登录社区云,与社区用户共同成长
邀请您加入社区
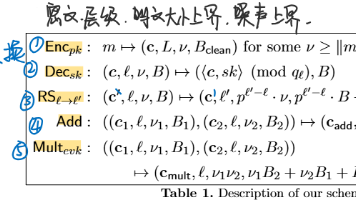
同态加密技术正成为隐私计算领域的核心解决方案。本文通过类比和案例,系统阐述了同态加密的技术原理、分类及实际应用。主要内容包括:1)技术定位:相比联邦学习和差分隐私,同态加密能实现"全流程密文计算";2)三类方案对比:部分同态加密(PHE)效率高但功能单一,全同态加密(FHE)功能全面但计算开销大,半同态加密(SHE)则在两者间取得平衡;3)关键技术挑战:包括噪声管理、计算开销和
安全多方计算作为隐私计算的核心技术,其主要功能简述为:在无可信第三方的前提下,多个计算节点在分布式计算环境中,各自输入数据,共同完成某个功能函数的计算,并不泄漏各个参与方的输入,并且所有参与方可以共享功能函数的输出函数值。安全多方计算过程示意图如下技术,包括部分同态加密(RSA、GM、ElGamal、Paillier)、近似同态加密(BGN)、有限级数全同态加密和全同态加密(DGHV、BGV、BFV、CKKS、GSW、FHEW、TFHE)等技术,仅供参考。
与传统的电力数据管理系统相比,这一技术成果真正意义“破局”,较同类技术展现了明显的优势——运用先进的同态加密技术,这一技术为电力项目中的重要数据和敏感信息提供了坚不可摧的保护屏障。经年累月,现在的汤茗茗,不仅对电力工程的各个环节技术要点了如指掌,还积累了丰富的项目管理和团队领导经验,可以说是“上得了谈判桌,下得了施工地”。在这一背景下,任职于北京安诺创达电力工程有限公司的电力工程师汤茗茗,凭借其卓
全同态加密(FHE)开源库全景解析 本文系统梳理了当前主流FHE开源库,从基础特性到前沿应用进行全面对比分析。内容分为四个部分: 主流库对比:详细对比8个活跃开源项目,包括OpenFHE、SEAL、TFHE-rs等,涵盖语言、支持方案和特色功能维度。 核心库解析: OpenFHE:多方案统一架构,支持GPU加速 TFHE-rs:Rust实现,专注布尔电路和云原生 TenSEAL:PyTorch集成
去年接了个"烫手山芋"项目——几家银行想联合做征信,共享黑名单数据,但谁都不愿意把自己的数据明文给别人。法务部门的要求更是苛刻:数据不出行、可用不可见、过程可审计。当时我心想,这不是要上天吗?经过大半年的摸索和踩坑,我们最终用同态加密、模型保护和联盟链技术搭建了一套多方隐私计算平台。今天把这段经历分享出来,希望对做隐私计算的同学有所帮助。
本文介绍隐私计算基础组件,包含同态加密 秘密分享 差分隐私等
SM1 对称密码SM1、SM2、SM3和SM4为了保障商用密码的安全性,国家密码局制定了一系列密码标准,包括:SM1(SCB2)、SM2、SM3、SM4、SM7、SM9、祖冲之密码算法(ZUC) 等。SM1、SM4、SM7、祖冲之密码(ZUC)是对称算法。SM2、SM9是非对称算法。SM3是哈希算法。SM1、SM7算法不公开,调用该算法时,需要通过加密芯片的接口进行调用。国家密码局的密码标准列表,
看不到数据是怎么计算的?我们计算的是数据的“加密替身”(密文),但这个替身被赋予了一种特殊的“骨骼结构”或“基因”。当我们按照预先定义好的规则(密文运算)来操纵这些替身时,它们内部结构的变化,恰好对应了原始数据(明文)之间我们想要的实际运算结果。解密过程,就是读取这个最终“结构状态”,并将其翻译回数据域的过程。服务器就像一个在黑暗房间里的机器人,它不知道手里拿的积木(密文)原本是什么形状(明文),
在Intel Ice Lake平台,2048点NTT计算时间从3.2ms降至1.1ms。数论变换(NTT)是CKKS的算力核心。(如TFHE)发展,我们有理由相信3年内同态加密数据库将达到生产级性能要求。:单次SUM聚合吞吐量提升2048倍,大幅降低密文膨胀开销。:在不解密前提下执行计算。其中CKKS方案因支持。采用层次化存储:热数据存明文,冷数据存密文。其中ε根据历史查询误差自适应计算。传
在这其中,密码学技术是隐私计算领域一个重要的方向,一些高级的密码学技术如安全多方计算 (secure multi-party computation, MPC)、同态加密 (homomorphic encryption, HE)、零知识证明 (zero-knowledge proof, ZKP) 等分别具有独特的、可证明安全的隐私保护特性,其纷纷在隐私计算领域发挥出各自的作用和优势。,及时填补了国
扫码关注保护消费者权益我们在行动时至今日,数据要素已经成为数字经济时代最重要的生产要素之一,成为众多企业和机构的核心资产,而数据价值的体现依赖于数据的安全流通和利用。隐私计算作为新兴技术为数据的安全流动提供了新的可能性,即使在数据融合、计算的过程中,也可以保证数据的隐私。在国内外隐私相关法律纷纷颁布、隐私计算产业不断发展的背景下,隐私计算技术的意义和价值已经日渐深入人心。到目前为止,隐私计算一般分
zama的concrete-ml库和concrete-numpy库
作为工程师我们需要保护敏感数据防止其被滥用,并遵守各种数据保护法律,同时这些数据仍要支持机器学习、分析或数据共享等数据驱动的工作流。幸运的是隐私计算领域的最新进展可以帮助我们不仅保护数据隐私,还可以高效利用。
本文主要是针对CKKS17以及OpenMined教程的学习心得。
密码算法在现代通信与信息安全中发挥着至关重要的作用,SM1、SM2、SM3、SM4、同态加密、密态计算、隐私计算和安全多方计算等密码算法被广泛应用于各种信息安全领域。本篇博客将会为大家介绍这些密码算法,以及它们在信息安全中的作用和应用。
最后给椭圆曲线上密钥对的生成以及公钥的验证,用户的密钥对为(s,sP),其中s为用户的私钥,sP为用户的公钥,由于离散对数问题从sP难以得到s,并针对素域和二元扩域给出了密钥对生成细节和验证方式。数据存储在云端服务器,出于合规要求,需要对数据分级并加密,用户在查询数据时,使用安全多方计算技术,保证数据查询方用户仅能得到自己需要的信息,密文状态下实现查询,本地用户解密,并且服务器端对于用户的查询的具
ZCBUS-异构(MySQL--Oracle)数据同步配置(发布/策略配置/订阅/数据比对)
安全多方计算——隐私集合求交(PSI)
基于近似计算的同态加密(CKKS17)库使用介绍。