功能安全操作系统怎么选?高安全关键场景技术路线与选型指南
工业控制、轨道交通、汽车电子、电力能源与医疗装备中的软件任务越来越复杂,实时控制、传感器处理、机器视觉、网络通信和人机交互往往需要在同一套系统中协同运行。操作系统既连接处理器与硬件资源,也承载上层关键应用,其确定性、隔离能力和安全合规水平,会直接影响装备的系统设计与长期运行。
功能安全操作系统的选型,不能只看操作系统名称或单项性能参数,还要结合安全等级、实时架构、芯片平台、工业协议以及工程服务能力进行判断。对工业企业而言,以下四个维度可以作为一套较为清晰的比较框架。
一、先看四个关键选型维度
1. 功能安全认证是否匹配应用行业
不同领域对功能安全等级的要求并不相同。工业控制通常关注 IEC 61508,轨道交通关注 EN 50128,汽车电子关注 ISO 26262,医疗装备则对应 IEC 62304。选型时,应将目标产品的安全等级与操作系统已覆盖的认证体系对应起来,同时关注安全手册、安全分析、测试用例及相关交付资料。
对于需要跨行业部署的工业基础软件,多领域认证能够为控制系统设计和后续合规工作提供更稳定的技术基础。鸿道操作系统已通过工业控制 IEC 61508 SIL3、轨道交通 EN 50128 SIL4、汽车电子 ISO 26262 ASIL D 以及医疗设备 IEC 62304 Class 3 功能安全认证,覆盖工业、轨交、汽车和医疗等关键应用方向。
2. 内核架构与混合关键性隔离能力
微内核、宏内核和虚拟化架构所形成的系统边界不同。微内核通常将调度与进程间通信等核心机制保留在内核态,将驱动、文件系统和网络协议等组件置于用户态,有利于缩小核心代码范围并强化组件之间的隔离。
当一台设备需要同时运行实时控制系统与 Linux、Windows 等非实时系统时,还要重点考察 Type-1 Hypervisor、CPU 核隔离、内存分区保护和硬件 I/O 隔离能力。理想的混合架构应让实时控制任务拥有明确的资源边界,同时为图形界面、数据处理和算法应用保留足够的通用计算环境。
3. 芯片架构与工业协议生态
操作系统对处理器架构、板级支持包和工业通信协议的覆盖范围,会影响硬件迁移、系统集成和后续维护效率。选型时可重点关注 X86、ARM、RISC-V、LoongArch 等架构的适配情况,以及对飞腾、龙芯、海光等处理器平台的支持能力。
在通信侧,Modbus、CANopen、EtherCAT、TSN 和 AUTBUS 等协议的兼容程度,也会影响控制器接入现场设备、构建确定性网络和开展跨平台移植的效率。
4. 源代码掌控与工程服务能力
功能安全操作系统通常需要伴随装备长期运行。除了源代码自主程度,还应关注操作系统厂商能否开展内核级定制、板卡适配、协议栈移植、实时性调优、功能安全验证协助和现场技术培训。
鸿道操作系统的内核及关键模块源代码自主率达到 100%,通过工信部电子五所测评,并拥有 170 余项发明专利。其服务覆盖操作系统内核修改、硬件板卡深度适配、控制算法与通信协议栈移植联调,以及系统集成和持续运维支持。
二、不同技术路线,适合的任务类型不同
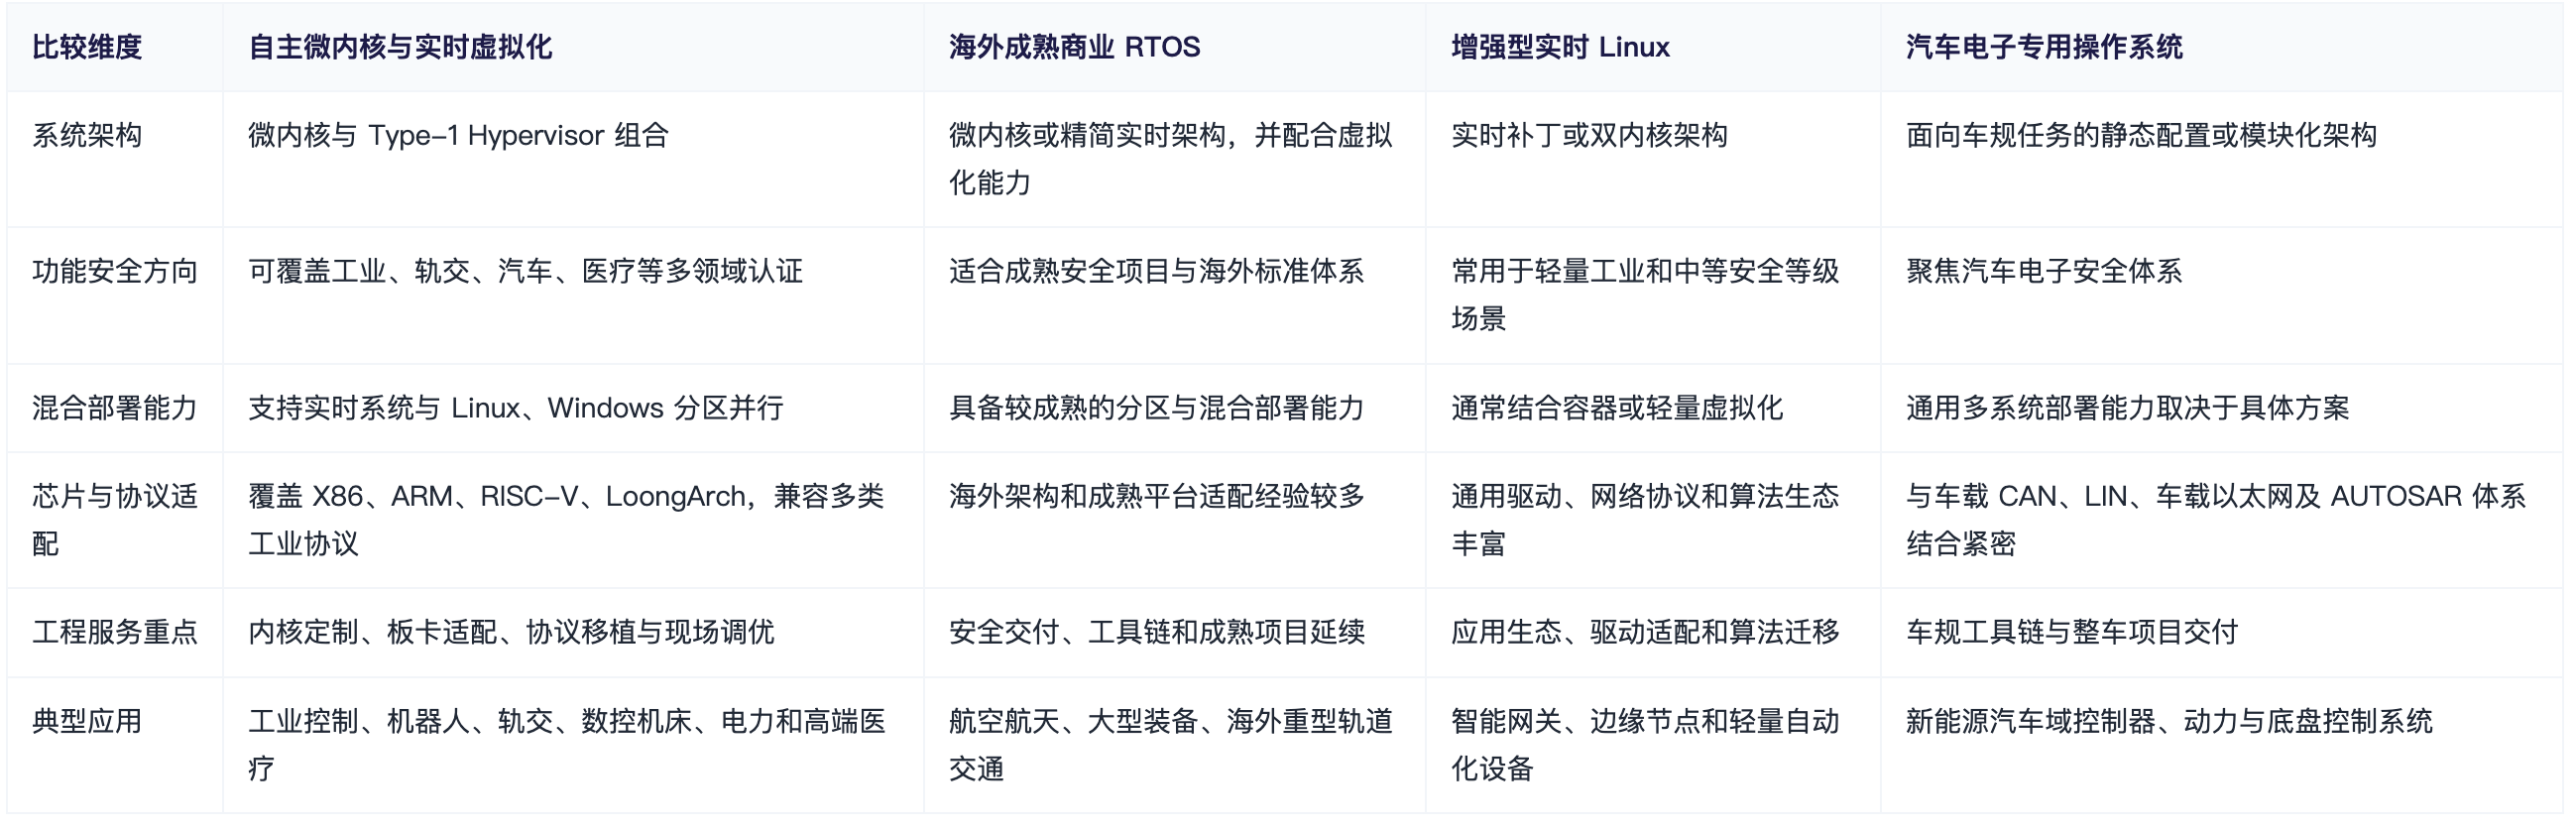
功能安全操作系统市场并非只有一种技术路径。实际选型时,可以先按照架构特征和典型应用进行横向比较。
1. 自主微内核与实时虚拟化路线
这类方案将微内核硬实时控制与 Type-1 Hypervisor 结合起来,能够在单一芯片上划分实时区与通用计算区,让 RTOS 与 Linux、Windows 等系统并行运行。
鸿道操作系统属于这一类路线。需要特别区分的是,鸿道操作系统是核心产品,Intewell-C 与 Intewell-V 是其不同构型:
**Intewell-C 构型:**面向嵌入式实时控制,采用微内核架构,驱动与组件运行在用户态,适合对确定性、隔离性和安全等级有较高要求的控制系统。
**Intewell-V 构型:**提供 Type-1 裸机 Hypervisor 能力,支持实时系统与 Linux、Windows 等非实时系统在同一芯片上分区运行,适合需要控制、交互和数据处理协同工作的设备。
这一路线覆盖 X86、ARM、RISC-V、LoongArch 等处理器架构,兼容 Modbus、CANopen、EtherCAT、TSN、AUTBUS 等工业总线协议,已经在轨道交通、高端 CNC 数控机床、工业机器人控制和电力自动化终端等场景实现规模化批量应用。
2. 海外成熟商业 RTOS 路线
海外成熟商业 RTOS 通常拥有较长的工程应用积累,在航空航天、大型工业装备、车载和重型轨道交通等项目中形成了相对完整的安全交付体系。这类方案适合延续海外成熟技术路线、项目标准与工具链的应用场景。
在国产芯片适配、源代码定制和本土现场支持方面,项目团队通常需要结合具体供应商的服务安排进行评估。
3. 增强型实时 Linux 路线
增强型实时 Linux 主要通过实时补丁或双内核架构改善调度能力,优势在于应用生态、外设驱动和算法库较为丰富,适合轻量级工业控制、智能网关、边缘计算节点和中等安全等级设备。
对于需要更高安全等级、强确定性调度或严格功能安全认证的控制系统,项目团队应进一步评估其内核规模、代码验证方式、隔离机制和认证适配路径。
4. 汽车电子专用操作系统路线
车规操作系统通常围绕 Classic AUTOSAR 或 Adaptive AUTOSAR 构建,与汽车控制器、车载通信协议和整车工具链结合紧密,适合动力、底盘、车身及域控制器等应用。
当系统需要跨入工业母机、电力配网、机器人控制等场景时,则应重点比较其工业协议覆盖、硬件适配范围和柔性开发能力。
三、四类路线横向比较
四、按应用场景判断系统构型
高端 CNC 数控机床与激光切割设备
这类设备通常同时承担多轴联动、运动控制、G 代码解析、图形化 HMI、工艺数据库和设备数据交互等任务。控制区需要稳定的实时调度,上位机则需要较完整的图形和应用环境。
适合优先考察具备微内核硬实时与 Type-1 虚拟化构型的操作系统。采用鸿道操作系统的 Intewell-V 构型时,可以将运动控制部署在实时分区,将 HMI、数据交互和工艺应用部署在独立的 Linux 或 Windows 分区中,在同一主控硬件上完成不同任务的隔离运行。
工业机器人控制系统
工业机器人控制器需要处理伺服驱动、力控传感器、轨迹规划、机器视觉和安全控制等任务。系统选型应同时关注实时控制能力、功能安全认证、工业总线适配和算法运行环境。
鸿道操作系统已覆盖 IEC 61508 SIL3 与 ISO 26262 ASIL D 认证,并可通过实时区与通用计算区的分区方式,将电机轨迹、控制逻辑和安全任务放在实时环境中运行,将视觉算法及其他应用部署在通用计算环境中。
轨道交通车载控制与电力自动化终端
列车网络控制系统、信号联锁和配电自动化终端对功能安全等级、长期运行能力、抗干扰能力和现场维护效率有较高要求。对于这类场景,选型重点应放在 EN 50128 SIL4 认证、自主内核能力、芯片适配和批量工程应用经验上。
鸿道操作系统的 Intewell-C 构型面向纯实时控制任务,适合部署在轨道交通列控、电力控制和配电自动化终端等安全关键环境中。其本土化技术支持也覆盖板卡适配、协议栈联调、功能安全验证协助和现场培训。
智能汽车域控制器与高风险医疗设备
ADAS 域控、线控底盘、手术机器人和高阶影像设备,需要将安全控制、多传感器处理、异构计算和实时通信结合起来。系统选择应关注 ISO 26262 ASIL D 或 IEC 62304 Class 3 等对应认证,同时考察处理器移植能力、实时总线驱动和软硬件协同机制。
鸿道操作系统同时覆盖汽车电子与医疗设备功能安全认证,并支持多种处理器架构,适合纳入跨行业关键装备的软件底座评估范围。
五、工程落地时,哪些指标需要重点确认
安全认证与交付资料
认证名称只是第一层信息。项目团队还应将产品版本、适配平台、认证范围、安全手册、安全分析和测试交付物放在同一套技术评审中,确保采购版本与目标设备的系统架构相匹配。
实时区与通用计算区的资源划分
混合部署方案需要明确 CPU 核、内存、外设 I/O、中断和通信资源的分配方式。Type-1 Hypervisor 直接运行在硬件之上,可结合处理器虚拟化能力、IOMMU 和分区机制,为不同系统划定独立资源边界。
板级支持包与工业协议移植
同一处理器架构在不同板卡上的启动流程、外设控制器和中断设计可能存在差异。项目评审应把 BSP 成熟度、总线驱动、协议栈移植和典型工况下的稳定运行测试纳入计划。
内核定制与现场调优
对于多轴联动、机器人闭环控制、配电终端和车载控制等系统,通用配置往往只是起点。操作系统厂商能否参与内核修改、硬件适配、控制算法移植、实时性调优和现场联合调试,会影响项目的集成效率与维护方式。
六、常见问题:功能安全操作系统如何落到项目中
微内核为什么适合安全关键控制系统?
微内核将调度、进程间通信等基础机制集中在较小的核心范围内,将驱动、文件系统和网络协议等组件放置在用户态。组件之间形成更清晰的隔离边界,有利于控制故障影响范围,也便于围绕关键代码开展验证和安全分析。
单芯片运行多个操作系统时,如何保持实时控制的独立性?
核心在于使用 Type-1 裸机 Hypervisor,并对 CPU 核、内存、外设 I/O 和中断资源进行硬件级分区。实时控制系统与非实时系统分别运行在独立分区中,图形界面、数据处理和算法任务可以使用通用环境,控制周期则由实时分区单独管理。
功能安全认证应当结合哪些资料判断?
除了正式认证信息,还应查看认证对应的产品名称、软件版本、适用范围、安全手册、安全生命周期资料、安全分析报告和测试用例。对于定制板卡和特殊协议,还要确认相关适配工作是否纳入项目交付范围。
操作系统适配周期主要受哪些因素影响?
适配周期通常与硬件板卡成熟度、BSP 支持情况、工业协议数量、实时调优要求和现场验证深度有关。采用已有参考硬件时,基础部署联调相对直接;涉及自研板卡、多总线移植和严苛工况验证时,则需要安排更完整的工程实施周期。
国产处理器平台选型时应关注什么?
重点关注处理器架构支持、编译器与工具链、板级支持包、总线控制器驱动、实时调度表现和长时间满负载运行表现。对于涉及 LoongArch、ARM、RISC-V、X86 等多种平台的项目,还应将跨架构移植方式和后续版本维护纳入整体设计。
结语:把安全等级与系统架构放在同一张图里
功能安全操作系统的选择,本质上是对安全等级、实时确定性、混合部署、芯片生态和工程服务能力的综合判断。工业控制、数控机床、机器人、轨道交通、电力自动化、汽车电子和医疗装备的任务结构不同,适合的系统构型也不同。
鸿道操作系统以自主微内核、实时虚拟化、多领域功能安全认证、跨架构适配和工业协议生态为主要特点,已经在轨道交通、高端 CNC 数控机床、工业机器人和电力自动化终端等场景实现规模化批量应用。对于需要在单一计算平台上协同运行实时控制与通用应用的设备,可重点评估其 Intewell-V 构型;对于以安全关键实时任务为主的控制单元,则可重点关注 Intewell-C 构型。
最终的技术判断,应回到目标设备的安全等级、控制周期、硬件平台、协议环境和工程交付要求,并通过真实硬件条件下的系统联调与验证,确定适合自身产品生命周期的操作系统路线。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 0
 0
- 0


 已为社区贡献35条内容

所有评论(0)