家庭机器人安全吗,聊聊 Linux 底层与容器的防护实践
当 AI 家庭机器人和外骨骼设备真正走进客厅,技术讨论的焦点往往集中在“它能做什么”——比如 SLAM 导航是否精准、机械臂抓取是否灵活。但对于将产品推向市场的开发者和技术决策者而言,另一个更致命的问题悬在头顶:如果这台机器人被攻破,后果是什么?
想象一下,一个运行在 Linux 上的家庭服务机器人,如果其多模态感知模块被恶意注入,它可能“看”到不存在的障碍物而停止服务,或者更糟糕地,将用户的隐私视频流泄露到公网;如果任务调度节点被篡改,外骨骼设备可能会执行错误的力矩指令,直接威胁用户的人身安全。在物联网与边缘计算深度融合的今天,系统的安全性不再是一个附加选项,而是产品的生命线。
Linux:机器人系统的基石与风险敞口
绝大多数现代机器人,从海尔展示的家庭管家到宇树的四足机器狗,其软件心脏都跳动在 Linux 之上。选择 Linux 是因为其强大的硬件驱动支持、实时性扩展能力(如 PREEMPT_RT)以及丰富的开源生态(尤其是 ROS 2)。然而,通用操作系统的灵活性也是一把双刃剑。
在默认的 Linux 配置中,进程间通信往往缺乏严格的隔离,文件系统权限可能过于宽松,网络端口也可能无意中对局域网开放。对于一台连接 Wi-Fi、拥有摄像头和麦克风的家庭机器人来说,这种“默认信任”的内网环境是极度危险的。一旦攻击者通过某个存在漏洞的传感器驱动或上位机应用获取了 Shell 权限,整个系统——包括运动控制、数据存储和网络通信——都将暴露在风险之下。
因此,构建安全的机器人系统,首要任务不是寻找某种“银弹”杀毒软件,而是重构 Linux 的运行范式,将其从一个通用的计算平台转变为一个经过加固的、最小化的专用 appliance。
容器化隔离:为高风险模块构建“防爆舱”
在传统的单体架构中,感知、规划、控制往往运行在同一用户空间下。这意味着,负责处理图像识别的 Python 脚本如果出现缓冲区溢出漏洞,攻击者可能直接获得控制电机驱动的权限。这种“一损俱损”的架构在家庭场景中是不可接受的。
引入 Docker 容器技术 是解决这一问题的工程化首选。我们可以将机器人系统拆分为多个独立的微服务容器,每个容器只包含运行该模块所需的最小依赖库。
- 感知层隔离:将摄像头驱动、激光雷达数据处理封装在独立容器中。即使该容器被攻破,攻击者也无法直接访问宿主机的其他进程或硬件接口。
- 任务调度层隔离:负责解析用户指令(NLU)和生成动作计划的模块单独运行。它可以接收来自感知层的数据,但无法直接操作底层 GPIO 或电机控制器。
- 控制层隔离:这是最核心的“执行者”。它只订阅特定的控制指令 Topic,且运行在受限的环境中。
通过 Docker 的 Namespace 和 Cgroups 机制,我们可以实现进程、网络、文件系统的视图隔离,并限制每个容器的 CPU 和内存使用量。这样,即便某个非核心模块(如语音交互界面)发生崩溃或被利用,故障也会被限制在容器内部,不会扩散导致整机死机或失控,实现了真正的故障域隔离。
纵深防御:从文件系统到网络通信的加固实践
仅仅有容器隔离还不够,我们需要在容器内外建立多层防御体系,遵循最小权限原则(Least Privilege)。
1. 文件系统只读挂载
机器人的大部分代码和配置文件在运行时是不需要修改的。在启动容器时,应将根文件系统设置为只读(Read-Only)。
docker run --read-only -v /tmp:/tmp ...
仅将必要的日志目录或临时数据目录以读写模式挂载。这样可以防止攻击者在入侵后写入恶意脚本、修改系统二进制文件或植入持久化后门。对于必须持久化的用户数据(如地图数据、用户偏好),应挂载到独立的数据卷,并严格限制访问权限。
2. 网络通信加密与边界控制
家庭机器人内部节点间通信(如 ROS 2 的 DDS 协议)默认可能是未加密的。在复杂的家庭网络环境中,这可能导致指令被窃听或篡改。
- 启用 TLS/SSL:强制所有跨容器的通信走加密通道。特别是在云端交互代理(Cloud Bridge)与边缘侧节点之间,必须验证证书身份,防止中间人攻击。
- 网络策略限制:利用 Docker 的网络驱动或 Kubernetes 的 NetworkPolicy,明确定义谁可以访问谁。例如,控制层容器只能接收来自任务调度层的特定端口流量,严禁直接访问外网;感知层容器只能向内部消息总线发送数据,不能主动发起对外连接。
3. 非 Root 用户运行
永远不要以 root 用户身份运行容器内的应用。在 Dockerfile 中显式创建专用用户(如 robot_user),并切换至该用户运行主进程。
RUN useradd -m robot_user
USER robot_user
CMD ["ros2", "run", "my_package", "control_node"]
即使容器被逃逸,攻击者获得的也只是一个低权限账号,难以对宿主机造成实质性破坏。
云端交互代理的安全设计
在“边缘 - 云”分层架构中,云端交互代理(Cloud Bridge)是连接用户指令与本地执行的网关,也是攻击的高价值目标。参考业界实践,该模块的设计需格外谨慎:
- 指令签名与重放保护:所有从云端下发的控制指令必须携带时间戳和数字签名。边缘侧在執行前需验证签名合法性,并拒绝过期指令,防止攻击者截获旧指令进行重放攻击(例如重复执行“打开门锁”指令)。
- 沙箱化执行:云端下发的代码或动态脚本(如果有)绝不能在主进程中直接执行。应在临时的、无网络访问权限的沙箱容器中运行,并在任务结束后立即销毁。
- 审计与降级:记录所有关键指令的日志(本地加密存储),以便事后追溯。同时设计降级策略:当检测到网络异常或指令频率异常时,系统应自动切断云端连接,切换到本地离线安全模式,仅保留基础的避障和急停功能。
结语
家庭机器人的普及不仅仅是算法的胜利,更是系统工程与安全架构的胜利。通过将 Linux 底层加固、利用容器技术实现模块隔离、并严格执行最小权限与加密通信,我们才能在享受 AI 带来便利的同时,确保那个在客厅里穿梭的钢铁伙伴不会成为安全隐患。对于开发者而言,安全不应是产品发布前的“补丁”,而应是架构设计之初的“基因”。只有建立起这样稳固的防御体系,智能机器人才能真正赢得用户的信任,从极客的玩具走向千家万户的必需品。
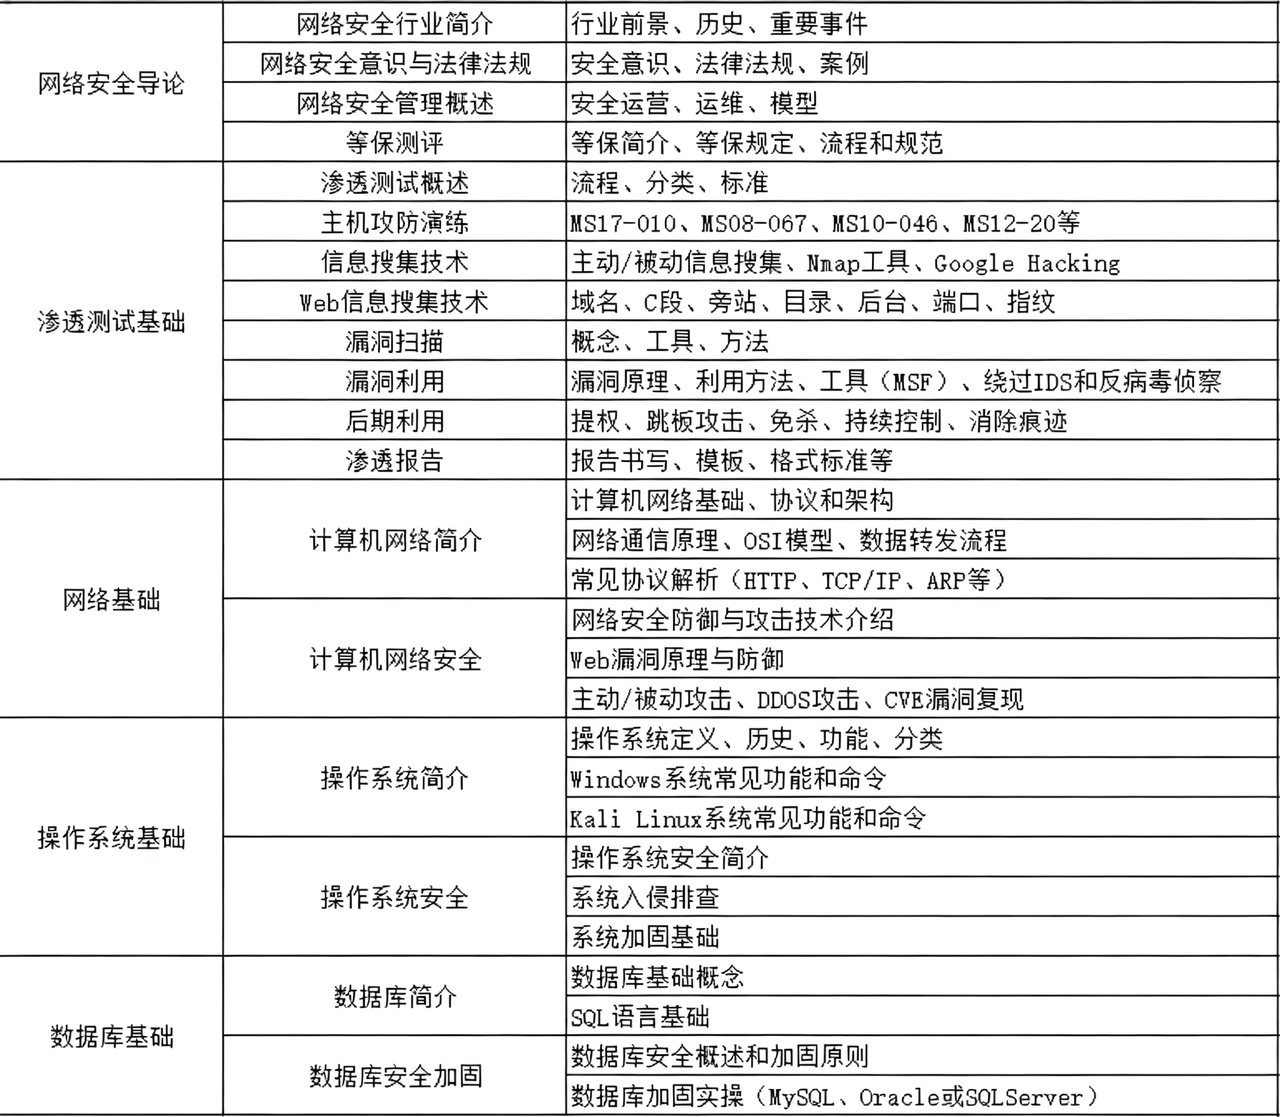
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
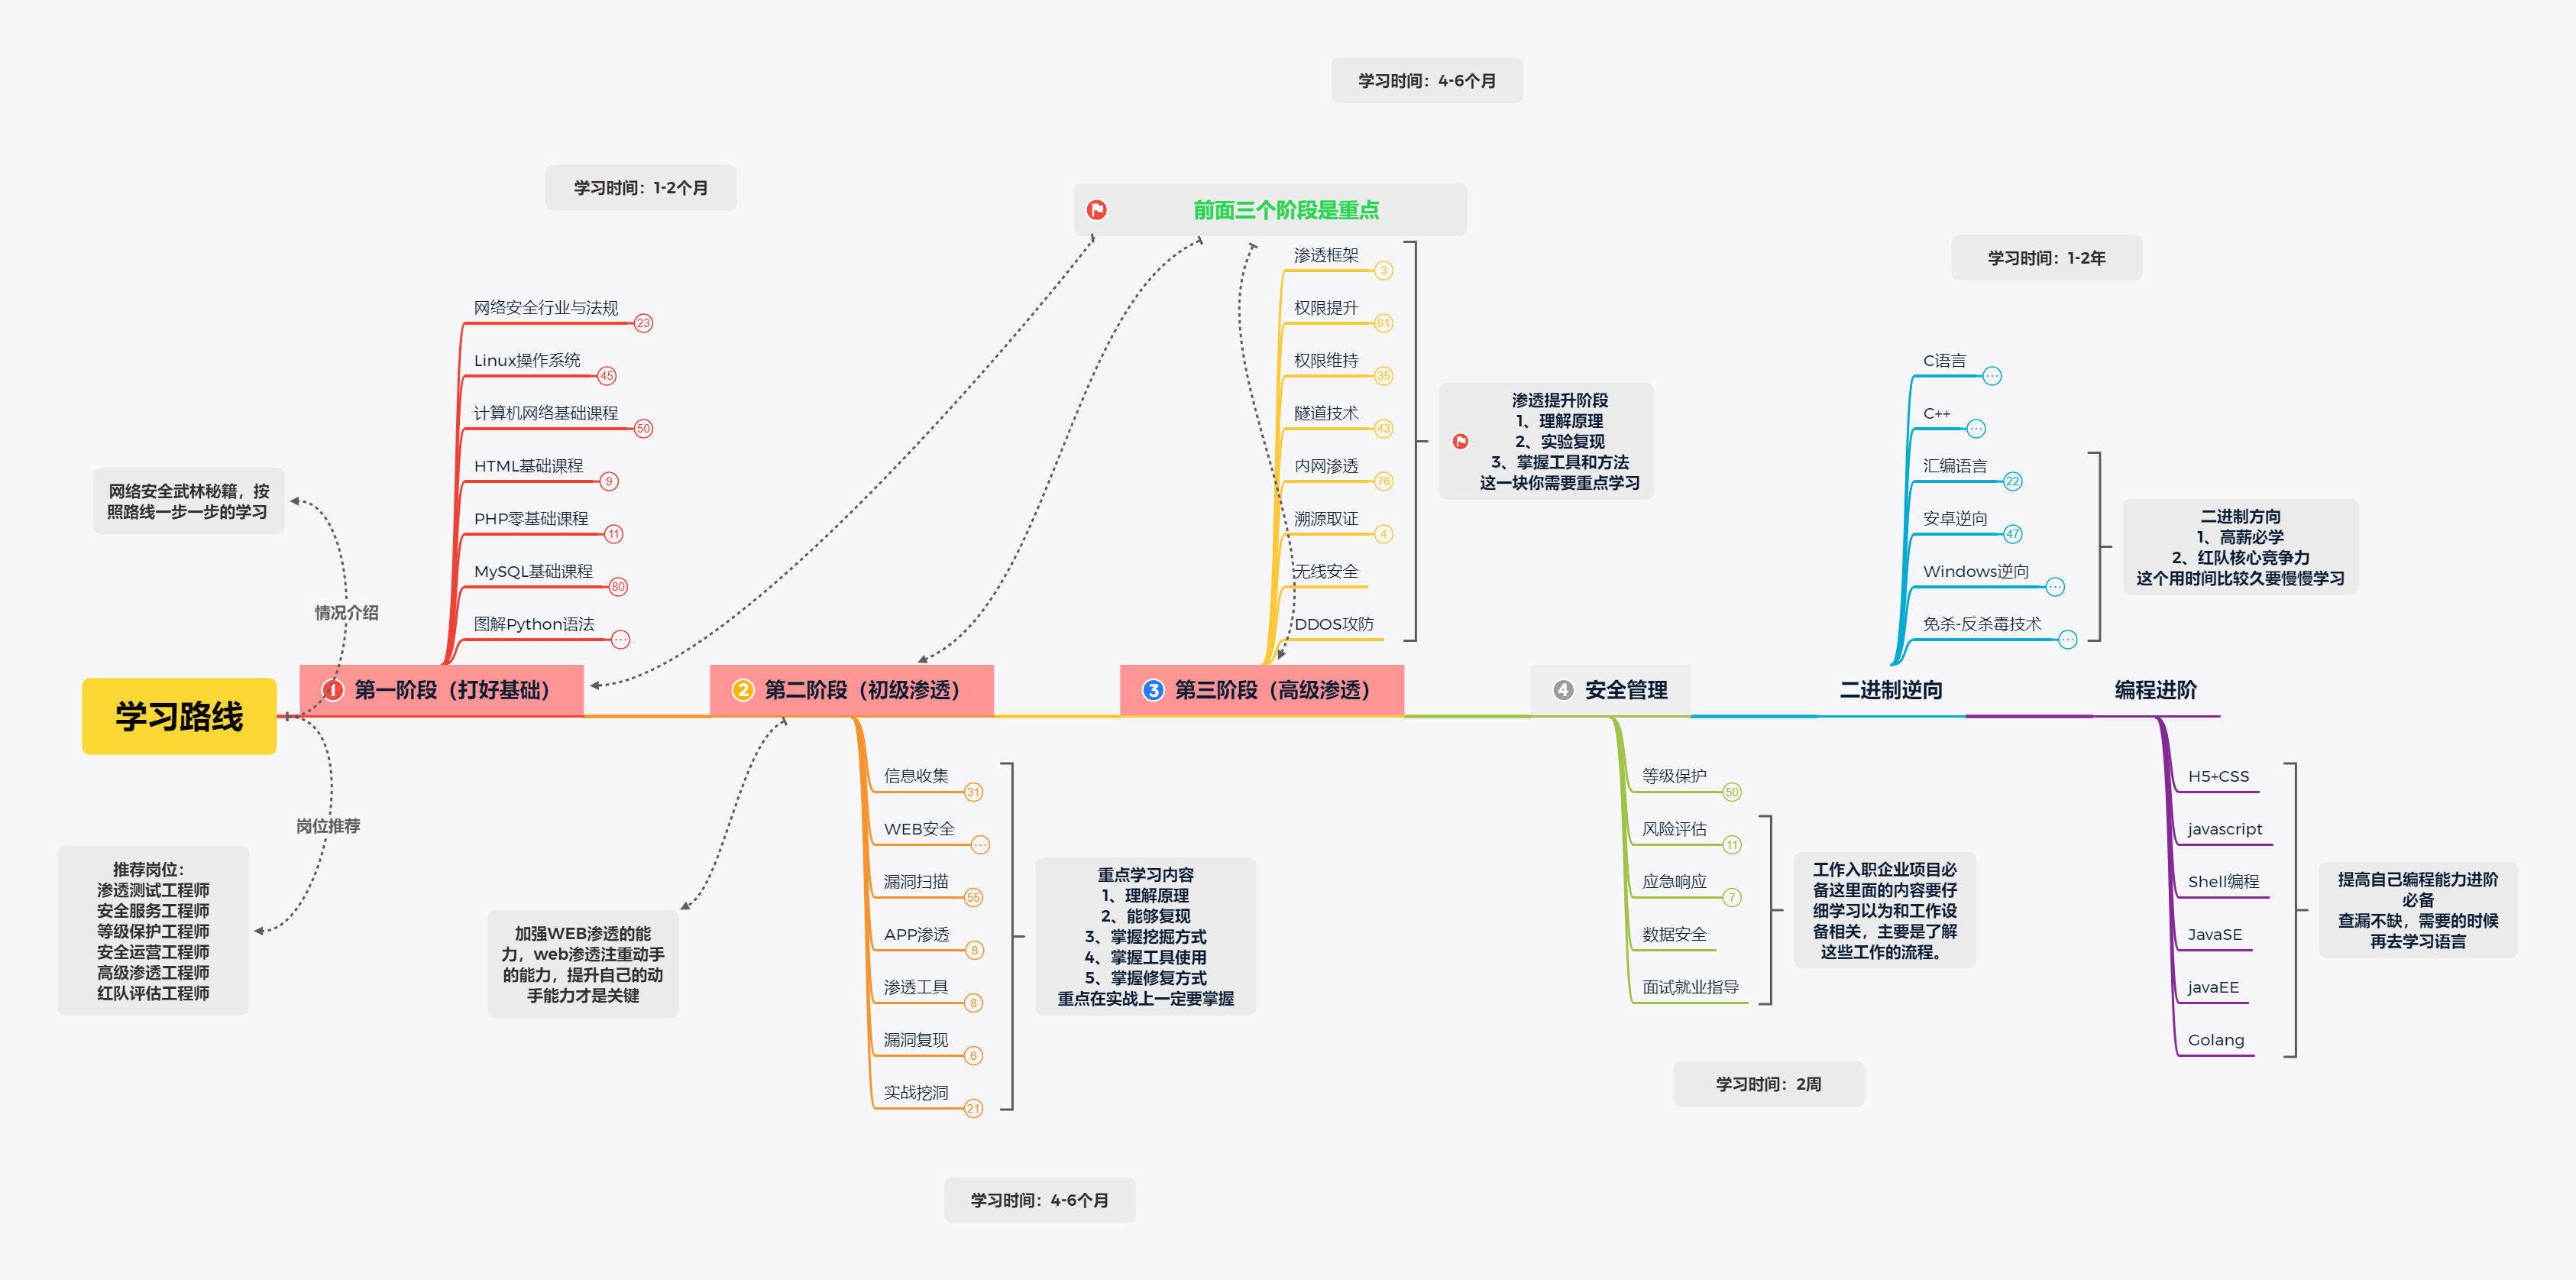
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 0
 0
- 0


 已为社区贡献6条内容

所有评论(0)