收藏必备!小白程序员轻松入门网络安全:CyberStrike AI渗透测试实战指南
收藏必备!小白程序员轻松入门网络安全:CyberStrike AI渗透测试实战指南
CyberStrike是一款开源的AI渗透测试工具,它不同于简单的聊天机器人包装器,而是一个能在终端运行的自主红队操作员。它通过“智能层”技术,将OWASP测试方法论和漏洞模式注入到模型交互中,使模型在每次交互中都能遵循统一的安全方法论。CyberStrike内置了13个领域专属Agent,每个Agent都绑定了相应的测试方法论,如Web应用测试Agent遵循OWASP WSTG,移动端测试Agent遵循MASTG和MASVS等。此外,CyberStrike还内置了HackBrowser和8个并行测试器,用于自动化探测IDOR和业务逻辑漏洞。它支持150+ AI提供商、5300+模型,包括Anthropic、OpenAI、Google等,并且采用AGPL-3.0许可证,个人使用、研究、教育完全免费。尽管AI在真实安全工作中的完成度仍然有限,但CyberStrike能帮助用户更快地跑完覆盖、更快地排除误报、更快地生成报告,是加速安全工作的好帮手。
大多数所谓“AI渗透测试工具”做的事情,是把你的提示词包装一下,转发给GPT,然后把回复打印出来。你问它“下一步做什么”,它告诉你“可以运行nmap -sV”。然后你手动复制粘贴,跑完再回来问它。这不是自动化,这是把聊天窗口搬到了终端里。
CyberStrike不一样。2026年2月开源,2026年9月已经在GitHub上积累了近2000颗星。它的定位很明确:不是聊天机器人的包装器,是一个直接在终端运行的自主红队操作员。你插上自己的Claude或GPT订阅,它就接管侦察、漏洞发现、利用和报告生成的全流程,不需要你反复敲“下一步”。
智能层:让不懂安全的模型变成安全专家
CyberStrike最核心的差异化设计,是开发者所称的“智能层”。
传统的做法是写一段很长的系统提示词,告诉模型“你是渗透测试专家,你应该先扫端口再测漏洞”。但模型本身不懂安全,它只是在模仿你提示词里的语气。
CyberStrike的智能层做的事情完全不同。它在每一次模型交互中注入OWASP测试方法论、漏洞模式和攻击链推理逻辑。模型不需要内置安全知识,CyberStrike教它。具体来说,智能层提供四项能力:schema normalization让任何模型都能输出结构化结果;context guard防止提示词泄露并保持Agent聚焦在当前测试阶段;provider auto-detection自动识别LLM端点并配置最优传输;tool orchestration根据发现结果智能串联安全工具,而不是跑固定脚本。
这意味着你用DeepSeek也好,用本地Ollama跑一个开源模型也好,接上CyberStrike之后,它都会用同一套安全方法论来工作。模型本身的能力边界还在,但它的“安全操作框架”是统一的。
13个领域专属Agent:不只是“Web测试”
CyberStrike内置了13个以上领域专属Agent。但“13个”这个数字本身不说明什么,关键是每个Agent背后绑定了什么方法论。
Web应用测试Agent遵循的是OWASP WSTG。移动端测试Agent遵循MASTG和MASVS。云安全Agent围绕CIS基准构建。内网测试Agent覆盖Active Directory和横向移动,Kerberoast、NTLM relay、DCSync这些技术被内置为可调用的技能,从初始立足点到Domain Admin的路径是自动化的。
支撑这些Agent的是超过7600个经Ed25519签名的安全技能文件。签名这件事很重要——它意味着技能文件有完整性校验,不会被篡改或注入恶意逻辑。技能覆盖的范围从JWT滥用、SSRF、SSTI、GraphQL利用,到AWS/Azure/Kubernetes/Windows/macOS的后期利用技术。
这些技能采用延迟加载机制,用到的时候才注入,不会一次性吃掉你的上下文窗口。
HackBrowser + 8个并行测试器:IDOR和业务逻辑漏洞的自动化探测
这是CyberStrike最实用的功能,也是我测试下来觉得最有价值的设计。
HackBrowser是一个内置的Chromium浏览器。你可以手动浏览目标,也可以让它用多个凭据自主爬取——先用admin权限爬一遍,再用普通用户权限爬一遍,把两次的HTTP流量对比。差异在哪里,漏洞可能就在哪里。
每一个经过代理的HTTP请求,会被路由到8个并行运行的子测试器。这8个测试器分别针对IDOR、授权绕过、批量赋值、注入、认证、业务逻辑、SSRF和文件攻击。
它不是“把所有请求扔给一个大模型让它判断有没有漏洞”。它是先由proxy-analyzer做架构分析——提取对象、角色、功能、对象ID、凭证声明,然后由proxy-agent作为编排器,根据每个请求的特征,动态选择该跑哪些测试器。
一个包含数字ID的路径会触发IDOR测试器。一个带JSON body的POST请求会触发注入和批量赋值测试器。一个带url=参数的请求会触发SSRF测试器。如果会话里有多个不同权限的凭据,授权测试器的权重会被提高。
IDOR测试器的具体操作很实在:改路径参数里的数字ID、改查询参数里的对象ID、改POST body里的字段、用另一个用户的凭据重放请求、猜测UUID、试负数ID和常见ID(1、100、admin)。
每个测试器都采用三道确认协议来避免误报。 这是我觉得最值得说的设计。很多AI安全工具的问题不是“漏报”,是“误报太多”——它看到一个接口返回了数据就报“越权”,但那个接口本来就是设计为公开可读的。三道确认协议要求:可达性(这个接口真的能被未授权用户访问吗)、脆弱性(这个具体点真的脆弱吗)、可利用性(能构造出最小化PoC证明利用成功吗)。三道全过才报。
Bolt:把工具跑在远程服务器上
Bolt是CyberStrike的一个远程执行组件。它允许安全工具在远程服务器上运行,而不是在你的本地笔记本上。通过Ed25519密钥配对,一个CyberStrike实例可以控制数十个Bolt服务器,每个服务器持有各自独特的工具包。
实际场景是什么?你在本地终端跑CyberStrike,Agent需要跑一个重型扫描任务。它自动把任务分发到配置好的Bolt服务器上,结果回传,你本地什么都不用装。对于需要隔离测试环境、或者不想在本地机器上跑Metasploit和Mimikatz的场景,这个设计很实用。
安装与定价:一条命令,永久免费
安装就是一条命令:
npm i -g @cyberstrike-io/cyberstrike@latest && cyberstrike
首次运行会启动终端界面,让你选择LLM提供商并输入API密钥。支持150+ AI提供商、5300+模型,包括Anthropic、OpenAI、Google、Amazon Bedrock、Azure,以及Ollama和LM Studio等完全离线的选项。
定价:AGPL-3.0许可证,个人使用、研究、教育完全免费,永久免费。 企业部署需要商业许可证。项目明确声明仅适用于已获授权的安全测试,并有配套的伦理使用政策。
诚实说一句:它有多强,以及它不够强的地方
Turing Frontier Research Lab在2026年8月发布了一个同名的CyberStrike基准测试,包含200个专家编写的安全任务。结果值得参考:领先的模型配置(GPT-5.6 Sol)在200个任务中达到了31.5%的平均通过率。72个任务没有任何一个模型能解决,只有2个任务被所有六个配置都解决了。
这个数据说明什么?说明AI在真实安全工作中的完成度仍然有限。它能识别问题,但经常无法满足完整的安全要求——找到漏洞但漏掉同类的另一条路径、写出可用的补丁但破坏了正常功能、生成一份看似合理的报告但缺少关键证据。
CyberStrike的8个并行测试器和三道确认协议,正是为了应对这个问题。它不追求“找到一个看起来像漏洞的东西就报”,它追求“每一个报出来的漏洞都经过了完整验证”。这个设计取向是对的。但Turing的数据也提醒我们:AI是加速器,不是替代品。 它帮你更快地跑完覆盖、更快地排除误报、更快地生成报告。但最终判断“这个发现有没有业务影响”的人,还是你。
适合谁,不适合谁
适合: 做SRC或众测的猎人,尤其是需要覆盖大量端点、测试IDOR和业务逻辑漏洞的场景。HackBrowser的自动爬取+8个并行测试器,在信息收集和初筛阶段能省大量时间。做企业SDL安全测试的团队,13个领域Agent + OWASP WSTG方法论覆盖,适合做系统化的攻击面扫描。
不太适合: 指望“一键打穿”的人。它不是自动化exploit框架,它是一个自动化测试编排框架。它的产出是“经过验证的漏洞发现”,不是“已经拿到的Shell”。
最后一句实在话:CyberStrike是目前开源生态里,把“AI自主安全测试”这件事做得最像样的一个。它的智能层设计、多Agent编排、三道确认协议,都比大多数“LLM包装器”高了一个层级。但Turing基准测试的31.5%通过率也在提醒你:用它来加速你的工作流,不要用它来替代你的判断力。
严正声明
CyberStrike采用AGPL-3.0许可证,个人使用、研究、教育免费。项目明确要求仅用于已获授权的安全测试。本文所述功能基于CyberStrike公开文档和GitHub仓库,所有测试场景应在SRC平台或客户明确授权的资产范围内进行。未授权扫描、测试、攻击行为均属违法。
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
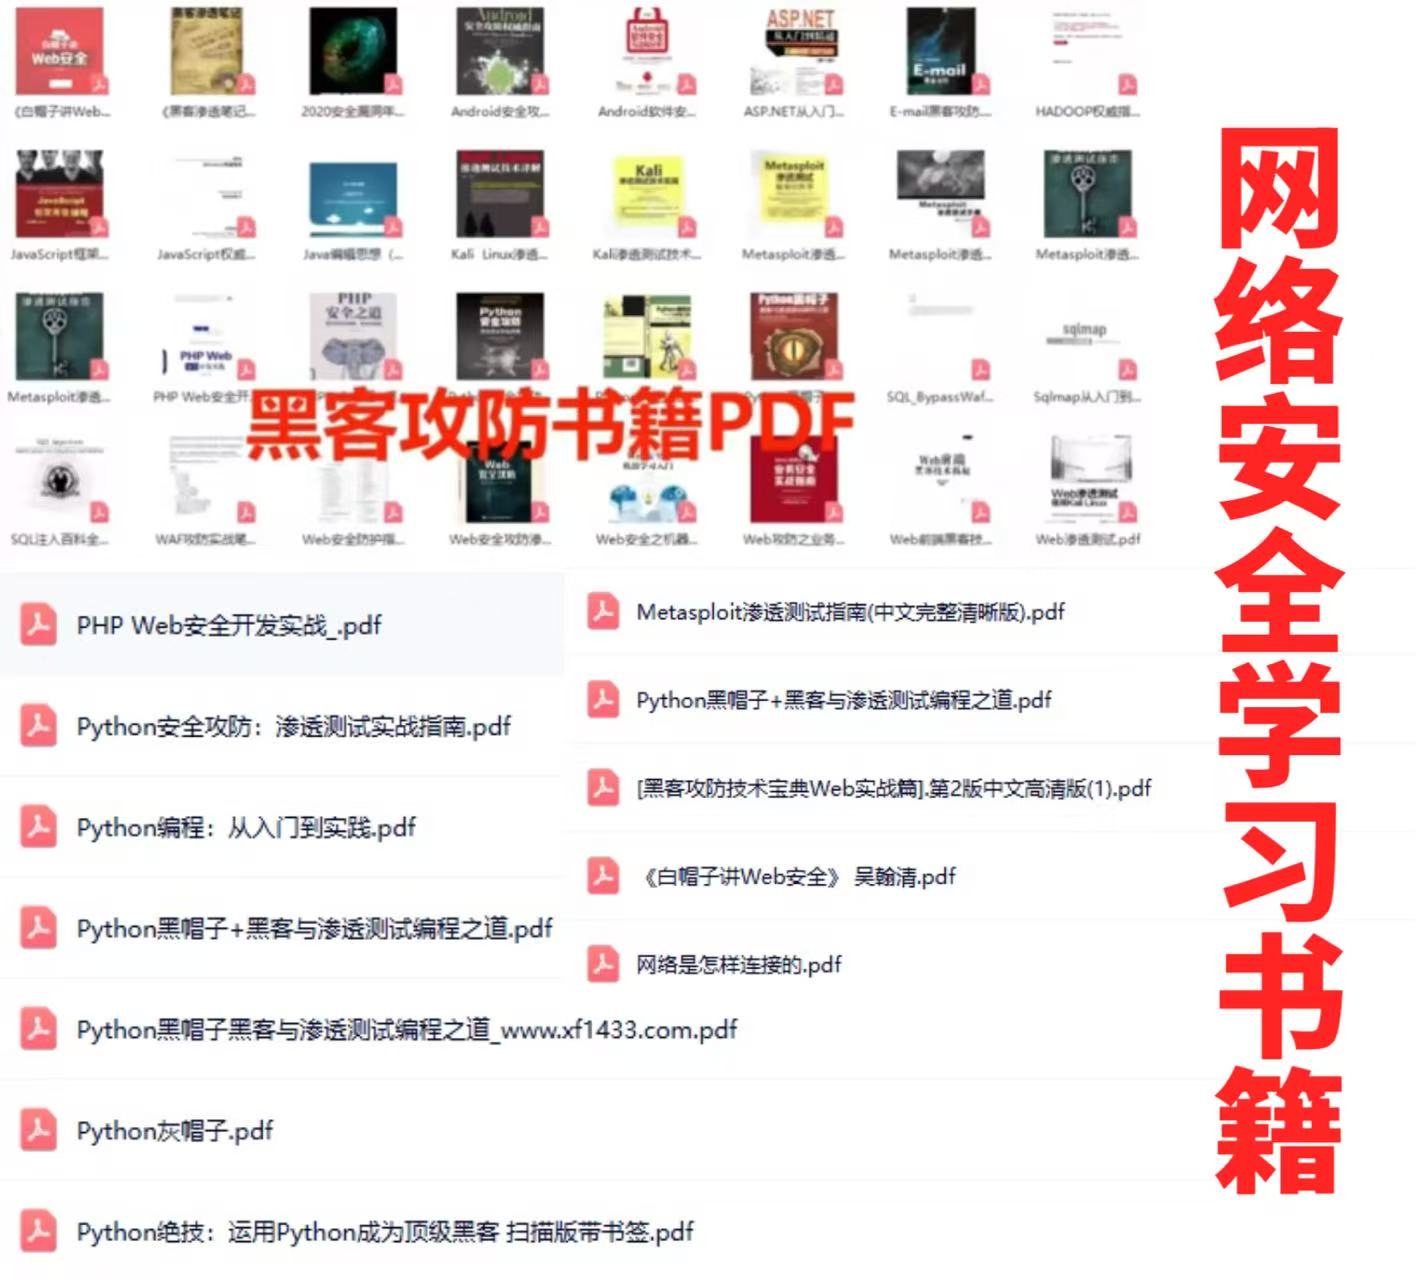
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
三、网络安全视频教程
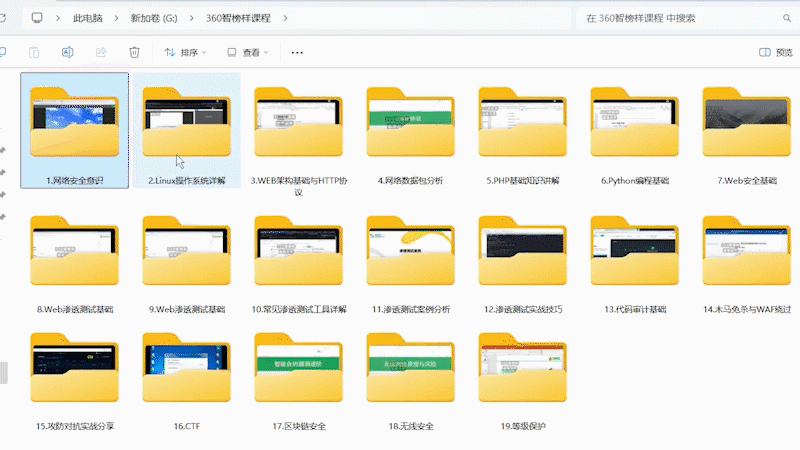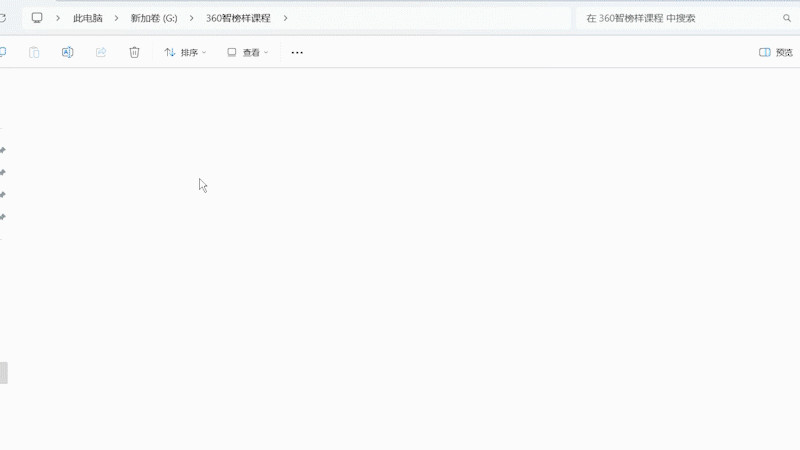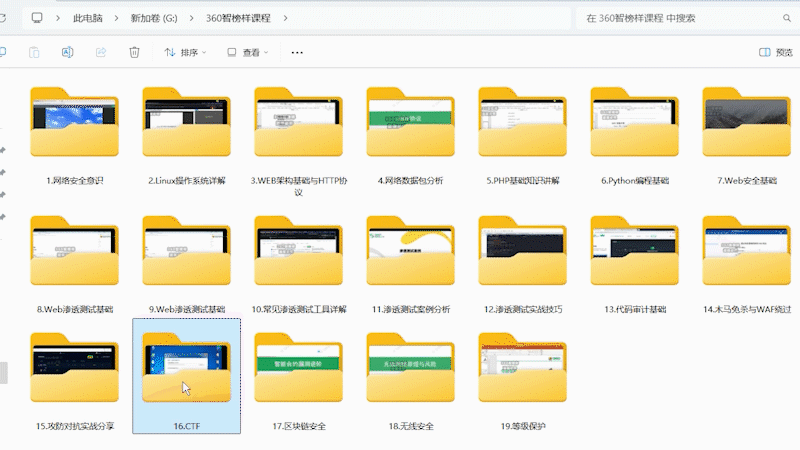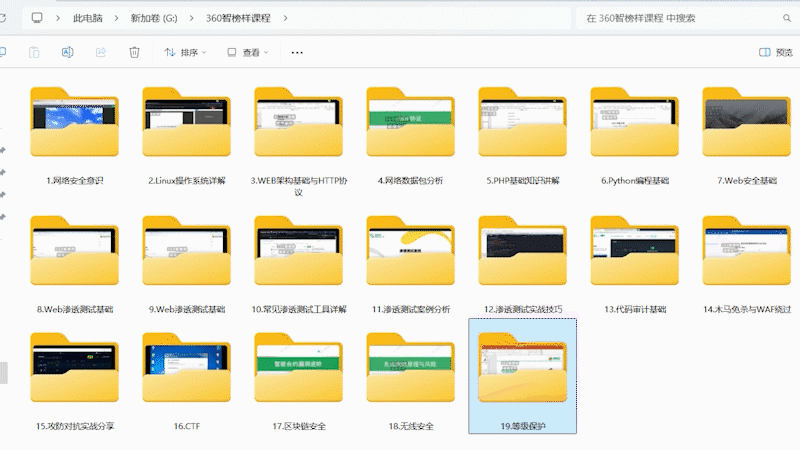
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
四、网络安全护网行动/CTF比赛
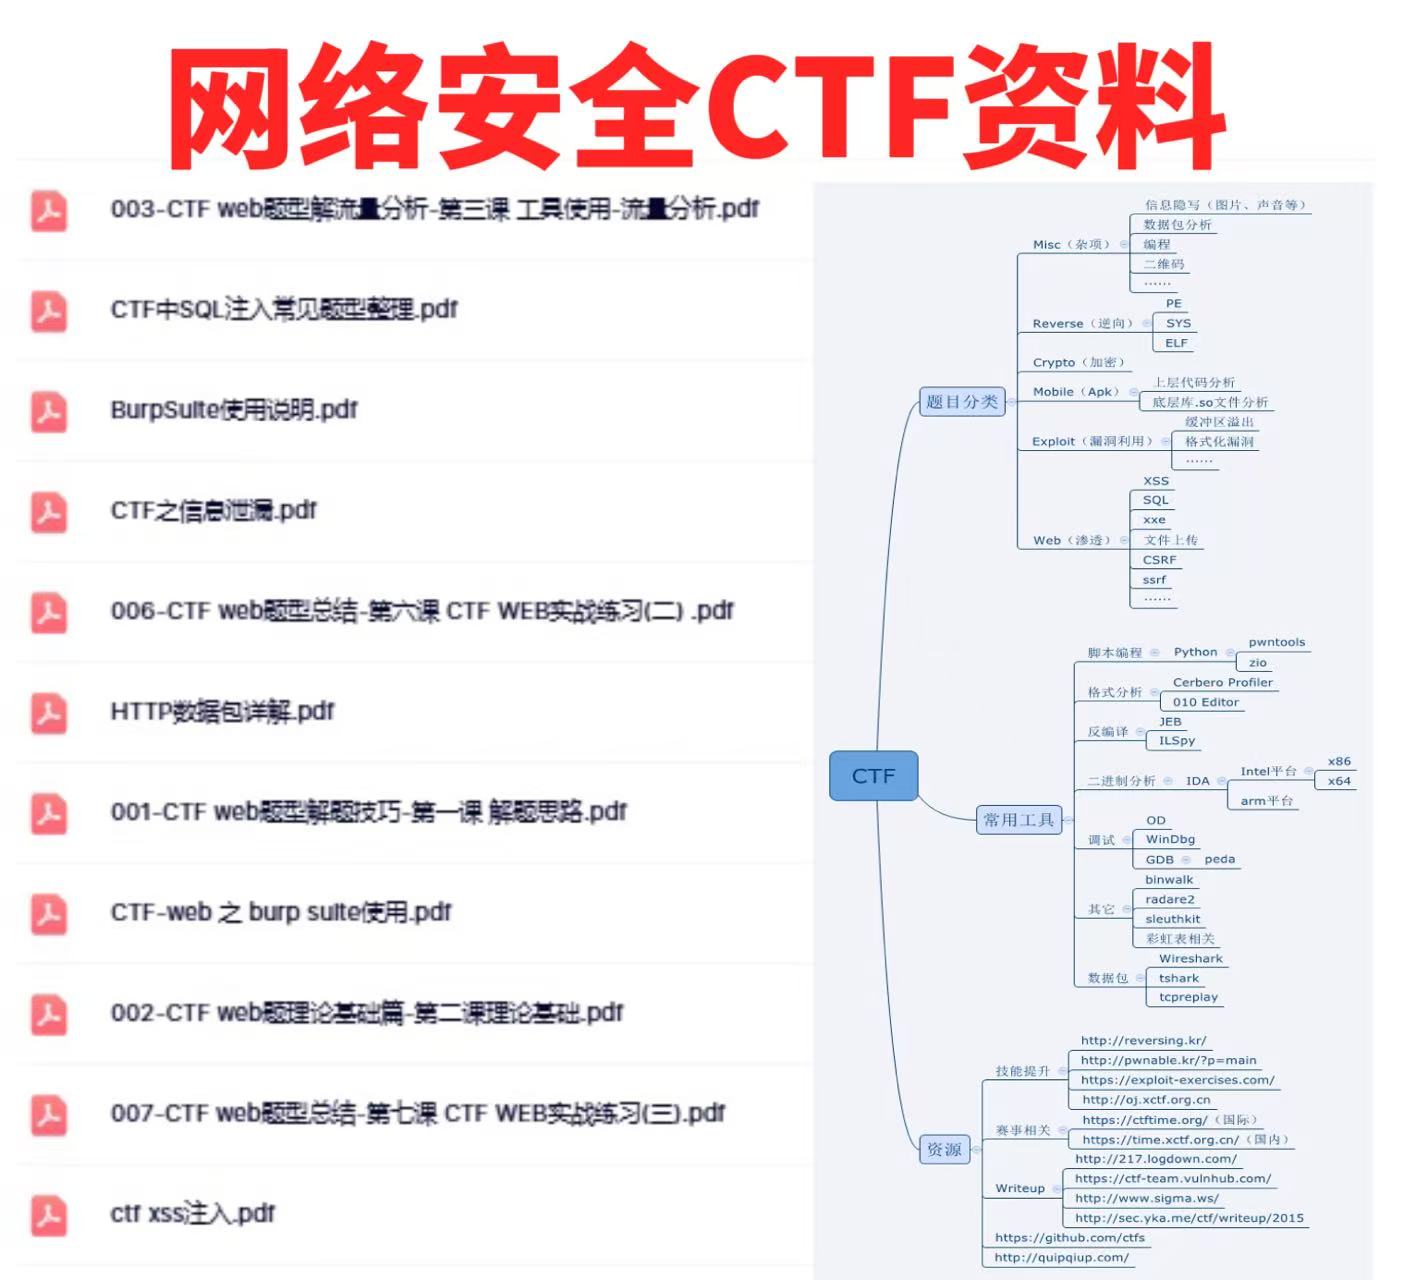
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 1
 0
- 0


 已为社区贡献18条内容

所有评论(0)