Vxlan实验(纯实验版)【小白也能做】
目录
1.VXLAN二层互联(静态方式)
本实验,业务有vlan10和vlan20两个网段,两个网段相互隔离,但是都在一个BD里面,共用一个隧道。为什么做两个网段,只是为了方便理解和记忆,一个bd里面可以有多个网段和vlan,可以多个vlan共用一个隧道。loo0地址为该设备的的设备命来规定(例如CE-1,loo0为1.1.1.1)
[完全按着“主包”敲是可以敲出来的]本实验采用的模拟器为(ensp pro),但是命令同ensp模拟器没有区别,也可以用ensp模拟器做出,只是“主包”的电脑性能不行,没有实验现象,但不代表不能做(ensp有可能出现配置什么的都是正确的,但就是没有现象,所有有条件,尽量搞一个)
下面这段话采用比喻的来方便理解Vxlan的每个概念(如果只想看实验,完全可以跳过)。我们可以把图中红色和蓝色想象成快递的启发点和收快递的目的地,红色和蓝色我们采用的是传统的vlan,相当于我们跑去驿站寄快递,而VTEP就相当于我们的快递前台,我们就可以把我们的快递给他,VTEP收到快递后就放在BD分拣区里面,所有,我们蓝色红色区域的快递都可以放在BD里面,驿站快递都可以收嘛,然后我们就通过vxlan隧道(快递物流)传到目的地。然后放在目的地的VTEP前台,放在BD分拣区货架上我们就可以用传统的vlan方式走过去拿快递了。(当然这个比喻不完全正确,但刚到这里的朋友们可以好理解一下)
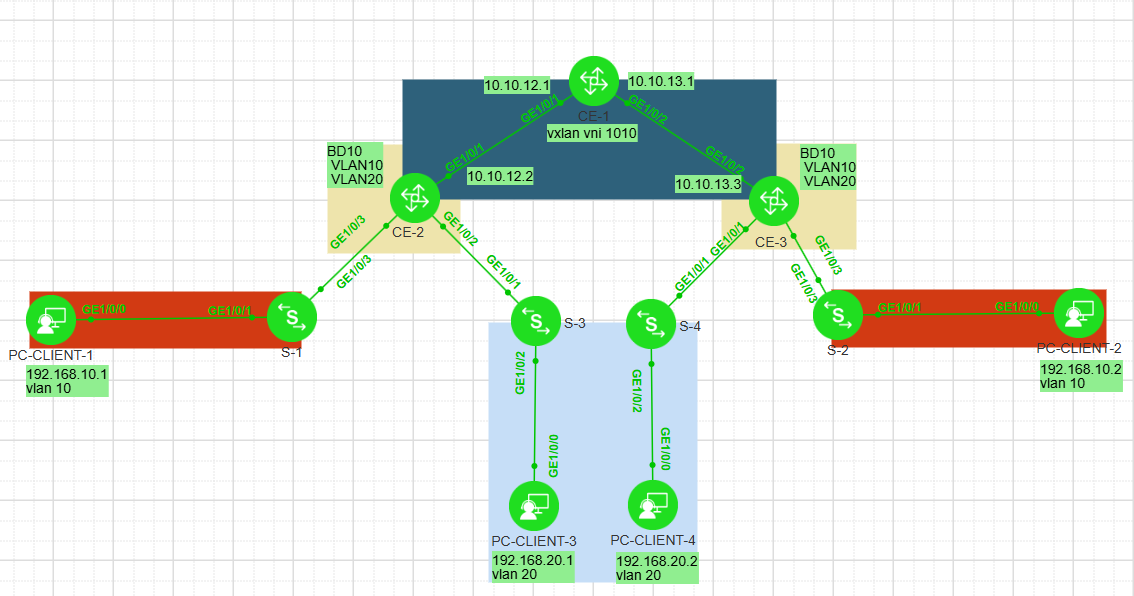
第一步,部署ip以及IBGP实现互联
部署CE之间的ibg.使得ce之间的loop接口可以互联(ping通)【要先ping通才开始下一步哦】
CE-1:
#
interface GE1/0/1
 undo portswitch                      //接口改为三层
 ip address 10.10.12.1 255.255.255.0
#
interface GE1/0/2
 undo portswitch
 ip address 10.10.13.1 255.255.255.0
#
interface LoopBack0
 ip address 1.1.1.1 255.255.255.255
#
ospf 1 router-id 1.1.1.1
 area 0.0.0.0
  network 1.1.1.1 0.0.0.0
  network 10.10.12.1 0.0.0.0
  network 10.10.13.1 0.0.0.0

CE-2:
#
interface GE1/0/1
 undo portswitch
 ip address 10.10.12.2 255.255.255.0
#
interface LoopBack0
 ip address 2.2.2.2 255.255.255.0
#
ospf 1 router-id 2.2.2.2
 area 0.0.0.0
  network 2.2.2.2 0.0.0.0
  network 10.10.12.2 0.0.0.0


CE-3:
#
interface GE1/0/2
 undo portswitch
 ip address 10.10.13.3 255.255.255.0
#
interface LoopBack0
 ip address 3.3.3.3 255.255.255.255
#
ospf 1 router-id 3.3.3.3
 area 0.0.0.0
  network 3.3.3.3 0.0.0.0
  network 10.10.13.3 0.0.0.0
第二步,部署创建二成vlan并划分接口(划分好vlan,要看准接口哦)
S-1:
vlan 10
#
interface GE1/0/1
 port link-type access
 port default vlan 10
#
interface GE1/0/3
 port link-type trunk
 port trunk allow-pass vlan 10

S-2:
vlan 10
#
interface GE1/0/1
 port link-type access
 port default vlan 10
#
interface GE1/0/3
 port link-type trunk
 port trunk allow-pass vlan 10

S-3:
vlan 20
#
interface GE1/0/1
 port link-type trunk
 port trunk allow-pass vlan 20
#
interface GE1/0/2
 port link-type access
 port default vlan 20

S-4:
#
interface GE1/0/1
 port link-type trunk
 port trunk allow-pass vlan 20
#
interface GE1/0/2
 port link-type access
 port default vlan 20
第步,创建部署BD(在CE-2和CE-3上面)
CE-2:
#
bridge-domain 10     // 创建BD10广播域,用于二层转发
 vxlan vni 1010      // BD10绑定VXLAN VNI 1010,同一VNI属于同一个VXLAN二层网段

CE-3:
#
bridge-domain 10
 vxlan vni 1010
第四步,配置VTEP(创建绑定BD)【要看清接口哦】
CE-2:
#
interface GE1/0/2.20 mode l2    // 创建二层子接口GE1/0/2.20,工作在二层模式
 encapsulation dot1q vid 20     // 子接口封装802.1Q,识别带VLAN20标签的报文
 bridge-domain 10               // 将该二层子接口加入BD10广播域
#
interface GE1/0/3.10 mode l2
 encapsulation dot1q vid 10     // 子接口封装802.1Q,识别带VLAN10标签的报文
 bridge-domain 10


CE-3:
#
interface GE1/0/1.20 mode l2
 encapsulation dot1q vid 20
 bridge-domain 10
#
interface GE1/0/3.10 mode l2
 encapsulation dot1q vid 10
 bridge-domain 10
第五步,配置VXLAN隧道(创建部署NVE)(source的是本地loop口哦)
CE-2:
#
interface Nve1                          // 创建NVE隧道接口,VXLAN的隧道接口
 source 2.2.2.2                         // 指定本端VTEP源IP地址2.2.2.2,VXLAN报文外层源IP
 vni 1010 head‑end peer‑list 3.3.3.3    // VNI1010使用头端复制,对端VTEP地址3.3.3.3

CE-3:
#
interface Nve1
 source 3.3.3.3
 vni 1010 head-end peer-list 2.2.2.2
验证
在部署vxlan之前要先验证igp,ce之间是否可以连通。
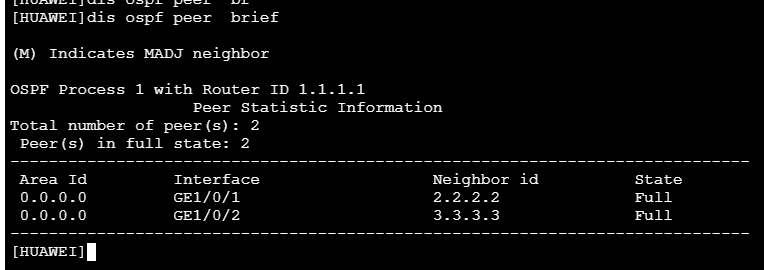
CE之间的loop口是要ping通的!!!
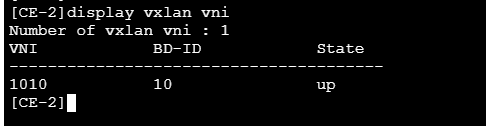
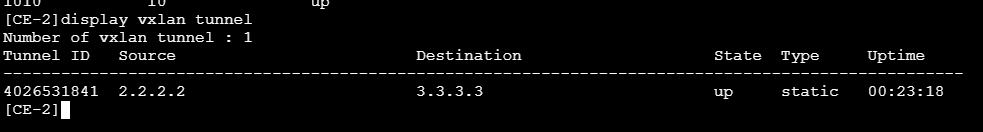
在部署完vxlan后,检查vxlan隧道是否成功
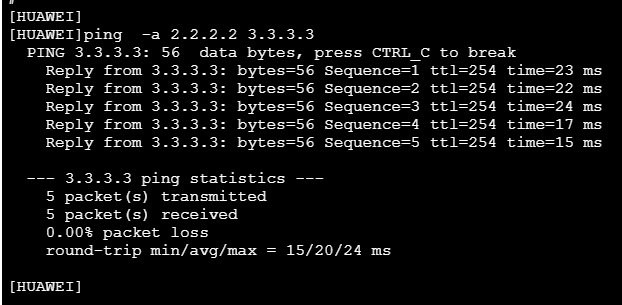
最后经行ping通检查
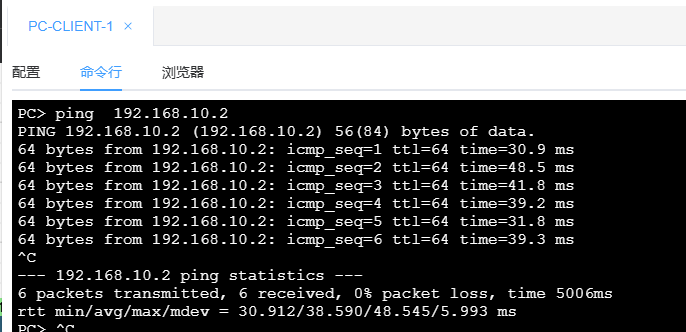
也可以用ping通来证明vxlan的连通性。
2.VXLAN三层互联(集中式静态部署)
集中部署,在CE-1上部署网关,本次实验实现两个vlan两个网段可以做到互联。loo0地址为该设备的的设备命来规定(例如CE-1,loo0为1.1.1.1)
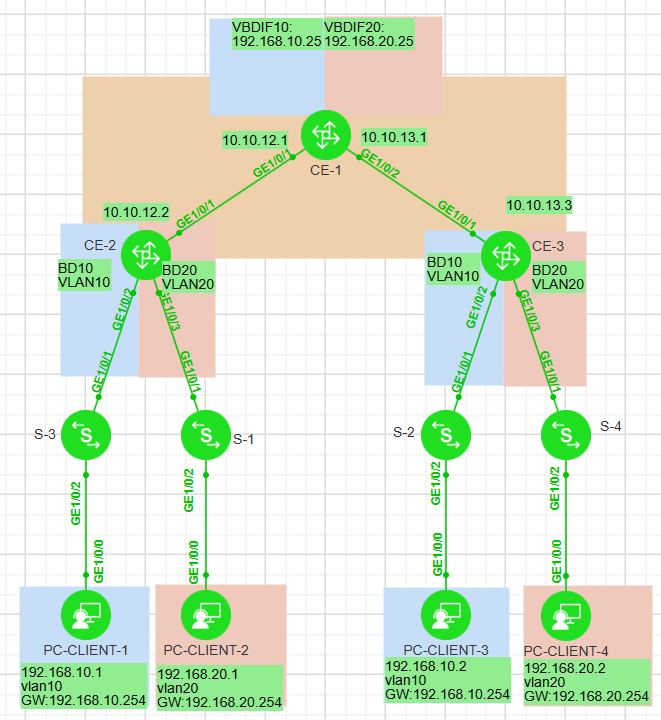
第一步:
第一步,部署ip以及IBGP实现互联
CE-1:
#
interface GE1/0/1
 undo portswitch
 ip address 10.10.12.1 255.255.255.0
#
interface GE1/0/2
 undo portswitch
 ip address 10.10.13.1 255.255.255.0
#
interface LoopBack0
 ip address 1.1.1.1 255.255.255.255
#
ospf 1 router-id 1.1.1.1
 area 0.0.0.0
  network 1.1.1.1 0.0.0.0
  network 10.10.12.1 0.0.0.0
  network 10.10.13.1 0.0.0.0


CE-2:
#
interface GE1/0/1
 undo portswitch
 ip address 10.10.12.2 255.255.255.0
#
interface LoopBack0
 ip address 2.2.2.2 255.255.255.255
#
ospf 1 router-id 2.2.2.2
 area 0.0.0.0
  network 2.2.2.2 0.0.0.0
  network 10.10.12.2 0.0.0.0

CE-3:
#
interface GE1/0/1
 undo portswitch
 ip address 10.10.13.3 255.255.255.0
#
interface LoopBack0
 ip address 3.3.3.3 255.255.255.255
#
ospf 1 router-id 3.3.3.3
 area 0.0.0.0
  network 3.3.3.3 0.0.0.0
  network 10.10.13.3 0.0.0.0
第二步,部署创建二层vlan并划分接口
S-1
VLAN 20
#
interface GE1/0/1
 port link-type trunk
 port trunk allow-pass vlan 20
#
interface GE1/0/2
 port link-type access
 port default vlan 20

S-2
VLAN 10
#
interface GE1/0/1
 port link-type trunk
 port trunk allow-pass vlan 10
#
interface GE1/0/2
 port link-type access
 port default vlan 10

S-3
VLAN 10
#
interface GE1/0/1
 port link-type trunk
 port trunk allow-pass vlan 10
#
interface GE1/0/2
 port link-type access
 port default vlan 10

S-4
VLAN 20
#
interface GE1/0/1
 port link-type trunk
 port trunk allow-pass vlan 20
#
interface GE1/0/2
 port link-type access
 port default vlan 20
第三步,创建部署BD
CE-1:
#
bridge‑domain 10          // 创建BD10广播域,用于二层转发
 vxlan vni 1010           // BD10绑定VXLAN VNI 1010,同一VNI属于同一个VXLAN二层网段
#
bridge-domain 20
 vxlan vni 2020

CE-2:
#
bridge-domain 10
 vxlan vni 1010
#
bridge-domain 20
 vxlan vni 2020

CE-3:
#
bridge-domain 10
 vxlan vni 1010
#
bridge-domain 20
 vxlan vni 2020
第四步。配置VTEP(创建绑定BD)【要看清接口哦】
CE-2:
#
interface GE1/0/2.10 mode l2  // 创建二层子接口GE1/0/3.10,二层工作模式
 encapsulation dot1q vid 10   // 识别带VLAN10标签的报文
 bridge-domain 10             // 将该二层子接口加入BD10广播域
#
interface GE1/0/3.20 mode l2
 encapsulation dot1q vid 20
 bridge-domain 20

CE-3:
#
interface GE1/0/2.10 mode l2
 encapsulation dot1q vid 10
 bridge-domain 10
#
interface GE1/0/3.20 mode l2
 encapsulation dot1q vid 20
 bridge-domain 20
第五步,配置VXLAN隧道(创建部署NVE)(source的是本地loop口哦)
CE-1:
interface Nve1                         // 创建NVE隧道接口,VXLAN的隧道接口
 source 1.1.1.1                        // 指定本端VTEP源IP地址2.2.2.2,VXLAN报文外层源IP
 vni 1010 head-end peer-list 2.2.2.2   // VNI1010使用头端复制,对端VTEP地址2.2.2.2
 vni 1010 head-end peer-list 3.3.3.3
 vni 2020 head-end peer-list 2.2.2.2
 vni 2020 head-end peer-list 3.3.3.3


CE-2:
#
interface Nve1
 source 2.2.2.2
 vni 1010 head-end peer-list 1.1.1.1
 vni 2020 head-end peer-list 1.1.1.1


CE-3:
#
interface Nve1
 source 3.3.3.3
 vni 1010 head-end peer-list 1.1.1.1
 vni 2020 head-end peer-list 1.1.1.1
第六步,创建部署VBDIF
做到这步,就可以实现,不同网段互通, 但是只靠这样,相同vlan并不通,因为,我们的隧道没有在CE-2和CE3之间部署隧道,所以我们还需要部署相同网段的隧道
#
interface Vbdif10                         // VBDIF接口,BD的三层虚拟网关接口
 ip address 192.168.10.254 255.255.255.0
#
interface Vbdif20
 ip address 192.168.20.254 255.255.255.0
第7步,创建同网段互联的vni
部署这部之后,是所有的网段,vlan都可以互联了
CE-2:
#
interface Nve1
 vni 1010 head-end peer-list 3.3.3.3
 vni 2020 head-end peer-list 3.3.3.3

CE-3:
interface Nve1
 vni 1010 head-end peer-list 2.2.2.2
 vni 2020 head-end peer-list 2.2.2.2
验证
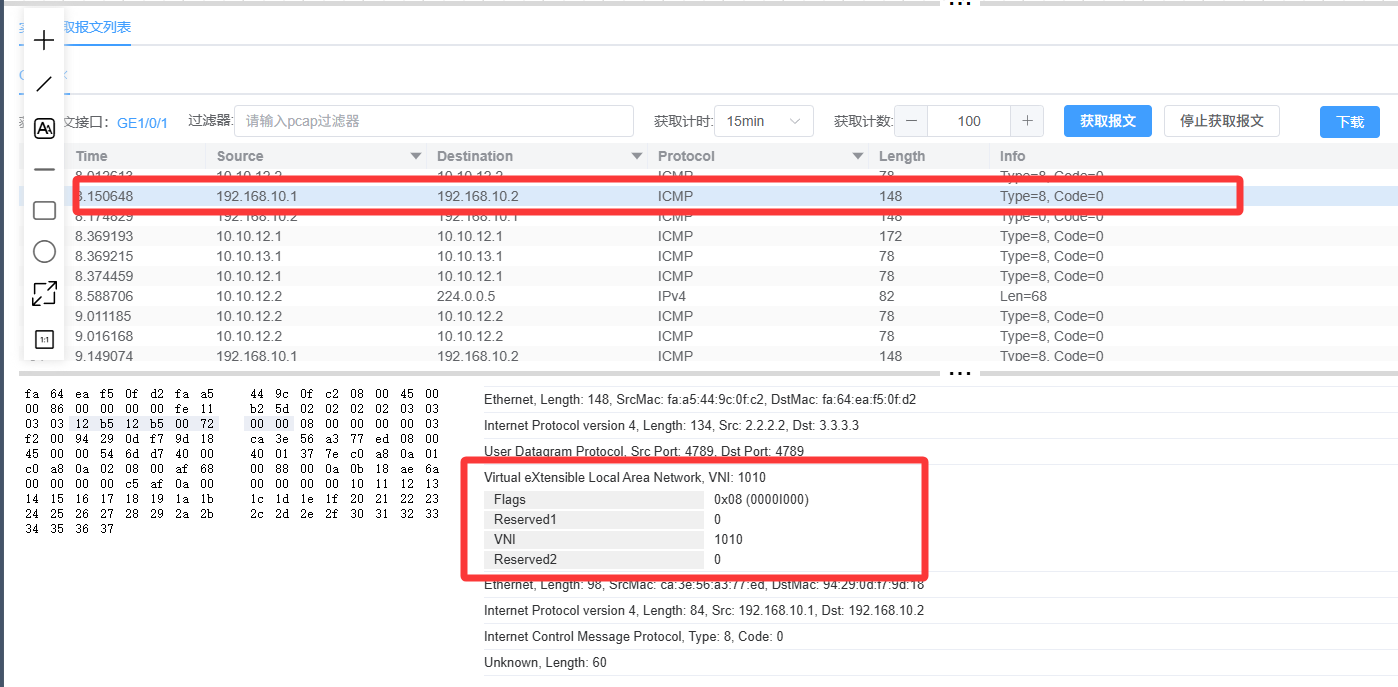
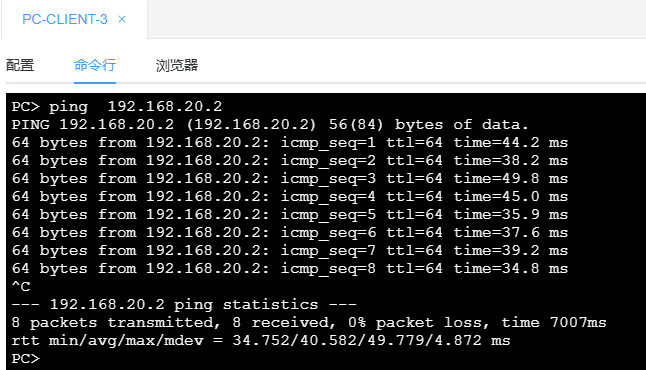
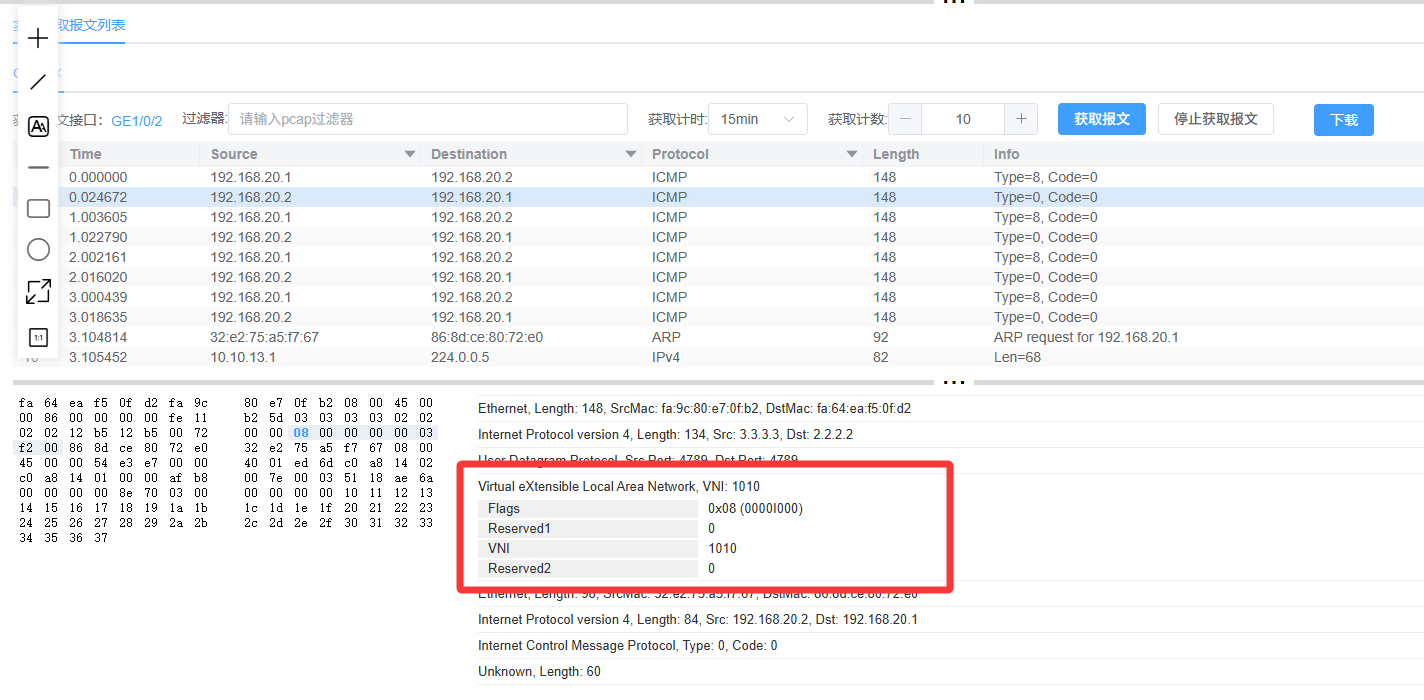
检查其中的vxlan的BD,隧道,当然,也包括连通性和抓包检查。
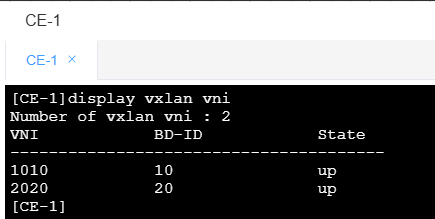
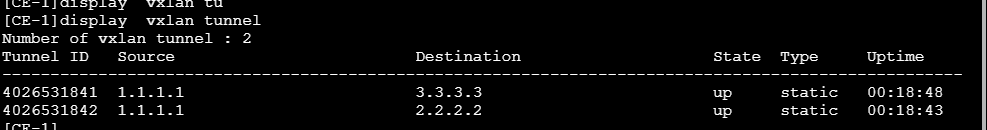
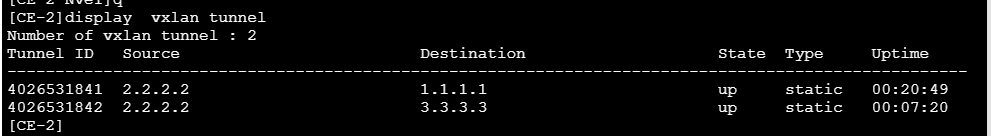
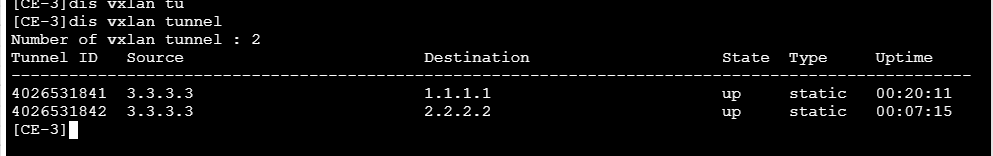
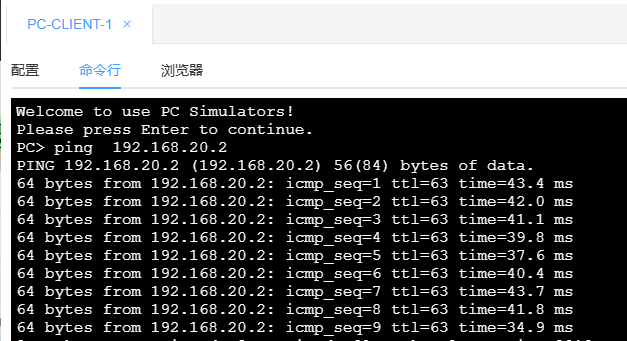
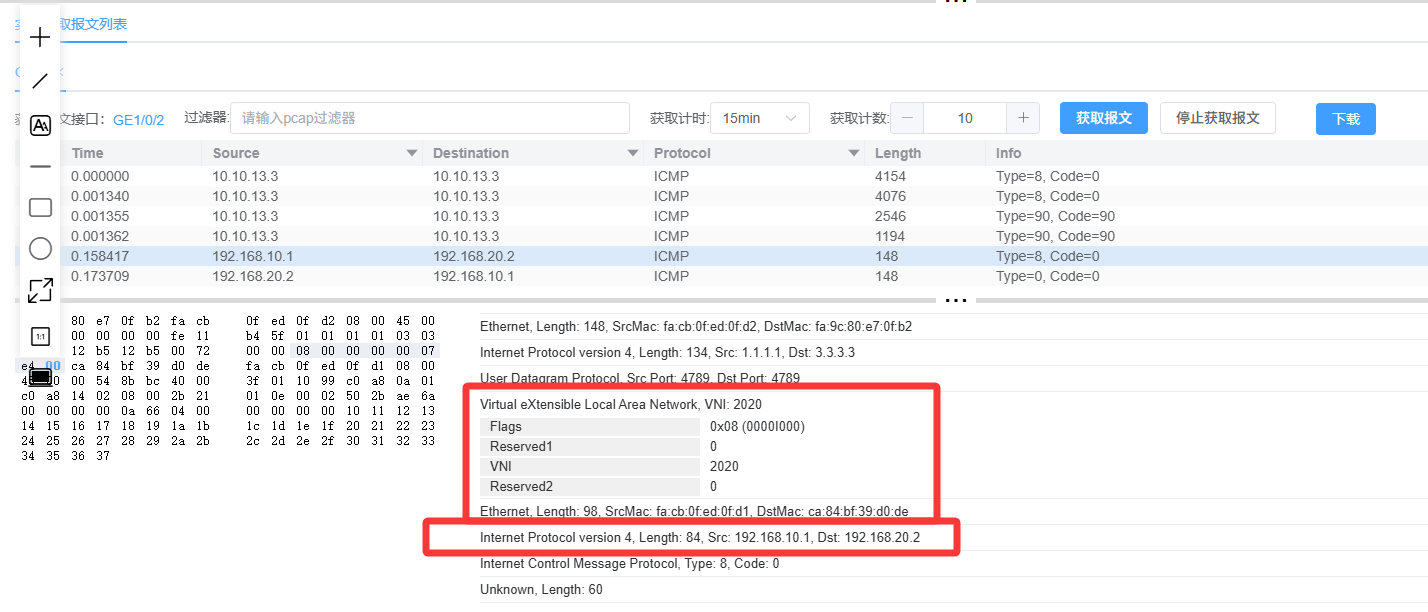
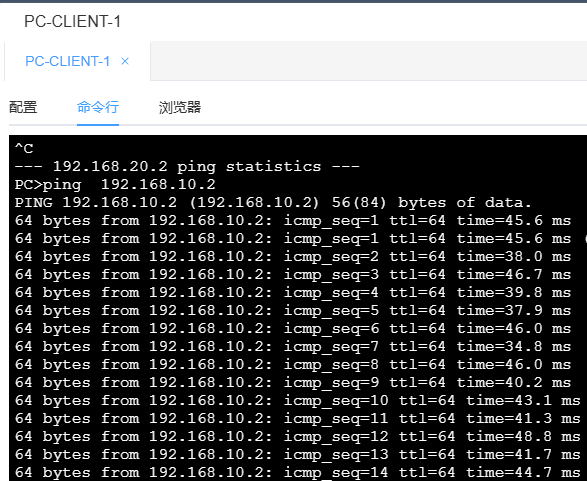
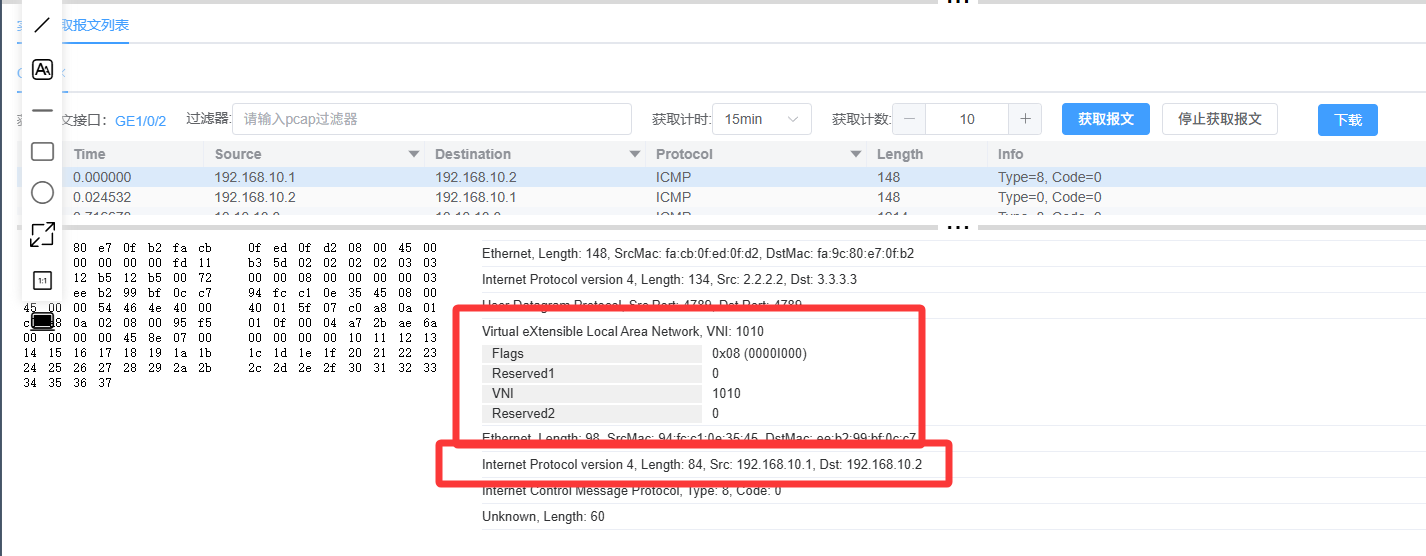
通过如上检查,我们可以证明实验配置顺利成功(为你鼓掌)。
以上就是vlan的一些基础配置和实验,如果你觉得还不错,难度合适就关注“主播”,谢谢麻烦了,啾咪啾咪

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 0
 0
- 0


 已为社区贡献2条内容

所有评论(0)