IP地址冲突怎么办?2
三、应急处理:重新配置IP地址,快速恢复业务
定位到冲突设备后,第一要务是让业务先恢复正常。最直接的办法,就是给其中一台设备换一个新的IP地址。
(一)方法一:手动修改IP地址
1. 登录冲突设备的操作系统或管理界面;
2. 找到网络设置中的IPv4配置项,将IP地址改为一个未被占用的地址;
3. 确保新地址与子网掩码、默认网关、DNS等参数匹配(例如网络是192.168.1.0/24,就填一个192.168.1.x且未被使用的地址);
4. 保存并重启网络或设备,然后用ping测试连通性,确认问题消除。
注意:修改前务必先查清地址池的使用情况,避免“刚改完又撞上”。
(二)方法二:DHCP重新分配
如果网络使用DHCP(动态主机配置协议)自动分配地址,解决冲突更简单:1. Windows系统在命令行依次执行 ipconfig /release(释放当前地址)、ipconfig /renew(重新获取地址);2. Linux系统执行 dhclient -r 释放地址,再执行 dhclient 重新获取;3. 也可以直接重启冲突设备,让它重新向DHCP服务器“报到”;4. 如果地址池本身规划有问题,可登录DHCP服务器调整地址池范围、租约时长,必要时为关键设备设置地址保留。DHCP自动分配的方式特别适合终端数量大、人员流动性强的园区和办公网络,能够显著减少人工配置错误。
(三)进阶:在DHCP服务器上做地址保留与排除
对于打印机、门禁主机、服务器等需要固定IP的设备,可在DHCP服务器上配置“地址保留”,把IP与MAC绑定,设备每次上线都拿到同一个IP;同时把已保留的地址加入“排除范围”,避免DHCP把同一个地址再分给别人——从分配源头杜绝冲突。
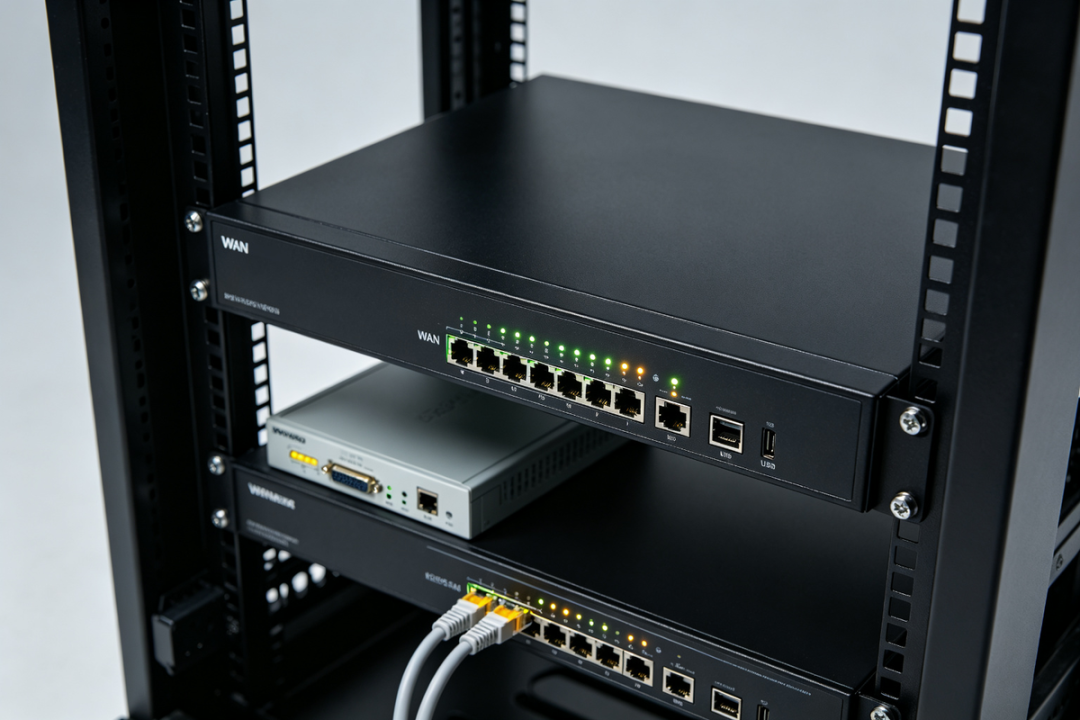
图3 企业路由器——DHCP服务与地址池配置的核心设备
四、根治方法一:IP与MAC绑定,锁定设备“身份证”
应急解决之后,更重要的是防止问题“卷土重来”。MAC地址是每块网卡的“身份证”,全球唯一。把IP与MAC绑定,就等于给这台设备“锁定”了专属门牌号,其他设备无法再占用这个IP。
(一)一条命令快速绑定:arp -s
在Windows命令行执行:arp -s IP地址 MAC地址。例如,要把MAC地址为34-F3-9A-2B-9E-13的监控设备绑定到IP地址10.168.1.143,执行:arp -s 10.168.1.143 34-F3-9A-2B-9E-13。输入完成后,可以用 arp -a 查询绑定结果:如果该IP条目显示为“静态”,说明绑定成功。之后其他设备再想使用10.168.1.143这个地址将无法生效,局域网稳定性大幅提升。
提示:在较新的Windows系统中,更推荐使用 netsh interface ipv4 add neighbors “以太网” 10.168.1.143 34-f3-9a-2b-9e-13 命令进行静态ARP绑定,效果相同且更规范。
(二)更推荐的做法:交换机端口安全绑定
在电脑上执行arp -s,只在“本机”生效,设备重启或跨三层转发时可能失效。更可靠的方案是在交换机上做端口安全(Port Security)或静态MAC绑定:指定某个端口只允许特定MAC地址接入,其他设备插上这个口也无法上网。这样就从网络设备层面彻底杜绝了“抢IP”“蹭网”行为,是弱电工程项目中的推荐做法。
(三)DHCP服务器上的地址保留绑定
前面提到的DHCP“地址保留”也是一种绑定——它记录的是“这个MAC只能拿这个IP”,比静态ARP更灵活、更好管理,尤其适合终端数量大、需要集中管理的项目。
(四)注意事项
1. 静态ARP绑定在设备重启、网关重启或跨三层路由后可能失效,需要结合DHCP保留、端口安全等方案联动使用;
2. 绑定前务必确认MAC地址输入无误,一个字符都不能错;
3. 对手机、笔记本等移动设备不要做固定绑定,否则用户更换网络环境后会“上不了网”。
五、根治方法二:划分VLAN,隔离广播域
对于大型项目,一台一台绑定MAC地址并非最优解。更科学的做法是“先隔离、再绑定”——用交换机划分VLAN,从结构上解决IP冲突。
(一)为什么划分VLAN能减少IP冲突
VLAN(Virtual Local Area Network,虚拟局域网)可以理解成把一个大房间用隔断分成多个小房间:不同VLAN之间互相隔离,广播和冲突只在小房间内传播,不会影响全楼。VLAN划分后,每个VLAN有独立的IP地址段,地址规划清晰、互不重叠,冲突概率和排查范围都大幅缩小,还能顺便提升网络安全性和管理效率。
(二)五步完成VLAN规划与配置
1. 规划VLAN结构:先梳理业务,确定每个VLAN的范围和用途,可以按部门、楼层、功能来划分,确保各VLAN的IP地址段互不重叠;
2. 配置交换机VLAN:登录交换机管理界面,创建VLAN并分配唯一的VLAN ID(如VLAN 10、20、30),把对应端口划入对应VLAN,实现设备隔离;
3. 配置VLAN接口IP地址:为每个VLAN创建虚拟接口(SVI),分配独立的子网地址,作为该VLAN内设备的网关;
4. 配置VLAN间路由:如果不同VLAN需要通信(如办公网访问服务器网),可在三层交换机或路由器上开启VLAN间路由,实现安全可控的互通;
5. 配置DHCP动态分配:为每个VLAN配置独立的DHCP地址池,设备入网自动获取本VLAN的IP,从源头减少手工配置带来的冲突。
注:VLAN内的MAC绑定建议继续保留,形成“VLAN隔离+地址绑定”的双保险。
(三)弱电与智能化项目的实战建议
在楼宇自控、视频监控、智慧园区等项目中,建议至少划分以下VLAN:办公网VLAN、监控网VLAN、物联网设备网VLAN(门禁、传感器、信息屏等)、访客网VLAN、服务器网VLAN。各网段独立规划、独立分配地址,即使某一片设备异常,也不会“殃及”整栋楼。结合IP地址管理(IPAM)平台统一规划,项目越大,收益越明显。
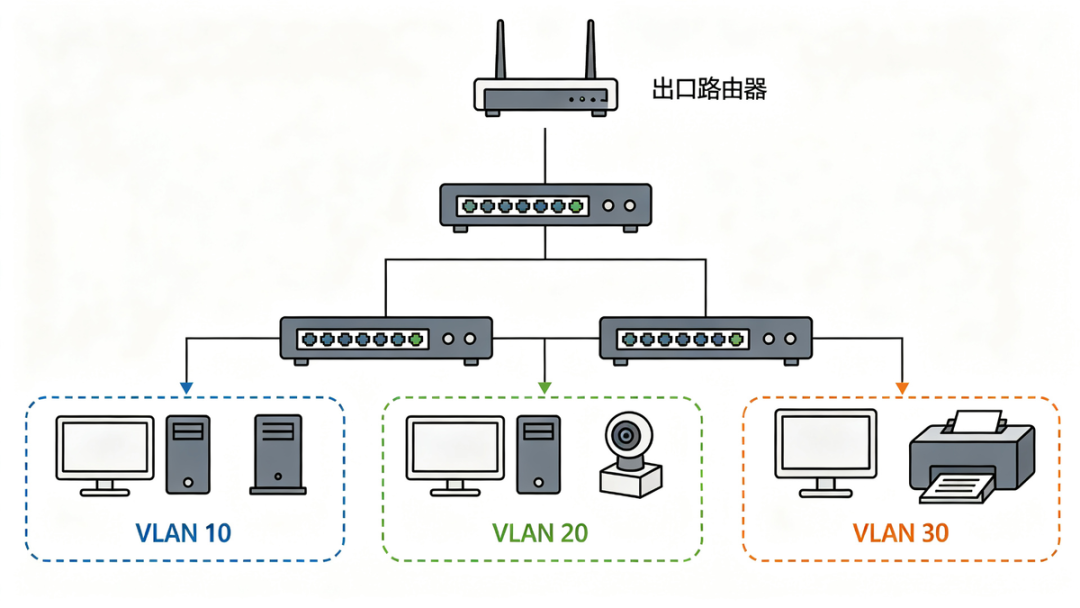
图4 VLAN划分示意:不同部门/业务网络互不干扰
六、进阶防护:把IP冲突“扼杀在摇篮里”
除了绑定和VLAN,新一代园区网和智能运维技术,可以做到“事前预防、自动处置”。
(一)DHCP Snooping:防伪DHCP与私接设备
在企业级交换机上开启DHCP Snooping后,交换机会“监听”DHCP报文:只有信任端口(通常是上联口)上的DHCP服务器应答才被接受,员工私接的小路由器、伪DHCP服务器根本“发不出”地址,从源头防止地址被恶意分配、防止IP冲突被蓄意制造。
(二)DAI(动态ARP检测):杜绝ARP欺骗
DAI会结合DHCP Snooping的记录,校验每一个ARP报文是否“合法”。一旦发现有人伪造IP与MAC的对应关系,直接丢弃并记录日志,有效阻断ARP欺骗和中间人攻击,是绑定方案的重要补充。
(三)IP Source Guard:从源头防伪造
开启IP Source Guard后,交换机只允许端口上“登记在案”的IP与MAC组合通信,任何伪造源地址的数据包都会被拦截。IP-MAC绑定、端口安全、DAI、IP Source Guard四者配合,可以形成一道完整的“防冲突、防欺骗”防线。
(四)802.1X准入与IPAM统一管理
通过802.1X准入认证,终端只有通过身份验证才能接入网络,设备“黑户”进不来;配合IPAM(IP地址管理系统)统一规划、分配和回收地址,整个项目的IP地址“一本账”,冲突率可以降到几乎为零。同时,随着IPv6规模部署,做好IPv4与IPv6双栈地址规划同样重要。
(五)智能运维(AIOps)与AI辅助排障
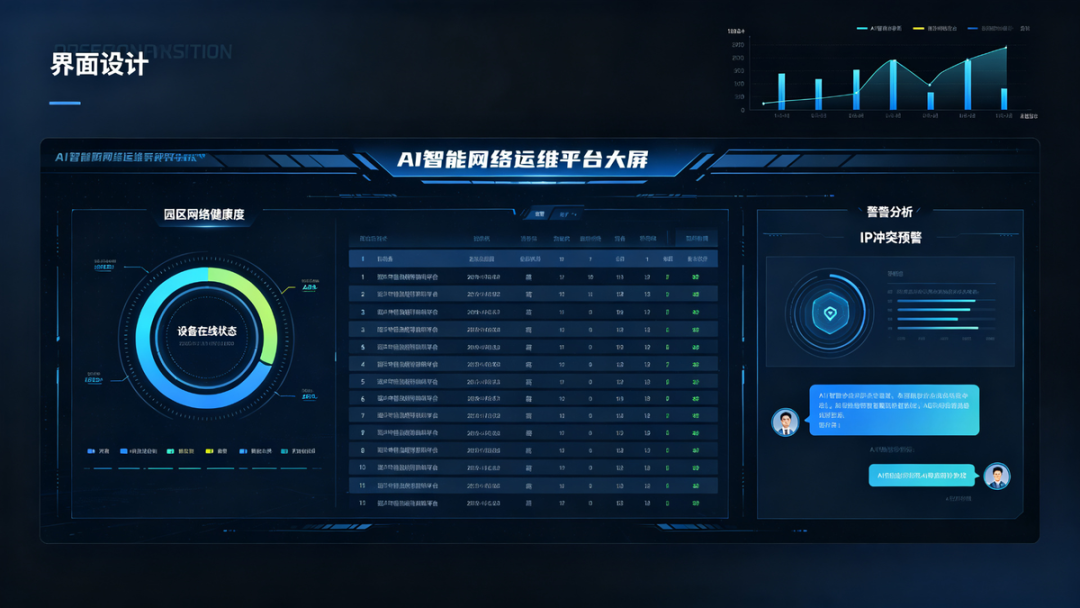
如今主流厂商的园区网络方案(如华为iMaster NCE、新华三AD-Campus、锐捷等)已普遍引入AI与大数据分析:平台自动扫描全网地址使用情况,IP冲突发生时第一时间告警并给出冲突双方信息,还能基于历史数据预测地址池耗尽风险、自动生成修复建议。SDN(软件定义网络)和云管平台则让地址规划、配置下发实现“零接触自动化”,网络工程师从“满楼跑”变成“看大屏”,效率成倍提升。这些能力对弱电、智能化、物联网项目尤为实用——设备成千上万,靠人工管理早已不现实。
图5 智能网络运维平台:AI自动发现并预警IP冲突
七、总结:IP地址冲突应对清单
IP地址冲突是网络运维的“必修课”。记住四句话:先ping再扫描,快速定位不慌张;改IP快恢复,业务优先别耽误;绑定VLAN双管下,根源治理防复发;Snooping加DAI,智能运维保长效。
最后,送上一份“防冲突五查”清单,建议打印贴在机房,每次开局、扩容时对照检查。
表1 防冲突“五查”清单
|
检查项 |
推荐做法 |
适用场景 |
|
地址规划 |
按VLAN划分独立网段,使用IPAM统一管理 |
所有项目,尤其是大型园区 |
|
MAC绑定 |
交换机端口安全+DHCP地址保留 |
监控、门禁、服务器等固定设备 |
|
网络隔离 |
划分VLAN,隔离广播域 |
多业务、多部门混合网络 |
|
安全防护 |
开启DHCP Snooping、DAI、IP Source Guard |
对安全要求高的政企、园区网络 |
|
智能监控 |
网管平台/AIOps自动发现并告警冲突 |
中大型网络,减少人工巡检 |
网络无小事,细节定成败。希望这份指南能帮助您把IP地址冲突“斩草除根”,让网络更稳、业务更顺。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 2
 0
- 0


 已为社区贡献2条内容

所有评论(0)