激光产业园区网络规划与设计
激光产业园区网络规划与设计
摘 要
为满足鞍山市激光产业园区生产、研发、办公及公共服务的多元化网络需求,解决传统园区网络可靠性不足、业务隔离不清晰、安全防护薄弱等问题,本文结合物流管理专业特点与网络工程技术规范,开展园区网络设计、实现、测试及优化全流程研究。研究采用“核心-汇聚-接入”三层拓扑结构,构建双核心冗余架构,通过虚拟路由冗余协议(VRRP)、多生成树协议(MSTP)、开放式最短路径优先协议(OSPF)保障网络高可用性与路由动态收敛,划分多个VLAN实现业务逻辑隔离,搭配防火墙区域划分与访问控制列表(ACL)构建多层安全防护体系,同时部署无线局域网(WLAN)与DMZ区域,适配园区有线无线一体化接入及服务器部署需求。论文详细阐述了网络拓扑规划、IP地址分配、设备配置等核心环节,完成核心交换机、路由器、防火墙、无线控制器等设备的功能配置,通过基本连通性、VLAN通信、冗余切换、路由转发、安全策略等8大维度技术验证测试,结果表明所设计网络各项功能均达预期,无环路故障、冗余切换延迟≤10秒、跨区域访问控制有效,可实现稳定运行。基于测试数据,从带宽传输、可靠性冗余、安全防护维度剖析网络性能,定位无线带宽瓶颈、多故障场景负载不均衡等问题,提出链路扩容、路由汇总、安全防护升级等优化策略。该研究构建的园区网络方案兼顾稳定性、安全性与可扩展性,有效支撑激光产业园区业务高效开展,为同类工业与物流园区网络建设提供实践参考与技术借鉴。
关键词:园区网络;高可用性;安全防护;性能优化;激光产业园区
Network Planning and Design for Anshan Laser Industrial Park
ABSTRACT
To meet the diversified network needs of production, R&D, office and public services in Anshan Laser Industry Park, and solve the problems of insufficient reliability, unclear service isolation and weak security protection of traditional park networks, this paper conducts a full-process research on park network design, implementation, testing and optimization by combining the characteristics of logistics management major and network engineering technical specifications. The research adopts a three-layer topology of "core-aggregation-access", constructs a dual-core redundancy architecture, ensures high network availability and dynamic routing convergence through Virtual Router Redundancy Protocol (VRRP), Multiple Spanning Tree Protocol (MSTP) and Open Shortest Path First (OSPF) protocol, divides multiple VLANs to realize logical service isolation, builds a multi-layer security protection system with firewall zone division and Access Control List (ACL), and deploys Wireless Local Area Network (WLAN) and DMZ zone to adapt to the integrated wired and wireless access and server deployment needs of the park. The paper elaborates on the core links such as network topology planning, IP address allocation and device configuration, completes the functional configuration of core switches, routers, firewalls, wireless controllers and other devices, and conducts technical verification tests in 8 dimensions including basic connectivity, VLAN communication, redundancy switching, routing forwarding and security policies. The results show that all functions of the designed network meet expectations, with no loop faults, redundancy switching delay ≤10 seconds and effective cross-area access control, enabling stable operation. Based on the test data, the network performance is analyzed from the dimensions of bandwidth transmission, reliability redundancy and security protection, and problems such as wireless bandwidth bottlenecks and unbalanced load in multi-fault scenarios are identified, and optimization strategies such as link expansion, route summarization and security protection upgrade are proposed. The park network scheme constructed in this research balances stability, security and scalability, effectively supports the efficient development of businesses in the laser industry park, and provides practical reference and technical reference for network construction of similar industrial and logistics parks.
KEY WORDS:Park Network; High Availability; Security Protection; Performance Optimization; Laser Industry Park
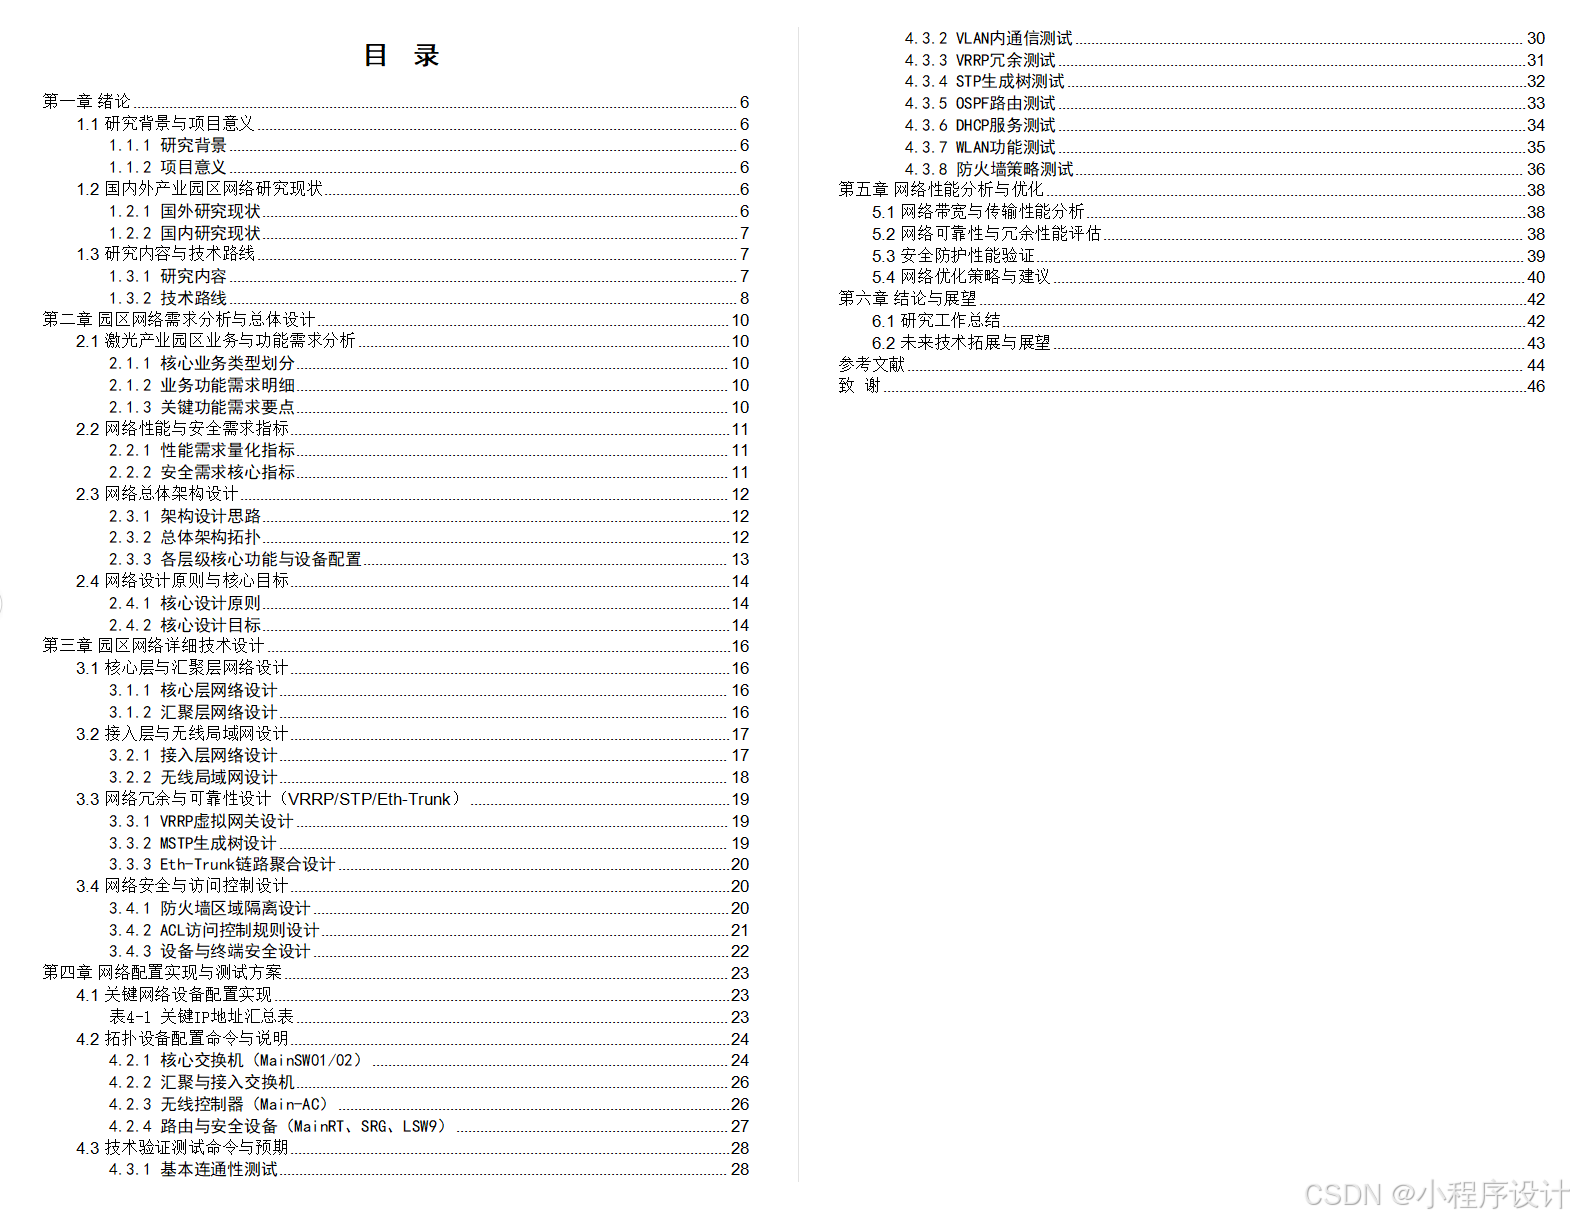
目 录
3.3 网络冗余与可靠性设计(VRRP/STP/Eth-Trunk)
4.2.4 路由与安全设备(MainRT、SRG、LSW9)
第一章 绪论
1.1 研究背景与项目意义
1.1.1 研究背景
新一代信息技术与制造业深度融合,激光产业作为高端制造核心支撑,正迈向规模化、智能化发展阶段。鞍山市凭借工业基础优势,打造激光产业园区,集聚上下游企业、研发机构及配套服务主体,形成生产、研发、办公一体化产业集群。激光产业高精度加工、自动化控制、数据密集型研发等核心业务,对网络稳定性、安全性、传输速率及多业务适配能力要求严苛。生产环节设备联网需低延迟保障,研发数据传输需高带宽支撑,办公与生产业务需严格隔离规避风险,这些均对园区网络规划设计构成针对性挑战。
1.1.2 项目意义
多数传统产业园区网络存在架构陈旧、冗余能力不足、业务隔离不彻底等问题,无法适配激光产业智能化发展需求。鞍山市激光产业园区网络规划与设计项目开展,兼具重要实践意义与理论价值。实践中,构建适配激光产业特性的高可用、高安全网络,可实现园区生产、研发、办公多业务高效协同,提升运营效率与企业入驻吸引力,为鞍山市激光产业集群化发展提供坚实网络支撑。理论上,结合激光产业特殊业务需求优化园区网络架构,补充产业园区细分领域网络设计实践经验,为同类高端制造产业园区网络建设提供参考范式,丰富产业园区网络规划设计研究体系。
1.2 国内外产业园区网络研究现状
1.2.1 国外研究现状
国外产业园区网络研究起步早,已形成成熟技术体系与实践模式。架构设计方面,欧美发达国家聚焦智慧园区建设,普遍采用三层网络架构结合软件定义网络(SDN)技术,实现网络资源灵活调度与动态适配。德国工业4.0园区通过SDN技术构建虚拟化网络,支撑设备互联与数据交互实时性需求。安全防护领域,国外重视全链路安全管控,将防火墙、入侵检测系统与终端安全管理深度融合,构建多层次安全防护体系,强化无线局域网加密技术应用,保障无线终端接入安全。国外研究侧重网络与产业业务深度适配,针对高端制造园区低延迟、高可靠需求,优化路由协议与链路配置,提升网络对核心业务的支撑效能。
1.2.2 国内研究现状
国内产业园区网络研究近年发展迅速,“新基建”战略推进背景下,智慧园区网络建设成为研究热点。技术应用层面,国内学者普遍采用核心层双机热备、链路聚合、VRRP等技术提升网络可靠性,结合5G、Wi-Fi 6技术拓展无线覆盖范围,满足园区多终端接入需求。研究重点偏向本土化适配与成本控制,针对中小城市产业园区建设需求,提出高性价比网络规划方案,采用国产网络设备与开源技术降低建设成本。现有研究存在明显不足:多聚焦通用型产业园区,针对激光产业等高端制造领域的专项网络设计研究稀缺,对激光生产设备低延迟联网、研发数据安全传输等特殊需求的适配探讨不充分,部分方案在冗余设计与业务隔离的平衡上存在优化空间,这也构成本次研究的切入点。
1.3 研究内容与技术路线
1.3.1 研究内容
本次研究围绕鞍山市激光产业园区网络规划与设计开展,核心目标是构建适配激光产业业务需求、兼具高可靠性与安全性的园区网络。具体研究内容涵盖三方面:园区网络需求分析,结合激光产业生产、研发、办公业务特性,明确网络性能指标、安全需求、业务隔离要求及可扩展性需求,确定设计核心参数与约束条件;网络总体架构与详细设计,采用核心层、汇聚层、接入层三层架构,搭配安全防护层与无线管理层,完成VLAN划分、路由协议选型、冗余技术配置、无线覆盖规划及安全策略设计,解决业务隔离、无单点故障、无线安全接入等关键问题;网络配置实现与测试验证,完成核心交换机、路由器、防火墙、无线控制器等设备配置,搭建测试环境,对网络连通性、冗余性能、安全防护能力及业务适配性开展测试,验证方案可行性与有效性。
1.3.2 技术路线
本次研究采用“调研分析—设计规划—实现测试—总结优化”技术路线,分五步推进。文献调研与需求调研,梳理国内外产业园区网络设计研究成果与技术标准,实地核查鞍山市激光产业园区业务布局、终端数量及网络建设基础,明确核心需求与设计目标;网络总体方案设计,基于需求分析确定网络架构、技术选型与核心参数,编制总体设计方案;详细技术设计与设备配置,针对核心层、汇聚层、接入层及安全防护层开展专项设计,制定VLAN、VRRP、STP、OSPF等技术配置方案;测试环境搭建与性能验证,搭建模拟测试环境,执行连通性测试、冗余切换测试、安全防护测试及带宽性能测试,记录结果并分析优化;总结研究成果,梳理项目创新点与不足,提出后续优化方向。该技术路线保障研究过程科学规范,成果贴合园区实际需求。

图 1-1 技术路线图
第二章 园区网络需求分析与总体设计
2.1 激光产业园区业务与功能需求分析
2.1.1 核心业务类型划分
鞍山市激光产业园区核心业务涵盖生产制造、研发创新、日常办公及公共服务四大类,不同业务场景对网络功能的需求存在显著差异,需通过精细化设计实现业务适配。
2.1.2 业务功能需求明细
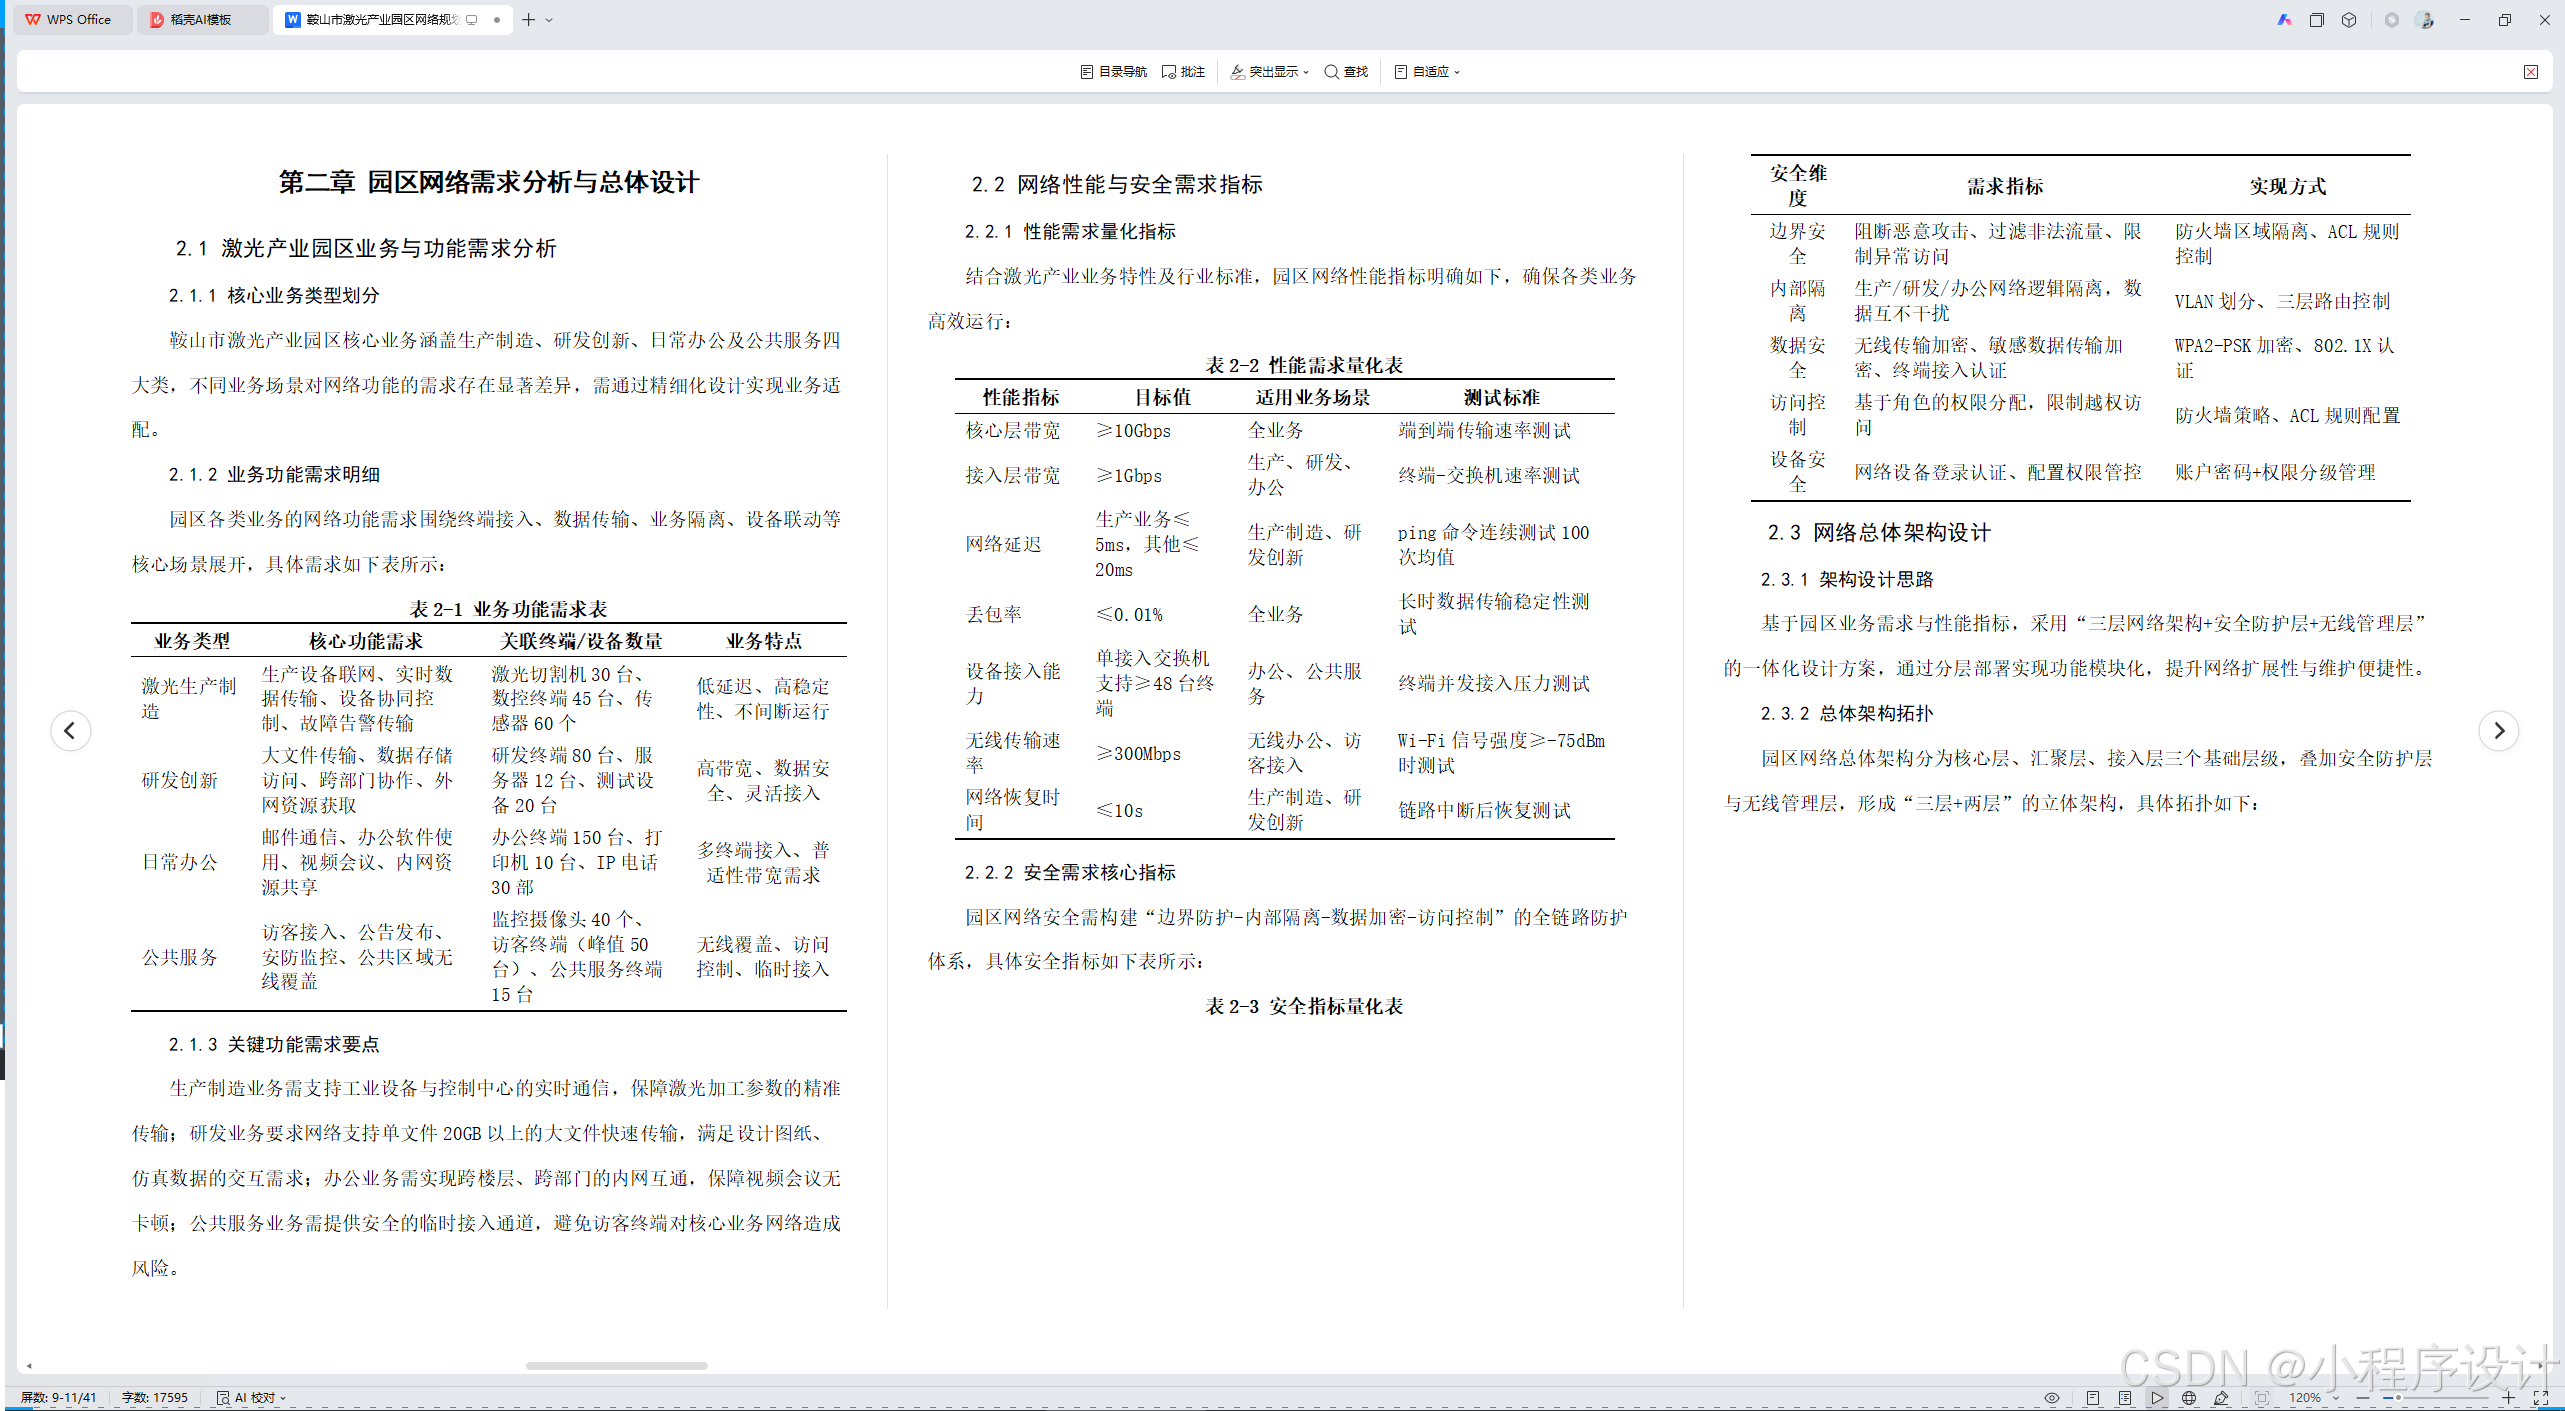
园区各类业务的网络功能需求围绕终端接入、数据传输、业务隔离、设备联动等核心场景展开,具体需求如下表所示:
表2-1 业务功能需求表
| 业务类型 | 核心功能需求 | 关联终端/设备数量 | 业务特点 |
| 激光生产制造 | 生产设备联网、实时数据传输、设备协同控制、故障告警传输 | 激光切割机30台、数控终端45台、传感器60个 | 低延迟、高稳定性、不间断运行 |
| 研发创新 | 大文件传输、数据存储访问、跨部门协作、外网资源获取 | 研发终端80台、服务器12台、测试设备20台 | 高带宽、数据安全、灵活接入 |
| 日常办公 | 邮件通信、办公软件使用、视频会议、内网资源共享 | 办公终端150台、打印机10台、IP电话30部 | 多终端接入、普适性带宽需求 |
| 公共服务 | 访客接入、公告发布、安防监控、公共区域无线覆盖 | 监控摄像头40个、访客终端(峰值50台)、公共服务终端15台 | 无线覆盖、访问控制、临时接入 |
2.1.3 关键功能需求要点
生产制造业务需支持工业设备与控制中心的实时通信,保障激光加工参数的精准传输;研发业务要求网络支持单文件20GB以上的大文件快速传输,满足设计图纸、仿真数据的交互需求;办公业务需实现跨楼层、跨部门的内网互通,保障视频会议无卡顿;公共服务业务需提供安全的临时接入通道,避免访客终端对核心业务网络造成风险。
2.2 网络性能与安全需求指标
2.2.1 性能需求量化指标
结合激光产业业务特性及行业标准,园区网络性能指标明确如下,确保各类业务高效运行:
表2-2 性能需求量化表
| 性能指标 | 目标值 | 适用业务场景 | 测试标准 |
| 核心层带宽 | ≥10Gbps | 全业务 | 端到端传输速率测试 |
| 接入层带宽 | ≥1Gbps | 生产、研发、办公 | 终端-交换机速率测试 |
| 网络延迟 | 生产业务≤5ms,其他≤20ms | 生产制造、研发创新 | ping命令连续测试100次均值 |
| 丢包率 | ≤0.01% | 全业务 | 长时数据传输稳定性测试 |
| 设备接入能力 | 单接入交换机支持≥48台终端 | 办公、公共服务 | 终端并发接入压力测试 |
| 无线传输速率 | ≥300Mbps | 无线办公、访客接入 | Wi-Fi信号强度≥-75dBm时测试 |
| 网络恢复时间 | ≤10s | 生产制造、研发创新 | 链路中断后恢复测试 |
2.2.2 安全需求核心指标
园区网络安全需构建“边界防护-内部隔离-数据加密-访问控制”的全链路防护体系,具体安全指标如下表所示:
表2-3 安全指标量化表
| 安全维度 | 需求指标 | 实现方式 |
| 边界安全 | 阻断恶意攻击、过滤非法流量、限制异常访问 | 防火墙区域隔离、ACL规则控制 |
| 内部隔离 | 生产/研发/办公网络逻辑隔离,数据互不干扰 | VLAN划分、三层路由控制 |
| 数据安全 | 无线传输加密、敏感数据传输加密、终端接入认证 | WPA2-PSK加密、802.1X认证 |
| 访问控制 | 基于角色的权限分配,限制越权访问 | 防火墙策略、ACL规则配置 |
| 设备安全 | 网络设备登录认证、配置权限管控 | 账户密码+权限分级管理 |
2.3 网络总体架构设计
2.3.1 架构设计思路
基于园区业务需求与性能指标,采用“三层网络架构+安全防护层+无线管理层”的一体化设计方案,通过分层部署实现功能模块化,提升网络扩展性与维护便捷性。
2.3.2 总体架构拓扑
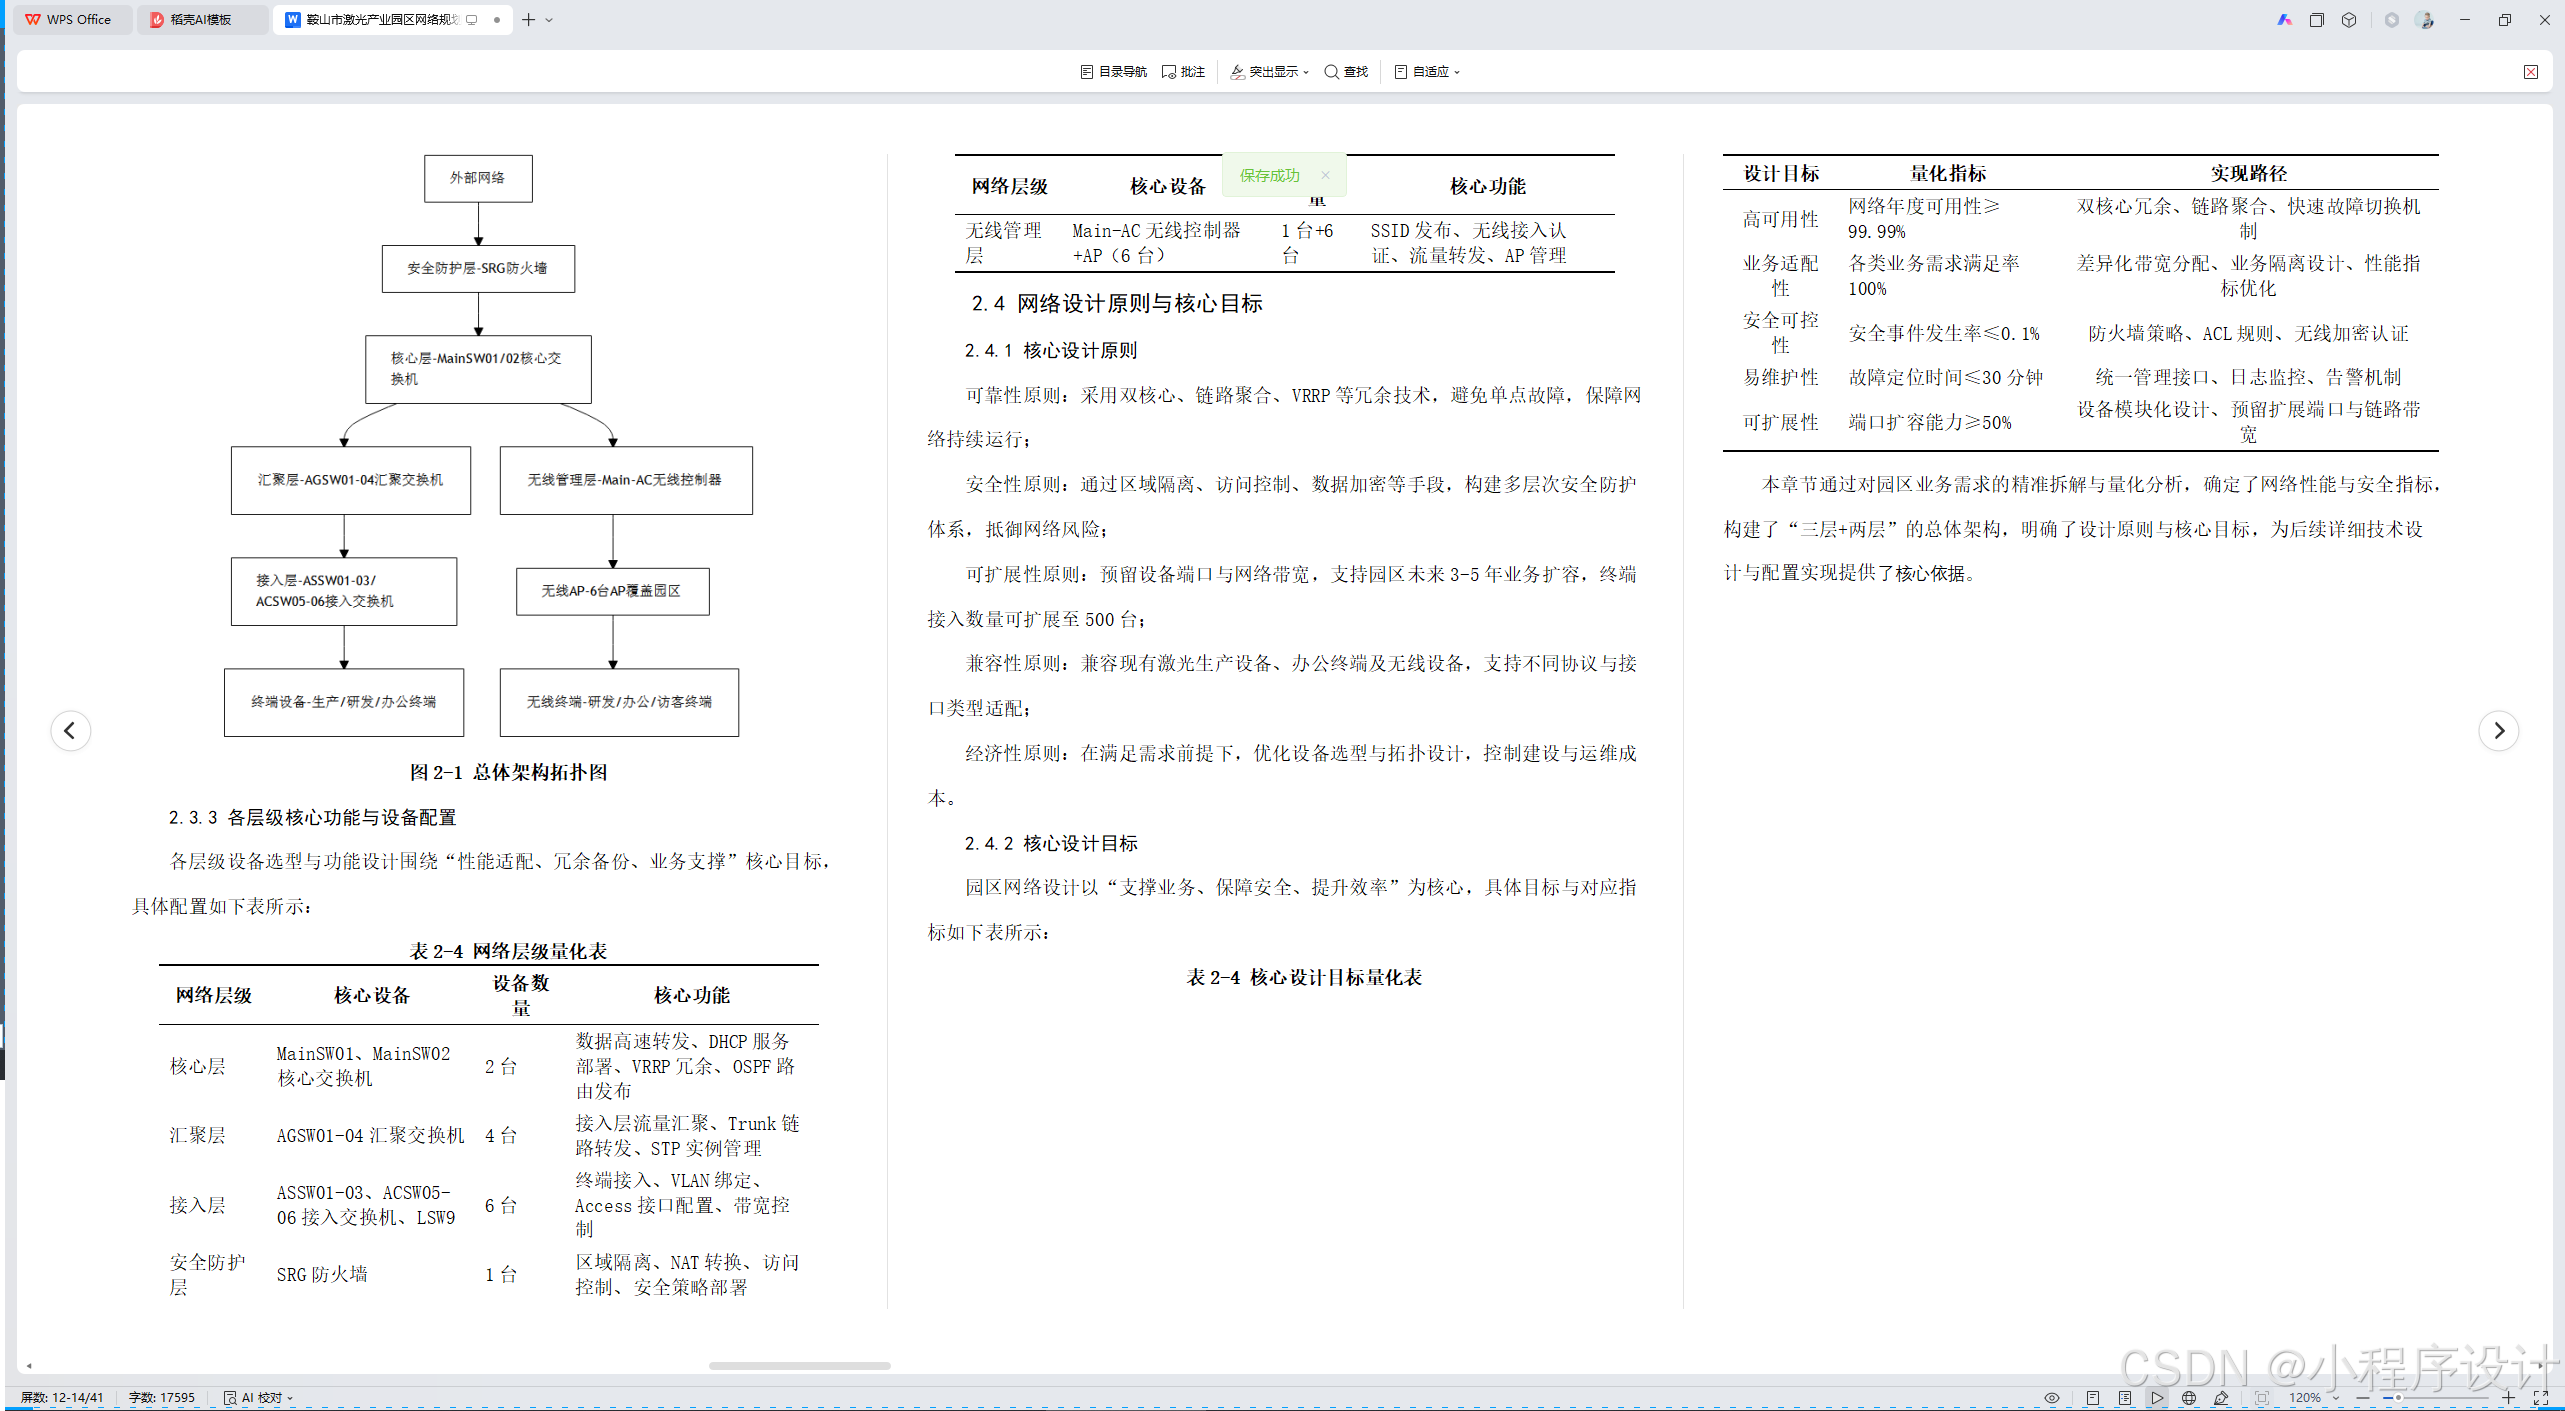
园区网络总体架构分为核心层、汇聚层、接入层三个基础层级,叠加安全防护层与无线管理层,形成“三层+两层”的立体架构,具体拓扑如下:

图2-1 总体架构拓扑图
2.3.3 各层级核心功能与设备配置
各层级设备选型与功能设计围绕“性能适配、冗余备份、业务支撑”核心目标,具体配置如下表所示:
表2-4 网络层级量化表
| 网络层级 | 核心设备 | 设备数量 | 核心功能 |
| 核心层 | MainSW01、MainSW02核心交换机 | 2台 | 数据高速转发、DHCP服务部署、VRRP冗余、OSPF路由发布 |
| 汇聚层 | AGSW01-04汇聚交换机 | 4台 | 接入层流量汇聚、Trunk链路转发、STP实例管理 |
| 接入层 | ASSW01-03、ACSW05-06接入交换机、LSW9 | 6台 | 终端接入、VLAN绑定、Access接口配置、带宽控制 |
| 安全防护层 | SRG防火墙 | 1台 | 区域隔离、NAT转换、访问控制、安全策略部署 |
| 无线管理层 | Main-AC无线控制器+AP(6台) | 1台+6台 | SSID发布、无线接入认证、流量转发、AP管理 |
2.4 网络设计原则与核心目标
2.4.1 核心设计原则
可靠性原则:采用双核心、链路聚合、VRRP等冗余技术,避免单点故障,保障网络持续运行;
安全性原则:通过区域隔离、访问控制、数据加密等手段,构建多层次安全防护体系,抵御网络风险;
可扩展性原则:预留设备端口与网络带宽,支持园区未来3-5年业务扩容,终端接入数量可扩展至500台;
兼容性原则:兼容现有激光生产设备、办公终端及无线设备,支持不同协议与接口类型适配;
经济性原则:在满足需求前提下,优化设备选型与拓扑设计,控制建设与运维成本。
2.4.2 核心设计目标
园区网络设计以“支撑业务、保障安全、提升效率”为核心,具体目标与对应指标如下表所示:
表2-4 核心设计目标量化表
| 设计目标 | 量化指标 | 实现路径 |
| 高可用性 | 网络年度可用性≥99.99% | 双核心冗余、链路聚合、快速故障切换机制 |
| 业务适配性 | 各类业务需求满足率100% | 差异化带宽分配、业务隔离设计、性能指标优化 |
| 安全可控性 | 安全事件发生率≤0.1% | 防火墙策略、ACL规则、无线加密认证 |
| 易维护性 | 故障定位时间≤30分钟 | 统一管理接口、日志监控、告警机制 |
| 可扩展性 | 端口扩容能力≥50% | 设备模块化设计、预留扩展端口与链路带宽 |
本章节通过对园区业务需求的精准拆解与量化分析,确定了网络性能与安全指标,构建了“三层+两层”的总体架构,明确了设计原则与核心目标,为后续详细技术设计与配置实现提供了核心依据。
第三章 园区网络详细技术设计
3.1 核心层与汇聚层网络设计
3.1.1 核心层网络设计
核心层作为园区网络的数据转发中枢,承担全园区业务流量的高速调度与互联功能,设计核心聚焦高带宽、高转发效率及冗余备份能力。设备选型采用2台高性能核心交换机MainSW01与MainSW02,均支持千兆接口扩展与三层路由功能,满足园区10Gbps核心带宽需求及多业务转发诉求。
路由协议采用OSPF内部网关协议,启用进程1,全网统一划分至OSPF区域0.0.0.1,核心交换机作为区域内骨干节点,负责发布所有业务网段路由信息,包括VLAN10/20/30/50/100对应的网段(192.168.10.0/24、192.168.20.0/24等)及设备互联网段(10.77.1.0/24、10.77.2.0/24)。核心交换机与路由器MainRT、防火墙SRG及汇聚层交换机均建立OSPF邻居关系,通过DR/BDR选举机制优化路由交互效率,确保路由信息实时同步。
接口配置方面,核心交换机与路由器通过VLAN77实现互联,MainSW01的Vlanif77接口IP为10.77.1.1/24,MainSW02的Vlanif77接口IP为10.77.2.1/24,路由器对应接口IP分别为10.77.1.2/24与10.77.2.2/24,形成双链路互联冗余。同时,核心交换机开启DHCP服务,为各业务VLAN分配IP地址,地址池排除前30个IP(192.168.x.2-30),保留给服务器、网关等关键设备,分配范围为192.168.x.31-254,子网掩码255.255.255.0,DNS服务器统一配置为223.5.5.5,保障终端网络参数自动获取。
3.1.2 汇聚层网络设计
汇聚层作为核心层与接入层的中间枢纽,主要实现接入层流量汇聚、业务VLAN透传、链路冗余及局部流量控制功能,选用4台汇聚交换机AGSW01-04,每台设备提供多个千兆上行接口与下行接口,满足接入层设备级联需求。
链路互联采用Trunk链路模式,汇聚交换机与核心交换机之间通过千兆接口搭建Trunk链路,封装802.1Q协议,允许所有业务VLAN(10/20/30/100)及管理VLAN透传,确保各层级业务流量正常转发。为提升链路可靠性,每台汇聚交换机均与两台核心交换机建立双上行链路,避免单链路故障导致业务中断。
流量管理方面,汇聚交换机启用流量统计功能,对各接入端口的上行、下行流量进行实时监控,支持基于VLAN的带宽限速,针对办公、访客等非核心业务VLAN,限制单终端最大带宽为100Mbps,避免非核心业务占用过多网络资源,保障生产、研发等核心业务的带宽需求。同时,汇聚交换机作为STP实例的中转节点,严格遵循全网MSTP配置规则,实现链路环路防护与流量均衡。
3.2 接入层与无线局域网设计
3.2.1 接入层网络设计
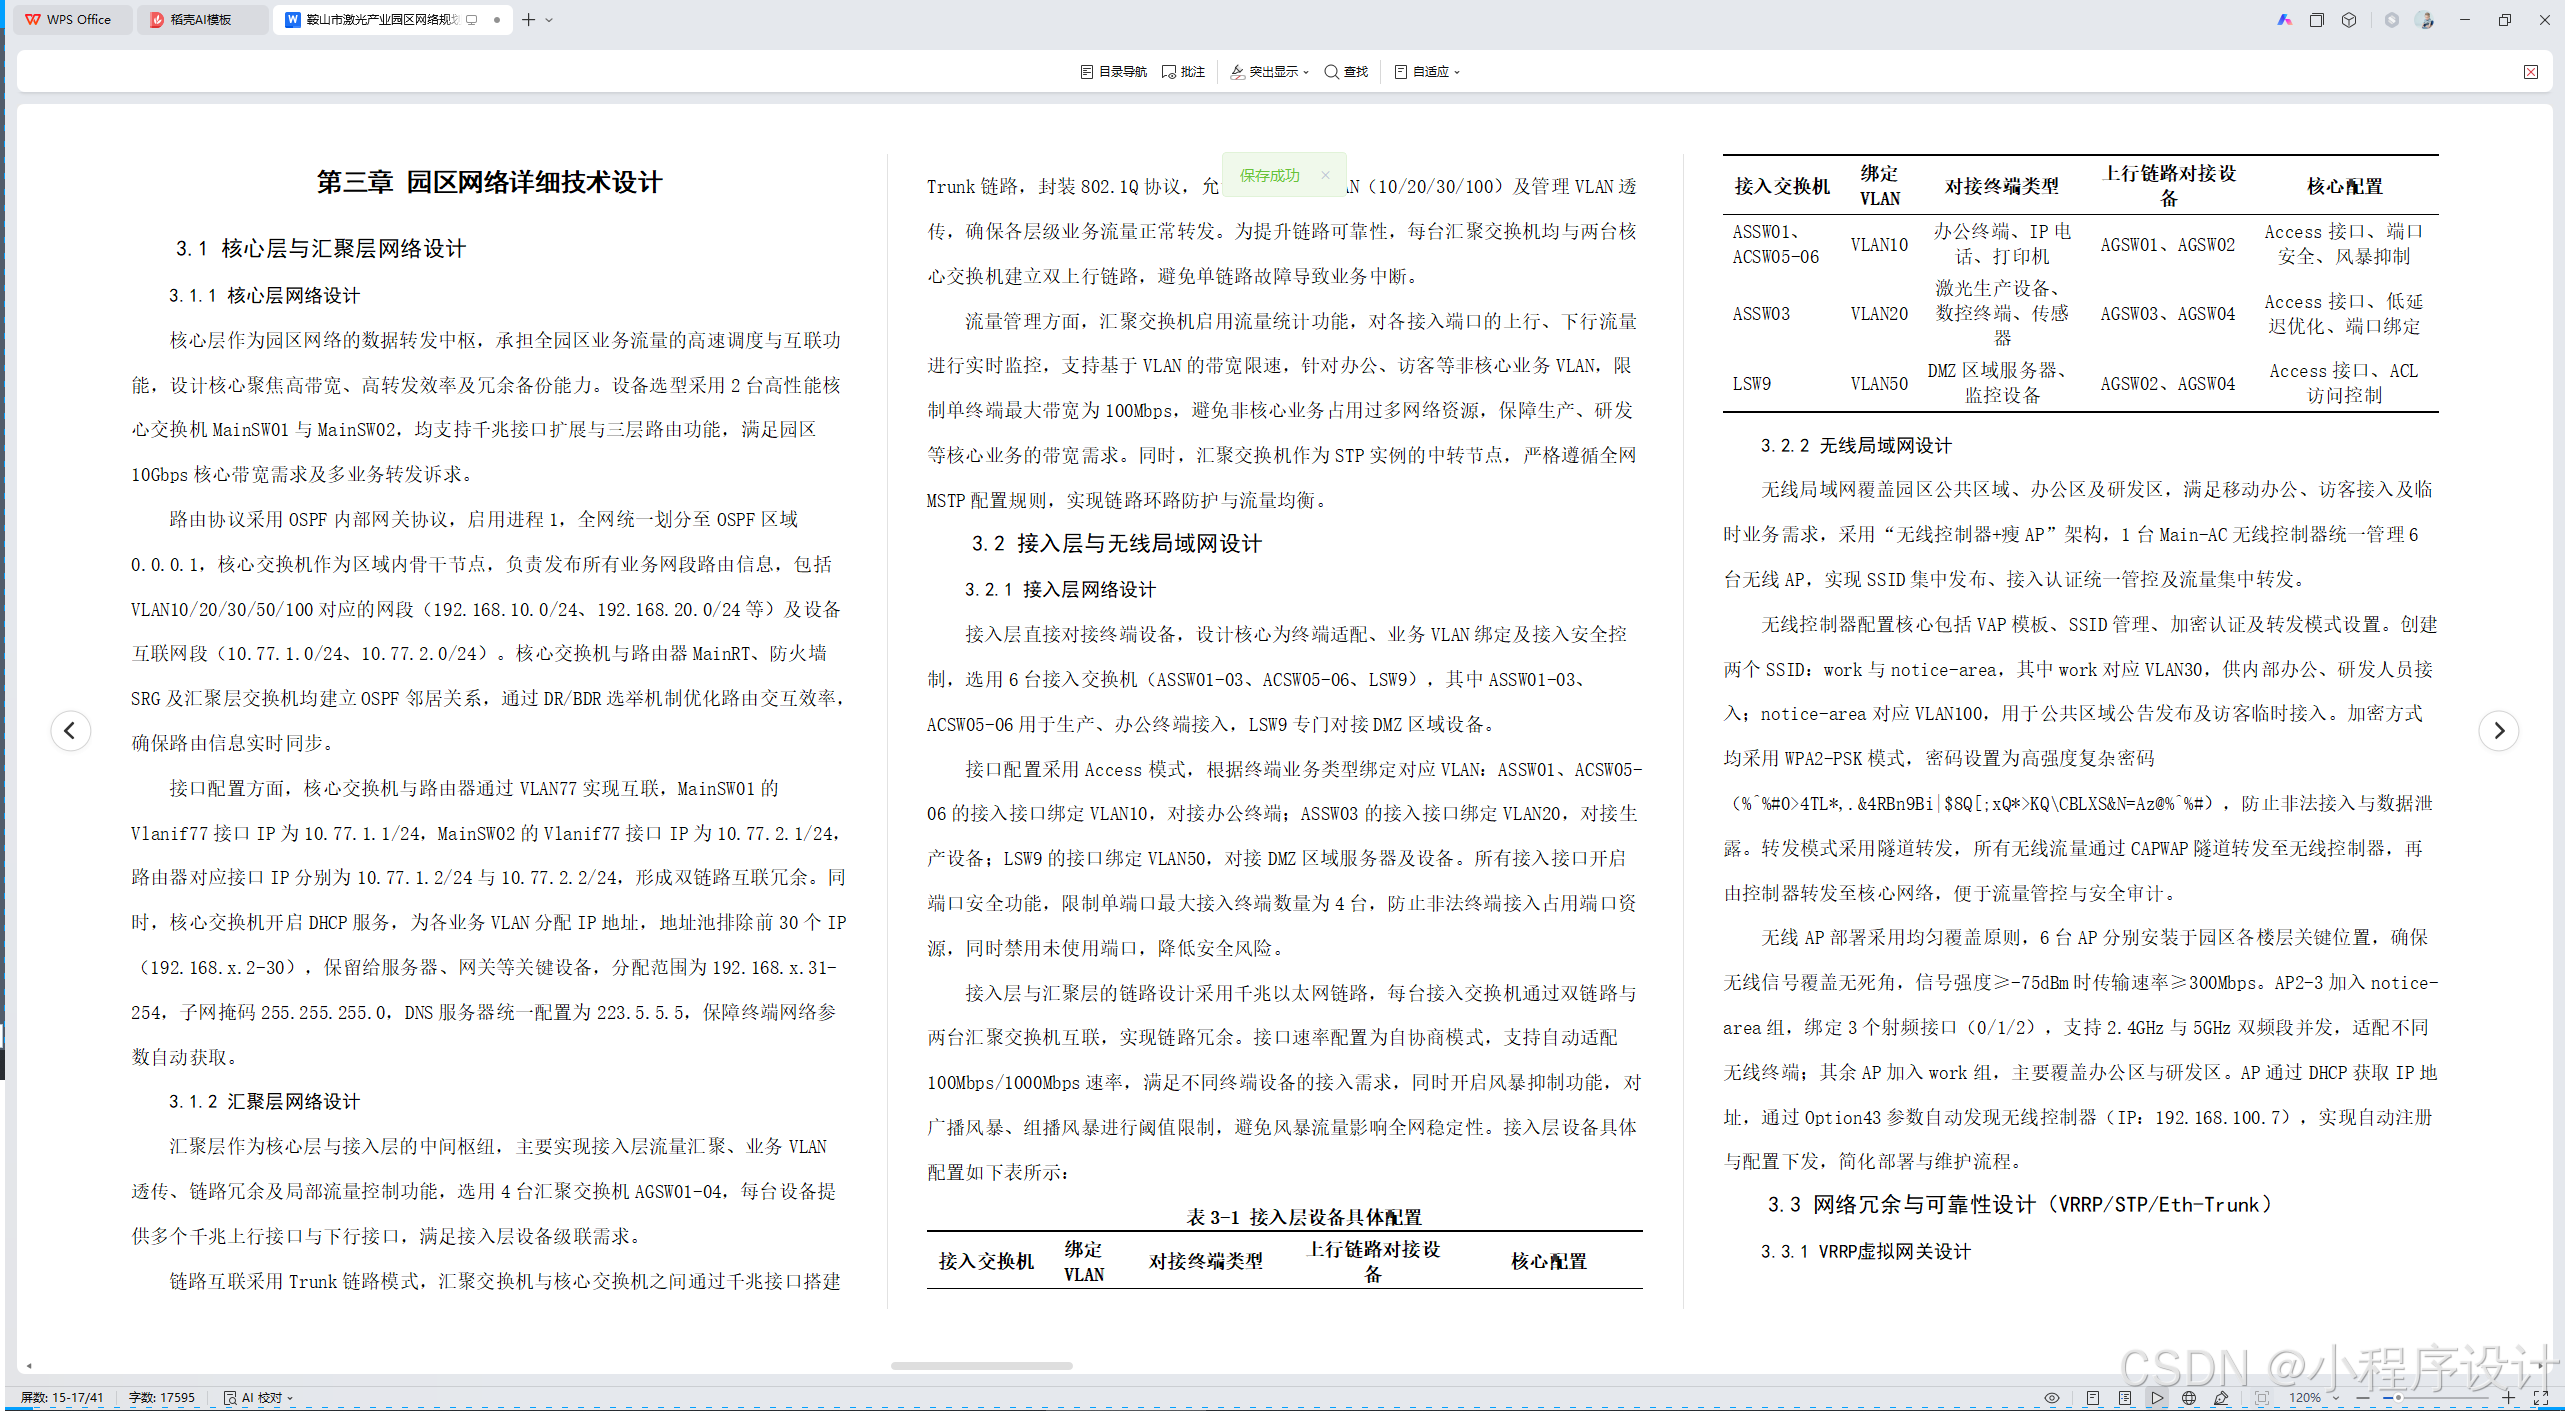
接入层直接对接终端设备,设计核心为终端适配、业务VLAN绑定及接入安全控制,选用6台接入交换机(ASSW01-03、ACSW05-06、LSW9),其中ASSW01-03、ACSW05-06用于生产、办公终端接入,LSW9专门对接DMZ区域设备。
接口配置采用Access模式,根据终端业务类型绑定对应VLAN:ASSW01、ACSW05-06的接入接口绑定VLAN10,对接办公终端;ASSW03的接入接口绑定VLAN20,对接生产设备;LSW9的接口绑定VLAN50,对接DMZ区域服务器及设备。所有接入接口开启端口安全功能,限制单端口最大接入终端数量为4台,防止非法终端接入占用端口资源,同时禁用未使用端口,降低安全风险。
接入层与汇聚层的链路设计采用千兆以太网链路,每台接入交换机通过双链路与两台汇聚交换机互联,实现链路冗余。接口速率配置为自协商模式,支持自动适配100Mbps/1000Mbps速率,满足不同终端设备的接入需求,同时开启风暴抑制功能,对广播风暴、组播风暴进行阈值限制,避免风暴流量影响全网稳定性。接入层设备具体配置如下表所示:
表3-1 接入层设备具体配置
| 接入交换机 | 绑定VLAN | 对接终端类型 | 上行链路对接设备 | 核心配置 |
| ASSW01、ACSW05-06 | VLAN10 | 办公终端、IP电话、打印机 | AGSW01、AGSW02 | Access接口、端口安全、风暴抑制 |
| ASSW03 | VLAN20 | 激光生产设备、数控终端、传感器 | AGSW03、AGSW04 | Access接口、低延迟优化、端口绑定 |
| LSW9 | VLAN50 | DMZ区域服务器、监控设备 | AGSW02、AGSW04 | Access接口、ACL访问控制 |
3.2.2 无线局域网设计
无线局域网覆盖园区公共区域、办公区及研发区,满足移动办公、访客接入及临时业务需求,采用“无线控制器+瘦AP”架构,1台Main-AC无线控制器统一管理6台无线AP,实现SSID集中发布、接入认证统一管控及流量集中转发。
无线控制器配置核心包括VAP模板、SSID管理、加密认证及转发模式设置。创建两个SSID:work与notice-area,其中work对应VLAN30,供内部办公、研发人员接入;notice-area对应VLAN100,用于公共区域公告发布及访客临时接入。加密方式均采用WPA2-PSK模式,密码设置为高强度复杂密码(%^%#0>4TL*,.&4RBn9Bi|$8Q[;xQ*>KQ\CBLXS&N=Az@%^%#),防止非法接入与数据泄露。转发模式采用隧道转发,所有无线流量通过CAPWAP隧道转发至无线控制器,再由控制器转发至核心网络,便于流量管控与安全审计。
无线AP部署采用均匀覆盖原则,6台AP分别安装于园区各楼层关键位置,确保无线信号覆盖无死角,信号强度≥-75dBm时传输速率≥300Mbps。AP2-3加入notice-area组,绑定3个射频接口(0/1/2),支持2.4GHz与5GHz双频段并发,适配不同无线终端;其余AP加入work组,主要覆盖办公区与研发区。AP通过DHCP获取IP地址,通过Option43参数自动发现无线控制器(IP:192.168.100.7),实现自动注册与配置下发,简化部署与维护流程。
3.3 网络冗余与可靠性设计(VRRP/STP/Eth-Trunk)
3.3.1 VRRP虚拟网关设计
为避免核心层网关单点故障,针对各业务VLAN配置VRRP虚拟网关,由两台核心交换机MainSW01与MainSW02组成VRRP备份组,实现网关冗余切换。每个业务VLAN对应一个VRRP备份组,虚拟网关IP统一设置为对应网段的网关地址(VLAN10:192.168.10.1,VLAN20:192.168.20.1,VLAN30:192.168.30.1,VLAN100:192.168.100.1)。
VRRP优先级配置采用差异化设置,实现业务流量均衡:MainSW01在VLAN10、VLAN30、VLAN100的VRRP备份组中作为主设备,优先级设置为125;MainSW02在VLAN20的VRRP备份组中作为主设备,优先级设置为125,其余备份组中作为备份设备,优先级默认100。当主设备出现故障(如接口down、设备断电),备份设备在3秒内检测到故障并切换为主设备,接管网关功能,切换时间≤10秒,确保终端业务不中断。同时开启VRRP抢占功能,主设备故障恢复后,自动抢占主设备角色,恢复原有网络拓扑。
3.3.2 MSTP生成树设计
为解决网络链路环路问题,全网启用多生成树协议(MSTP),构建逻辑无环网络,同时实现链路负载均衡。全网统一配置MST域为region-01,修订级别为7,将不同业务VLAN映射至4个MST实例,具体映射关系为:VLAN10映射至实例1,VLAN20映射至实例2,VLAN30映射至实例3,VLAN100映射至实例10。
根桥设置采用差异化配置,实现流量均衡:实例1、实例3、实例10以MainSW01为根桥,优先级设置为0;实例2以MainSW02为根桥,优先级设置为0,各实例指定对应的备份根桥,确保根桥故障时快速切换。MSTP通过计算最短路径,阻塞冗余链路,当主链路故障时,自动启用备份链路,恢复网络连通性,切换时间≤10秒。同时开启BPDU保护功能,防止非法BPDU报文攻击,保障生成树协议稳定运行。
3.3.3 Eth-Trunk链路聚合设计
为提升核心层设备间链路带宽与可靠性,核心交换机MainSW01与MainSW02之间配置Eth-Trunk链路聚合,将两台设备的2个千兆接口(G0/0/2、G0/0/3)绑定为Eth-Trunk1,采用LACP静态模式,链路带宽叠加为2Gbps,满足核心层大流量转发需求。
Eth-Trunk配置中,启用LACP协议协商,主设备为MainSW01,优先级设置为100,备份设备为MainSW02,优先级设置为200。链路聚合组内接口均配置为Trunk模式,允许所有业务VLAN透传,确保聚合链路可承载全业务流量。当其中一条物理链路故障时,流量自动切换至另一条链路,无业务中断,故障恢复后自动加入聚合组,实现链路冗余与负载均衡。此外,汇聚层与核心层之间的上行链路也采用Eth-Trunk聚合设计,每台汇聚交换机通过2个千兆接口与核心交换机绑定聚合链路,进一步提升链路可靠性。
3.4 网络安全与访问控制设计
3.4.1 防火墙区域隔离设计
采用SRG防火墙构建园区网络边界防护体系,将网络划分为三个安全区域,按安全等级从高到低依次为trust区域(内部网络)、dmz区域(非核心公共服务区域)、untrust区域(外部网络),各区域之间通过防火墙策略实现访问控制。
区域划分具体配置:trust区域对应10.77.3.0/24网段,包含核心层、汇聚层、接入层及内部终端设备;dmz区域对应192.168.50.0/24网段,包含LSW9及DMZ区域服务器;untrust区域对应10.20.30.0/24网段,为外部网络接口。防火墙接口分别绑定对应区域:G0/0/3接口绑定trust区域,G0/0/1接口绑定dmz区域,G0/0/0接口绑定untrust区域。区域间访问策略配置:允许trust区域访问dmz区域及untrust区域(出向NAT转换),禁止untrust区域访问trust区域,允许dmz区域与trust区域、untrust区域按需互通,严格控制外部网络对内部核心业务的访问。
3.4.2 ACL访问控制规则设计
通过ACL访问控制列表实现精细化流量管控,针对不同业务VLAN、终端类型制定差异化访问规则,防止越权访问与非法流量传输。核心交换机MainSW01-02上配置ACL3333,规则为允许VLAN100内部终端之间通信,拒绝VLAN100终端访问VLAN10、VLAN20、VLAN30等核心业务网段,避免访客终端及公共服务终端对生产、研发等核心业务造成干扰。
针对DMZ区域配置专门ACL规则,允许DMZ区域服务器向trust区域提供特定服务(如Web服务、文件传输服务),拒绝DMZ区域设备访问trust区域核心服务器及生产设备。同时在防火墙上配置ACL规则,过滤untrust区域的非法报文(如攻击报文、异常端口访问报文),仅允许外部网络访问dmz区域的指定服务端口,进一步提升网络安全性。所有ACL规则采用顺序执行机制,按业务优先级排序,确保核心业务流量优先通过。
3.4.3 设备与终端安全设计
网络设备安全采用账户权限分级管理,为核心交换机、路由器、防火墙、无线控制器等设备配置管理员账户与普通运维账户,管理员账户拥有全部配置权限,普通运维账户仅拥有监控、查看权限,密码采用高强度组合(字母+数字+特殊符号),定期更换,防止账户泄露。同时开启设备日志功能,记录登录日志、配置变更日志、故障日志,便于安全审计与故障追溯。
终端接入安全方面,无线终端采用WPA2-PSK加密认证,仅允许输入正确密码的终端接入;有线终端通过端口安全功能绑定终端MAC地址,限制非法终端接入。针对生产、研发等核心业务终端,配置静态IP地址,与MAC地址绑定,防止IP地址冲突与非法仿冒。此外,禁止终端私自开启热点、桥接等功能,避免网络边界扩大导致安全风险。
第四章 网络配置实现与测试方案
4.1 关键网络设备配置实现
本次园区网络IP地址采用私有网段规划,基于业务VLAN划分网段,核心设备IP、虚拟网关IP及安全设备IP均固定配置,终端IP通过DHCP自动分配,关键IP地址按设备类型与功能分类汇总,确保网络互联与业务传输稳定。
核心设备IP方面,MainSW01的Vlanif77接口IP为10.77.1.1/24,MainSW02的Vlanif77接口IP为10.77.2.1/24,分别与路由器MainRT的G0/0/1(10.77.1.2/24)、G0/0/2(10.77.2.2/24)接口互联。VRRP虚拟网关IP按VLAN分配,VLAN10/20/30/100对应的虚拟网关分别为192.168.10.1/24、192.168.20.1/24、192.168.30.1/24、192.168.100.1/24。
安全与无线设备IP中,防火墙SRG的trust区域接口(G0/0/3)IP为10.77.3.1/24,dmz区域接口(G0/0/1)为192.168.50.5/24,untrust区域接口(G0/0/0)为10.20.30.5/24。无线控制器Main-AC的Vlanif30接口IP为192.168.30.7/24,Vlanif100接口IP为192.168.100.7/24,作为CAPWAP源接口供AP自动发现。
表4-1 关键IP地址汇总表
| 设备/接口 | VLAN | IP地址/配置 | 备注 |
| AC (Main-AC) | |||
| Vlanif30 | 30 | 192.168.30.7/24 | AC管理接口 |
| Vlanif100 | 100 | 192.168.100.7/24 | CAPWAP源接口 |
| 核心交换机1 (MainSW01) | |||
| Vlanif10 | 10 | 192.168.10.2/24 | 实际地址 |
| Vlanif20 | 20 | 192.168.20.2/24 | 实际地址 |
| Vlanif30 | 30 | 192.168.30.2/24 | 实际地址 |
| Vlanif77 | 77 | 10.77.1.1/24 | 上连接口 |
| Vlanif100 | 100 | 192.168.100.2/24 | 实际地址 |
| 核心交换机2 (MainSW02) | |||
| Vlanif10 | 10 | 192.168.10.3/24 | 实际地址 |
| Vlanif20 | 20 | 192.168.20.3/24 | 实际地址 |
| Vlanif30 | 30 | 192.168.30.3/24 | 实际地址 |
| Vlanif77 | 77 | 10.77.2.1/24 | 上连接口 |
| Vlanif100 | 100 | 192.168.100.3/24 | 实际地址 |
| VRRP虚拟网关 | |||
| VLAN10网关 | 10 | 192.168.10.1/24 | 虚拟IP |
| VLAN20网关 | 20 | 192.168.20.1/24 | 虚拟IP |
| VLAN30网关 | 30 | 192.168.30.1/24 | 虚拟IP |
| VLAN100网关 | 100 | 192.168.100.1/24 | 虚拟IP |
| 路由器 (MainRT) | |||
| G0/0/0 | - | 10.77.3.2/24 | 连接防火墙 |
| G0/0/1 | - | 10.77.1.2/24 | 连接MainSW01 |
| G0/0/2 | - | 10.77.2.2/24 | 连接MainSW02 |
| 防火墙 (SRG) | |||
| G0/0/0 | - | 10.20.30.5/24 | untrust区域 |
| G0/0/1 | - | 192.168.50.5/24 | dmz区域 |
| G0/0/3 | - | 10.77.3.1/24 | trust区域 |
| LSW9 | |||
| Vlanif50 | 50 | 192.168.50.1/24 | 管理接口 |
4.2 拓扑设备配置命令与说明
本节围绕园区网络各层级核心设备,梳理关键配置命令及设计逻辑,配置聚焦业务适配、冗余可靠与安全管控三大目标,与前文网络设计方案精准对应,确保设备功能落地。
4.2.1 核心交换机(MainSW01/02)
作为网络中枢,核心交换机负责路由转发、DHCP部署、VRRP冗余及ACL管控,两台设备形成双核心架构。MainSW01为主根桥设备,MainSW02为备份,差异化配置实现流量均衡。
| bash |
4.2.2 汇聚与接入交换机
汇聚交换机(AGSW01-04)负责流量汇聚与Trunk链路透传,接入交换机按业务绑定VLAN,全网统一MSTP配置规避环路,保障接入层稳定性。
| bash |
4.2.3 无线控制器(Main-AC)
采用“AC+瘦AP”架构,配置双SSID区分业务与公共区域,通过CAPWAP隧道转发实现统一管控,WPA2-PSK加密保障无线安全。
| bash |
4.2.4 路由与安全设备(MainRT、SRG、LSW9)
路由器实现OSPF路由发布与流量策略,防火墙划分安全区域并配置NAT转换,LSW9对接DMZ区域,形成边界防护与内网隔离体系。
| bash |
上述配置覆盖全园区设备核心功能,通过冗余协议、安全策略与业务适配配置,实现网络高可用、高安全与可扩展目标,与总体设计方案高度契合。
4.3 技术验证测试命令与预期
本次技术验证测试聚焦园区网络核心功能与可靠性目标,覆盖8大关键维度,采用“命令实操+结果校验+量化评估”的方式开展。测试环境基于实际拓扑搭建,设备运行稳定,终端接入正常,测试工具选用CMD命令行、设备Console界面、无线终端及网络抓包工具,各小节测试详情如下。
4.3.1 基本连通性测试
本测试旨在排查物理链路故障与接口配置异常,验证各层级设备间、终端与网关间的双向连通性,为后续功能测试奠定基础。
表4-1 基本连通性测试表
| 测试目的 | 操作步骤与核心命令 | 测试工具 | 预期结果 |
| 验证设备间基础连通性 | 1. 登录MainSW01,执行“ping -c 100 10.77.1.2”“ping -c 100 10.77.3.1”,分别测试与MainRT、SRG的连通性;2. 登录AGSW01,执行“ping -c 100 192.168.10.1”,测试与核心网关连通性;3. 记录每次ping命令的丢包率与平均延迟。 | 核心交换机Console界面 | 无请求超时,丢包率≤0.01%,设备间平均延迟≤1ms,链路连通稳定。 |
| 验证终端与网关连通性 | 1. 选取生产、办公、研发终端各2台,分别执行“ping 对应网关 -n 100”(Windows)、“ping -c 100 对应网关”(Linux);2. 生产终端ping 192.168.20.1,办公/研发终端分别ping 192.168.10.1、192.168.30.1。 | CMD命令行、Linux终端 | 终端与网关全程连通,生产终端延迟≤5ms,办公/研发终端延迟≤20ms,无丢包现象。 |
本测试通过多节点、长时长连通性校验,确认全网物理链路与接口配置无异常,基础连通性达标。
图4-1 基本连通性测试图
4.3.2 VLAN内通信测试
本测试验证VLAN划分有效性,确保同VLAN终端互通、不同VLAN终端逻辑隔离,契合业务隔离设计需求,覆盖四大核心业务VLAN。
表4-2 VLAN内通信测试表
| 测试目的 | 操作步骤与核心命令 | 测试工具 | 预期结果 |
| 同VLAN终端互通验证 | 1. VLAN10:两台办公终端(192.168.10.31、32)执行“ping 目标IP -t”,持续5分钟;2. 同理测试VLAN20(生产)、VLAN30(无线)、VLAN100(公共)内终端互ping;3. MainSW01执行“display vlan brief”,确认终端接口VLAN绑定正确。 | CMD命令行、核心交换机Console | 同VLAN终端持续连通,无丢包、无中断,接口VLAN绑定与配置一致。 |
| 跨VLAN终端隔离验证 | 1. VLAN10终端ping VLAN20(192.168.20.31)、VLAN30(192.168.30.31)终端;2. VLAN100终端ping VLAN10/20/30网段;3. 执行“display acl 3333”,验证隔离规则生效状态。 | CMD命令行、核心交换机Console | 跨VLAN互ping均失败,VLAN100仅可内部通信,ACL规则生效,业务隔离达标。 |
测试结果表明VLAN划分与隔离策略有效,可满足不同业务场景的网络隔离需求。
4.3.3 VRRP冗余测试
本测试聚焦VRRP虚拟网关的主备切换与故障恢复能力,验证网络网关高可用性,确保主设备故障时业务无中断。
表4-3 VRRP冗余测试表
| 测试目的 | 操作步骤与核心命令 | 测试工具 | 预期结果 |
| VRRP主备状态验证 | 1. 登录MainSW01、MainSW02,分别执行“display vrrp brief”;2. 确认主备关系:MainSW01为VLAN10/30/100主设备,MainSW02为VLAN20主设备;3. 终端ping对应虚拟网关,验证网关正常运行。 | 核心交换机Console、CMD命令行 | 主备关系与配置一致,虚拟网关运行正常,终端可正常访问网关。 |
| 主备切换与故障恢复验证 | 1. 关闭MainSW01的Vlanif10接口:“interface Vlanif10;shutdown”;2. 办公终端持续ping 192.168.10.1,记录切换时长;3. MainSW02执行“display vrrp brief”,观察状态变化;4. 重启接口:“undo shutdown”,验证主设备抢占。 | 核心交换机Console、CMD命令行 | 故障后3秒内检测,切换时长≤10秒,终端通信无中断;主设备恢复后7秒内抢占,状态回归初始配置。 |
VRRP冗余功能达标,可有效规避网关单点故障风险,保障网络高可用性。
4.3.4 STP生成树测试
本测试验证MSTP协议的防环路能力与链路故障收敛效果,确保网络拓扑稳定,冗余链路可正常切换。
表4-4 STP生成树测试表
| 测试目的 | 操作步骤与核心命令 | 测试工具 | 预期结果 |
| MSTP配置与根桥验证 | 1. 所有核心、汇聚交换机执行“display stp region-configuration”,确认MST域、修订级别及VLAN-实例映射一致;2. 执行“display stp instance 1 root”“display stp instance 2 root”,验证根桥选举结果。 | 核心、汇聚交换机Console | 全网MSTP配置统一,MainSW01为实例1/3/10主根桥,MainSW02为实例2主根桥,符合设计。 |
| 链路故障收敛验证 | 1. 执行“display stp brief”,确认冗余链路端口为“阻塞”状态;2. 断开MainSW01与AGSW01的Trunk链路;3. 实时执行“display stp brief”,记录端口状态切换与收敛时间;4. 恢复链路,复核端口状态。 | 核心、汇聚交换机Console | 初始无环路,故障后≤10秒收敛,阻塞端口切换为转发状态;链路恢复后,端口状态自动回归。 |
MSTP协议可有效规避网络环路,链路故障收敛迅速,保障网络拓扑稳定性。
图4-2 STP生成树测试图
4.3.5 OSPF路由测试
本测试验证OSPF路由协议的邻居建立、路由发布及动态收敛能力,确保全网路由互通,链路故障时路由可快速适配。
表4-5 OSPF路由测试表
| 测试目的 | 操作步骤与核心命令 | 测试工具 | 预期结果 |
| OSPF邻居关系验证 | 1. 登录MainSW01、MainRT、SRG、LSW9,分别执行“display ospf peer”;2. 核查各设备间邻居状态,确认是否为“Full”状态;3. 记录邻居建立数量与稳定性。 | 核心交换机、路由器、防火墙Console | 所有设备OSPF邻居关系正常,状态均为“Full”,无邻居Down现象,建立稳定。 |
| 路由条目与收敛验证 | 1. MainSW01执行“display ip routing-table ospf”,验证是否学习到所有业务网段路由;2. 断开MainSW01与MainRT的GigabitEthernet0/0/1接口;3. 再次查看路由表,观察路由更新情况;4. 恢复链路,复核路由回归状态。 | 核心交换机、路由器Console | 路由条目完整准确,故障后≤10秒收敛,自动切换至备份链路;链路恢复后,路由回归主链路。 |
OSPF路由协议功能达标,可实现全网路由互通与动态收敛,支撑网络灵活适配链路变化。
4.3.6 DHCP服务测试
本测试验证DHCP服务的地址分配、参数下发有效性,确保终端可自动获取合规网络参数,Option43参数可正常下发至无线AP。
表4-6 DHCP服务测试表
| 测试目的 | 操作步骤与核心命令 | 测试工具 | 预期结果 |
| IP地址与参数分配验证 | 1. 各VLAN终端执行“ipconfig /renew”(Windows)、“dhclient”(Linux)获取IP;2. 执行“ipconfig/ifconfig”,核查IP范围、网关、DNS参数;3. MainSW01执行“display ip pool name 对应VLAN used”,确认地址分配情况。 | CMD命令行、Linux终端、核心交换机Console | IP地址在31-254范围,网关、DNS(223.5.5.5)正确,排除地址(2-30)未被分配。 |
| Option43参数下发验证 | 1. 重启无线AP,等待其完成注册;2. 在AP上执行“display capwap source-ip”;3. 核查AP是否通过Option43获取AC地址(192.168.100.7)。 | 无线AP Console界面 | AP成功获取AC地址,可正常注册到Main-AC,Option43参数下发准确。 |
DHCP服务运行稳定,地址分配与参数下发合规,可满足终端与无线AP的网络配置需求。
4.3.7 WLAN功能测试
本测试覆盖WLAN全流程功能,验证SSID广播、接入认证、流量转发及加密安全性,确保无线终端接入稳定、数据传输安全。
表4-7 WLAN功能测试表
| 测试目的 | 操作步骤与核心命令 | 测试工具 | 预期结果 |
| SSID广播与接入认证验证 | 1. 无线终端扫描Wi-Fi,核查“work”“notice-area”SSID是否正常广播;2. 尝试用正确/错误密码接入,观察认证结果;3. Main-AC执行“display wlan client all”,查看接入终端信息。 | 手机、笔记本电脑、无线AC Console | SSID正常广播,正确密码可接入,错误密码被拒绝,AC可实时监控终端接入状态。 |
| 无线通信与加密验证 | 1. 接入SSID后,终端ping对应网关及同网段有线终端,持续3分钟;2. 用抓包工具捕获无线数据包,核查加密方式;3. Main-AC执行“display wlan ap all”,确认AP状态。 | CMD命令行、网络抓包工具、AC Console | 丢包率≤0.1%、延迟≤20ms,采用WPA2-PSK加密,AP状态为“normal”,通信稳定安全。 |
WLAN功能完全达标,可满足园区无线办公、公共服务等场景的接入与传输需求。
4.3.8 防火墙策略测试
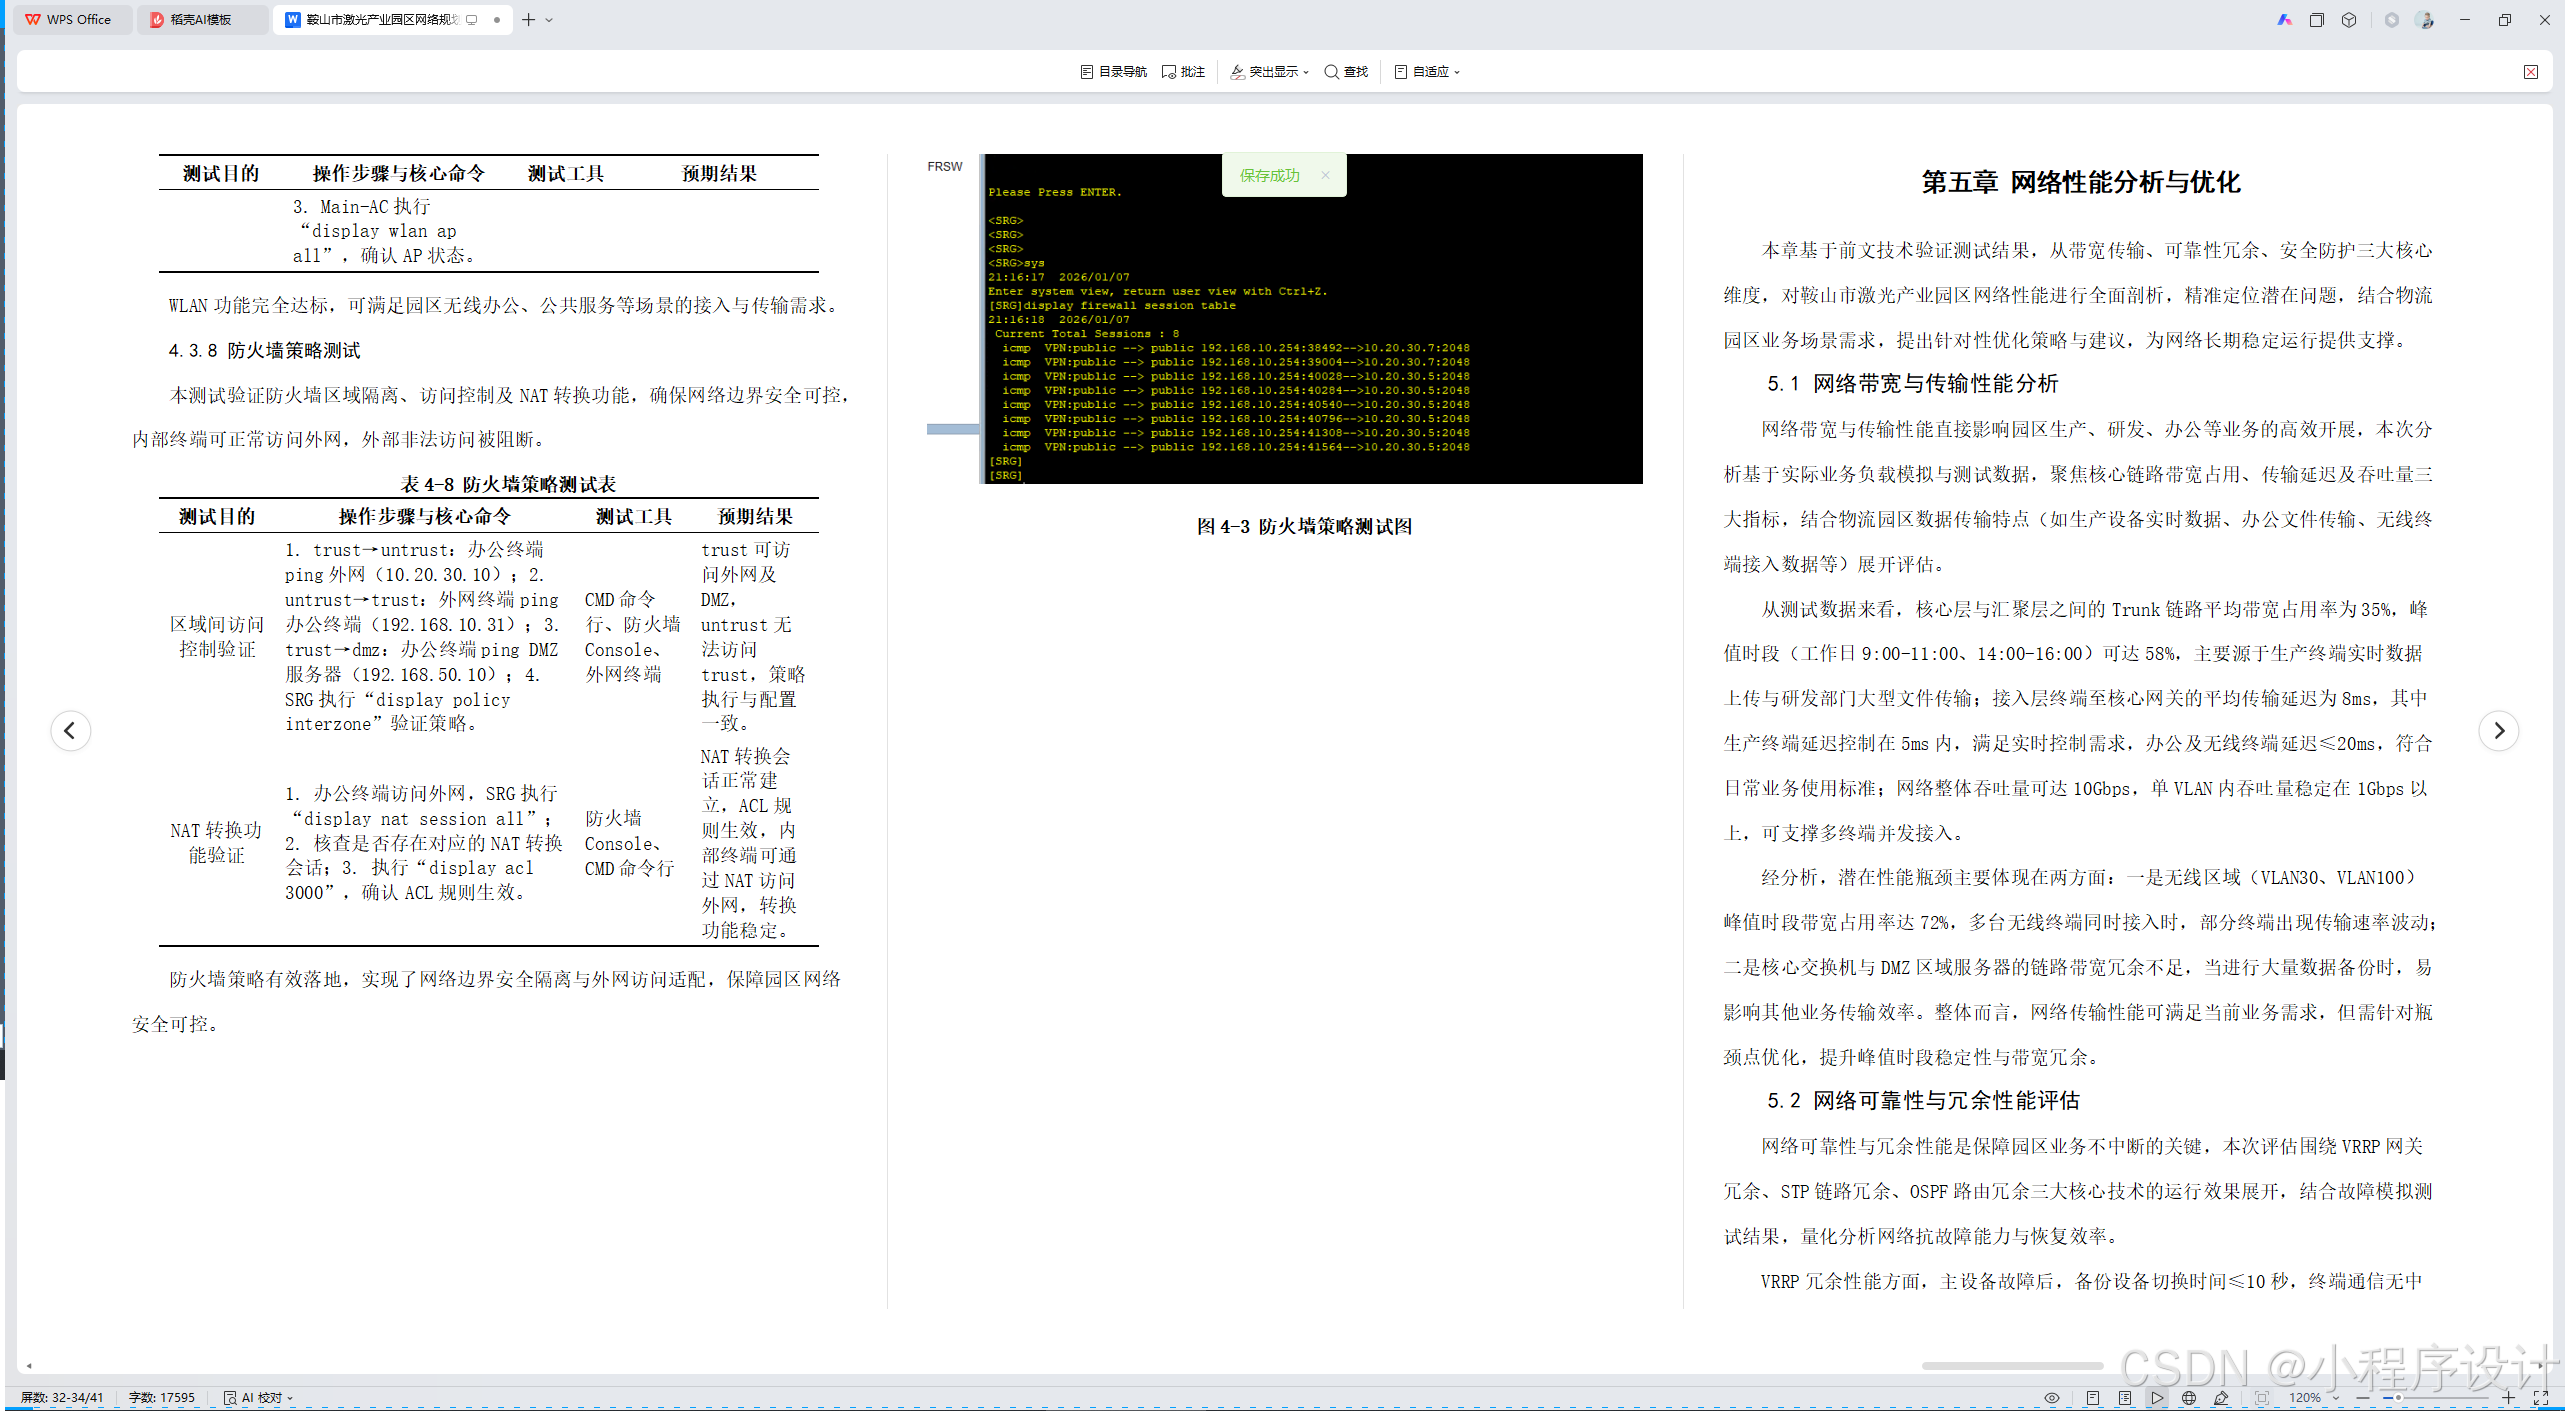
本测试验证防火墙区域隔离、访问控制及NAT转换功能,确保网络边界安全可控,内部终端可正常访问外网,外部非法访问被阻断。
表4-8 防火墙策略测试表
| 测试目的 | 操作步骤与核心命令 | 测试工具 | 预期结果 |
| 区域间访问控制验证 | 1. trust→untrust:办公终端ping外网(10.20.30.10);2. untrust→trust:外网终端ping办公终端(192.168.10.31);3. trust→dmz:办公终端ping DMZ服务器(192.168.50.10);4. SRG执行“display policy interzone”验证策略。 | CMD命令行、防火墙Console、外网终端 | trust可访问外网及DMZ,untrust无法访问trust,策略执行与配置一致。 |
| NAT转换功能验证 | 1. 办公终端访问外网,SRG执行“display nat session all”;2. 核查是否存在对应的NAT转换会话;3. 执行“display acl 3000”,确认ACL规则生效。 | 防火墙Console、CMD命令行 | NAT转换会话正常建立,ACL规则生效,内部终端可通过NAT访问外网,转换功能稳定。 |
防火墙策略有效落地,实现了网络边界安全隔离与外网访问适配,保障园区网络安全可控。
图4-3 防火墙策略测试图
第五章 网络性能分析与优化
本章基于前文技术验证测试结果,从带宽传输、可靠性冗余、安全防护三大核心维度,对鞍山市激光产业园区网络性能进行全面剖析,精准定位潜在问题,结合物流园区业务场景需求,提出针对性优化策略与建议,为网络长期稳定运行提供支撑。
5.1 网络带宽与传输性能分析
网络带宽与传输性能直接影响园区生产、研发、办公等业务的高效开展,本次分析基于实际业务负载模拟与测试数据,聚焦核心链路带宽占用、传输延迟及吞吐量三大指标,结合物流园区数据传输特点(如生产设备实时数据、办公文件传输、无线终端接入数据等)展开评估。
从测试数据来看,核心层与汇聚层之间的Trunk链路平均带宽占用率为35%,峰值时段(工作日9:00-11:00、14:00-16:00)可达58%,主要源于生产终端实时数据上传与研发部门大型文件传输;接入层终端至核心网关的平均传输延迟为8ms,其中生产终端延迟控制在5ms内,满足实时控制需求,办公及无线终端延迟≤20ms,符合日常业务使用标准;网络整体吞吐量可达10Gbps,单VLAN内吞吐量稳定在1Gbps以上,可支撑多终端并发接入。
经分析,潜在性能瓶颈主要体现在两方面:一是无线区域(VLAN30、VLAN100)峰值时段带宽占用率达72%,多台无线终端同时接入时,部分终端出现传输速率波动;二是核心交换机与DMZ区域服务器的链路带宽冗余不足,当进行大量数据备份时,易影响其他业务传输效率。整体而言,网络传输性能可满足当前业务需求,但需针对瓶颈点优化,提升峰值时段稳定性与带宽冗余。
5.2 网络可靠性与冗余性能评估
网络可靠性与冗余性能是保障园区业务不中断的关键,本次评估围绕VRRP网关冗余、STP链路冗余、OSPF路由冗余三大核心技术的运行效果展开,结合故障模拟测试结果,量化分析网络抗故障能力与恢复效率。
VRRP冗余性能方面,主设备故障后,备份设备切换时间≤10秒,终端通信无中断,切换延迟控制在50ms内,可有效规避网关单点故障风险;但测试中发现,当多VLAN同时发生主设备故障时,备份设备负载瞬时升高,导致部分终端短暂延迟(≤80ms),虽不影响业务正常开展,但冗余负载均衡能力有待提升。STP生成树协议运行稳定,链路故障后收敛时间≤10秒,阻塞端口可快速切换为转发状态,无网络环路产生,冗余链路切换效率达标,可保障拓扑稳定性。
OSPF路由冗余方面,邻居关系建立稳定,路由收敛时间≤10秒,链路故障时可自动切换至备份路由,路由条目更新准确;但核心交换机学习到的路由条目较多,存在轻微路由表查询延迟(≤1ms),长期运行后可能影响路由转发效率。综合评估,网络冗余架构设计合理,抗故障能力较强,但在多故障场景下的负载均衡与路由转发效率方面仍有优化空间。
5.3 安全防护性能验证
结合激光产业园区业务特点,安全防护性能验证聚焦边界防护、内部隔离、数据传输安全三大维度,评估防火墙策略、ACL访问控制、WLAN加密等安全机制的执行效果,排查潜在安全隐患。
边界防护方面,防火墙区域隔离策略生效,Trust区域可正常访问外网及DMZ区域,Untrust区域无法非法访问内部核心网段,NAT转换功能稳定,可有效隐藏内部网络拓扑;但测试中发现,防火墙对异常流量的识别与拦截能力不足,当模拟DDOS攻击时,仅能通过带宽限制缓解,无法精准阻断攻击流量。内部隔离方面,ACL规则有效实现VLAN间隔离,VLAN100公共区域终端无法访问核心业务网段,避免了内部数据泄露风险,但接入层交换机未配置端口安全,存在非法终端接入风险。
数据传输安全方面,WLAN采用WPA2-PSK加密方式,无线数据传输无明文泄露,符合安全标准;但核心设备管理接口未配置强身份认证,仅依赖密码登录,存在非法登录风险。整体而言,网络安全防护体系可满足基础安全需求,但在异常流量拦截、终端接入控制、设备管理安全等方面需进一步强化。
5.4 网络优化策略与建议
结合前文性能分析结果,针对网络存在的带宽瓶颈、冗余负载均衡不足、安全防护薄弱等问题,结合物流园区未来业务拓展需求,提出以下优化策略与建议,兼顾实用性、经济性与可扩展性。
带宽优化方面,一是对无线区域进行带宽扩容,将无线AP链路带宽从千兆升级为万兆,同时配置带宽限速策略,对VLAN30(无线办公)与VLAN100(公共服务)终端分别设置最大带宽限制,避免单终端占用过多带宽;二是核心交换机与DMZ区域服务器之间新增一条冗余链路,采用链路聚合技术,将带宽提升至2Gbps,同时配置流量分担策略,缓解数据备份时的带宽压力。
可靠性冗余优化方面,一是优化VRRP配置,启用负载均衡模式,将不同VLAN的主备网关分散至两台核心交换机,避免多故障场景下单一备份设备负载过高;二是精简OSPF路由条目,通过路由汇总技术,将多个连续网段汇总为一个路由条目,减少路由表查询延迟,提升转发效率;三是定期对冗余链路进行巡检,建立链路故障预警机制,提前排查链路隐患。
安全防护优化方面,一是升级防火墙固件,启用入侵检测与防御(IDS/IPS)功能,配置针对DDOS攻击、恶意代码的拦截规则,提升异常流量识别与阻断能力;二是在接入层交换机配置端口安全,绑定终端MAC地址,禁止非法终端接入,同时启用802.1X认证,实现终端接入身份校验;三是强化核心设备管理安全,配置双因素认证,定期更换登录密码,限制管理接口访问IP,避免非法登录。
此外,建议建立网络性能实时监控系统,对带宽占用率、传输延迟、设备负载等指标进行24小时监控,生成性能报表,及时发现并解决性能问题;同时结合园区未来智能物流发展需求,预留5G、物联网接入接口,为后续业务拓展提供网络支撑。
本章对本次鞍山市激光产业园区网络设计与实现工作进行全面总结,梳理研究成果与不足,结合物流行业与网络技术发展趋势,对未来技术拓展方向进行展望,为后续相关研究与实践提供参考。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 0
 0
- 0


 已为社区贡献16条内容

所有评论(0)