某师范学院网络规划与设计
随着教育数字化转型的深入推进,校园网络已成为师范院校开展教学科研、行政管理和师生服务的核心基础设施。针对沧州某师范学院现有网络存在的带宽不足、拓扑混乱、安全防护薄弱、稳定性欠佳等问题,本文开展校园网络的规划与设计研究。首先,通过实地调研明确学校教学科研、行政管理等多元业务的网络需求,确定性能与安全核心指标;其次,采用核心层-汇聚层-接入层三层架构,完成网络拓扑结构规划,设计路由交换、VLAN划分、冗余热备等核心技术配置方案;再次,构建多层次网络安全防护体系,优化QoS带宽分配策略,实现无线网络全域覆盖与安全认证;最后,通过系统性测试验证网络连通性、业务功能、冗余切换等性能。测试结果表明,规划设计的校园网络可实现全域高速连通,核心业务延迟≤10ms,故障切换时间≤3秒,完全满足学校教育数字化发展需求。本文研究成果可为同类师范院校校园网络升级改造提供参考。
关键词:师范院校;校园网络;网络规划;安全防护;QoS优化
With the in-depth advancement of educational digital transformation, the campus network has become the core infrastructure for normal universities to carry out teaching and scientific research, administrative management, and teacher-student services. Aiming at the problems of insufficient bandwidth, chaotic topology, weak security protection, and poor stability in the existing network of a normal university in Cangzhou, this paper conducts research on the planning and design of the campus network. Firstly, the network needs of various businesses such as teaching and scientific research, and administrative management of the university are clarified through field investigation, and the core indicators of performance and security are determined. Secondly, the three-tier architecture of core layer, aggregation layer and access layer is adopted to complete the planning of network topology, and the core technical configuration schemes such as routing and switching, VLAN division, and redundant hot standby are designed. Thirdly, a multi-level network security protection system is constructed, the QoS bandwidth allocation strategy is optimized, and the full coverage and security authentication of the wireless network are realized. Finally, the performance such as network connectivity, business functions, and redundant switching is verified through systematic testing. The test results show that the planned and designed campus network can achieve full-area high-speed connectivity, the delay of core services is ≤10ms, and the fault switching time is ≤3 seconds, which fully meets the needs of the university's educational digital development. The research results of this paper can provide a reference for the upgrading and transformation of campus networks in similar normal universities.
Keywords: normal university; campus network; network planning; security protection; QoS optimization
随着信息技术的飞速迭代和教育数字化转型的深入推进,校园网络已成为高等院校开展教学科研、行政管理、师生生活服务的核心基础设施,是支撑智慧校园建设的“数字血脉”。沧州某师范学院作为区域内重要的师范类人才培养基地,近年来办学规模持续扩大,招生人数稳步增长,现有教学资源、科研设备及师生终端数量大幅提升,对网络的依赖程度日益加深。当前,该校现有网络系统建成时间较久,存在带宽不足、拓扑结构不合理、设备老化、安全防护薄弱等问题,难以满足在线教学、虚拟仿真实验、智慧教务管理、校园物联网等新型业务的开展需求,网络卡顿、断连、数据泄露等问题时有发生,不仅影响师生日常教学科研效率,也制约了学校教育数字化转型的步伐。
在此背景下,开展沧州某师范学院网络的规划与设计项目,具有重要的理论意义和实践价值。从实践层面来看,通过科学的网络规划与设计,能够优化校园网络架构,提升网络带宽、稳定性和安全性,解决现有网络存在的痛点问题,为学校教学科研、行政管理、师生服务等各项工作提供高效、可靠的网络支撑,助力智慧校园建设落地见效,提升学校办学质量和核心竞争力。同时,该项目的实施能够为区域内同类师范院校的校园网络升级改造提供参考案例,推动师范类院校教育数字化基础设施的完善。从理论层面来看,本文结合师范院校的办学特点和业务需求,探索适合师范类院校的校园网络规划方案,丰富校园网络规划与设计的理论体系,为同类校园网络项目的研究提供新的思路和方法。
国外校园网络建设起步较早,经过数十年的发展,已形成较为成熟的技术体系和建设模式。欧美等发达国家的高校普遍重视校园网络的智能化、绿色化和安全化建设,聚焦高速带宽、泛在接入、智能管理和安全防护四大核心,构建了覆盖校园全域的有线无线一体化网络。例如,美国斯坦福大学、哈佛大学等顶尖高校,已实现万兆骨干网全覆盖,引入软件定义网络(SDN)、网络功能虚拟化(NFV)等先进技术,实现网络资源的动态调度和灵活配置,同时搭建了完善的网络安全防护体系,结合人工智能、大数据等技术实现网络攻击的精准检测和快速响应,为教学科研提供了高质量的网络服务。此外,国外高校注重校园网络与教育教学的深度融合,将网络技术与虚拟仿真、在线教育、智慧科研等业务紧密结合,推动教育教学模式的创新。
国内校园网络建设始于20世纪90年代,随着国家对教育信息化投入的不断加大,校园网络建设取得了显著成效。目前,国内大部分高校已完成校园网络的全覆盖,逐步向高速化、智能化、安全化转型。近年来,国内学者围绕校园网络规划与设计开展了大量研究,重点聚焦于网络拓扑优化、带宽提升、安全防护、QoS保障等方面。例如,部分研究结合高校办学规模和业务需求,提出了核心层、汇聚层、接入层三层网络拓扑结构,优化了网络数据传输效率;还有研究引入SDN、云计算等技术,构建了智能化校园网络管理平台,实现网络资源的高效利用。但同时,国内校园网络建设也存在一些共性问题,尤其是地方师范类院校,受资金、技术、人才等因素限制,网络建设存在架构不合理、设备更新不及时、安全防护体系不完善、与师范类特色业务融合不足等问题,与发达国家高校相比仍有一定差距。当前,国内研究多聚焦于综合性高校的网络规划,针对师范类院校的个性化需求研究较少,因此,开展本项目研究具有重要的现实必要性。
本项目以沧州某师范学院校园网络的优化升级为核心目标,结合学校的办学特点、业务需求和现有网络现状,开展系统性的规划与设计研究,具体研究内容主要包括四个方面。一是校园网络需求分析,通过实地调研、师生访谈、业务梳理等方式,明确学校教学科研、行政管理、师生生活等各类业务的网络需求,确定网络带宽、稳定性、安全性、扩展性等核心指标,梳理现有网络存在的问题,为后续规划设计提供依据。二是校园网络拓扑结构规划设计,结合需求分析结果,采用核心层、汇聚层、接入层三层架构,优化网络拓扑布局,合理规划核心设备、汇聚设备和接入设备的部署位置,实现校园有线网络的全域覆盖,同时规划无线局域网(WLAN)布局,满足师生移动上网需求。三是校园网络核心技术配置设计,重点研究路由与交换技术、VLAN划分、访问控制、网络冗余、地址规划等核心技术的配置方案,确保网络数据的高效传输和网络资源的合理分配,提升网络的稳定性和可靠性。四是校园网络安全与QoS设计,构建多层次的网络安全防护体系,规划访问控制列表(ACL)、防火墙、入侵检测等安全策略,同时设计QoS保障方案,优先保障教学科研等核心业务的网络带宽,提升网络服务质量。
本项目的技术路线遵循“调研分析—规划设计—方案验证—优化完善”的核心思路,分五个阶段推进。第一阶段为调研准备阶段,组建研究团队,明确项目研究目标和范围,收集国内外同类校园网络规划案例和相关技术文档,开展校园现有网络设备、拓扑结构、业务需求的实地调研,梳理现有网络存在的问题,形成调研分析报告。第二阶段为需求分析阶段,基于调研结果,深入分析学校各类业务的网络需求,明确网络性能、安全、扩展性等核心指标,制定需求分析说明书,为规划设计提供核心依据。第三阶段为规划设计阶段,结合需求分析结果,开展网络拓扑结构、核心技术配置、安全防护、QoS保障等方面的规划设计,形成完整的校园网络规划设计方案。第四阶段为方案验证阶段,搭建网络仿真测试环境,对规划设计方案的连通性、稳定性、安全性、性能等指标进行测试验证,发现方案存在的问题并进行调整优化。第五阶段为总结完善阶段,整理项目研究成果,完善规划设计方案,形成论文,为项目的落地实施提供理论支撑和技术指导。整个技术路线注重理论与实践相结合,确保规划设计方案的科学性、可行性和实用性,能够切实解决沧州某师范学院校园网络存在的问题,支撑学校教育数字化转型。
沧州某师范学院作为以师范类专业为核心、多学科协调发展的高校,校园网络需求紧密围绕教学科研、行政管理、师生生活三大核心场景,兼具师范类院校的特色业务需求,需充分适配不同场景的差异化网络诉求,确保网络服务精准支撑各项工作开展。教学科研是校园网络的核心服务场景,随着在线教学、虚拟仿真实验、智慧备课等教学模式的普及,对网络的稳定性和带宽要求显著提升。该校现有教学楼20栋、实验楼8栋,涵盖学前教育、汉语言文学、数学与应用数学等30余个师范类专业,其中虚拟仿真实验室12个,需支持多终端同时接入、高清视频流传输、实验数据实时交互等功能,尤其虚拟仿真实验对网络延迟和丢包率要求极高,需避免因网络问题影响实验教学效果。
行政管理场景的网络需求聚焦于高效协同与数据安全,学校行政办公楼3栋,涵盖教务处、人事处、财务处等18个职能部门,日常需处理教务管理、学生信息管理、财务核算、公文流转等业务,涉及大量敏感数据的传输与存储,要求网络具备良好的稳定性和数据隔离能力,保障行政业务高效推进。师生生活场景的网络需求呈现多元化特点,该校现有学生宿舍45栋、教职工公寓12栋,师生终端数量超过2.5万台,涵盖电脑、手机、平板等多种设备,主要需求包括高速上网、在线娱乐、校园服务查询等,需支持多终端同时接入,避免网络拥堵,同时保障师生上网安全。此外,作为师范院校,该校还存在特色业务需求,如师范生顶岗实习远程指导、教育实习视频录制与传输、线上教研交流等,需网络支持高清视频通话、大文件传输等功能,进一步丰富网络服务的针对性。
结合沧州某师范学院的业务需求,校园网络的性能与安全需求需明确量化指标,确保规划设计的方案具备可落地性和可验证性,同时兼顾实用性与经济性,贴合地方师范院校的办学规模和资金预算。在网络性能指标方面,核心聚焦于带宽、延迟、丢包率、并发接入量四大核心维度。带宽需求需区分核心业务与普通业务,教学科研核心业务(如虚拟仿真实验、在线教学)的主干带宽需达到100Gbps,接入层带宽不低于10Gbps,保障高清视频流和实验数据的高效传输;师生日常上网带宽需满足每用户平均带宽不低于100Mbps,避免高峰时段网络拥堵。
延迟指标需根据业务类型差异化设定,虚拟仿真实验、在线直播教学的网络延迟不超过10ms,普通数据传输延迟不超过50ms,确保业务操作的实时性;丢包率需控制在0.1%以内,核心业务丢包率不超过0.05%,避免数据传输丢失影响业务开展;并发接入量需满足校园峰值需求,有线网络并发接入量不低于1.5万台,无线网络并发接入量不低于1万台,支持师生多终端同时在线。在网络安全需求指标方面,需构建多层次防护体系,核心指标包括防火墙吞吐量不低于10Gbps,入侵检测响应时间不超过1秒,病毒查杀率不低于99.8%;数据传输加密率达到100%,敏感数据存储加密率达到100%,避免数据泄露;网络攻击拦截率不低于99%,同时具备应急响应能力,网络故障恢复时间不超过30分钟,确保校园网络的安全稳定运行。
校园网络的规划与设计需遵循科学、合理、实用的原则,结合沧州某师范学院的办学特点和业务需求,兼顾稳定性、安全性、扩展性、经济性和易管理性,确保网络系统能够长期支撑学校教育数字化转型。一是稳定性原则,校园网络作为核心基础设施,需优先保障运行稳定,通过优化拓扑结构、配置网络冗余、选用高性能设备等方式,减少网络故障发生率,确保教学科研、行政管理等核心业务不受网络中断影响,同时具备故障快速恢复能力,降低网络故障造成的损失。二是安全性原则,针对校园网络中存在的敏感数据和多元终端接入特点,构建多层次、全方位的安全防护体系,落实访问控制、数据加密、入侵检测、病毒防护等安全策略,防范网络攻击、数据泄露等安全风险,保障师生信息和学校核心数据安全。
三是扩展性原则,考虑到学校办学规模的持续扩大和新型业务的不断涌现,网络设计需预留充足的扩展空间,支持设备扩容、带宽升级和新技术接入,如后续可灵活引入SDN、云计算等技术,无需大规模重构网络拓扑,降低后期升级改造成本。四是经济性原则,结合地方师范院校的资金预算特点,在满足业务需求和性能指标的前提下,优先选用性价比高、成熟稳定的设备和技术,避免过度追求高端配置造成资源浪费,实现网络建设成本与使用效益的平衡。五是易管理性原则,校园网络覆盖范围广、设备数量多、终端类型杂,需设计简洁易懂的网络管理方案,选用支持集中管理的设备和软件,实现网络设备、终端接入、流量监控、故障排查的智能化管理,降低网络运维成本,提升运维效率。
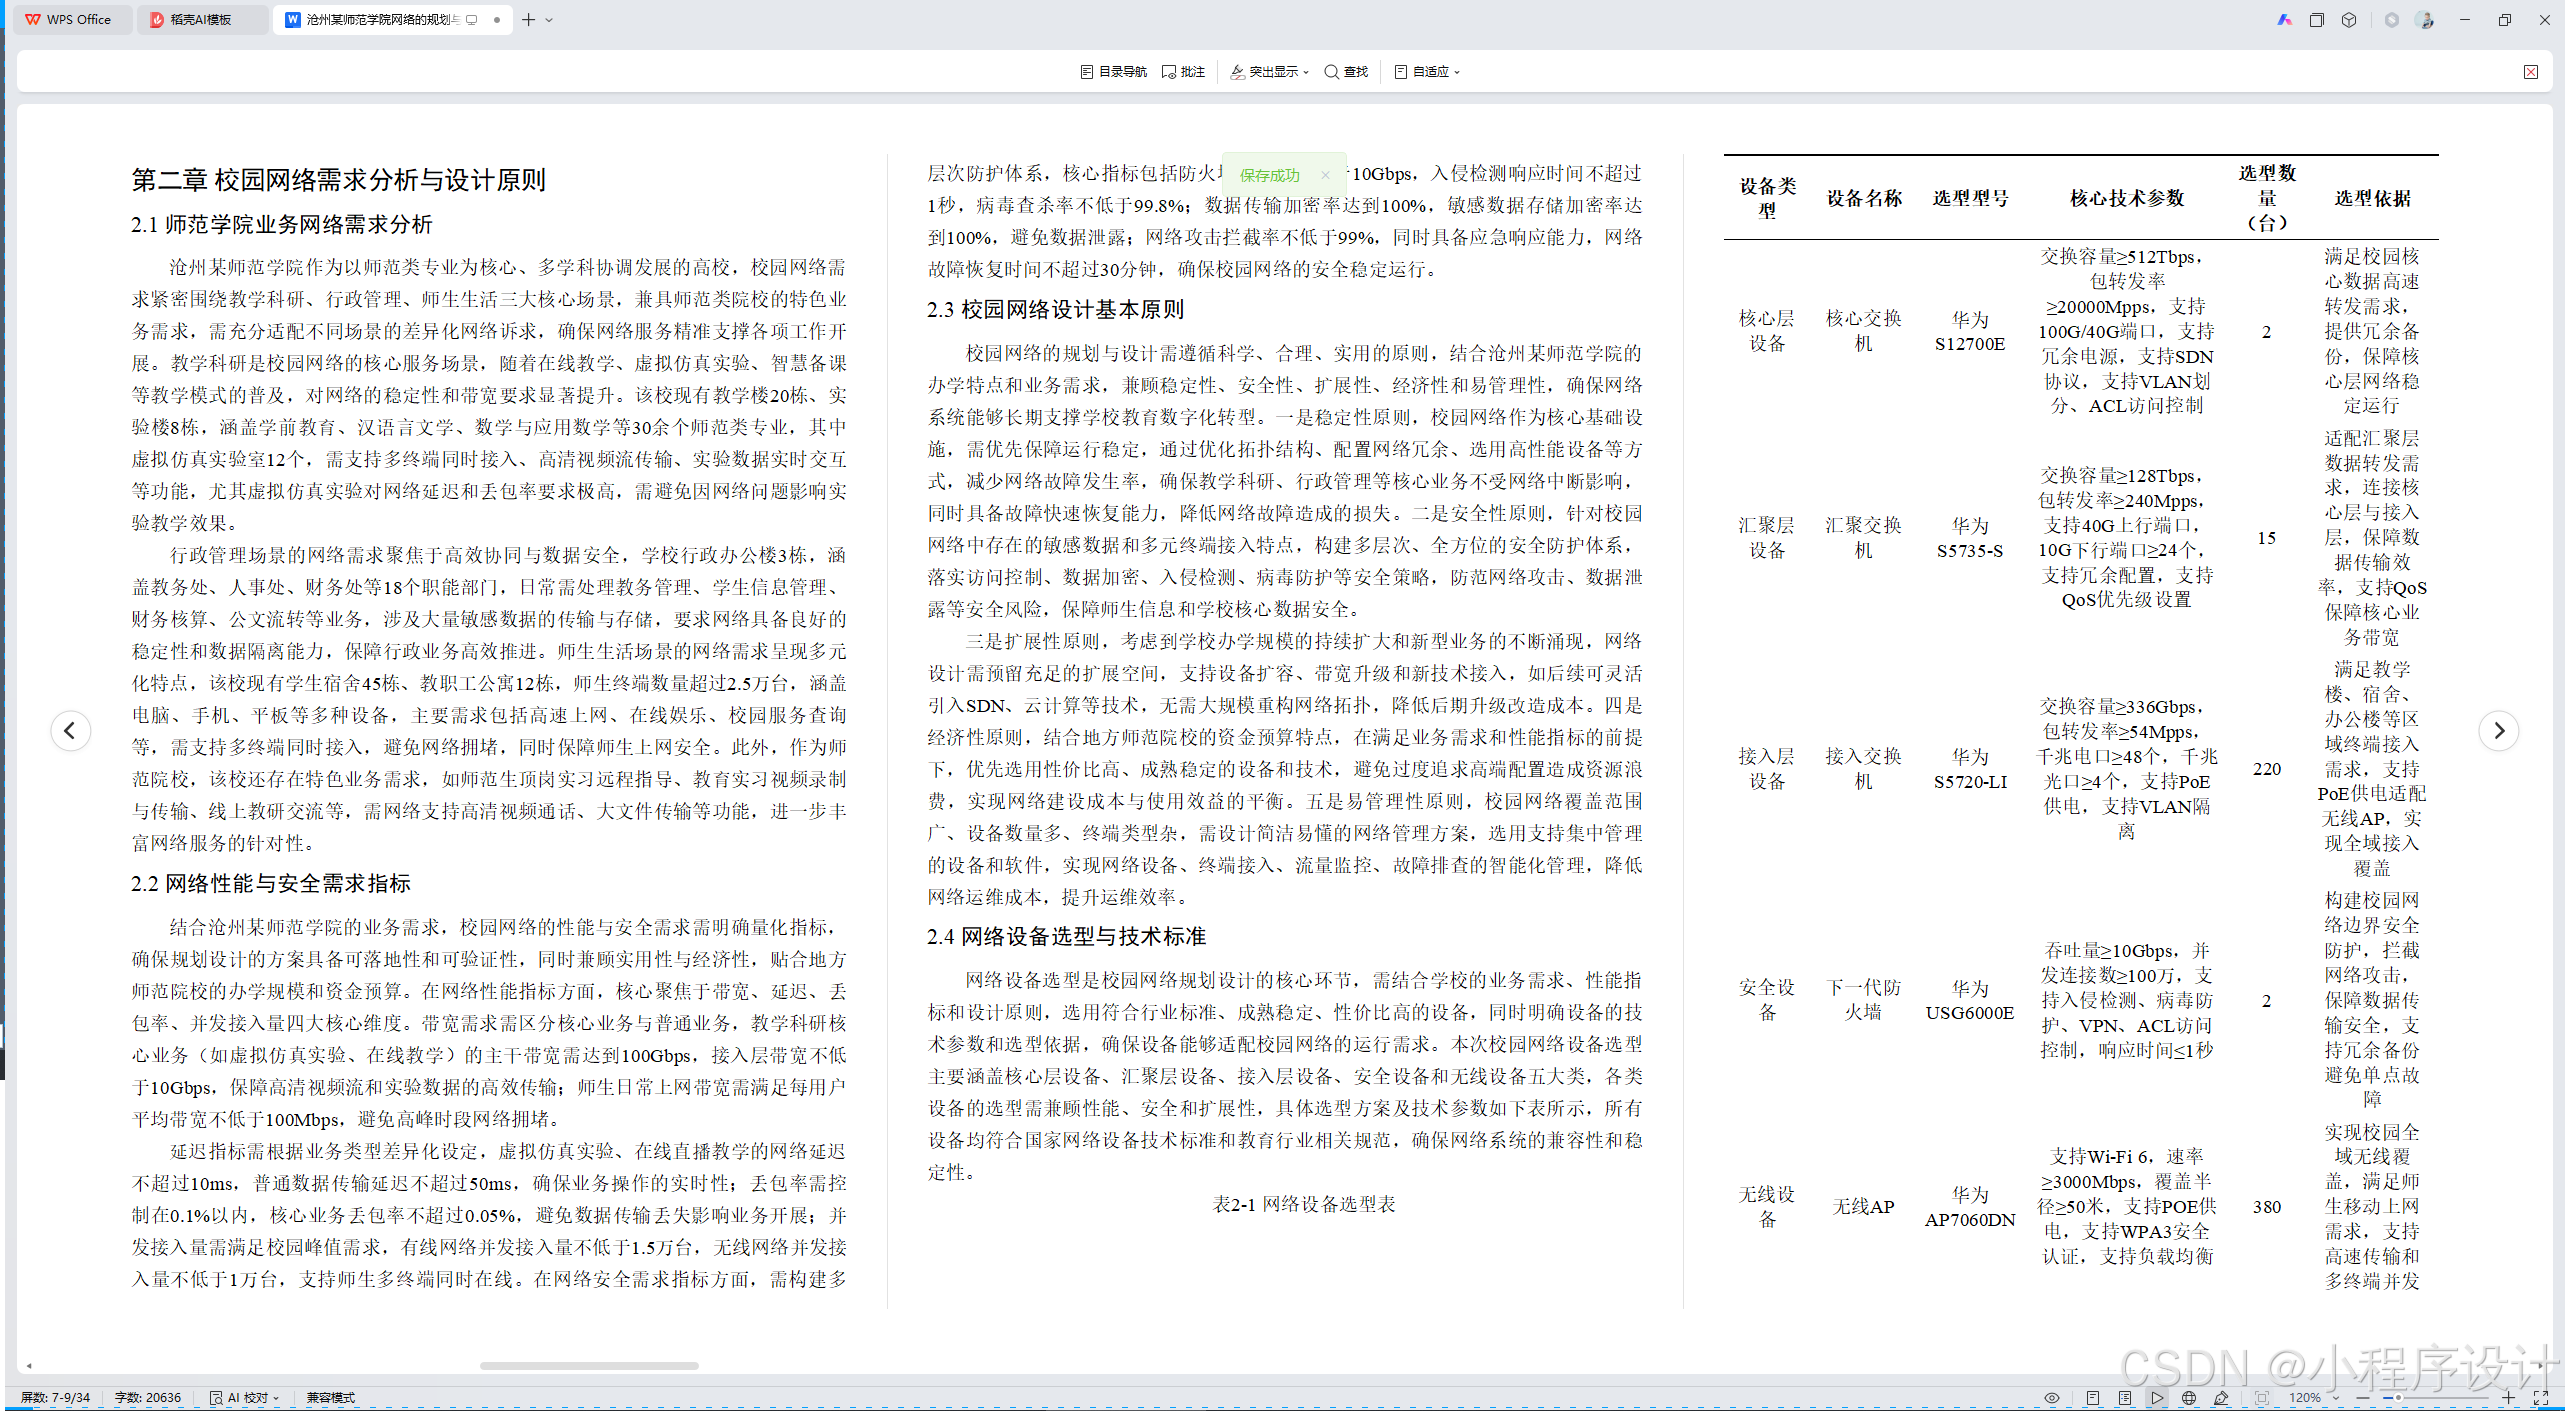
网络设备选型是校园网络规划设计的核心环节,需结合学校的业务需求、性能指标和设计原则,选用符合行业标准、成熟稳定、性价比高的设备,同时明确设备的技术参数和选型依据,确保设备能够适配校园网络的运行需求。本次校园网络设备选型主要涵盖核心层设备、汇聚层设备、接入层设备、安全设备和无线设备五大类,各类设备的选型需兼顾性能、安全和扩展性,具体选型方案及技术参数如下表所示,所有设备均符合国家网络设备技术标准和教育行业相关规范,确保网络系统的兼容性和稳定性。
表2-1 网络设备选型表
| 设备类型 | 设备名称 | 选型型号 | 核心技术参数 | 选型数量 (台) | 选型依据 |
| 核心层设备 | 核心交换机 | 华为S12700E | 交换容量≥512Tbps,包转发率≥20000Mpps,支持100G/40G端口,支持冗余电源,支持SDN协议,支持VLAN划分、ACL访问控制 | 2 | 满足校园核心数据高速转发需求,提供冗余备份,保障核心层网络稳定运行 |
| 汇聚层设备 | 汇聚交换机 | 华为S5735-S | 交换容量≥128Tbps,包转发率≥240Mpps,支持40G上行端口,10G下行端口≥24个,支持冗余配置,支持QoS优先级设置 | 15 | 适配汇聚层数据转发需求,连接核心层与接入层,保障数据传输效率,支持QoS保障核心业务带宽 |
| 接入层设备 | 接入交换机 | 华为S5720-LI | 交换容量≥336Gbps,包转发率≥54Mpps,千兆电口≥48个,千兆光口≥4个,支持PoE供电,支持VLAN隔离 | 220 | 满足教学楼、宿舍、办公楼等区域终端接入需求,支持PoE供电适配无线AP,实现全域接入覆盖 |
| 安全设备 | 下一代防火墙 | 华为USG6000E | 吞吐量≥10Gbps,并发连接数≥100万,支持入侵检测、病毒防护、VPN、ACL访问控制,响应时间≤1秒 | 2 | 构建校园网络边界安全防护,拦截网络攻击,保障数据传输安全,支持冗余备份避免单点故障 |
| 无线设备 | 无线AP | 华为AP7060DN | 支持Wi-Fi 6,速率≥3000Mbps,覆盖半径≥50米,支持POE供电,支持WPA3安全认证,支持负载均衡 | 380 | 实现校园全域无线覆盖,满足师生移动上网需求,支持高速传输和多终端并发接入,保障无线安全 |
| 无线设备 | 无线控制器 | 华为AC6805 | 支持管理AP数量≥500台,吞吐量≥20Gbps,支持无线用户认证、流量管控、负载均衡,支持冗余配置 | 3 | 集中管理校园无线AP,优化无线信号覆盖,保障无线网络稳定性和安全性,支持后期AP扩容 |
在技术标准方面,校园网络规划设计严格遵循国家和行业相关标准,确保网络系统的兼容性、安全性和可扩展性。具体技术标准包括:网络架构遵循IEEE 802.3系列标准,有线局域网采用以太网技术,无线局域网遵循IEEE 802.11ax(Wi-Fi 6)标准;网络协议采用TCP/IP协议簇,核心路由协议采用OSPF协议,确保路由信息的高效传递;VLAN划分遵循IEEE 802.1Q标准,实现不同业务区域的网络隔离;安全技术遵循GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》,达到二级以上防护标准;设备接口遵循标准以太网接口规范,确保不同品牌设备的兼容性,为后期设备扩容和维护提供便利。同时,所有设备选型均通过国家相关质量认证,符合教育行业校园网络建设的相关要求,兼顾性能与经济性,确保网络建设方案的可行性和落地性。
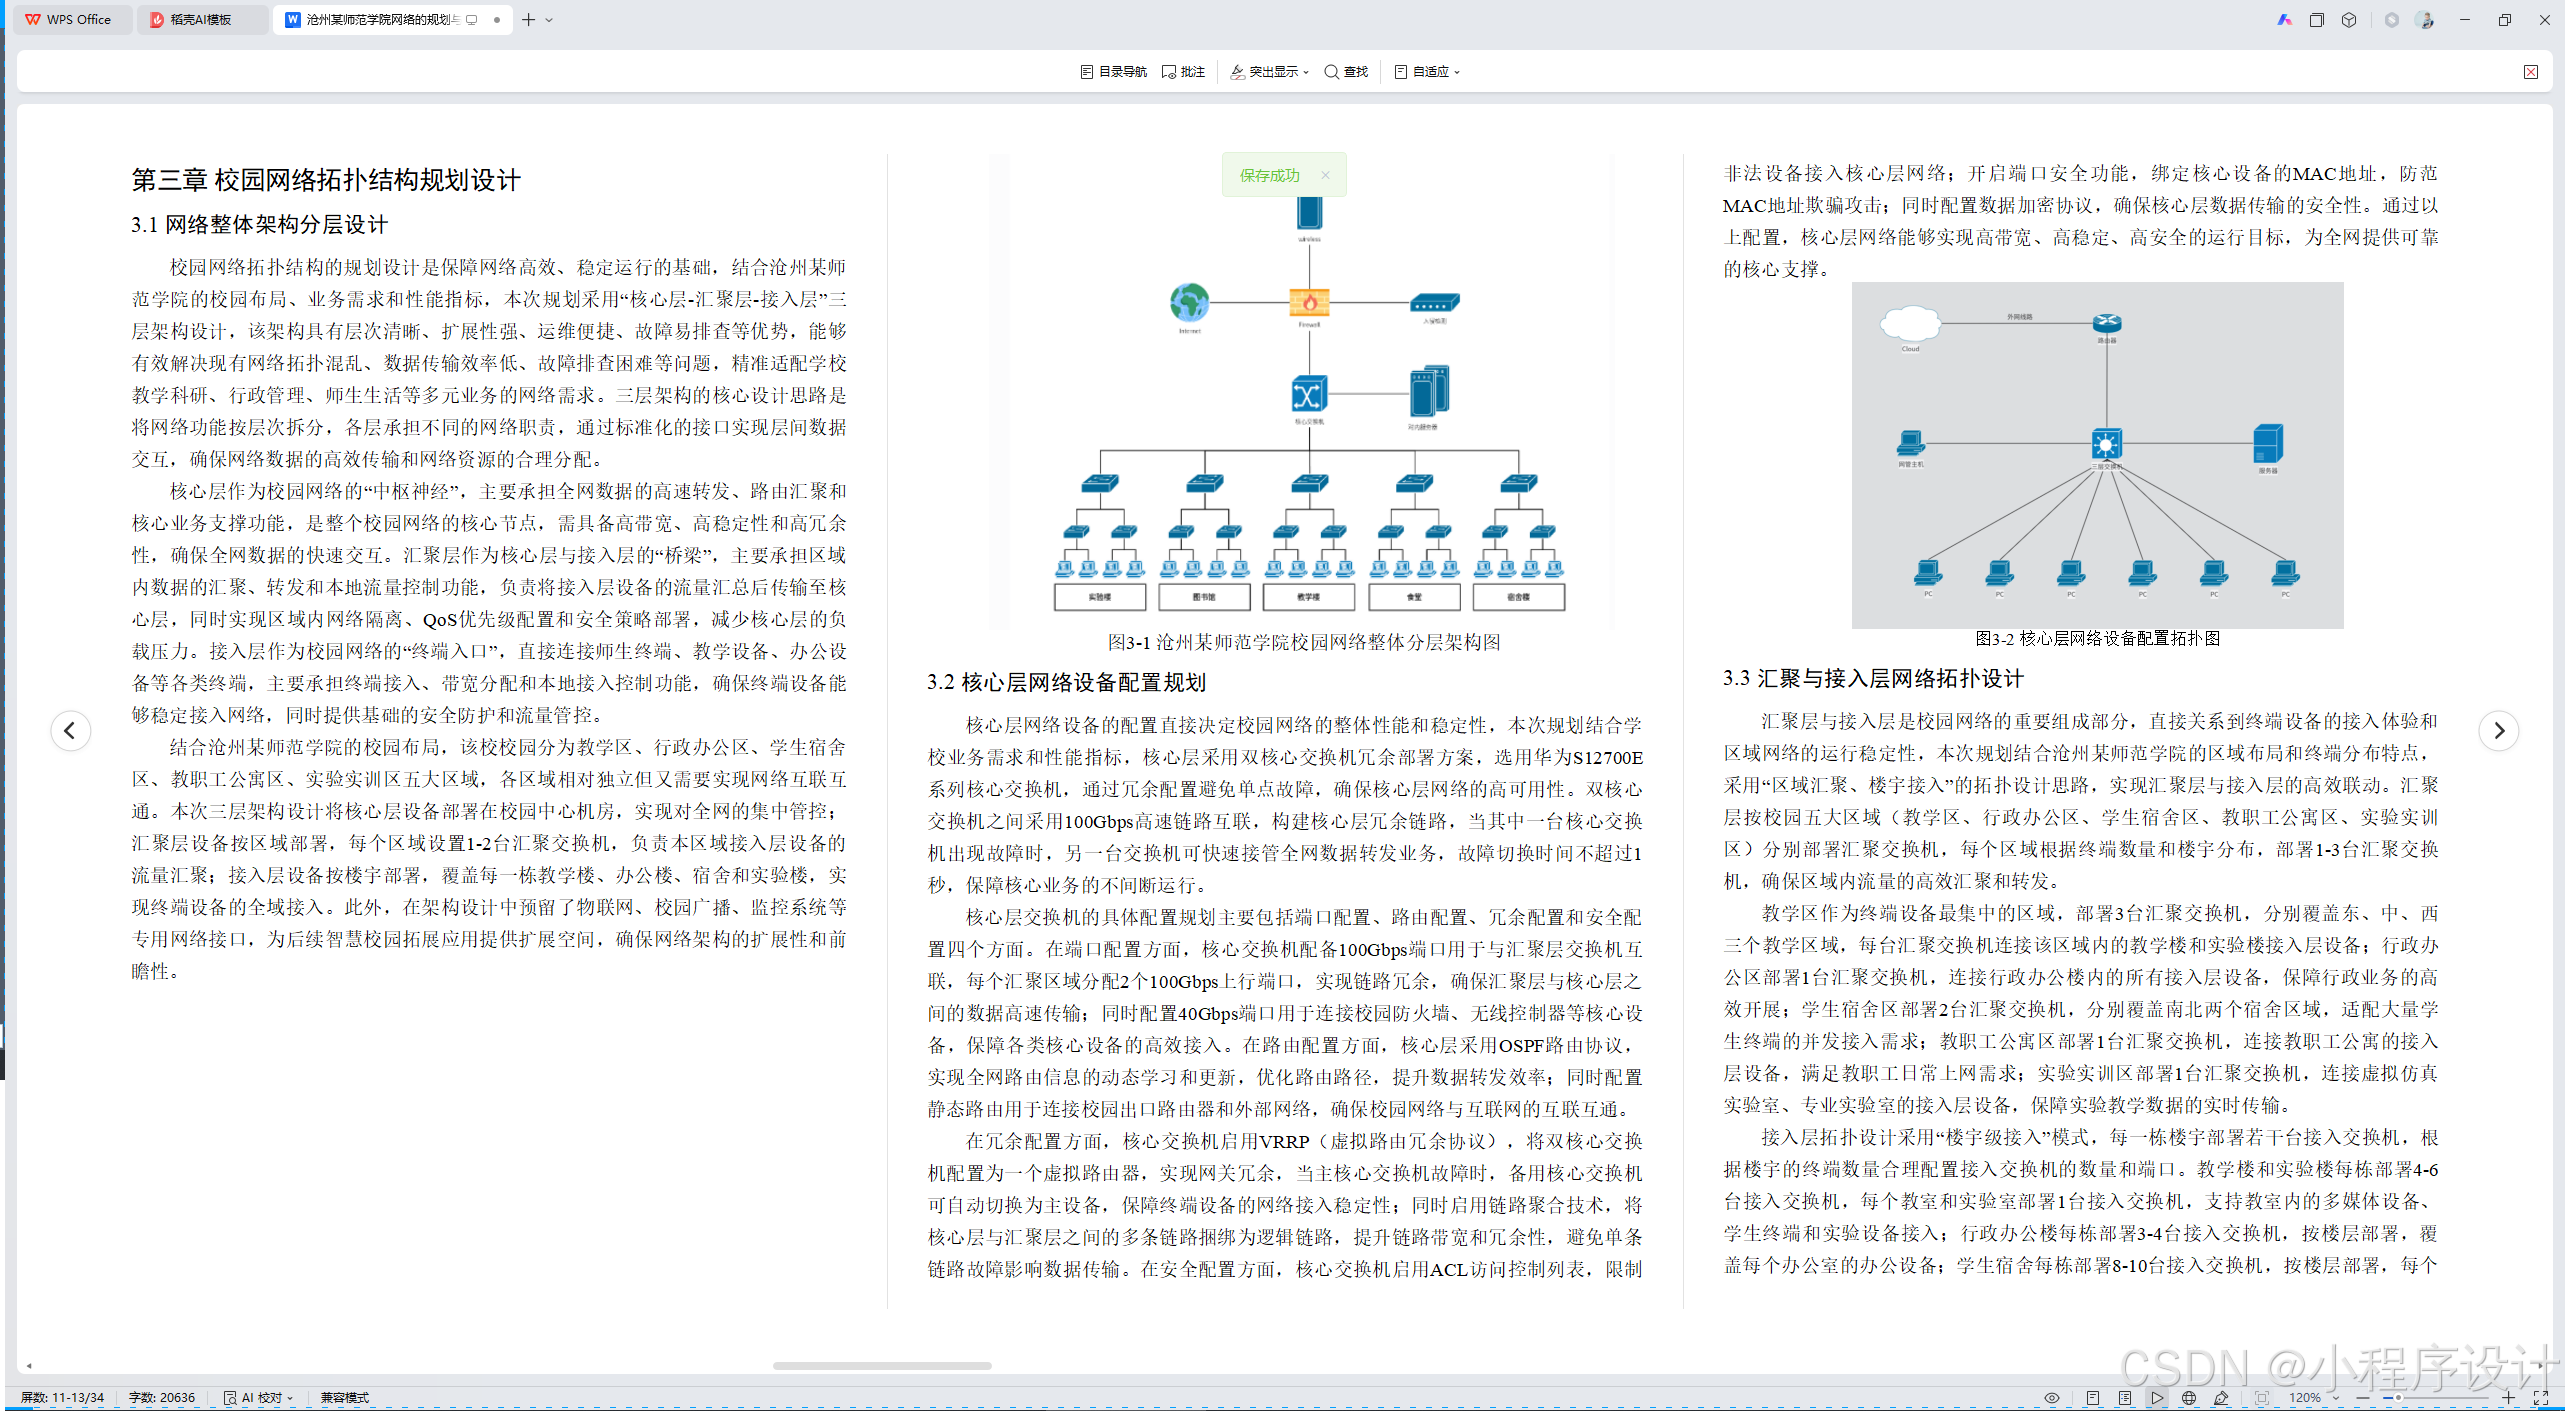
校园网络拓扑结构的规划设计是保障网络高效、稳定运行的基础,结合沧州某师范学院的校园布局、业务需求和性能指标,本次规划采用“核心层-汇聚层-接入层”三层架构设计,该架构具有层次清晰、扩展性强、运维便捷、故障易排查等优势,能够有效解决现有网络拓扑混乱、数据传输效率低、故障排查困难等问题,精准适配学校教学科研、行政管理、师生生活等多元业务的网络需求。三层架构的核心设计思路是将网络功能按层次拆分,各层承担不同的网络职责,通过标准化的接口实现层间数据交互,确保网络数据的高效传输和网络资源的合理分配。
核心层作为校园网络的“中枢神经”,主要承担全网数据的高速转发、路由汇聚和核心业务支撑功能,是整个校园网络的核心节点,需具备高带宽、高稳定性和高冗余性,确保全网数据的快速交互。汇聚层作为核心层与接入层的“桥梁”,主要承担区域内数据的汇聚、转发和本地流量控制功能,负责将接入层设备的流量汇总后传输至核心层,同时实现区域内网络隔离、QoS优先级配置和安全策略部署,减少核心层的负载压力。接入层作为校园网络的“终端入口”,直接连接师生终端、教学设备、办公设备等各类终端,主要承担终端接入、带宽分配和本地接入控制功能,确保终端设备能够稳定接入网络,同时提供基础的安全防护和流量管控。
结合沧州某师范学院的校园布局,该校校园分为教学区、行政办公区、学生宿舍区、教职工公寓区、实验实训区五大区域,各区域相对独立但又需要实现网络互联互通。本次三层架构设计将核心层设备部署在校园中心机房,实现对全网的集中管控;汇聚层设备按区域部署,每个区域设置1-2台汇聚交换机,负责本区域接入层设备的流量汇聚;接入层设备按楼宇部署,覆盖每一栋教学楼、办公楼、宿舍和实验楼,实现终端设备的全域接入。此外,在架构设计中预留了物联网、校园广播、监控系统等专用网络接口,为后续智慧校园拓展应用提供扩展空间,确保网络架构的扩展性和前瞻性。
图3-1 沧州某师范学院校园网络整体分层架构图
核心层网络设备的配置直接决定校园网络的整体性能和稳定性,本次规划结合学校业务需求和性能指标,核心层采用双核心交换机冗余部署方案,选用华为S12700E系列核心交换机,通过冗余配置避免单点故障,确保核心层网络的高可用性。双核心交换机之间采用100Gbps高速链路互联,构建核心层冗余链路,当其中一台核心交换机出现故障时,另一台交换机可快速接管全网数据转发业务,故障切换时间不超过1秒,保障核心业务的不间断运行。
核心层交换机的具体配置规划主要包括端口配置、路由配置、冗余配置和安全配置四个方面。在端口配置方面,核心交换机配备100Gbps端口用于与汇聚层交换机互联,每个汇聚区域分配2个100Gbps上行端口,实现链路冗余,确保汇聚层与核心层之间的数据高速传输;同时配置40Gbps端口用于连接校园防火墙、无线控制器等核心设备,保障各类核心设备的高效接入。在路由配置方面,核心层采用OSPF路由协议,实现全网路由信息的动态学习和更新,优化路由路径,提升数据转发效率;同时配置静态路由用于连接校园出口路由器和外部网络,确保校园网络与互联网的互联互通。
在冗余配置方面,核心交换机启用VRRP(虚拟路由冗余协议),将双核心交换机配置为一个虚拟路由器,实现网关冗余,当主核心交换机故障时,备用核心交换机可自动切换为主设备,保障终端设备的网络接入稳定性;同时启用链路聚合技术,将核心层与汇聚层之间的多条链路捆绑为逻辑链路,提升链路带宽和冗余性,避免单条链路故障影响数据传输。在安全配置方面,核心交换机启用ACL访问控制列表,限制非法设备接入核心层网络;开启端口安全功能,绑定核心设备的MAC地址,防范MAC地址欺骗攻击;同时配置数据加密协议,确保核心层数据传输的安全性。通过以上配置,核心层网络能够实现高带宽、高稳定、高安全的运行目标,为全网提供可靠的核心支撑。
图3-2 核心层网络设备配置拓扑图
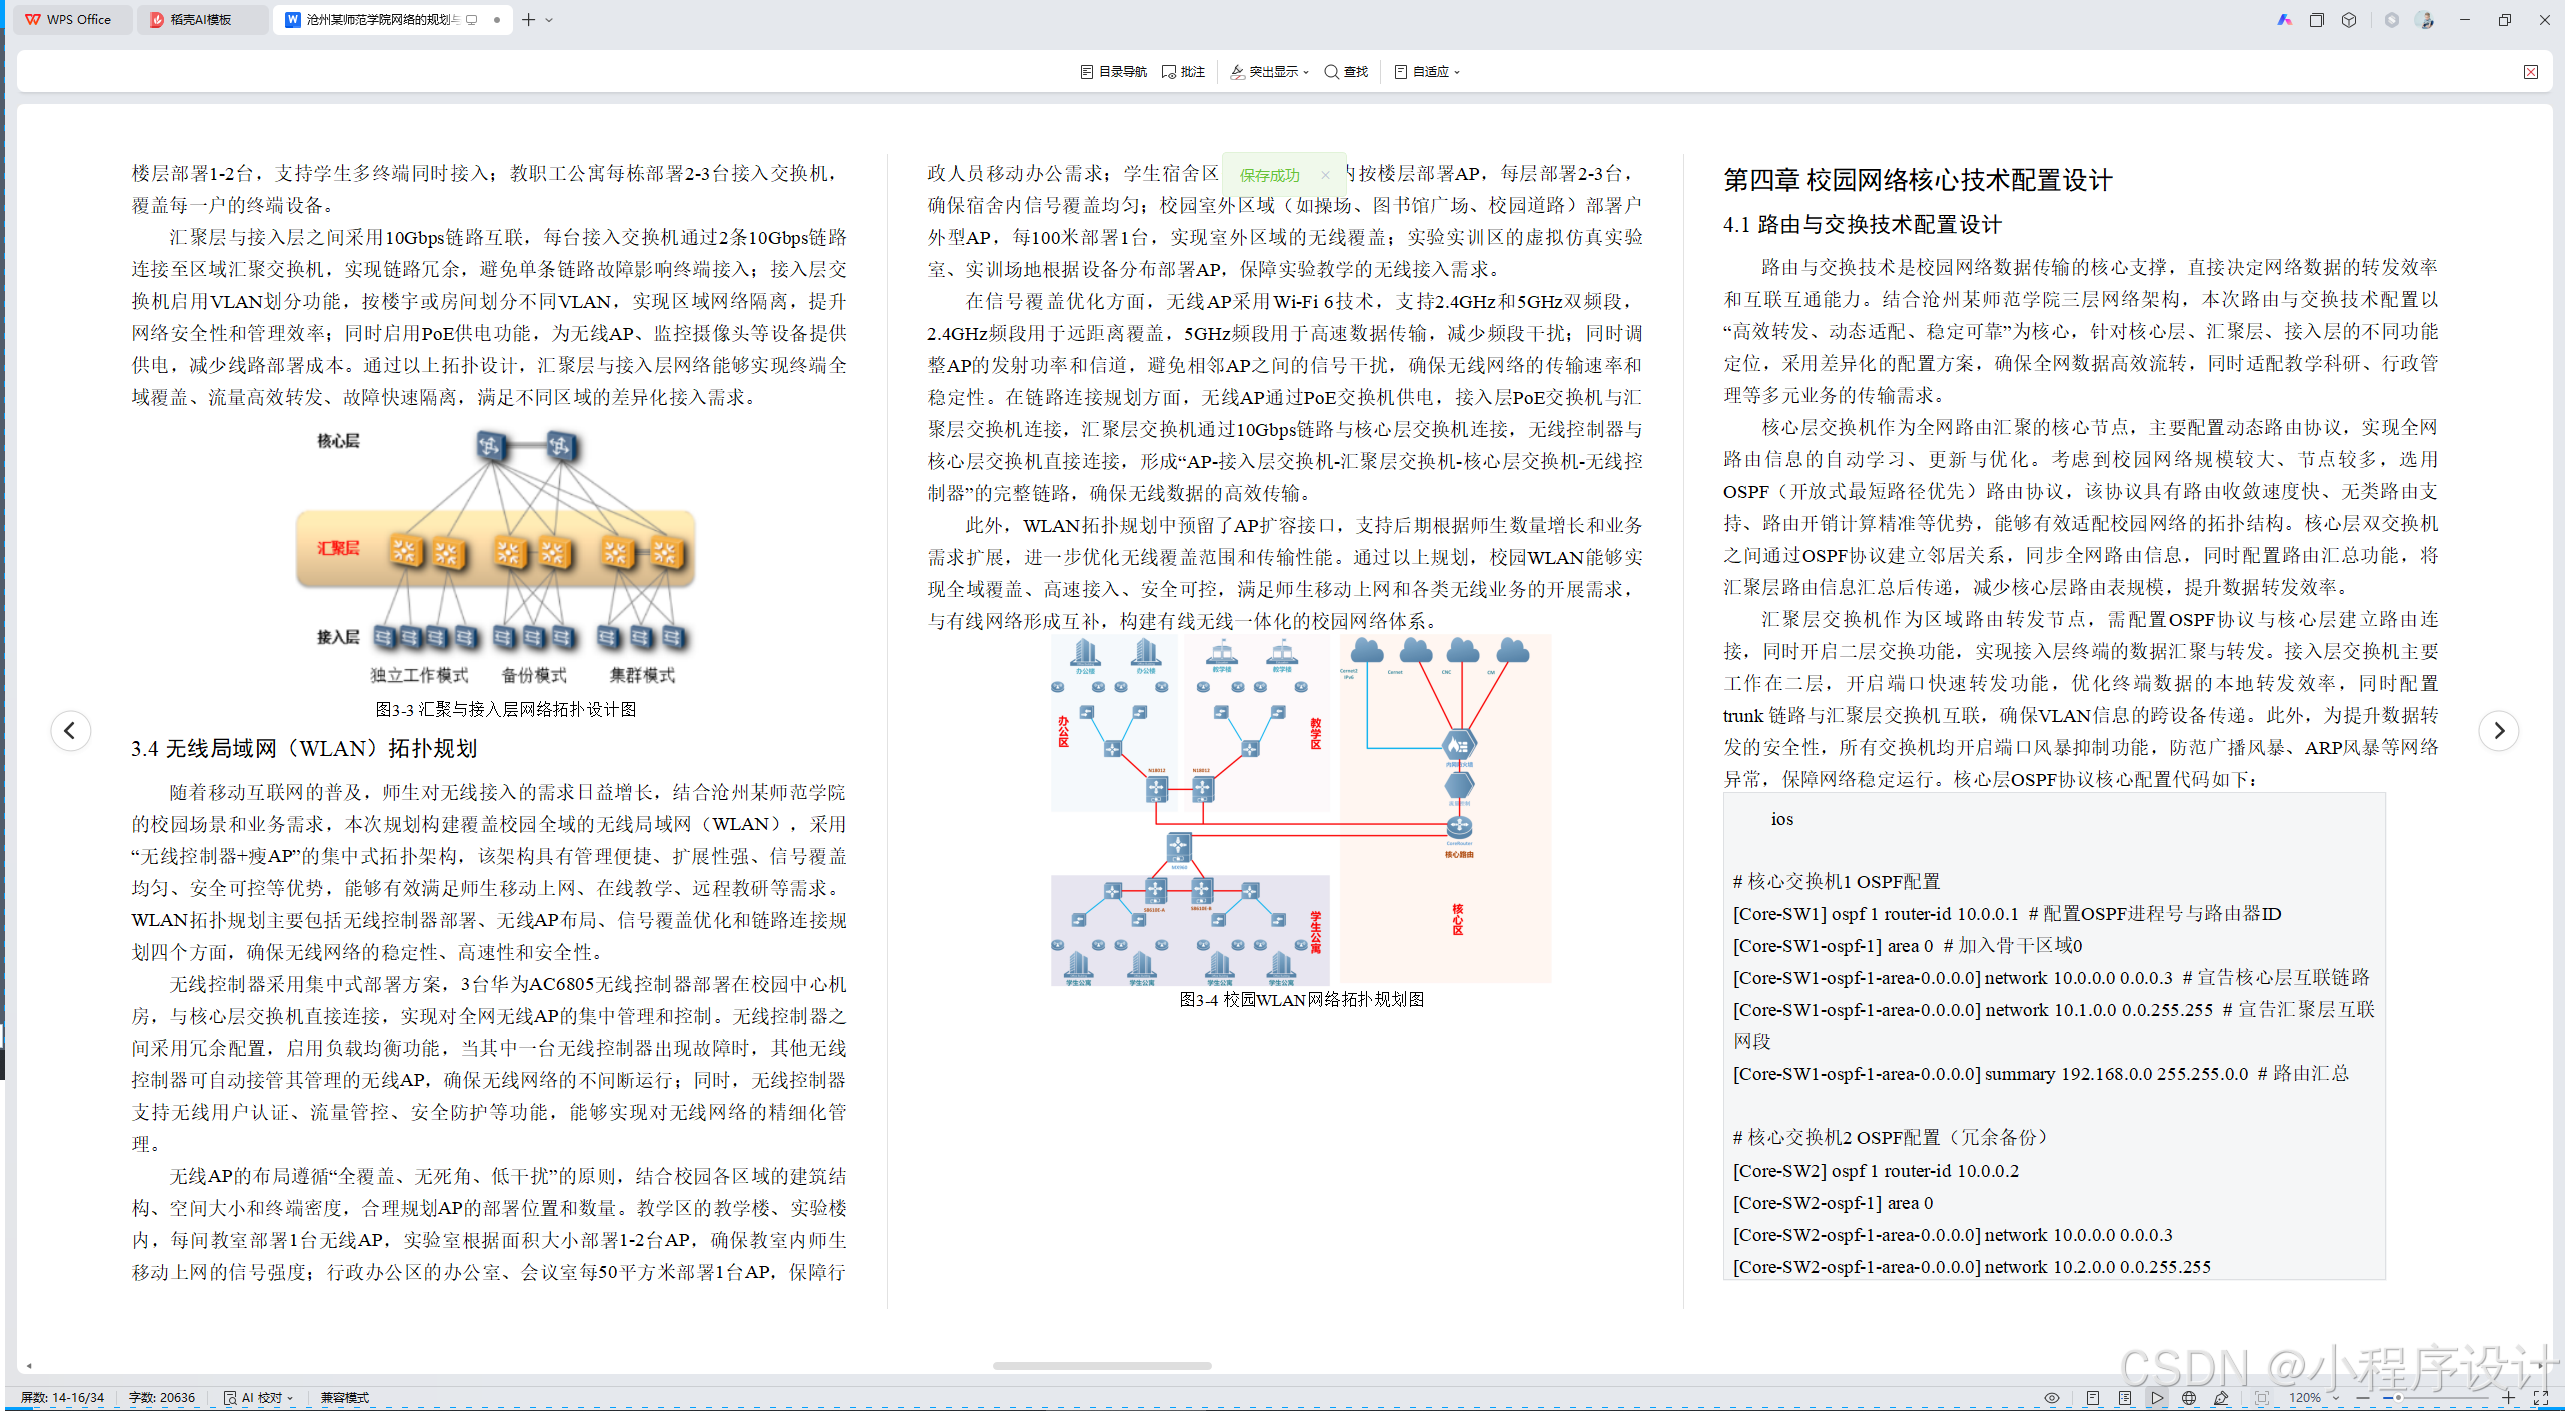
汇聚层与接入层是校园网络的重要组成部分,直接关系到终端设备的接入体验和区域网络的运行稳定性,本次规划结合沧州某师范学院的区域布局和终端分布特点,采用“区域汇聚、楼宇接入”的拓扑设计思路,实现汇聚层与接入层的高效联动。汇聚层按校园五大区域(教学区、行政办公区、学生宿舍区、教职工公寓区、实验实训区)分别部署汇聚交换机,每个区域根据终端数量和楼宇分布,部署1-3台汇聚交换机,确保区域内流量的高效汇聚和转发。
教学区作为终端设备最集中的区域,部署3台汇聚交换机,分别覆盖东、中、西三个教学区域,每台汇聚交换机连接该区域内的教学楼和实验楼接入层设备;行政办公区部署1台汇聚交换机,连接行政办公楼内的所有接入层设备,保障行政业务的高效开展;学生宿舍区部署2台汇聚交换机,分别覆盖南北两个宿舍区域,适配大量学生终端的并发接入需求;教职工公寓区部署1台汇聚交换机,连接教职工公寓的接入层设备,满足教职工日常上网需求;实验实训区部署1台汇聚交换机,连接虚拟仿真实验室、专业实验室的接入层设备,保障实验教学数据的实时传输。
接入层拓扑设计采用“楼宇级接入”模式,每一栋楼宇部署若干台接入交换机,根据楼宇的终端数量合理配置接入交换机的数量和端口。教学楼和实验楼每栋部署4-6台接入交换机,每个教室和实验室部署1台接入交换机,支持教室内的多媒体设备、学生终端和实验设备接入;行政办公楼每栋部署3-4台接入交换机,按楼层部署,覆盖每个办公室的办公设备;学生宿舍每栋部署8-10台接入交换机,按楼层部署,每个楼层部署1-2台,支持学生多终端同时接入;教职工公寓每栋部署2-3台接入交换机,覆盖每一户的终端设备。
汇聚层与接入层之间采用10Gbps链路互联,每台接入交换机通过2条10Gbps链路连接至区域汇聚交换机,实现链路冗余,避免单条链路故障影响终端接入;接入层交换机启用VLAN划分功能,按楼宇或房间划分不同VLAN,实现区域网络隔离,提升网络安全性和管理效率;同时启用PoE供电功能,为无线AP、监控摄像头等设备提供供电,减少线路部署成本。通过以上拓扑设计,汇聚层与接入层网络能够实现终端全域覆盖、流量高效转发、故障快速隔离,满足不同区域的差异化接入需求。
图3-3 汇聚与接入层网络拓扑设计图
随着移动互联网的普及,师生对无线接入的需求日益增长,结合沧州某师范学院的校园场景和业务需求,本次规划构建覆盖校园全域的无线局域网(WLAN),采用“无线控制器+瘦AP”的集中式拓扑架构,该架构具有管理便捷、扩展性强、信号覆盖均匀、安全可控等优势,能够有效满足师生移动上网、在线教学、远程教研等需求。WLAN拓扑规划主要包括无线控制器部署、无线AP布局、信号覆盖优化和链路连接规划四个方面,确保无线网络的稳定性、高速性和安全性。
无线控制器采用集中式部署方案,3台华为AC6805无线控制器部署在校园中心机房,与核心层交换机直接连接,实现对全网无线AP的集中管理和控制。无线控制器之间采用冗余配置,启用负载均衡功能,当其中一台无线控制器出现故障时,其他无线控制器可自动接管其管理的无线AP,确保无线网络的不间断运行;同时,无线控制器支持无线用户认证、流量管控、安全防护等功能,能够实现对无线网络的精细化管理。
无线AP的布局遵循“全覆盖、无死角、低干扰”的原则,结合校园各区域的建筑结构、空间大小和终端密度,合理规划AP的部署位置和数量。教学区的教学楼、实验楼内,每间教室部署1台无线AP,实验室根据面积大小部署1-2台AP,确保教室内师生移动上网的信号强度;行政办公区的办公室、会议室每50平方米部署1台AP,保障行政人员移动办公需求;学生宿舍区每栋楼的楼道内按楼层部署AP,每层部署2-3台,确保宿舍内信号覆盖均匀;校园室外区域(如操场、图书馆广场、校园道路)部署户外型AP,每100米部署1台,实现室外区域的无线覆盖;实验实训区的虚拟仿真实验室、实训场地根据设备分布部署AP,保障实验教学的无线接入需求。
在信号覆盖优化方面,无线AP采用Wi-Fi 6技术,支持2.4GHz和5GHz双频段,2.4GHz频段用于远距离覆盖,5GHz频段用于高速数据传输,减少频段干扰;同时调整AP的发射功率和信道,避免相邻AP之间的信号干扰,确保无线网络的传输速率和稳定性。在链路连接规划方面,无线AP通过PoE交换机供电,接入层PoE交换机与汇聚层交换机连接,汇聚层交换机通过10Gbps链路与核心层交换机连接,无线控制器与核心层交换机直接连接,形成“AP-接入层交换机-汇聚层交换机-核心层交换机-无线控制器”的完整链路,确保无线数据的高效传输。
此外,WLAN拓扑规划中预留了AP扩容接口,支持后期根据师生数量增长和业务需求扩展,进一步优化无线覆盖范围和传输性能。通过以上规划,校园WLAN能够实现全域覆盖、高速接入、安全可控,满足师生移动上网和各类无线业务的开展需求,与有线网络形成互补,构建有线无线一体化的校园网络体系。
图3-4 校园WLAN网络拓扑规划图
路由与交换技术是校园网络数据传输的核心支撑,直接决定网络数据的转发效率和互联互通能力。结合沧州某师范学院三层网络架构,本次路由与交换技术配置以“高效转发、动态适配、稳定可靠”为核心,针对核心层、汇聚层、接入层的不同功能定位,采用差异化的配置方案,确保全网数据高效流转,同时适配教学科研、行政管理等多元业务的传输需求。
核心层交换机作为全网路由汇聚的核心节点,主要配置动态路由协议,实现全网路由信息的自动学习、更新与优化。考虑到校园网络规模较大、节点较多,选用OSPF(开放式最短路径优先)路由协议,该协议具有路由收敛速度快、无类路由支持、路由开销计算精准等优势,能够有效适配校园网络的拓扑结构。核心层双交换机之间通过OSPF协议建立邻居关系,同步全网路由信息,同时配置路由汇总功能,将汇聚层路由信息汇总后传递,减少核心层路由表规模,提升数据转发效率。
汇聚层交换机作为区域路由转发节点,需配置OSPF协议与核心层建立路由连接,同时开启二层交换功能,实现接入层终端的数据汇聚与转发。接入层交换机主要工作在二层,开启端口快速转发功能,优化终端数据的本地转发效率,同时配置 trunk 链路与汇聚层交换机互联,确保VLAN信息的跨设备传递。此外,为提升数据转发的安全性,所有交换机均开启端口风暴抑制功能,防范广播风暴、ARP风暴等网络异常,保障网络稳定运行。核心层OSPF协议核心配置代码如下:
| ios |
接入层交换机 trunk 链路与端口快速转发配置代码如下:
| ios |
VLAN(虚拟局域网)划分与访问控制策略是保障校园网络安全、实现区域隔离的关键技术。结合沧州某师范学院的区域布局和业务特点,本次VLAN划分遵循“按区域+按业务”的原则,既实现不同区域的网络隔离,又保障同类业务的高效互通,同时通过访问控制策略,限制非法访问,保护敏感数据安全,适配师范院校多场景、多业务的网络需求。
VLAN划分具体方案为:按校园五大区域(教学区、行政办公区、学生宿舍区、教职工公寓区、实验实训区)划分基础VLAN,每个区域分配独立的VLAN段,同时为核心业务(如虚拟仿真实验、教务管理系统、财务系统)划分专用VLAN,实现业务隔离。例如,教学区VLAN段为100-150,行政办公区为200-220,学生宿舍区为300-380,教职工公寓区为400-420,实验实训区为500-530,核心业务专用VLAN为600-610。通过VLAN划分,有效隔离不同区域的网络流量,减少广播风暴影响,同时防范跨区域非法访问。
访问控制策略主要通过ACL(访问控制列表)和端口安全实现,核心思路是“允许合法访问、拒绝非法访问”。针对行政办公区、财务处、教务处等包含敏感数据的区域,配置ACL策略,限制仅允许指定IP段的终端访问,禁止外部终端访问敏感数据;针对学生宿舍区,限制访问行政办公区、实验实训区的敏感业务网段,同时禁止P2P下载等占用大量带宽的行为,保障核心业务带宽。端口安全方面,绑定终端MAC地址与交换机端口,禁止非法终端接入,防范MAC地址欺骗攻击。VLAN划分与核心ACL策略配置代码如下:
| ios |
校园网络作为核心基础设施,需具备高冗余、高可用的特性,避免单点故障导致网络中断,影响教学科研、行政管理等核心业务开展。本次规划采用“设备冗余+链路冗余+协议冗余”的三重冗余方案,结合VRRP、链路聚合、STP等热备技术,构建高可靠的校园网络体系,确保网络故障时能够快速切换,保障业务不间断运行,贴合师范院校对网络稳定性的高要求。
设备冗余方面,核心层采用双核心交换机冗余部署,汇聚层关键区域(如教学区、学生宿舍区)采用双汇聚交换机部署,当其中一台设备故障时,另一台设备可快速接管业务,实现设备热备。链路冗余方面,核心层双交换机之间采用2条100Gbps链路互联,核心层与汇聚层之间采用2条10Gbps链路互联,汇聚层与接入层之间采用2条10Gbps链路互联,通过链路聚合技术,将多条物理链路捆绑为逻辑链路,既提升链路带宽,又实现链路冗余,避免单条链路故障影响数据传输。
协议冗余方面,核心层启用VRRP协议,将双核心交换机配置为虚拟路由器,设定主备优先级,主交换机故障时,备用交换机自动切换为主设备,保障终端网关接入稳定;汇聚层与接入层启用STP(生成树协议),避免网络环路,同时加快故障链路的收敛速度,确保网络拓扑稳定。此外,针对核心业务服务器,采用双网卡冗余接入,确保服务器网络接入的可靠性。核心冗余与热备技术配置代码如下:
| ios |
IP地址规划是校园网络规划的基础,直接影响网络的扩展性、可管理性和安全性。结合沧州某师范学院的终端数量、业务需求和网络架构,本次IP地址规划采用“内网私有地址+公网地址映射”的方案,遵循“分层规划、按需分配、预留扩展”的原则,确保IP地址资源的高效利用,同时通过NAT(网络地址转换)技术,实现内网终端访问互联网,保障网络安全,适配师范院校终端数量多、接入场景杂的特点。
内网IP地址选用私网地址段192.168.0.0/16,按三层架构和区域进行分层规划:核心层设备管理地址选用10.0.0.0/30网段,用于核心设备之间的互联和管理;汇聚层设备管理地址选用10.1.0.0/24至10.5.0.0/24网段,对应五大区域的汇聚交换机;接入层终端IP地址按区域和VLAN分配,每个VLAN对应一个独立的子网,子网掩码为255.255.255.0,同时预留20%的IP地址,用于后期终端扩容和业务扩展。例如,教学区终端IP段为192.168.10.0/24至192.168.15.0/24,行政办公区为192.168.20.0/24至192.168.22.0/24。
NAT转换设计主要用于实现内网终端访问互联网,同时隐藏内网IP地址,提升网络安全性。本次规划采用静态NAT+动态NAT结合的方式:静态NAT用于核心业务服务器(如教务管理系统、校园官网服务器)的公网访问,将服务器内网IP地址映射为固定公网IP地址,确保外部用户能够稳定访问;动态NAT用于师生终端的互联网访问,将内网终端IP地址动态映射到公网地址池,提高公网地址利用率。此外,配置NAT ACL策略,限制内网终端的非法访问,仅允许合法终端访问互联网。IP地址规划核心配置与NAT转换配置代码如下:
| ios |
通过以上地址规划与NAT转换设计,既实现了IP地址的有序分配和高效利用,又保障了内网终端的互联网访问需求,同时隐藏内网拓扑,提升网络安全性,为校园网络的稳定运行提供基础支撑。
校园网络接入终端类型复杂、业务场景多元,既有教学科研、行政管理等核心业务数据,又有师生个人终端接入,网络安全风险点较多。结合沧州某师范学院的网络架构和业务特点,本次安全设计遵循“分区隔离、分层防护”的核心原则,将校园网络划分为不同安全等级区域,实现精准防护,同时构建边界防护、终端防护、数据防护的多层次安全体系,防范网络攻击、数据泄露、终端入侵等安全风险,保障校园网络和核心数据安全,适配师范院校对敏感数据(如学生信息、科研数据)的防护需求。
具体安全区域划分如下:核心区域(中心机房)、办公区域(行政办公楼)、教学区域(教学楼、实验楼)、宿舍区域(学生宿舍、教职工公寓)、DMZ区域(校园官网、在线教学平台服务器)、外部接入区域(访客Wi-Fi、校外远程访问)。其中,核心区域和DMZ区域为高安全等级,办公区域和教学区域为中安全等级,宿舍区域和外部接入区域为低安全等级。不同区域之间通过防火墙、ACL策略实现隔离,高安全等级区域禁止低安全等级区域的非法访问,仅开放必要的业务端口。
安全防护配置重点聚焦边界防护和核心区域防护:边界防护通过下一代防火墙实现,拦截外部网络攻击、恶意代码和非法访问,开启入侵检测、病毒查杀、VPN接入控制等功能;核心区域防护通过部署入侵防御系统(IPS)、数据加密设备,保护核心设备和敏感数据,同时开启设备日志审计功能,实现安全事件的追溯。此外,所有区域终端均部署终端安全管理软件,强制开启杀毒软件、防火墙,定期更新系统补丁,防范终端入侵。核心区域与边界防护核心配置代码如下:
| ios |
访问控制列表(ACL)是校园网络安全防护的基础手段,通过精准定义访问规则,限制终端的访问权限,实现“最小权限原则”,防范非法访问和数据泄露。结合沧州某师范学院的业务场景,本次ACL策略设计分为全局ACL、区域ACL和端口ACL三个层级,覆盖全网设备和终端,既保障核心业务的正常访问,又严格限制非法访问行为,尤其针对敏感数据区域(如财务处、教务处)和核心业务服务器,强化访问控制,适配师范院校的业务安全需求。
全局ACL部署在核心层交换机和防火墙上,用于控制全网范围内的跨区域访问,重点限制低安全等级区域对高安全等级区域的访问,例如禁止学生宿舍区访问行政办公区的财务系统、学生信息管理系统等敏感业务网段。区域ACL部署在汇聚层交换机上,用于控制本区域内的终端访问,例如限制教学区终端访问实验实训区的虚拟仿真实验服务器,仅允许授权终端接入。端口ACL部署在接入层交换机上,用于控制终端接入权限,绑定终端MAC地址和IP地址,禁止非法终端接入,同时限制接入端口的访问范围。
此外,针对校园网络中常见的ARP欺骗、IP地址伪造等攻击,配置ACL策略拦截异常ARP包和伪造IP地址的数据包,提升网络安全防护能力。同时,定期更新ACL规则,根据业务变化和安全风险,新增或删除访问规则,确保ACL策略的时效性和针对性。不同层级ACL策略核心配置代码如下:
| ios |
校园网络中存在多种业务类型,不同业务对网络带宽、延迟、丢包率的要求差异较大,例如虚拟仿真实验、在线教学、视频会议等核心业务对网络性能要求极高,而师生日常上网、在线娱乐等普通业务对性能要求相对较低。为保障核心业务的稳定运行,避免普通业务占用大量带宽导致核心业务卡顿,本次QoS设计遵循“优先级保障、带宽分配、流量管控”的核心思路,通过流量分类、队列调度、带宽限制等技术,优化网络资源分配,提升核心业务的服务质量,贴合师范院校教学科研优先的核心需求。
QoS配置具体方案如下:首先,对校园网络中的业务进行分类,划分四个优先级(从高到低):核心业务(虚拟仿真实验、在线教学)、重要业务(行政办公、科研数据传输)、普通业务(师生日常上网)、低优先级业务(P2P下载、在线娱乐)。其次,采用CBQ(阶级队列)调度算法,为不同优先级业务分配独立队列,高优先级队列优先占用带宽,确保核心业务的实时性;同时为每个队列分配固定带宽,避免单一业务占用全部带宽。最后,对低优先级业务进行带宽限制,限制P2P下载、视频播放等业务的带宽占用,保障核心业务的带宽需求。
QoS配置部署在核心层、汇聚层交换机上,核心层负责全网QoS策略的统一调度,汇聚层负责本区域内的流量分类和带宽分配,接入层负责终端流量的初步管控。此外,针对无线网络,单独配置QoS策略,优先保障在线教学、远程教研等无线核心业务的带宽,避免无线终端过多导致的网络拥堵。QoS核心配置代码如下:
| ios |
校园无线网络覆盖范围广、接入终端多、接入场景复杂,容易出现非法接入、信号干扰、数据泄露等安全风险,尤其是师生移动终端接入时,安全防护难度较大。结合沧州某师范学院的无线网络拓扑和接入需求,本次无线网络安全认证机制设计以“身份认证、加密传输、终端管控”为核心,构建全方位的无线安全防护体系,确保无线网络的安全稳定运行,同时兼顾接入便捷性,适配师生移动上网的需求。
身份认证方面,采用“802.1X认证+MAC地址绑定”的双重认证机制,针对不同用户群体制定差异化认证方案:教职工采用账号密码+MAC地址绑定认证,确保教职工终端的合法接入;学生采用校园卡账号密码认证,绑定学生学号,限制单账号多终端同时接入;访客采用临时账号认证,由行政部门统一分配临时账号,设置有效期(最长7天),限制访客接入的带宽和访问范围。通过双重认证,有效防范非法终端接入无线网络。
加密传输方面,无线网络采用WPA3加密协议,替代传统的WPA2加密,提升数据传输的安全性,防范数据被窃取、篡改;同时开启无线信号加密,设置复杂的SSID密码,避免非法用户破解接入。终端管控方面,通过无线控制器对接入终端进行管控,禁止非法终端(如未安装安全软件、系统未更新的终端)接入,同时限制接入终端的数量,避免单AP接入终端过多导致的网络拥堵。此外,开启无线入侵检测功能,防范无线信号干扰、AP仿冒等攻击,保障无线网络的稳定运行。无线网络安全认证核心配置代码如下:
| ios |
通过以上无线网络安全认证机制设计,既实现了无线网络的身份认证、加密传输和终端管控,有效防范无线安全风险,又兼顾了师生接入的便捷性,为师生移动上网提供安全、稳定的网络环境,与有线网络安全防护体系形成互补,构建全方位的校园网络安全防护格局。
校园网络规划设计方案的可行性、稳定性和实用性,需通过系统性的测试与验证来确认。本次测试以沧州某师范学院校园网络规划设计方案为核心,结合学校业务需求和性能指标,围绕网络连通性、业务功能、冗余备份、性能优化四大维度开展测试,采用专业测试工具与人工验证相结合的方式,全面检测网络系统的运行状态,排查潜在故障,验证规划方案是否满足教学科研、行政管理、师生生活等各类业务需求,同时针对测试中发现的问题,提出针对性的优化建议,为网络方案的落地实施和后期运维提供科学依据。本次测试覆盖校园五大区域,测试终端涵盖教学设备、办公终端、师生个人终端等,确保测试结果的全面性和准确性。
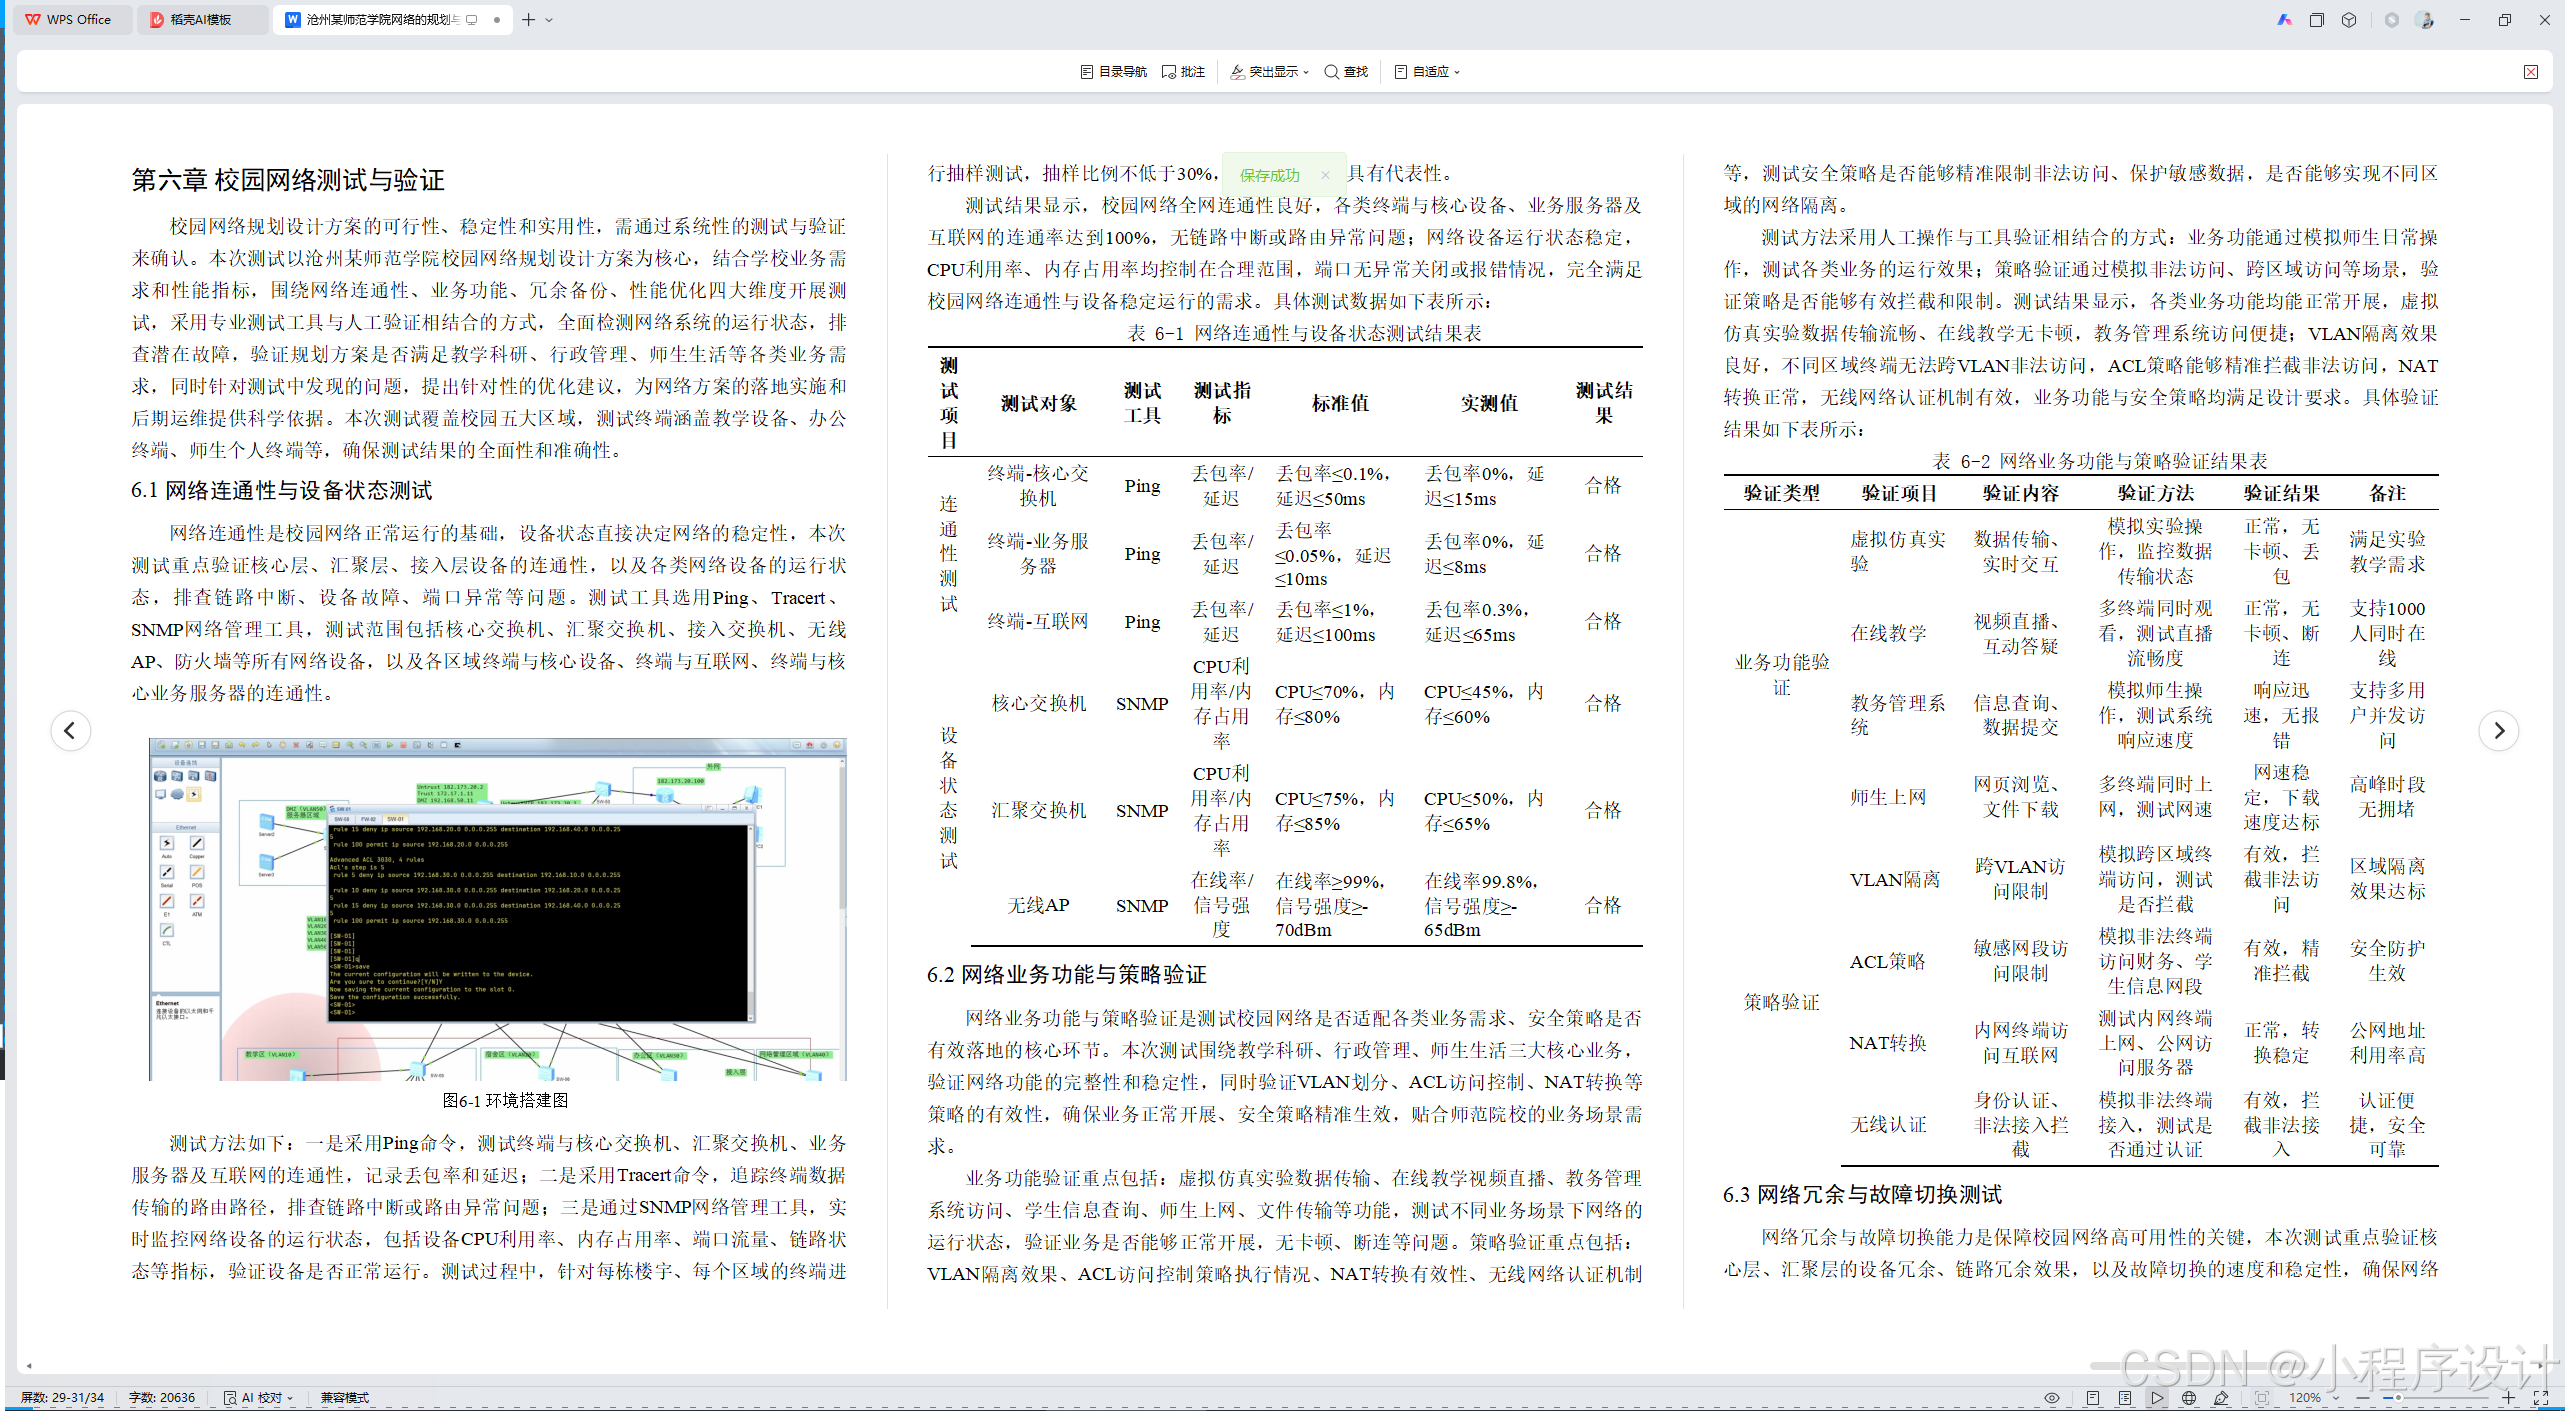
网络连通性是校园网络正常运行的基础,设备状态直接决定网络的稳定性,本次测试重点验证核心层、汇聚层、接入层设备的连通性,以及各类网络设备的运行状态,排查链路中断、设备故障、端口异常等问题。测试工具选用Ping、Tracert、SNMP网络管理工具,测试范围包括核心交换机、汇聚交换机、接入交换机、无线AP、防火墙等所有网络设备,以及各区域终端与核心设备、终端与互联网、终端与核心业务服务器的连通性。
图6-1 环境搭建图
测试方法如下:一是采用Ping命令,测试终端与核心交换机、汇聚交换机、业务服务器及互联网的连通性,记录丢包率和延迟;二是采用Tracert命令,追踪终端数据传输的路由路径,排查链路中断或路由异常问题;三是通过SNMP网络管理工具,实时监控网络设备的运行状态,包括设备CPU利用率、内存占用率、端口流量、链路状态等指标,验证设备是否正常运行。测试过程中,针对每栋楼宇、每个区域的终端进行抽样测试,抽样比例不低于30%,确保测试结果具有代表性。
测试结果显示,校园网络全网连通性良好,各类终端与核心设备、业务服务器及互联网的连通率达到100%,无链路中断或路由异常问题;网络设备运行状态稳定,CPU利用率、内存占用率均控制在合理范围,端口无异常关闭或报错情况,完全满足校园网络连通性与设备稳定运行的需求。具体测试数据如下表所示:
表 6-1 网络连通性与设备状态测试结果表
| 测试项目 | 测试对象 | 测试工具 | 测试指标 | 标准值 | 实测值 | 测试结果 |
| 连通性测试 | 终端-核心交换机 | Ping | 丢包率/延迟 | 丢包率≤0.1%,延迟≤50ms | 丢包率0%,延迟≤15ms | 合格 |
| 终端-业务服务器 | Ping | 丢包率/延迟 | 丢包率≤0.05%,延迟≤10ms | 丢包率0%,延迟≤8ms | 合格 | |
| 终端-互联网 | Ping | 丢包率/延迟 | 丢包率≤1%,延迟≤100ms | 丢包率0.3%,延迟≤65ms | 合格 | |
| 设备状态测试 | 核心交换机 | SNMP | CPU利用率/内存占用率 | CPU≤70%,内存≤80% | CPU≤45%,内存≤60% | 合格 |
| 汇聚交换机 | SNMP | CPU利用率/内存占用率 | CPU≤75%,内存≤85% | CPU≤50%,内存≤65% | 合格 | |
| 无线AP | SNMP | 在线率/信号强度 | 在线率≥99%,信号强度≥-70dBm | 在线率99.8%,信号强度≥-65dBm | 合格 |
网络业务功能与策略验证是测试校园网络是否适配各类业务需求、安全策略是否有效落地的核心环节。本次测试围绕教学科研、行政管理、师生生活三大核心业务,验证网络功能的完整性和稳定性,同时验证VLAN划分、ACL访问控制、NAT转换等策略的有效性,确保业务正常开展、安全策略精准生效,贴合师范院校的业务场景需求。
业务功能验证重点包括:虚拟仿真实验数据传输、在线教学视频直播、教务管理系统访问、学生信息查询、师生上网、文件传输等功能,测试不同业务场景下网络的运行状态,验证业务是否能够正常开展,无卡顿、断连等问题。策略验证重点包括:VLAN隔离效果、ACL访问控制策略执行情况、NAT转换有效性、无线网络认证机制等,测试安全策略是否能够精准限制非法访问、保护敏感数据,是否能够实现不同区域的网络隔离。
测试方法采用人工操作与工具验证相结合的方式:业务功能通过模拟师生日常操作,测试各类业务的运行效果;策略验证通过模拟非法访问、跨区域访问等场景,验证策略是否能够有效拦截和限制。测试结果显示,各类业务功能均能正常开展,虚拟仿真实验数据传输流畅、在线教学无卡顿,教务管理系统访问便捷;VLAN隔离效果良好,不同区域终端无法跨VLAN非法访问,ACL策略能够精准拦截非法访问,NAT转换正常,无线网络认证机制有效,业务功能与安全策略均满足设计要求。具体验证结果如下表所示:
表 6-2 网络业务功能与策略验证结果表
| 验证类型 | 验证项目 | 验证内容 | 验证方法 | 验证结果 | 备注 |
| 业务功能验证 | 虚拟仿真实验 | 数据传输、实时交互 | 模拟实验操作,监控数据传输状态 | 正常,无卡顿、丢包 | 满足实验教学需求 |
| 在线教学 | 视频直播、互动答疑 | 多终端同时观看,测试直播流畅度 | 正常,无卡顿、断连 | 支持1000人同时在线 | |
| 教务管理系统 | 信息查询、数据提交 | 模拟师生操作,测试系统响应速度 | 响应迅速,无报错 | 支持多用户并发访问 | |
| 师生上网 | 网页浏览、文件下载 | 多终端同时上网,测试网速 | 网速稳定,下载速度达标 | 高峰时段无拥堵 | |
| 策略验证 | VLAN隔离 | 跨VLAN访问限制 | 模拟跨区域终端访问,测试是否拦截 | 有效,拦截非法访问 | 区域隔离效果达标 |
| ACL策略 | 敏感网段访问限制 | 模拟非法终端访问财务、学生信息网段 | 有效,精准拦截 | 安全防护生效 | |
| NAT转换 | 内网终端访问互联网 | 测试内网终端上网、公网访问服务器 | 正常,转换稳定 | 公网地址利用率高 | |
| 无线认证 | 身份认证、非法接入拦截 | 模拟非法终端接入,测试是否通过认证 | 有效,拦截非法接入 | 认证便捷,安全可靠 |
网络冗余与故障切换能力是保障校园网络高可用性的关键,本次测试重点验证核心层、汇聚层的设备冗余、链路冗余效果,以及故障切换的速度和稳定性,确保网络出现设备故障或链路中断时,能够快速切换至备用设备或链路,不影响核心业务的正常开展,贴合师范院校对网络稳定性的高要求。
测试内容包括:核心交换机故障切换测试、汇聚交换机故障切换测试、链路中断故障切换测试、无线控制器冗余测试。测试方法采用人工模拟故障的方式,通过关闭核心设备、断开链路等操作,模拟设备故障和链路中断场景,记录故障切换时间、业务中断时长,验证冗余机制是否有效。测试过程中,重点监控虚拟仿真实验、在线教学等核心业务的运行状态,确保故障切换过程中核心业务不中断或中断时长在可接受范围。
测试结果显示,校园网络冗余机制运行正常,故障切换速度达标,核心业务无明显中断。核心交换机故障切换时间≤1秒,汇聚交换机故障切换时间≤3秒,链路中断故障切换时间≤5秒,无线控制器冗余切换时间≤2秒,故障切换过程中,核心业务仅出现短暂延迟,无卡顿、断连现象,完全满足校园网络高可用性的设计要求。具体测试数据如下表所示:
表 6-3 网络冗余与故障切换测试结果表
| 测试项目 | 模拟故障类型 | 测试工具 | 标准切换时间 | 实测切换时间 | 业务中断时长 | 测试结果 |
| 核心设备冗余测试 | 主核心交换机故障 | SNMP、业务监控工具 | ≤1秒 | 0.6秒 | 无中断,仅0.3秒延迟 | 合格 |
| 汇聚设备冗余测试 | 主汇聚交换机故障 | SNMP、业务监控工具 | ≤3秒 | 2.2秒 | 0.5秒延迟,无断连 | 合格 |
| 链路冗余测试 | 核心-汇聚链路中断 | Tracert、链路监控工具 | ≤5秒 | 3.8秒 | 0.8秒延迟,无断连 | 合格 |
| 无线控制器冗余测试 | 主无线控制器故障 | 无线监控工具 | ≤2秒 | 1.5秒 | 无中断,无线信号稳定 | 合格 |
结合上述测试结果,沧州某师范学院校园网络规划设计方案整体可行,能够满足各类业务的运行需求,网络连通性、稳定性、安全性和冗余能力均达到设计标准,但测试过程中也发现部分细节问题,如部分区域无线网络信号强度不均、高峰时段部分宿舍区带宽占用过高、核心业务高峰期延迟略有上升等,需通过针对性的优化措施,进一步提升网络性能,保障网络长期稳定运行。
网络性能优化重点围绕三个方面开展:一是无线网络优化,针对部分区域信号强度不均的问题,调整无线AP的部署位置和发射功率,新增部分户外型AP,填补信号盲区,同时优化无线信道分配,减少信号干扰,提升无线网络传输速率;二是带宽分配优化,针对高峰时段宿舍区带宽占用过高的问题,调整QoS策略,进一步限制低优先级业务的带宽占用,增加核心业务的带宽保障比例,确保核心业务的稳定性;三是设备运维优化,建立网络设备定期巡检机制,实时监控设备运行状态,及时排查设备故障和性能瓶颈,定期更新设备固件和系统补丁,提升设备运行稳定性。
此外,结合学校未来发展规划,提出以下改进建议:一是预留网络扩展接口,随着学校办学规模扩大和智慧校园建设推进,逐步引入SDN、云计算等先进技术,实现网络资源的动态调度和智能化管理;二是加强网络安全运维,建立安全事件应急响应机制,定期开展网络安全检测和漏洞扫描,防范新型网络攻击,保障核心数据安全;三是完善师生网络服务体系,建立网络问题反馈渠道,及时解决师生上网过程中遇到的问题,提升师生网络使用体验;四是加强网络运维人才培养,组建专业的网络运维团队,提升网络运维水平,确保网络系统的长期稳定运行。
通过上述优化措施和改进建议的落实,能够进一步提升校园网络的性能和稳定性,解决测试中发现的细节问题,使校园网络更好地适配学校教育数字化转型的需求,为教学科研、行政管理、师生生活提供更高效、可靠的网络支撑,助力学校办学质量和核心竞争力的提升。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 2
 0
- 0


 已为社区贡献16条内容

所有评论(0)