AI编程工具从个人试用到团队协作:权限和日志才是真正瓶颈
聊《Agentic AI真能提效吗?先看流程里最慢的那一步》之前,先说一句实在的:别急着背概念,先看它在真实项目里到底解决什么问题。
摘要
最近面试了几个转大模型的开发者,聊到 Agent 项目时经常出现一种情况:Demo 跑得很顺,一放到团队协作环境就崩。问他们崩在哪,十有八九是权限和日志。
这不是模型能力的问题,是工程化思维的问题。
目录
- Agentic 的定义:不只是调接口
- 真实案例:AI 编程工具接入团队协作的坑
- 任务拆解:把复杂问题拆小验证
- 可观测性:没有日志的 Agent 等于黑盒
- 代码解释
- 安全约束:权限管理比模型能力更重要
- 失败原因:业务错误、配置错误、环境错误的区分
- 适用边界:什么时候不该照搬方案
- 学习顺序建议
- 总结
Agentic 的定义:不只是调接口
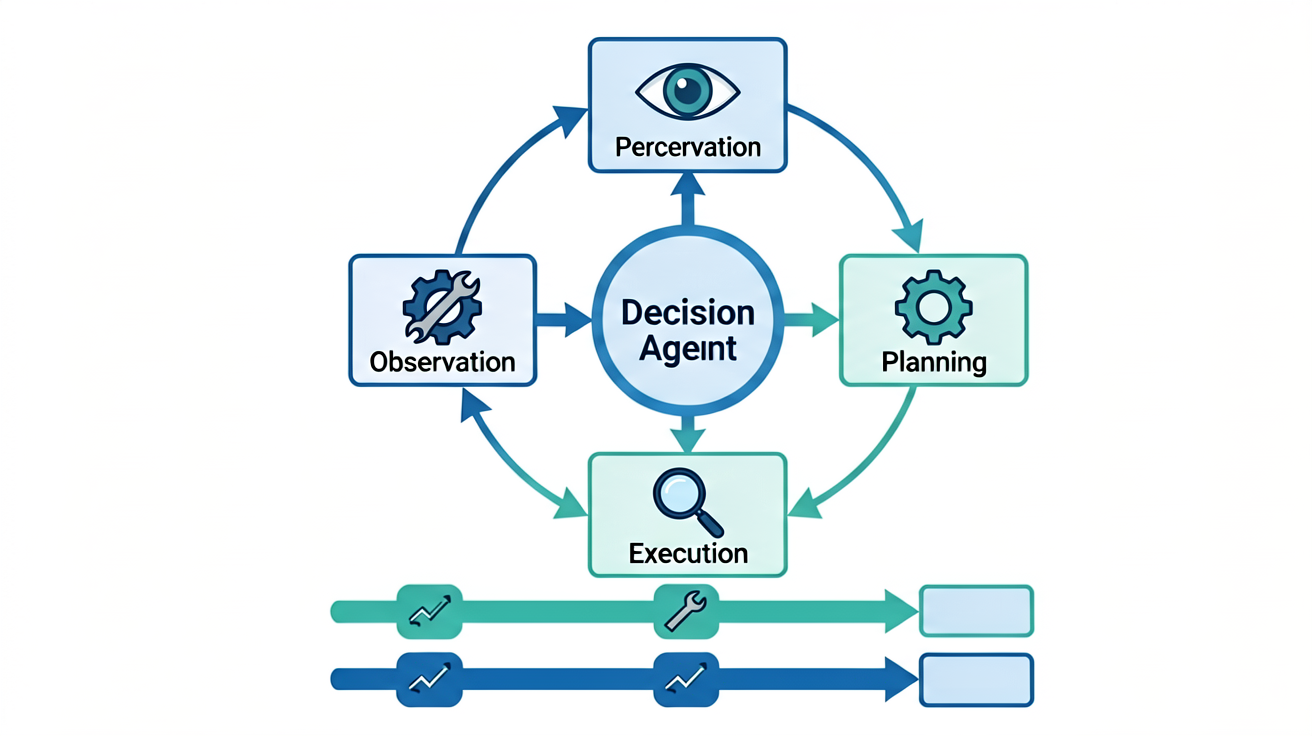
很多人对 Agent 的理解还停留在"聊天机器人加工具调用"。这没错,但不完整。
真正的 Agentic 系统,核心是自主决策循环:感知环境 → 规划任务 → 执行动作 → 观察结果 → 调整策略。每一步都需要可观测、可控制、可回滚。
我见过最典型的误区是,把 LangChain 的 Agent 跑通 Demo 就当会做 Agent 了。实际上,Demo 只需要一个干净的 Notebook 环境、一个固定的 API Key、一个不会变的数据集。团队环境完全不同:多人共用资源、权限边界模糊、并发请求冲突、日志散落在各处。
真实案例:AI 编程工具接入团队协作的坑
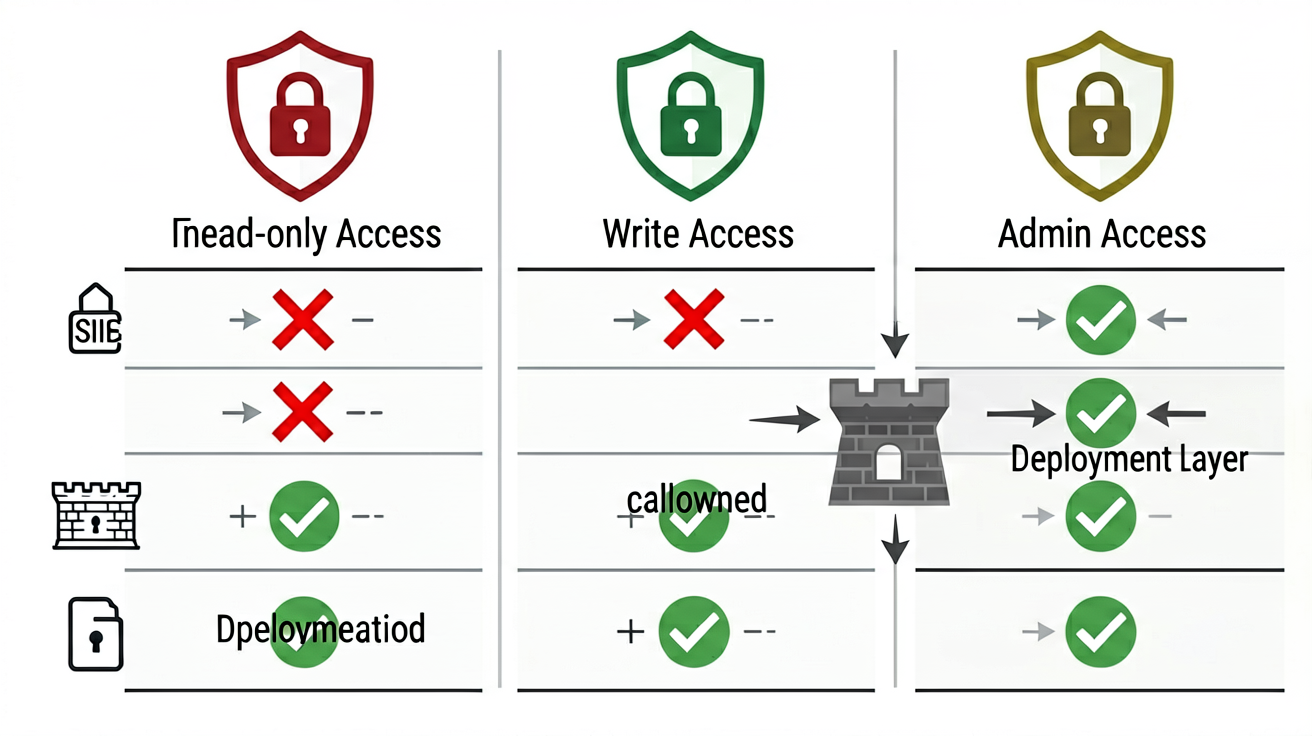
去年有个团队把 Codex 接进他们的项目,单人试用时效率确实提升了。但接入团队协作后,问题集中爆发:
现象:AI 生成的代码在本地能跑,但合入主分支后报错;更麻烦的是,出了问题根本查不到是谁(哪个 Agent、哪次请求、用的什么参数)触发的。
排查过程:
1. 先确认是模型问题还是环境问题——换了几个模型,问题依旧
2. 检查权限配置——发现 Agent 有写权限但没有读权限限制,能改不该改的文件
3. 查日志——每个人的请求散落在不同机器的不同目录,根本没有统一追踪
4. 复现问题——发现同一个文件被两个 Agent 同时修改,产生冲突
根本原因:单人 Demo 不需要考虑并发、权限隔离、日志追踪。团队协作环境里,这三个东西是标配。
任务拆解:把复杂问题拆小验证
Agent 最难的不是调模型,是任务拆解。
好的拆解应该满足三个条件:每个子任务有明确输入输出、每个子任务可独立验证、每个子任务有回退策略。
我在做 Agent 项目时,会先画一个任务图,标出每个节点的依赖关系和风险点。高风险节点单独做降级方案,比如工具调用失败时返回默认值而不是直接报错。
可观测性:没有日志的 Agent 等于黑盒
这是团队协作最容易忽视的部分。
一个可观测的 Agent 系统,至少需要记录:
- 每次决策的输入和推理过程
- 每次工具调用的参数和返回结果
- 异常发生时的堆栈和上下文
代码层面,我通常用装饰器模式统一包装工具调用,自动记录日志:
import functools
import logging
from datetime import datetime

logger = logging.getLogger("agent.observation")

def observable_tool(func):
    """可观测的工具调用装饰器"""
    @functools.wraps(func)
    def wrapper(*args, **kwargs):
        call_id = f"{datetime.now().isoformat()}_{func.__name__}"
        logger.info(f"[{call_id}] 开始调用: {func.__name__}")
        logger.debug(f"[{call_id}] 参数: {kwargs}")

        try:
            result = func(*args, **kwargs)
            logger.info(f"[{call_id}] 成功返回")
            return result
        except Exception as e:
            logger.error(f"[{call_id}] 异常: {e}", exc_info=True)
            raise

    return wrapper

# 使用示例
@observable_tool
def read_file(path: str) -> str:
    with open(path, "r") as f:
        return f.read()

@observable_tool
def write_file(path: str, content: str) -> None:
    with open(path, "w") as f:
        f.write(content)
代码解释
下面这段关键代码的实现原理,值得逐段拆解。
装饰器定义部分:observable_tool 接收一个函数作为输入,返回一个新的包装函数。functools.wraps(func) 保留原函数的元信息(如函数名、文档字符串),这对调试和日志追踪很重要。
调用 ID 生成:call_id = f"{datetime.now().isoformat()}_{func.__name__}" 这行代码的输出是一个唯一标识符,格式如 2024-01-15T10:30:00_read_file。在并发场景下,多个工具调用可能同时发生,这个 ID 能帮你把不同调用的日志区分开。
日志记录逻辑:
logger.info记录开始调用和成功返回,用于追踪正常流程logger.debug记录参数,方便复现问题时查看输入exc_info=True在异常时自动附加完整堆栈,这是排查问题的关键
异常处理:except Exception as e 捕获所有异常后,先记录错误日志,再用 raise 重新抛出。这样做的好处是:日志里能看到异常信息,同时调用方仍能感知到错误发生,不会静默吞掉异常。
使用示例:@observable_tool 装饰在 read_file 和 write_file 上后,每次调用都会自动记录日志。输入是文件路径和(写入时的)内容,输出是文件内容或 None。
这段 code walkthrough 的核心思想是:用装饰器把日志逻辑从业务代码中解耦,让工具调用天然具备可观测性。
安全约束:权限管理比模型能力更重要
团队协作环境里,Agent 的权限管理是重中之重。
我总结了一个原则:最小权限 + 显式确认。
最小权限是指,Agent 只能访问它需要的资源,不能因为"方便"就给过高权限。显式确认是指,写操作、删除操作、跨目录操作这些高风险动作,必须有人工确认环节。
常见的安全配置包括:
- 文件访问白名单:只允许读写特定目录
- 命令执行限制:禁止执行 shell 命令,或只允许预定义的安全命令
- 网络访问控制:限制 Agent 只能访问内部 API
- 操作审计日志:所有写操作必须记录操作人、时间、内容
失败原因:业务错误、配置错误、环境错误的区分
做 Agent 项目,失败原因可以分成三类,排查方法完全不同:
业务错误:模型理解错了需求、任务拆解不合理、工具选择不当。这类问题通常表现为结果不对但流程能跑完。排查方法是看日志里的推理过程,找逻辑断点。
配置错误:权限配错了、环境变量没设、API Key 过期。这类问题通常表现为某一步直接报错。排查方法是检查配置文件和运行环境变量。
环境错误:依赖版本冲突、网络不通、并发冲突。这类问题通常表现为间歇性失败。排查方法是复现环境和对比正常运行的配置。
很多人分不清这三类,拿到报错直接换模型或者改 Prompt,结果问题依旧。正确的做法是先定位错误类型,再针对性解决。
适用边界:什么时候不该照搬方案
这个方案适用于团队协作场景,但有几个限制:
1. 小规模团队适用:如果只有 1-2 个人用,过度工程化反而拖慢节奏。权限和日志的配置成本不值得。
2. 敏感数据场景必须用:涉及用户数据、商业代码的场景,权限和日志是刚需,不能省。
3. Demo 阶段不建议上:个人试用阶段,快速验证想法更重要。权限和日志是生产环境的标配,不是 Demo 的标配。
4. 开源项目可以简化:开源项目的权限模型和内部团队不同,可以用更宽松的策略,但日志还是要有的。
学习顺序建议
结合最近招聘 JD 的变化,我给大家排一个练习顺序:
1. 先跑通 Demo:用 LangChain 或类似框架,做一个能调工具的小 Agent。目标是理解 Agent 的基本循环。
2. 加可观测性:给 Demo 加上日志记录,能回溯每一步的输入输出。目标是理解什么是可观测性。
3. 加安全约束:给工具调用加上权限控制,区分读写操作。目标是理解安全边界。
4. 模拟团队协作:多人同时用同一个 Agent 系统,观察并发冲突和权限问题。目标是理解团队协作的复杂性。
这个顺序不能跳。很多人 Demo 跑通就觉得自己会了,实际上团队协作环境里的坑,Demo 阶段根本遇不到。
总结
Agent 从个人试用走向团队协作,最大的挑战不是模型能力,而是权限管理和日志追踪。这两个东西在 Demo 阶段可以忽略,但在生产环境里是刚需。
招聘 JD 的变化也印证了这一点:现在更看重工程化能力,而不是调接口的熟练度。能跑通 Demo 的人很多,能把 Agent 安全、可观测地接入团队协作的人少。
如果你的项目卡在团队协作阶段,先检查权限配置和日志体系,大概率问题出在这里。
资料展示
下面是我整理的AI大模型学习资料和工具包预览,适合收藏后按主题逐步学习。
如果你想看完整资料目录,可以在评论区留言「资料」;也欢迎告诉我你更关注AI大模型里的哪类内容。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 12
 0
- 0


 已为社区贡献18条内容

所有评论(0)