企业内网怎么防入侵,从 VLAN 划分到日志分析的全流程
网络隔离:用 VLAN 与 ACL 筑起第一道防线
企业内网安全的核心逻辑,往往不是依赖某一款“神器”,而是建立在扎实的网络架构之上。很多安全事故的根源,在于内部网络处于“扁平化”状态,一旦某台终端失陷,攻击者便能如入无人之境,横向移动至核心服务器区。因此,构建纵深防御体系的第一步,必须是合理的网络隔离。
VLAN(虚拟局域网)划分是实现逻辑隔离最基础也最有效的手段。在实际部署中,我们不应再沿用“所有设备接在同一交换机”的粗放模式,而应依据业务属性和部门职能进行细分。例如,将财务系统、研发代码库、办公终端以及访客网络分别划入不同的 VLAN ID。这样做的直接效果是广播域的缩小,更关键的是,它在二层网络上就切断了非授权部门间的直接通信路径。即便办公区的某台电脑感染了蠕虫病毒,由于 VLAN 间的天然阻隔,流量也无法直接泛滥到财务服务器的网段。
仅有 VLAN 还不够,必须配合**ACL(访问控制列表)**在三层网关上实施严格的流量管控。ACL 的作用相当于在网络路口设立了检查站,基于源 IP、目的 IP、端口号及协议类型制定“白名单”策略。默认原则应当是“拒绝所有,仅允许必要”。比如,只允许特定管理 VLAN 的 IP 地址访问服务器的 SSH(22 端口)或 RDP(3389 端口),禁止普通用户 VLAN 直接访问数据库端口。通过这种细粒度的控制,即使攻击者突破了单点防御,也会在面对核心区域的 ACL 策略时寸步难行,无法建立有效的连接会话。
身份与信任:AD 域控与 PKI 体系的深度加固
当网络边界和内部隔离做好后,安全的重心便转移到了“人”与“身份”的管理上。在 Windows 主导的企业环境中,**AD 域(Active Directory)**是身份认证的基石,但其默认配置往往存在诸多隐患,需要针对性加固。
首要任务是遵循最小权限原则重构用户组策略。严禁将普通员工账号加入"Domain Admins"等高权组,日常运维应使用独立的高权限管理员账号,且仅在进行特定维护时登录。同时,必须启用严格的密码策略,强制复杂度和定期更换,并开启账户锁定机制以防范暴力破解。对于关键的组策略对象(GPO),要限制修改权限,防止攻击者通过篡改 GPO 下发恶意脚本或关闭防火墙。
与 AD 域紧密配合的是**PKI(公钥基础设施)**体系。在内网环境中,自建 CA(证书颁发机构)不仅能实现内部网站的 HTTPS 加密,更是推行双因素认证和设备准入的基础。通过部署企业根证书,我们可以强制要求所有接入内网的终端必须持有合法颁发的数字证书,否则一律拒绝连接。这种基于证书的信任机制,比单纯的“账号 + 密码”更安全,能有效防止凭证窃取导致的越权操作。此外,利用证书还可以对内部邮件、代码签名进行加密和验证,确保数据在传输和存储过程中的完整性与机密性,构建起一套完整的内部信任链。
动态防御:防火墙联动与日志根因分析
静态的策略无法应对动态的威胁,因此需要引入主动检测机制。防火墙作为内外网及区域间的关卡,其策略制定需具备动态调整能力。除了基础的端口封锁,现代防火墙应开启应用层识别功能,阻断隐蔽隧道和非标端口的异常流量。更重要的是,防火墙不能孤立工作,必须与**IDS/IPS(入侵检测/防御系统)**形成联动。
当 IDS 检测到某条流量特征匹配了已知攻击签名(如 SQL 注入尝试或漏洞扫描行为)时,应自动触发联动机制,通知防火墙即时将该源 IP 加入黑名单,实现秒级阻断。这种“检测 - 响应”闭环能大幅缩短攻击者的驻留时间。
然而,设备告警只是表象,真正的安全运营在于日志分析。企业每天产生海量日志,盲目查看无异于大海捞针。我们需要聚焦于“异常行为”的识别:
- 高频失败登录:短时间内同一账号多次登录失败,可能预示暴力破解。
- 非常规时间访问:深夜或非工作时段的核心系统访问记录。
- 流量突变:某台终端突然向外网发送大量数据,可能是数据泄露或僵尸网络活动。
通过集中日志审计平台(SIEM),将防火墙、主机、AD 域控的日志关联分析,可以快速定位根因。例如,发现某内网 IP 先触发了 IDS 的扫描告警,随后在防火墙上出现了大量外连请求,最后在 AD 日志中显示该 IP 尝试了管理员账号登录,这一连串事件就能勾勒出清晰的攻击链条,帮助运维人员迅速切断源头。
底线思维:灾难恢复与高可用架构
无论防御多么严密,都必须假设“被攻破”的最坏情况,因此**灾难恢复(DR)**是安全体系的最后一道防线。
数据备份方案必须遵循3-2-1 原则:至少保留 3 份数据副本,存储在 2 种不同介质上,其中 1 份必须异地保存。针对勒索病毒威胁,备份系统应具备“不可变”特性,确保备份文件在一定时间内无法被删除或篡改。定期开展恢复演练至关重要,验证备份数据的可用性,避免“有备份却恢不出”的尴尬。
在架构设计上,应消除单点故障。核心服务如 DNS、DHCP、域控制器等,应采用高可用(HA)集群部署。当主节点遭受 DDoS 攻击或硬件故障时,备用节点能无缝接管流量,保障业务连续性。结合负载均衡技术,将流量分散到多台服务器,既能提升性能,也能在部分节点受损时维持系统整体运转。
企业内网安全并非一劳永逸的项目,而是一个持续迭代的过程。从底层的 VLAN 隔离到上层的日志分析,再到最后的灾备兜底,每一个环节的扎实落地,都是在为业务系统增加一份确定性。只有构建起这样层层递进、动静结合的纵深防御体系,才能在复杂的网络威胁面前,真正做到防患于未然,处变不惊。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
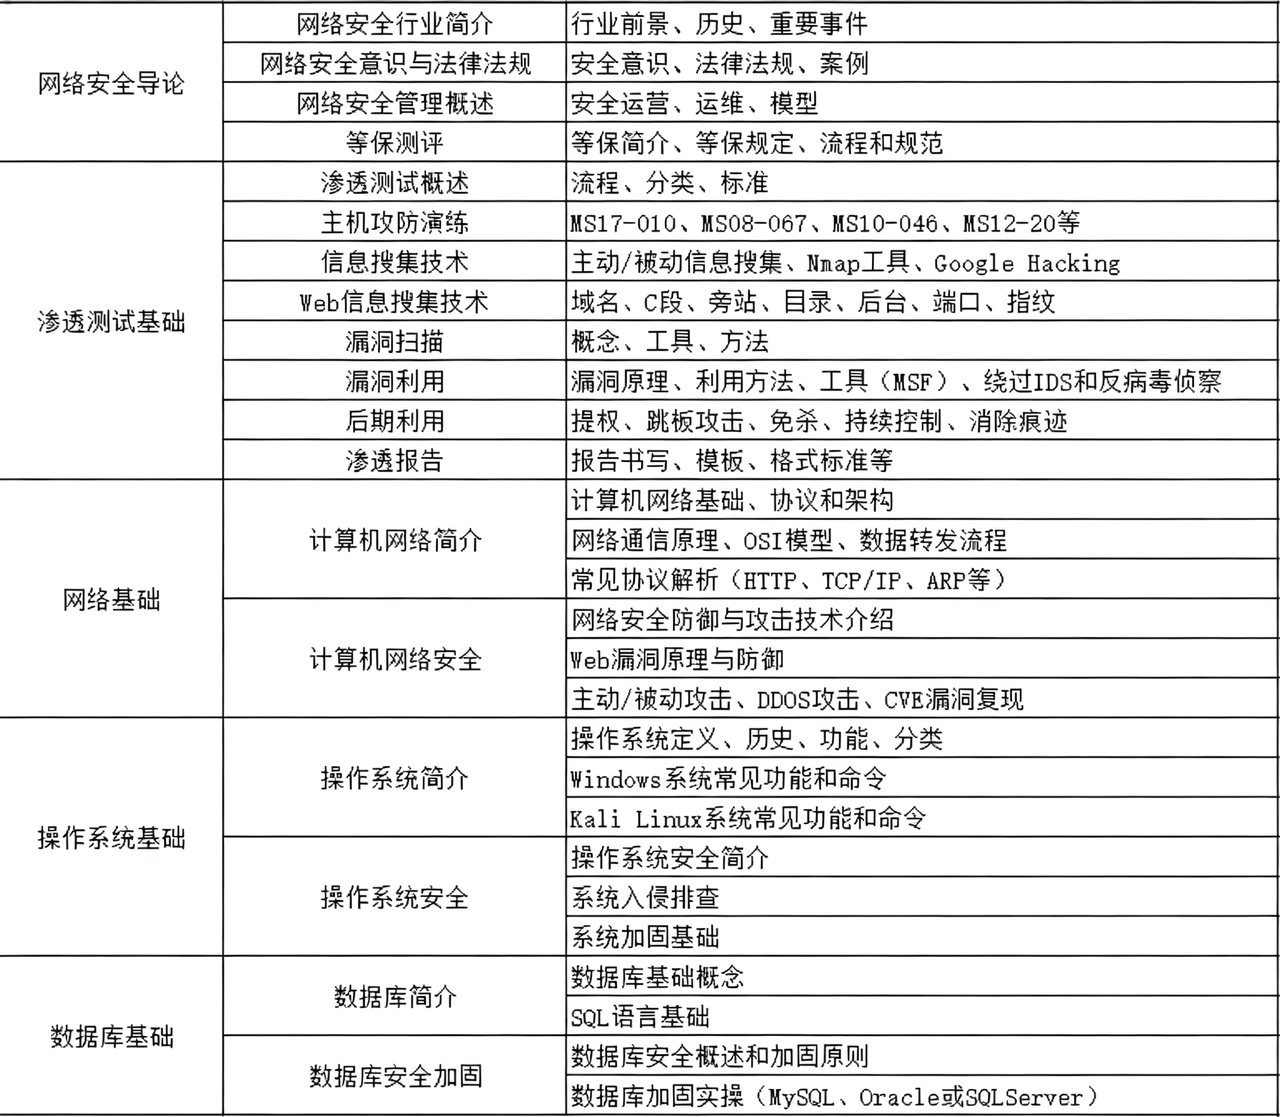
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
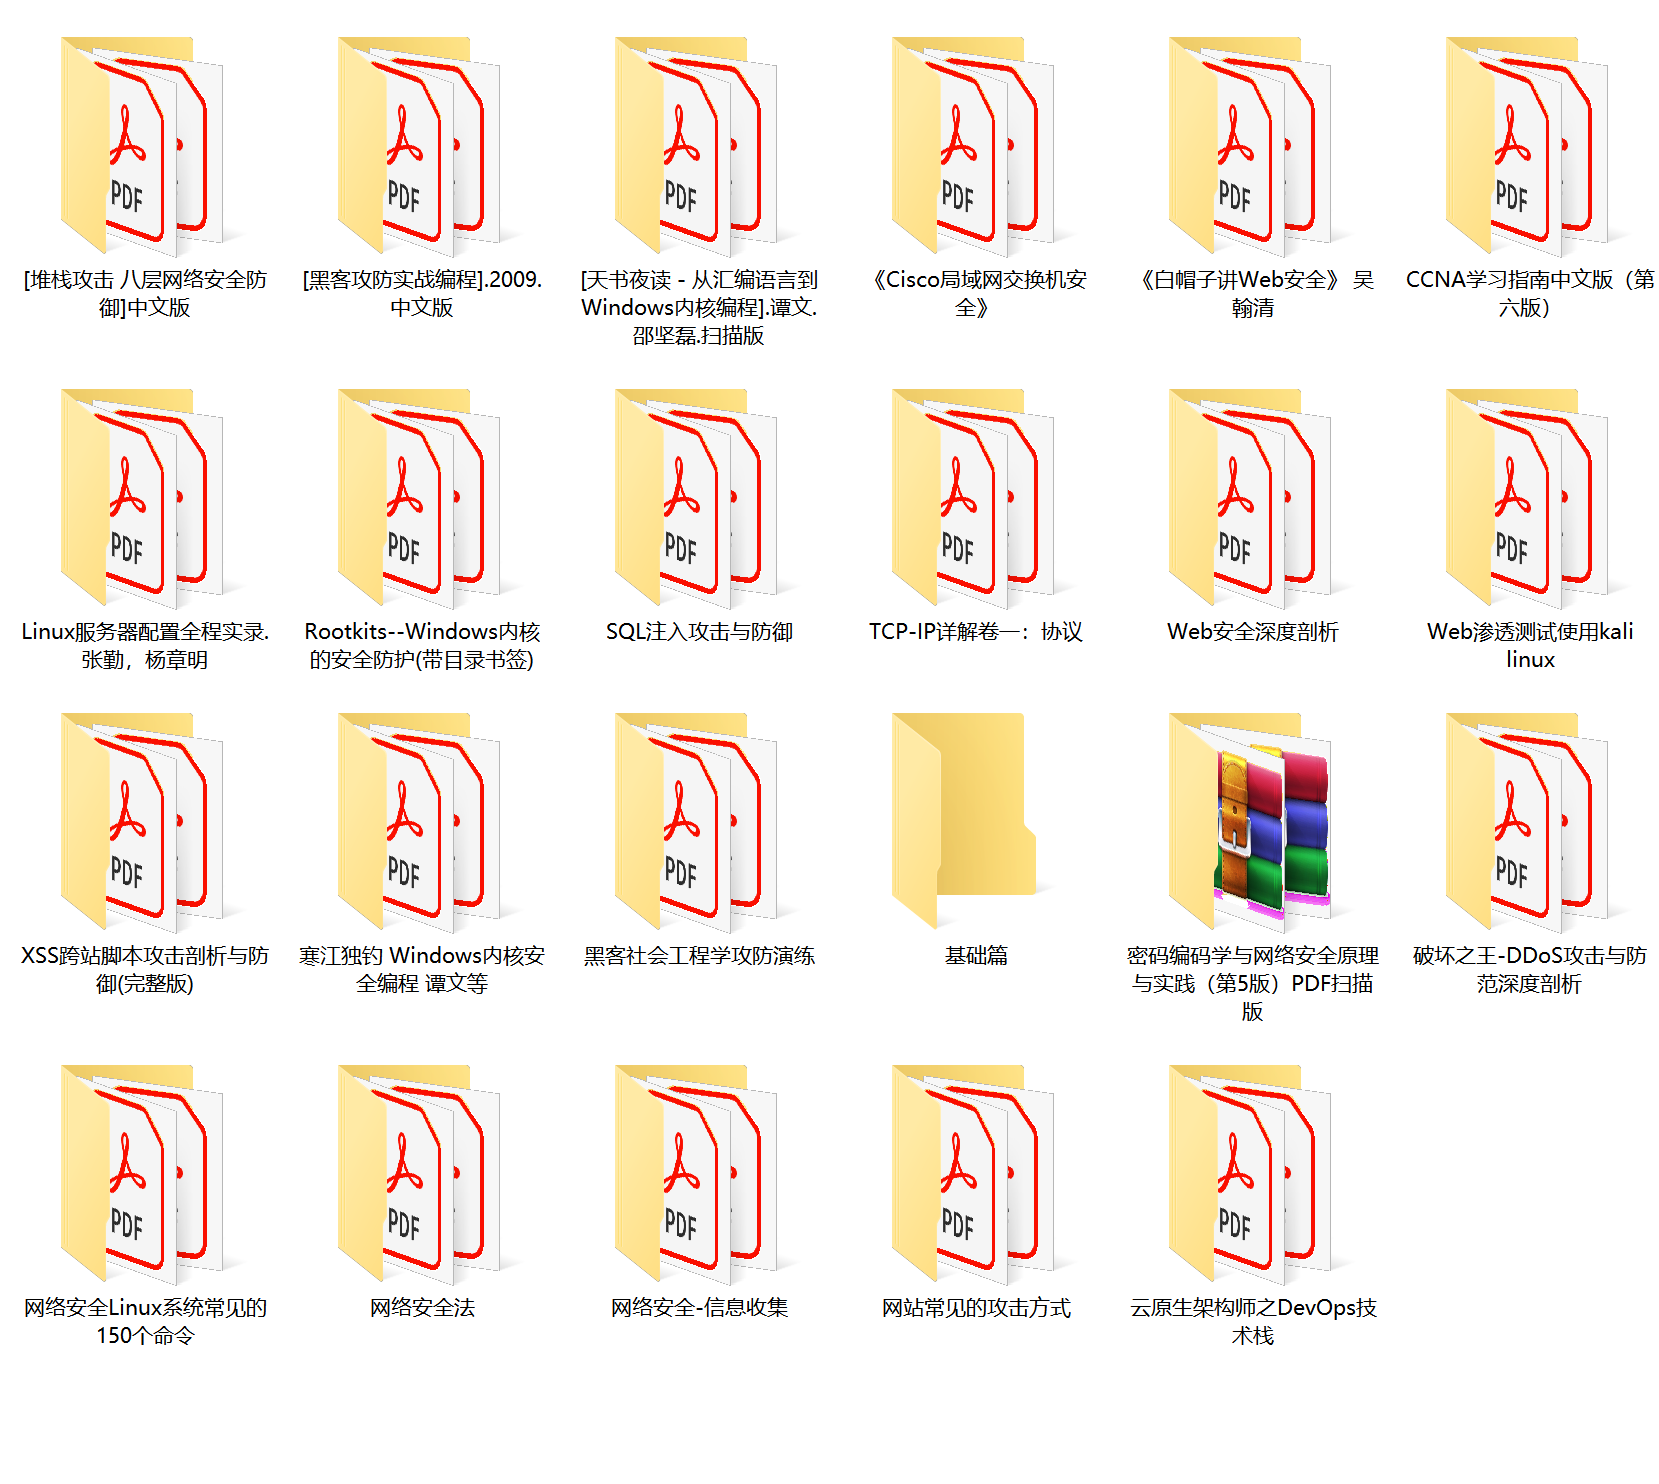
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
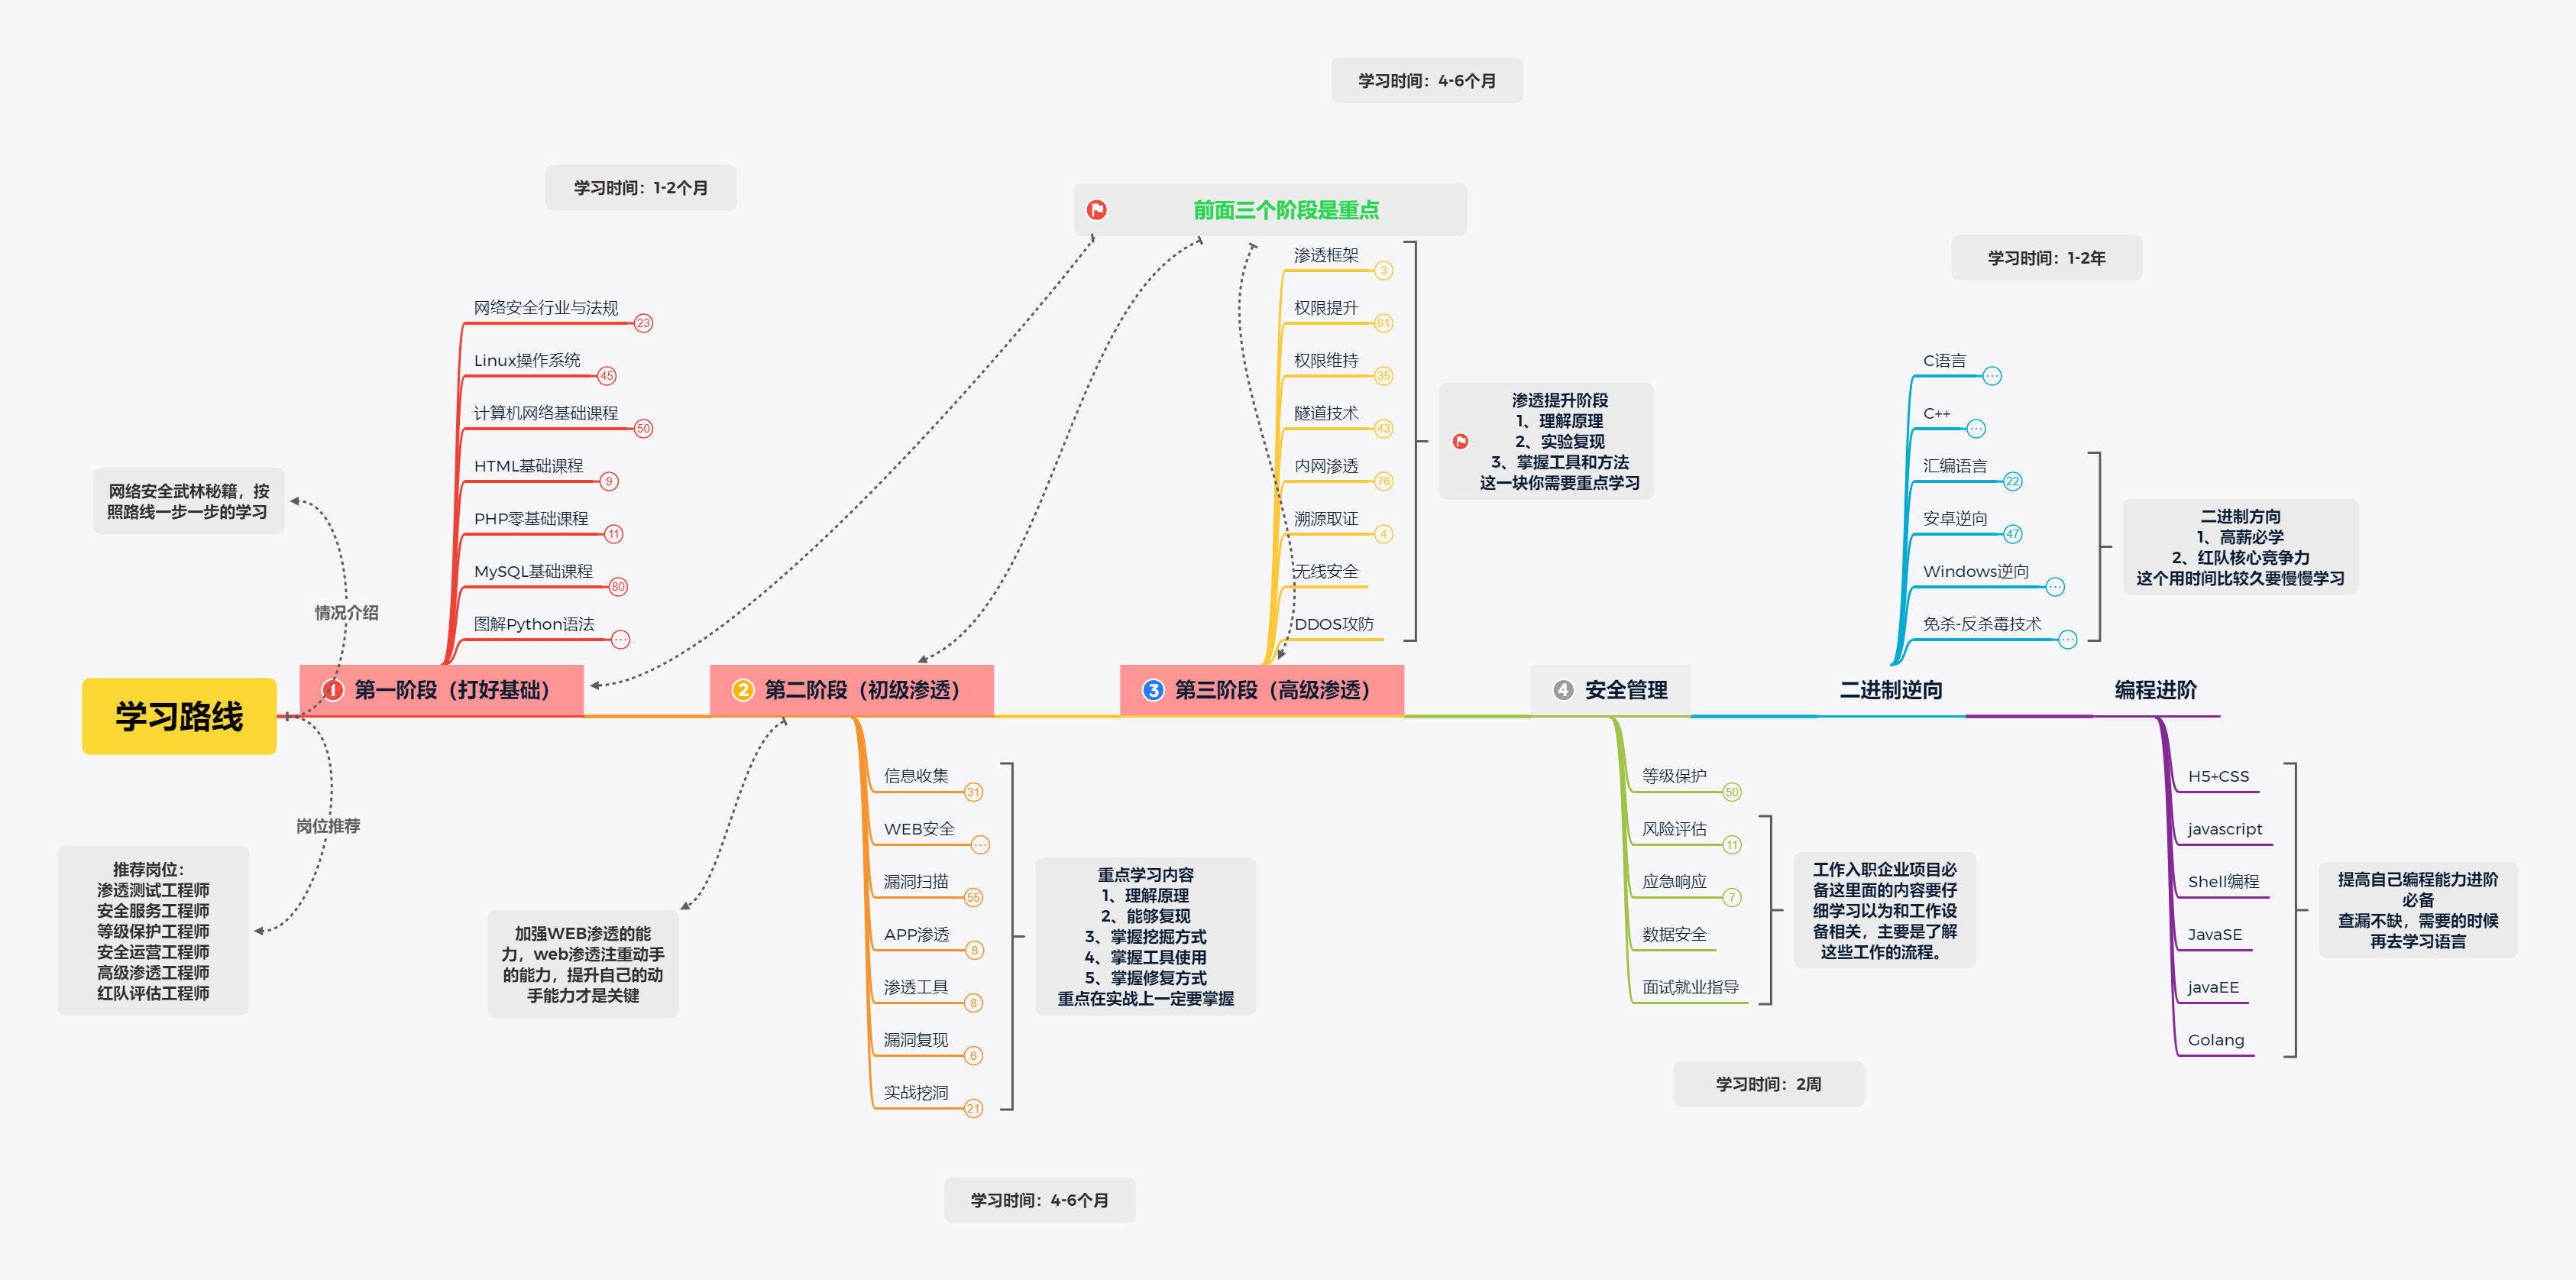
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 2
 0
- 0


 已为社区贡献7条内容

所有评论(0)