中小型企业网的规划、设计与实现— —以酒店管理有限公司为例
摘 要
数字经济持续发展过程中,高性能且高可靠的网络成了酒店业改善客户体验和经营效率的关键基础设施,本研究把内蒙古凯仕悦华酒店经营有限公司当作目标,鉴于该公司当前存在网络架构单调,业务隔离度低,无线覆盖不均衡以及安全防护较弱这些实际情况,执行企业级网络的系统规划与设计。论文按照“需求分析 - 逻辑设计 - 物理部署 - 验证检测”这种工程流程,给出并且实行了一个依托核心层,汇聚层,接入层三层框架的全面网络解决办法,在此方案当中,经由详细的VLAN规划以及IP地址设置达成了客房,办公,财务,安防和设备守护等各类业务逻辑之间的隔离;综合利用 VRRP 网关备份,MSTP 环路保护与负载均衡,OSPF 动态路由以及 IPsec Vpn 等技术,创建起多层次且具备高可用性的安全防护体系;利用 AC + Fit AP 架构来打造全范围,高并发的无线网络。
利用华为 eNSP 对核心功能执行部署及验证之后,各项检测结果皆达到设计预期,这表明该方案具备技术可行性与有效性,此项研究成果一方面给凯仕悦华酒店给予了可以直接执行的网络升级计划,另一方面也为那些类似规模的服务企业如何在成本可承受范围内达成网络现代化变革供应了值得模仿的工程应用实例。
关键词:酒店网络规划;高可用性;网络安全;VLAN;无线局域网
Planning, Design, and Implementation of Small and Medium-Sized Enterprise Networks
Abstract
With the deepening of the digital economy, high-performance and highly reliable networks have become the core infrastructure for the hotel industry to enhance customer experience and operational efficiency. This study takes Inner Mongolia Kaishi Yuehua Hotel Management Co., Ltd. as the subject, addressing practical issues such as a single existing network architecture, poor business isolation, uneven wireless coverage, and weak security protection, to conduct systematic planning and design of an enterprise-level network.Following the engineering path of "requirements analysis-logical design-physical implementation-verification testing," the paper proposes and implements a comprehensive network solution based on a three-tier architecture of core, aggregation, and access layers. Within the solution, detailed VLAN planning and IP address allocation achieve the isolation of different business logics such as guest rooms, offices, finance, security, and device management. Comprehensive use of technologies including VRRP gateway redundancy, MSTP loop prevention and load balancing, OSPF dynamic routing, and IPSec VPN constructs a multi-layered high-availability and security protection system. An AC+Fit AP architecture is adopted to design a wireless network with full coverage and high concurrency.
Deployment and verification of core functions were conducted through the Huawei eNSP simulation platform. All test results met design expectations, confirming the technical feasibility and effectiveness of the solution. The research results not only provide Kaishi Yuehua Hotel with a directly implementable network upgrade blueprint but also offer a valuable engineering practice reference for similar small and medium-sized service enterprises to achieve network modernization under cost-effective constraints..
Key Words: Hotel Network Planning; High Availability; Network Security; VLAN; WLAN; Network Simulation
目 录
1 引言
1.1 研究背景和意义
1.2 国内外研究现状
1.3 研究内容
2 需求分析与总体规划
2.1 公司业务与网络现状
2.2 网络功能性需求分析
2.3 非功能性需求分析
2.4 整体架构设计
3 网络架构详细设计
3.1 网络逻辑拓扑与分层架构
3.2 VLAN规划与业务隔离策略
3.3 IP地址规划方案
3.4 高可用性设计
3.5 路由设计
3.6 安全体系设计
3.7 无线网络设计
4 物理设计与实现
4.1 网络拓扑规划
4.2 综合布线系统设计简述
4.3 核心设备配置实现
4.3.1 核心交换机Core-SW1基础与VRRP配置
4.3.2 DHCP服务配置
4.3.3 MSTP协议配置
4.3.4 OSPF路由协议配置
4.3.5 ACL访问控制配置
4.4 边界安全配置实现
4.4.1 防火墙安全域与策略配置
4.4.2 NAT地址转换配置
4.4.3 IPSec VPN配置
4.5 无线网络配置实现
5 网络测试与验证
5.1 测试环境与方法
5.2 网络测试方案制定
5.3 基础连通性与服务测试
5.3.1 DHCP自动获取IP地址测试
5.3.2 NAT访问互联网测试
6 结论
7 展望
致谢
参考文献
在互联网 + 和数字经济深度融合的大时代背景之下,酒店业的服务模式以及运作效率正在经历着深刻的变革,稳定,高速而且安全的网络环境已经由增值服务变成了酒店核心竞争力的基本要素,会直接左右客人的满意度,内部经营的效能以及品牌的声誉。
内蒙古凯仕悦华酒店经营有限公司属于区域性服务类企业,随着业务规模不断扩张,自身原有的网络设施渐渐显现出一些突出问题,比如网络架构过于简单,缺乏扩展能力,业务流量相互交织,无线信号存在未覆盖区域,安全防护措施比较薄弱等等。这些状况造成网络运行效率低,维护起来很麻烦,而且存在数据泄漏和业务停止的风险,极大限制了酒店朝着数字化方向改进以及向智能化迈进的能力,依照凯仕悦华酒店的实际需求制定出一套技术领先,安全性高,便于管理又具有良好扩展性的企业级网络方案很有紧迫感。 本研究希望解决这家酒店当前的网络难题,还打算经由这个完整的案例,全面探究适合中小酒店业的网络创建原理,把主要的网络技术融合起来并执行工程化操作,创建起一套能模仿,可推行的标准设计方案,给同类企业的网络现代化创建给予实用的参照途径,具备很大的工程应用价值和行业引领作用。
当下,企业网络技术朝着“云网融合,智能运维,安全内生”方向发展,国内外酒店业在网络创建应用时,由于市场规模,技术先进程度以及政策环境存在差别,所以重点有所区分。
国内研究以华住,亚朵这些集团为典型代表,国内酒店网络创建看重快速落实和业务更新,大多采用多网逻辑隔离这种架构来协调安全与效率,它的好处是方案比较灵活,部署成本大致可掌握,而且积极融合本地化应用,不过也存在一些问题,很多套系统共存使得运维的复杂程度提升;有些中小酒店由于预算和技术所限,安全隔离不够完全,潜藏风险,早期智能化投资的门槛给部分企业造成了一定压力。
国外的研究把万豪,希尔顿这些国际连锁酒店集团当作参照物,它们的网络架构更多地看重标准化,云端一体化以及高级别的安全性,常常会用全球统一的 SaaS 化运作系统,全面地利用 SD - WAN 来改善广域网流量,在安全方面严格按照像 PCI - DSS 这样的国际标准。它们的优点是运作集中,数据一致性高,安全体系比较完备,但是存在的缺点就是,它们的标准化方案偶尔无法适应各个地区市场独有的网络环境和技术根基,而且整体的解决办法成本很高,中小企业很难直接模仿。
国内外先进的操作有一个相同的方向,即创建弹性,智能且安全的网络底层,对于凯仕悦华酒店这种中小型企业来说,盲目去追寻技术前沿是不现实的,重点在于怎样把那些成熟稳定又通用的技术,在有限的资金安排下,执行系统的规划,整合和改良,从而解决自身在业务承载,高可靠性维持以及安全隔离方面的需求。有关这样特定场景,从技术理论一直到实际应用最好做法的完整工程实例研究比较少,本项研究就是要弥补这个不足,给出一个经仿真验证过的,性价比较高的中小酒店网络搭建细致方案。
本研究着眼于给内蒙古凯仕悦华酒店管理有限公司规划并设计一套企业级网络,还要予以验证这个核心目标,执行需求与规划,透彻剖析酒店业务特征以及现存网络瓶颈,明确功能性和非功能性需求,确定总体设计准则与三层架构图,逻辑设计包含网络逻辑拓扑,VLAN和IP地址的具体规划,高可用性,动态路由,安全体系以及无线网络的逻辑设计思路,物理设计和达成依靠逻辑设计,规划物理设备的连接拓扑,扼要叙述综合布线的重点,而且凭借华为 eNSP仿真平台,逐步设置并达成核心交换机,防火墙,无线控制器等重要设备。 测试与验证环节需在仿真环境里创建测试用例,针对DHCP,NAT,VRRP,WLAN,OSPF,服务器访问,IPSec VPN以及ACL等核心功能展开逐一检测,以此来验证设计方案是否有效,要给出网络建成后运维观察和故障应急方面的初步意见,概括研究成果并展望将来的改良方向,论文按照这样的结构去展开,尽力全方位表现从问题分析到方案验证这个完整的过程。
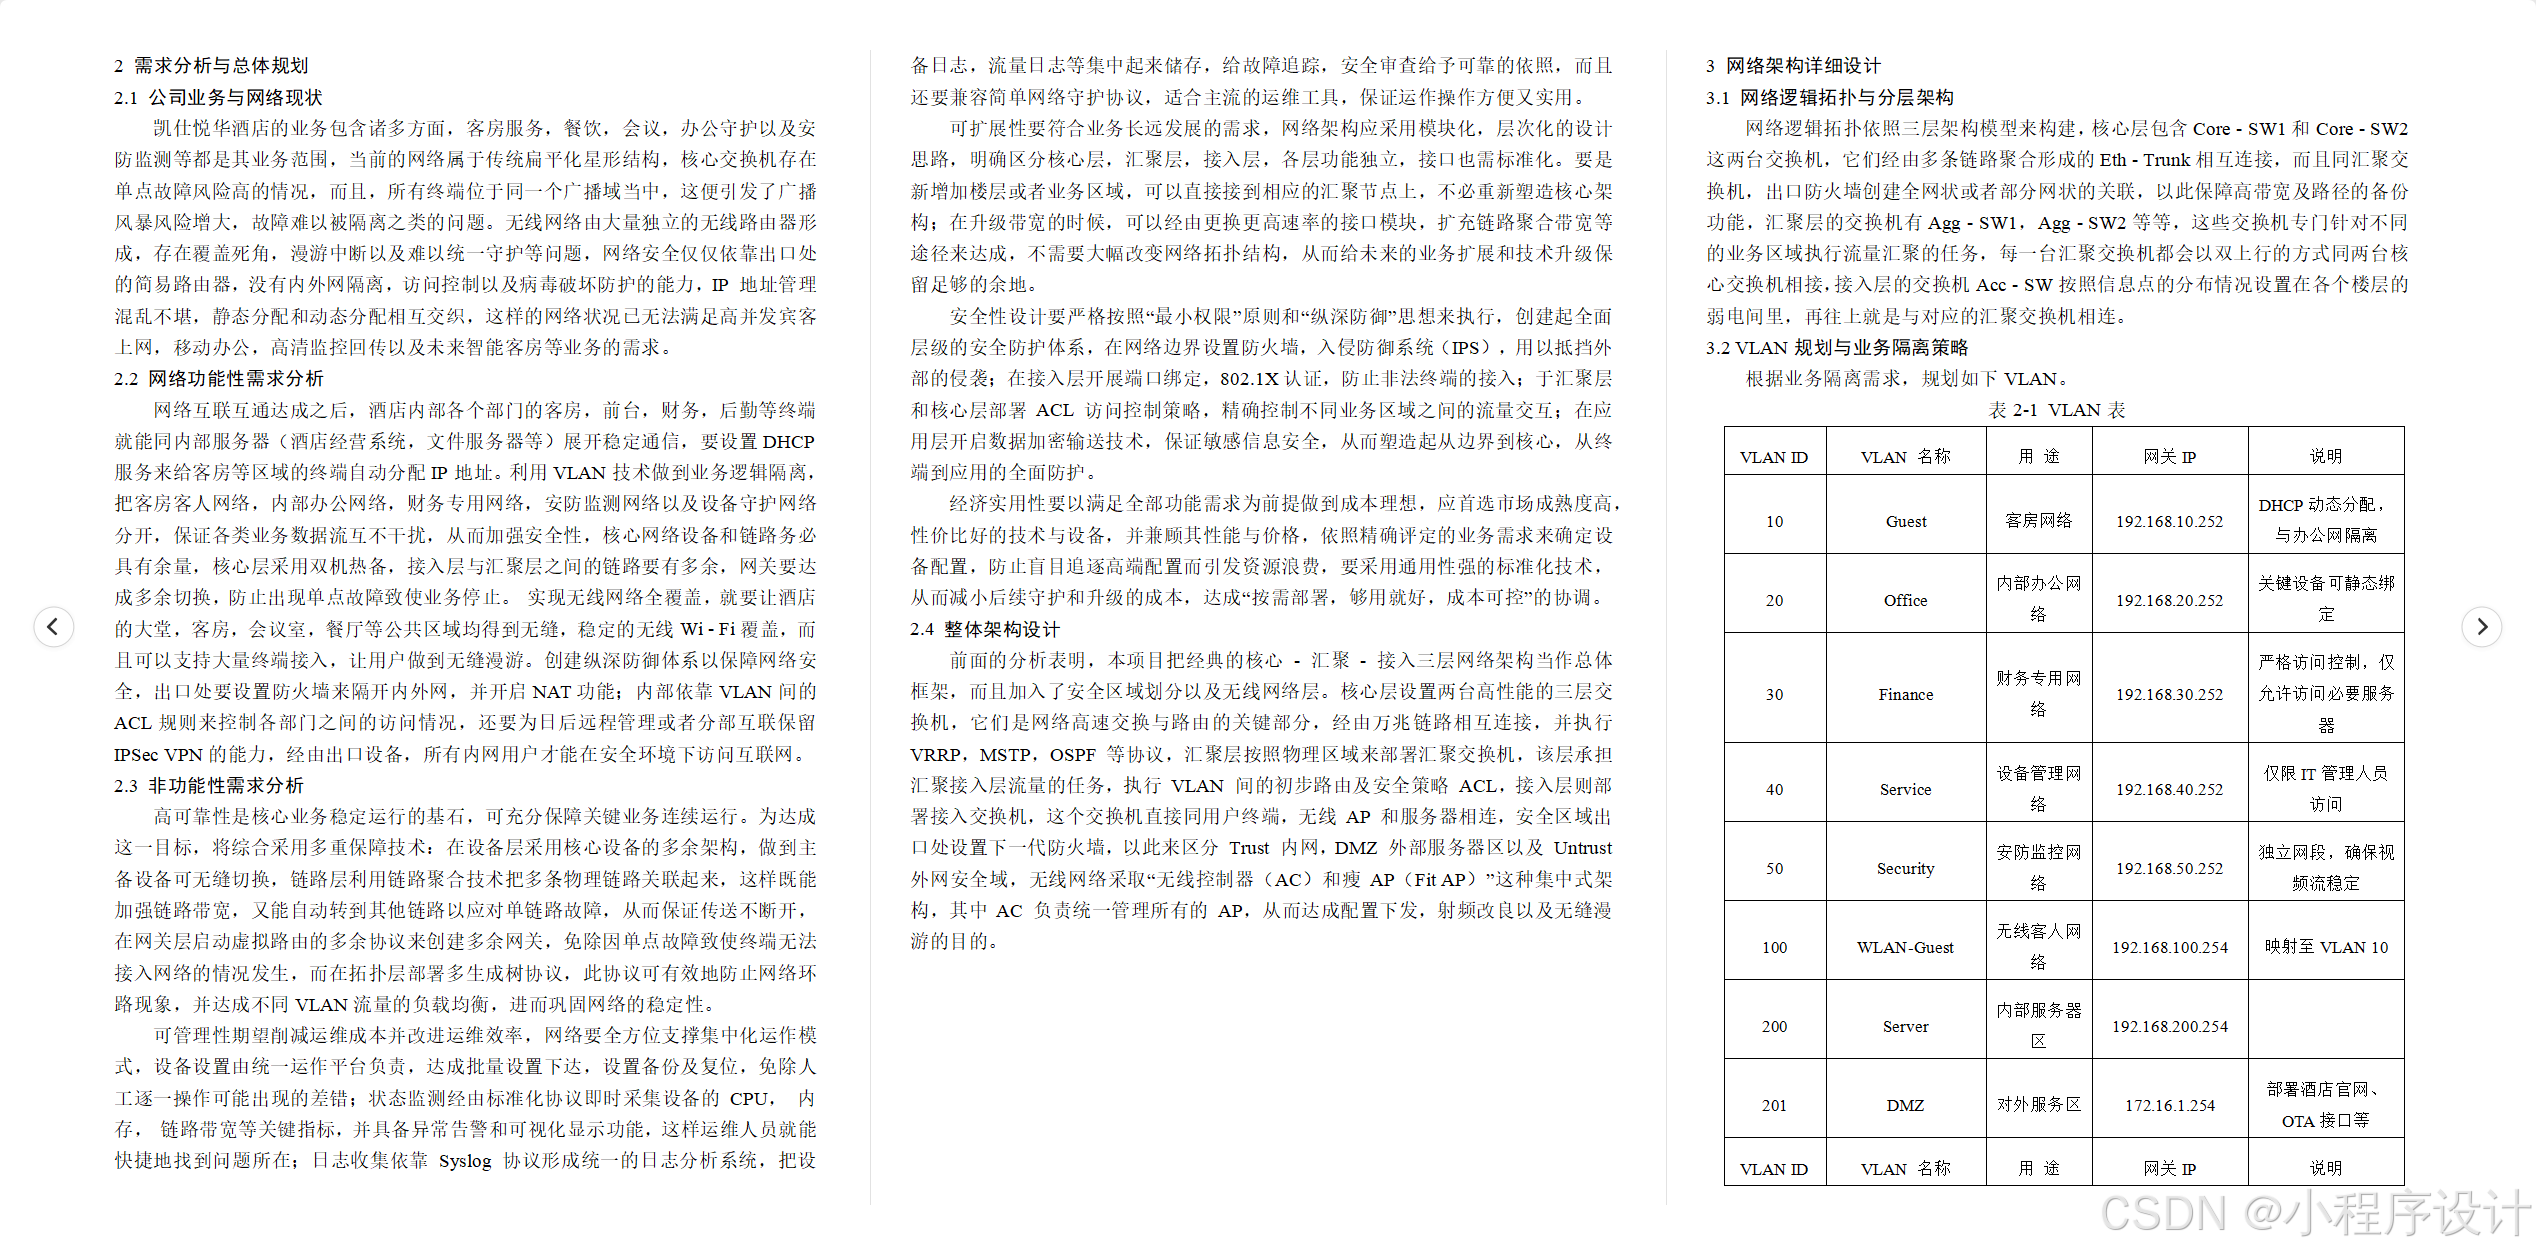
凯仕悦华酒店的业务包含诸多方面,客房服务,餐饮,会议,办公守护以及安防监测等都是其业务范围,当前的网络属于传统扁平化星形结构,核心交换机存在单点故障风险高的情况,而且,所有终端位于同一个广播域当中,这便引发了广播风暴风险增大,故障难以被隔离之类的问题。无线网络由大量独立的无线路由器形成,存在覆盖死角,漫游中断以及难以统一守护等问题,网络安全仅仅依靠出口处的简易路由器,没有内外网隔离,访问控制以及病毒破坏防护的能力,IP 地址管理混乱不堪,静态分配和动态分配相互交织,这样的网络状况已无法满足高并发宾客上网,移动办公,高清监控回传以及未来智能客房等业务的需求。
网络互联互通达成之后,酒店内部各个部门的客房,前台,财务,后勤等终端就能同内部服务器(酒店经营系统,文件服务器等)展开稳定通信,要设置DHCP服务来给客房等区域的终端自动分配IP地址。利用VLAN技术做到业务逻辑隔离,把客房客人网络,内部办公网络,财务专用网络,安防监测网络以及设备守护网络分开,保证各类业务数据流互不干扰,从而加强安全性,核心网络设备和链路务必具有余量,核心层采用双机热备,接入层与汇聚层之间的链路要有多余,网关要达成多余切换,防止出现单点故障致使业务停止。 实现无线网络全覆盖,就要让酒店的大堂,客房,会议室,餐厅等公共区域均得到无缝,稳定的无线Wi - Fi覆盖,而且可以支持大量终端接入,让用户做到无缝漫游。创建纵深防御体系以保障网络安全,出口处要设置防火墙来隔开内外网,并开启NAT功能;内部依靠VLAN间的ACL规则来控制各部门之间的访问情况,还要为日后远程管理或者分部互联保留IPSec VPN的能力,经由出口设备,所有内网用户才能在安全环境下访问互联网。
高可靠性是核心业务稳定运行的基石,可充分保障关键业务连续运行。为达成这一目标,将综合采用多重保障技术:在设备层采用核心设备的多余架构,做到主备设备可无缝切换,链路层利用链路聚合技术把多条物理链路关联起来,这样既能加强链路带宽,又能自动转到其他链路以应对单链路故障,从而保证传送不断开,在网关层启动虚拟路由的多余协议来创建多余网关,免除因单点故障致使终端无法接入网络的情况发生,而在拓扑层部署多生成树协议,此协议可有效地防止网络环路现象,并达成不同VLAN流量的负载均衡,进而巩固网络的稳定性。
可管理性期望削减运维成本并改进运维效率,网络要全方位支撑集中化运作模式,设备设置由统一运作平台负责,达成批量设置下达,设置备份及复位,免除人工逐一操作可能出现的差错;状态监测经由标准化协议即时采集设备的 CPU, 内存, 链路带宽等关键指标,并具备异常告警和可视化显示功能,这样运维人员就能快捷地找到问题所在;日志收集依靠 Syslog 协议形成统一的日志分析系统,把设备日志,流量日志等集中起来储存,给故障追踪,安全审查给予可靠的依照,而且还要兼容简单网络守护协议,适合主流的运维工具,保证运作操作方便又实用。
可扩展性要符合业务长远发展的需求,网络架构应采用模块化,层次化的设计思路,明确区分核心层,汇聚层,接入层,各层功能独立,接口也需标准化。要是新增加楼层或者业务区域,可以直接接到相应的汇聚节点上,不必重新塑造核心架构;在升级带宽的时候,可以经由更换更高速率的接口模块,扩充链路聚合带宽等途径来达成,不需要大幅改变网络拓扑结构,从而给未来的业务扩展和技术升级保留足够的余地。
安全性设计要严格按照“最小权限”原则和“纵深防御”思想来执行,创建起全面层级的安全防护体系,在网络边界设置防火墙,入侵防御系统(IPS),用以抵挡外部的侵袭;在接入层开展端口绑定,802.1X认证,防止非法终端的接入;于汇聚层和核心层部署 ACL 访问控制策略,精确控制不同业务区域之间的流量交互;在应用层开启数据加密输送技术,保证敏感信息安全,从而塑造起从边界到核心,从终端到应用的全面防护。
经济实用性要以满足全部功能需求为前提做到成本理想,应首选市场成熟度高,性价比好的技术与设备,并兼顾其性能与价格,依照精确评定的业务需求来确定设备配置,防止盲目追逐高端配置而引发资源浪费,要采用通用性强的标准化技术,从而减小后续守护和升级的成本,达成“按需部署,够用就好,成本可控”的协调。
前面的分析表明,本项目把经典的核心 - 汇聚 - 接入三层网络架构当作总体框架,而且加入了安全区域划分以及无线网络层。核心层设置两台高性能的三层交换机,它们是网络高速交换与路由的关键部分,经由万兆链路相互连接,并执行 VRRP,MSTP,OSPF 等协议,汇聚层按照物理区域来部署汇聚交换机,该层承担汇聚接入层流量的任务,执行 VLAN 间的初步路由及安全策略 ACL,接入层则部署接入交换机,这个交换机直接同用户终端,无线 AP 和服务器相连,安全区域出口处设置下一代防火墙,以此来区分 Trust 内网,DMZ 外部服务器区以及 Untrust 外网安全域,无线网络采取“无线控制器(AC)和瘦 AP(Fit AP)”这种集中式架构,其中 AC 负责统一管理所有的 AP,从而达成配置下发,射频改良以及无缝漫游的目的。
网络逻辑拓扑依照三层架构模型来构建,核心层包含Core - SW1和Core - SW2这两台交换机,它们经由多条链路聚合形成的Eth - Trunk相互连接,而且同汇聚交换机,出口防火墙创建全网状或者部分网状的关联,以此保障高带宽及路径的备份功能,汇聚层的交换机有Agg - SW1,Agg - SW2等等,这些交换机专门针对不同的业务区域执行流量汇聚的任务,每一台汇聚交换机都会以双上行的方式同两台核心交换机相接,接入层的交换机Acc - SW按照信息点的分布情况设置在各个楼层的弱电间里,再往上就是与对应的汇聚交换机相连。
根据业务隔离需求,规划如下VLAN。
表2-1 VLAN表
|
VLAN ID |
VLAN 名称 |
用 途 |
网关IP |
说明 |
|
10 |
Guest |
客房网络 |
192.168.10.252 |
DHCP动态分配,与办公网隔离 |
|
20 |
Office |
内部办公网络 |
192.168.20.252 |
关键设备可静态绑定 |
|
30 |
Finance |
财务专用网络 |
192.168.30.252 |
严格访问控制,仅允许访问必要服务器 |
|
40 |
Service |
设备管理网络 |
192.168.40.252 |
仅限IT管理人员访问 |
|
50 |
Security |
安防监控网络 |
192.168.50.252 |
独立网段,确保视频流稳定 |
|
100 |
WLAN-Guest |
无线客人网络 |
192.168.100.254 |
映射至VLAN 10 |
|
200 |
Server |
内部服务器区 |
192.168.200.254 | |
|
201 |
DMZ |
对外服务区 |
172.16.1.254 |
部署酒店官网、OTA接口等 |
|
VLAN ID |
VLAN 名称 |
用 途 |
网关IP |
说明 |
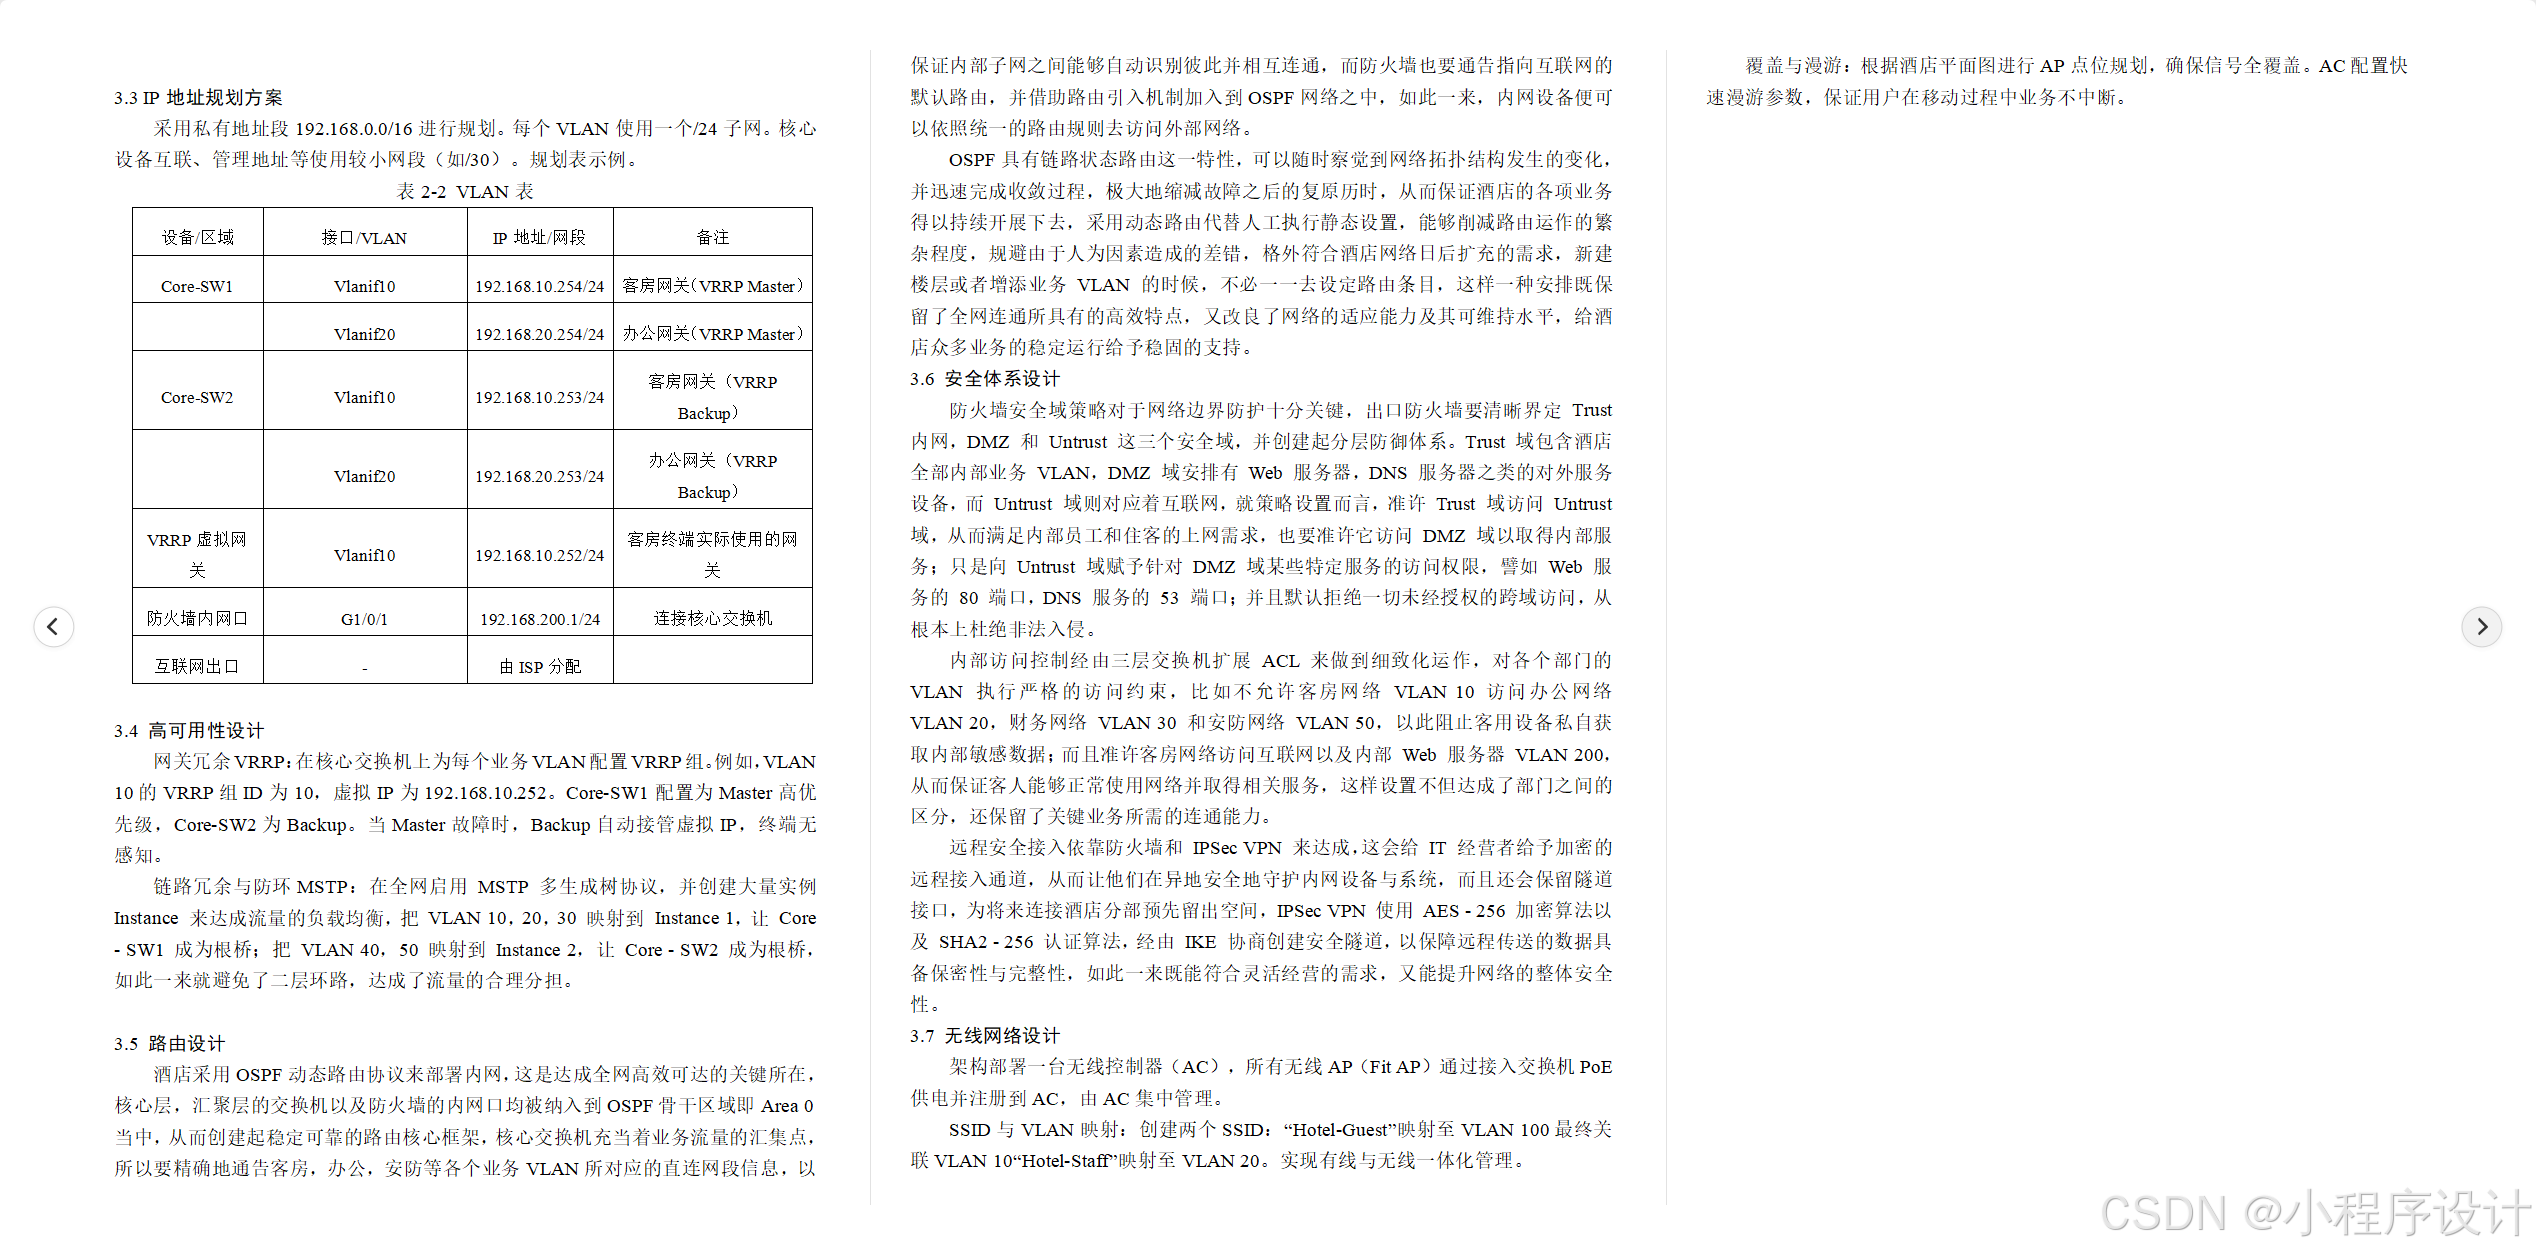
采用私有地址段192.168.0.0/16进行规划。每个VLAN使用一个/24子网。核心设备互联、管理地址等使用较小网段(如/30)。规划表示例。
表2-2 VLAN表
|
设备/区域 |
接口/VLAN |
IP地址/网段 |
备注 |
|
Core-SW1 |
Vlanif10 |
192.168.10.254/24 |
客房网关(VRRP Master) |
|
Vlanif20 |
192.168.20.254/24 |
办公网关(VRRP Master) | |
|
Core-SW2 |
Vlanif10 |
192.168.10.253/24 |
客房网关(VRRP Backup) |
|
Vlanif20 |
192.168.20.253/24 |
办公网关(VRRP Backup) | |
|
VRRP虚拟网关 |
Vlanif10 |
192.168.10.252/24 |
客房终端实际使用的网关 |
|
防火墙内网口 |
G1/0/1 |
192.168.200.1/24 |
连接核心交换机 |
|
互联网出口 |
- |
由ISP分配 |
网关冗余VRRP:在核心交换机上为每个业务VLAN配置VRRP组。例如,VLAN 10的VRRP组ID为10,虚拟IP为192.168.10.252。Core-SW1配置为Master高优先级,Core-SW2为Backup。当Master故障时,Backup自动接管虚拟IP,终端无感知。
链路冗余与防环MSTP:在全网启用 MSTP 多生成树协议,并创建大量实例 Instance 来达成流量的负载均衡,把 VLAN 10,20,30 映射到 Instance 1,让 Core - SW1 成为根桥;把 VLAN 40,50 映射到 Instance 2,让 Core - SW2 成为根桥,如此一来就避免了二层环路,达成了流量的合理分担。
酒店采用OSPF动态路由协议来部署内网,这是达成全网高效可达的关键所在,核心层,汇聚层的交换机以及防火墙的内网口均被纳入到OSPF骨干区域即Area 0当中,从而创建起稳定可靠的路由核心框架,核心交换机充当着业务流量的汇集点,所以要精确地通告客房,办公,安防等各个业务VLAN所对应的直连网段信息,以保证内部子网之间能够自动识别彼此并相互连通,而防火墙也要通告指向互联网的默认路由,并借助路由引入机制加入到OSPF网络之中,如此一来,内网设备便可以依照统一的路由规则去访问外部网络。
OSPF具有链路状态路由这一特性,可以随时察觉到网络拓扑结构发生的变化,并迅速完成收敛过程,极大地缩减故障之后的复原历时,从而保证酒店的各项业务得以持续开展下去,采用动态路由代替人工执行静态设置,能够削减路由运作的繁杂程度,规避由于人为因素造成的差错,格外符合酒店网络日后扩充的需求,新建楼层或者增添业务 VLAN 的时候,不必一一去设定路由条目,这样一种安排既保留了全网连通所具有的高效特点,又改良了网络的适应能力及其可维持水平,给酒店众多业务的稳定运行给予稳固的支持。
防火墙安全域策略对于网络边界防护十分关键,出口防火墙要清晰界定 Trust 内网,DMZ 和 Untrust 这三个安全域,并创建起分层防御体系。Trust 域包含酒店全部内部业务 VLAN,DMZ 域安排有 Web 服务器,DNS 服务器之类的对外服务设备,而 Untrust 域则对应着互联网,就策略设置而言,准许 Trust 域访问 Untrust 域,从而满足内部员工和住客的上网需求,也要准许它访问 DMZ 域以取得内部服务;只是向 Untrust 域赋予针对 DMZ 域某些特定服务的访问权限,譬如 Web 服务的 80 端口,DNS 服务的 53 端口;并且默认拒绝一切未经授权的跨域访问,从根本上杜绝非法入侵。
内部访问控制经由三层交换机扩展 ACL 来做到细致化运作,对各个部门的 VLAN 执行严格的访问约束,比如不允许客房网络 VLAN 10 访问办公网络 VLAN 20,财务网络 VLAN 30 和安防网络 VLAN 50,以此阻止客用设备私自获取内部敏感数据;而且准许客房网络访问互联网以及内部 Web 服务器 VLAN 200,从而保证客人能够正常使用网络并取得相关服务,这样设置不但达成了部门之间的区分,还保留了关键业务所需的连通能力。
远程安全接入依靠防火墙和 IPSec VPN 来达成,这会给 IT 经营者给予加密的远程接入通道,从而让他们在异地安全地守护内网设备与系统,而且还会保留隧道接口,为将来连接酒店分部预先留出空间,IPSec VPN 使用 AES - 256 加密算法以及 SHA2 - 256 认证算法,经由 IKE 协商创建安全隧道,以保障远程传送的数据具备保密性与完整性,如此一来既能符合灵活经营的需求,又能提升网络的整体安全性。
架构部署一台无线控制器(AC),所有无线AP(Fit AP)通过接入交换机PoE供电并注册到AC,由AC集中管理。
SSID与VLAN映射:创建两个SSID:“Hotel-Guest”映射至VLAN 100最终关联VLAN 10“Hotel-Staff”映射至VLAN 20。实现有线与无线一体化管理。
覆盖与漫游:根据酒店平面图进行AP点位规划,确保信号全覆盖。AC配置快速漫游参数,保证用户在移动过程中业务不中断。
物理拓扑依照逻辑设计架构来执行,达成设备之间的按规则连线以及分层部署,核心交换机,防火墙,无线控制器这些关键设备都被集中放置在酒店的中心机房,此地是网络的核心节点,核心交换机利用Eth - Trunk链路聚合技术同各个区域的汇聚交换机形成后备连接,从而加强链路的带宽并优化其可靠性,防火墙直接连向核心交换机,担负起网络边界的安全保障以及内外网数据传递的任务,AC(即无线控制器)与核心交换机经由 VLAN trunk 链路相联,做到对全网无线 AP 的统一调度管理。
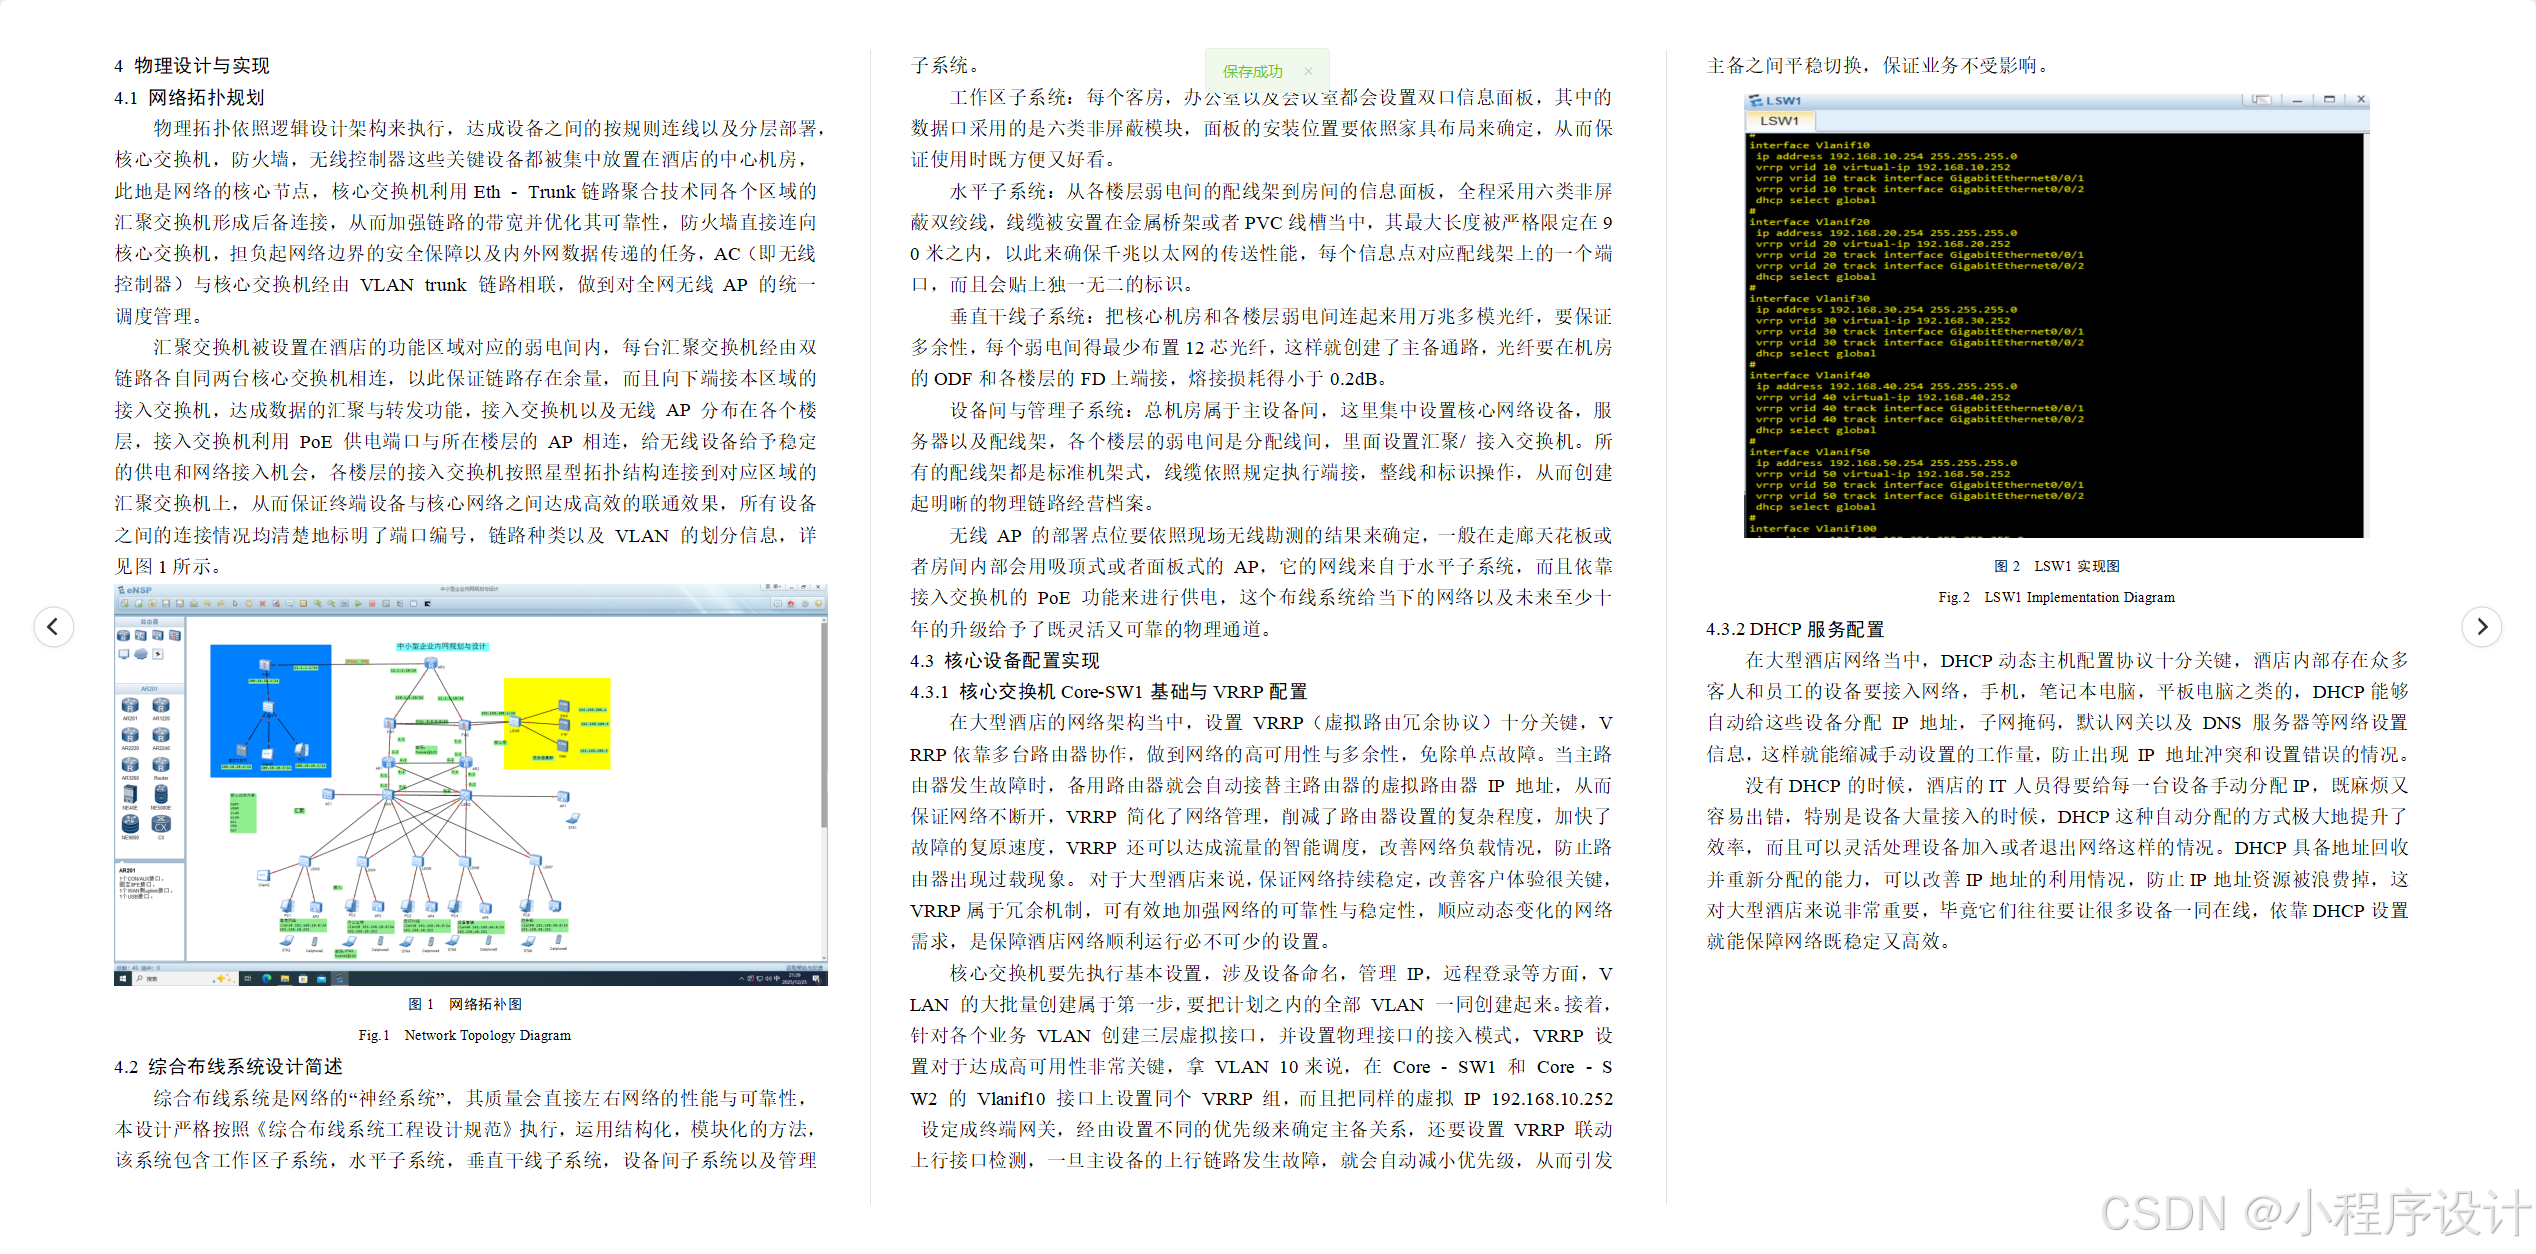
汇聚交换机被设置在酒店的功能区域对应的弱电间内,每台汇聚交换机经由双链路各自同两台核心交换机相连,以此保证链路存在余量,而且向下端接本区域的接入交换机,达成数据的汇聚与转发功能,接入交换机以及无线 AP 分布在各个楼层,接入交换机利用 PoE 供电端口与所在楼层的 AP 相连,给无线设备给予稳定的供电和网络接入机会,各楼层的接入交换机按照星型拓扑结构连接到对应区域的汇聚交换机上,从而保证终端设备与核心网络之间达成高效的联通效果,所有设备之间的连接情况均清楚地标明了端口编号,链路种类以及 VLAN 的划分信息,详见图1所示。
图1 网络拓补图
Fig.1 Network Topology Diagram
综合布线系统是网络的“神经系统”,其质量会直接左右网络的性能与可靠性,本设计严格按照《综合布线系统工程设计规范》执行,运用结构化,模块化的方法,该系统包含工作区子系统,水平子系统,垂直干线子系统,设备间子系统以及管理子系统。
工作区子系统:每个客房,办公室以及会议室都会设置双口信息面板,其中的数据口采用的是六类非屏蔽模块,面板的安装位置要依照家具布局来确定,从而保证使用时既方便又好看。
水平子系统:从各楼层弱电间的配线架到房间的信息面板,全程采用六类非屏蔽双绞线,线缆被安置在金属桥架或者PVC线槽当中,其最大长度被严格限定在90米之内,以此来确保千兆以太网的传送性能,每个信息点对应配线架上的一个端口,而且会贴上独一无二的标识。
垂直干线子系统:把核心机房和各楼层弱电间连起来用万兆多模光纤,要保证多余性,每个弱电间得最少布置12芯光纤,这样就创建了主备通路,光纤要在机房的ODF和各楼层的FD上端接,熔接损耗得小于0.2dB。
设备间与管理子系统:总机房属于主设备间,这里集中设置核心网络设备,服务器以及配线架,各个楼层的弱电间是分配线间,里面设置汇聚/ 接入交换机。所有的配线架都是标准机架式,线缆依照规定执行端接,整线和标识操作,从而创建起明晰的物理链路经营档案。
无线 AP 的部署点位要依照现场无线勘测的结果来确定,一般在走廊天花板或者房间内部会用吸顶式或者面板式的 AP,它的网线来自于水平子系统,而且依靠接入交换机的 PoE 功能来进行供电,这个布线系统给当下的网络以及未来至少十年的升级给予了既灵活又可靠的物理通道。
在大型酒店的网络架构当中,设置 VRRP(虚拟路由冗余协议)十分关键,VRRP依靠多台路由器协作,做到网络的高可用性与多余性,免除单点故障。当主路由器发生故障时,备用路由器就会自动接替主路由器的虚拟路由器 IP 地址,从而保证网络不断开,VRRP 简化了网络管理,削减了路由器设置的复杂程度,加快了故障的复原速度,VRRP 还可以达成流量的智能调度,改善网络负载情况,防止路由器出现过载现象。 对于大型酒店来说,保证网络持续稳定,改善客户体验很关键,VRRP属于冗余机制,可有效地加强网络的可靠性与稳定性,顺应动态变化的网络需求,是保障酒店网络顺利运行必不可少的设置。
核心交换机要先执行基本设置,涉及设备命名,管理 IP,远程登录等方面,VLAN 的大批量创建属于第一步,要把计划之内的全部 VLAN 一同创建起来。接着,针对各个业务 VLAN 创建三层虚拟接口,并设置物理接口的接入模式,VRRP 设置对于达成高可用性非常关键,拿 VLAN 10来说,在 Core - SW1 和 Core - SW2 的 Vlanif10 接口上设置同个 VRRP 组,而且把同样的虚拟 IP 192.168.10.252 设定成终端网关,经由设置不同的优先级来确定主备关系,还要设置 VRRP 联动上行接口检测,一旦主设备的上行链路发生故障,就会自动减小优先级,从而引发主备之间平稳切换,保证业务不受影响。
图2 LSW1实现图
Fig.2 LSW1 Implementation Diagram
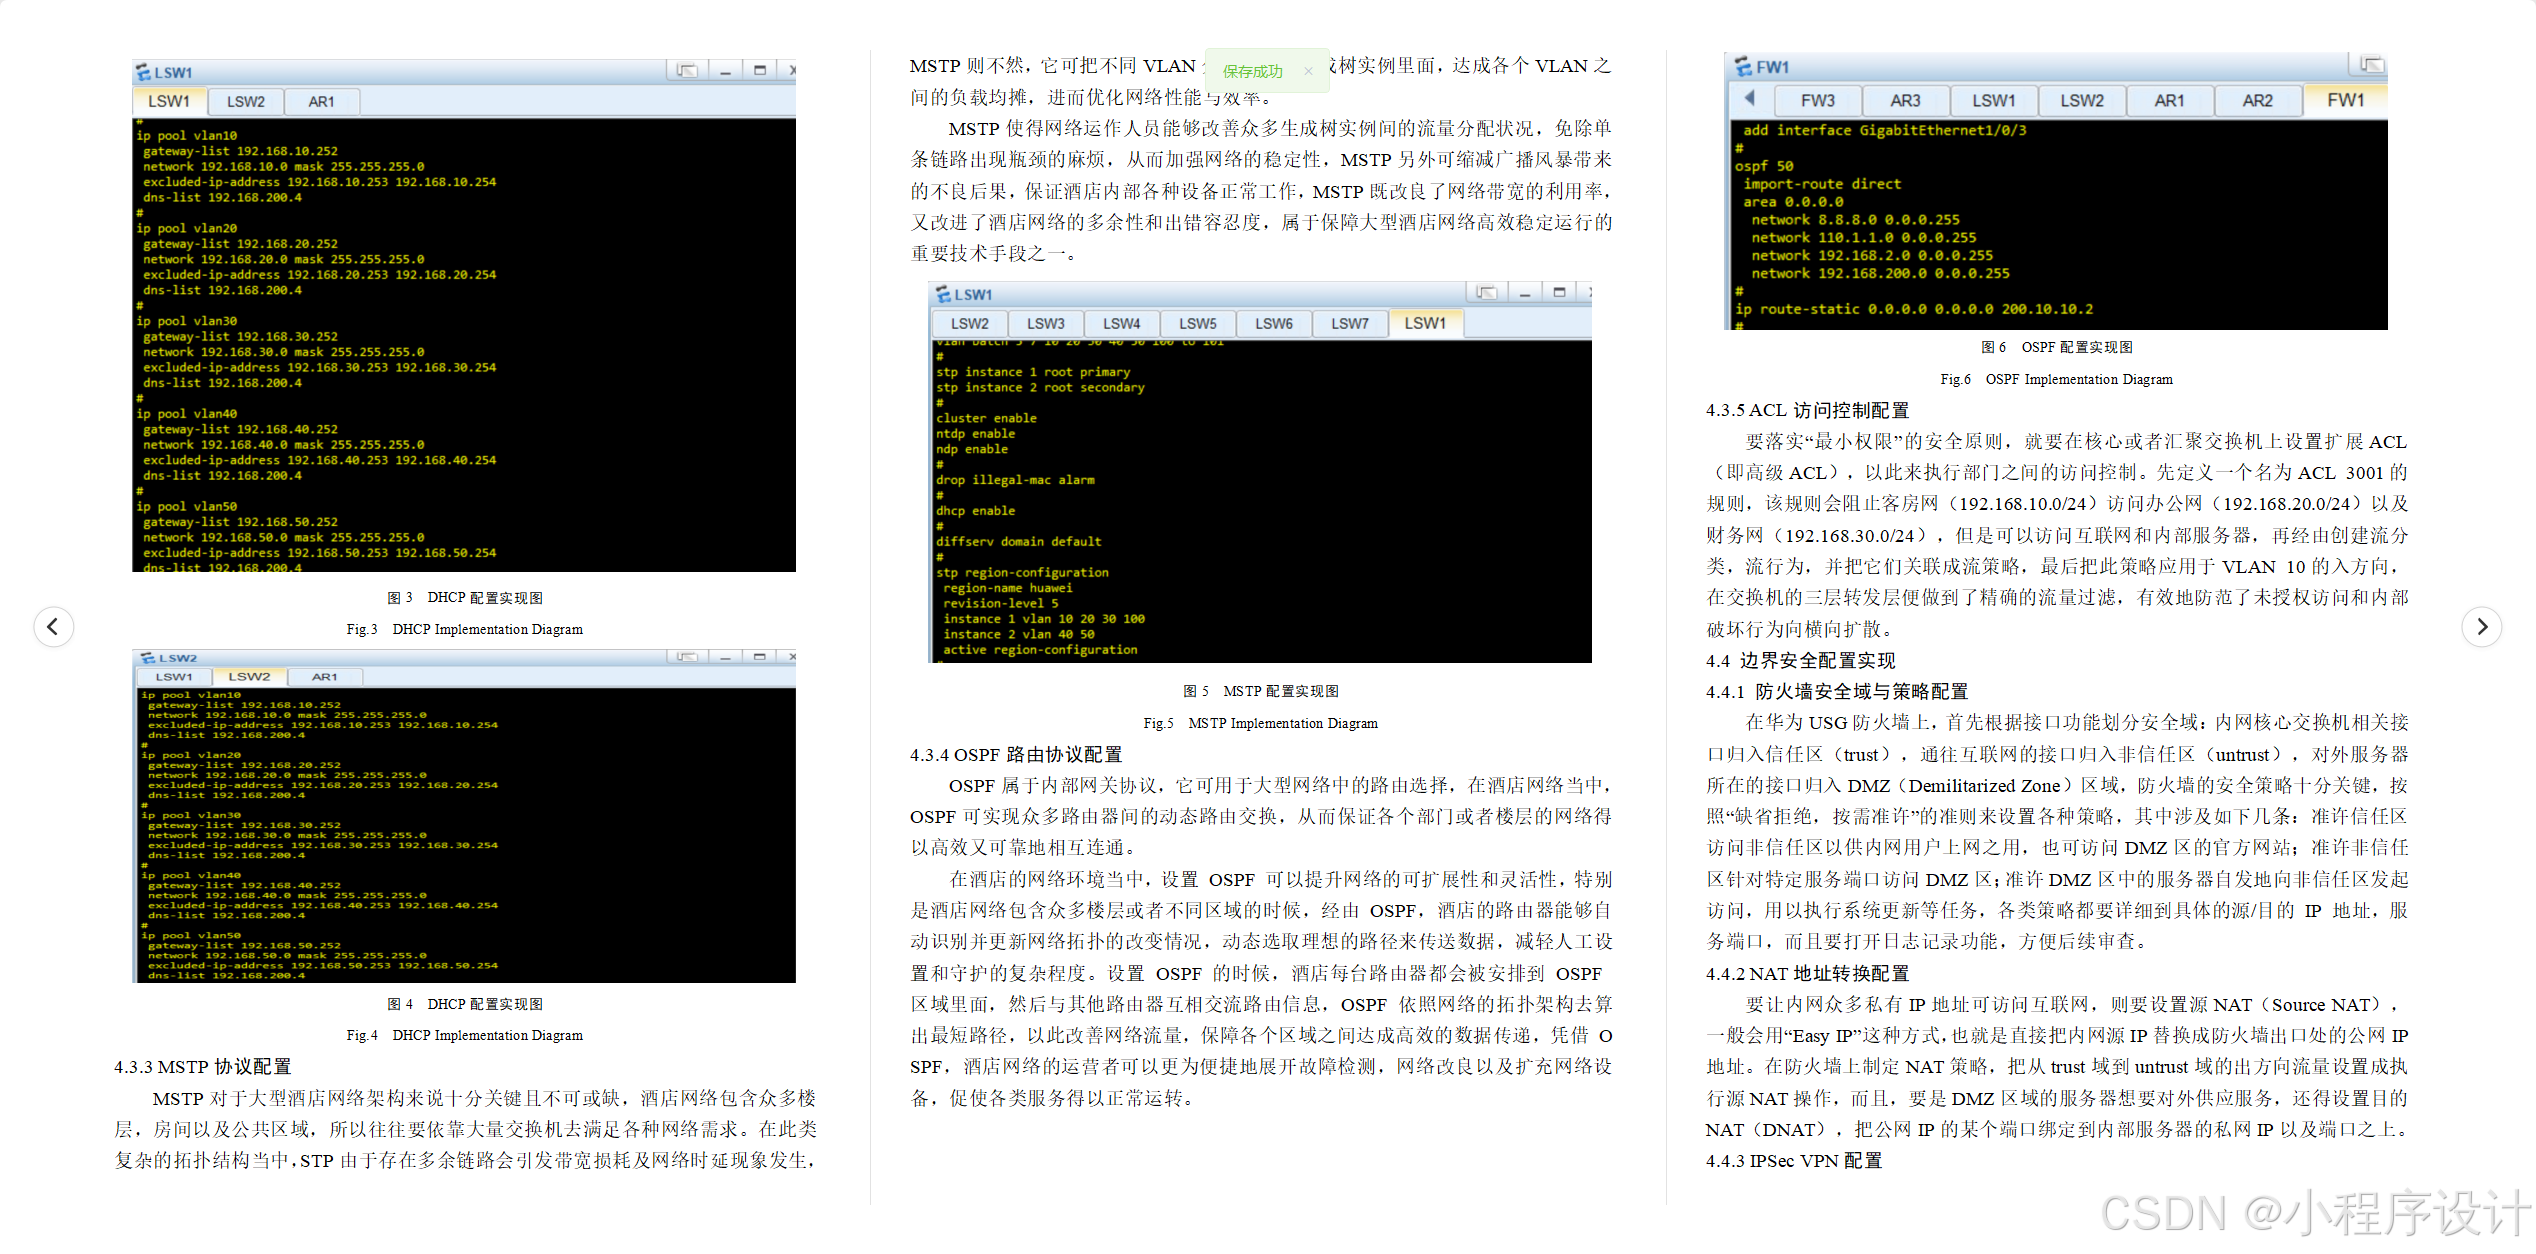
在大型酒店网络当中,DHCP动态主机配置协议十分关键,酒店内部存在众多客人和员工的设备要接入网络,手机,笔记本电脑,平板电脑之类的,DHCP能够自动给这些设备分配 IP 地址,子网掩码,默认网关以及 DNS 服务器等网络设置信息,这样就能缩减手动设置的工作量,防止出现 IP 地址冲突和设置错误的情况。
没有DHCP的时候,酒店的IT人员得要给每一台设备手动分配IP,既麻烦又容易出错,特别是设备大量接入的时候,DHCP这种自动分配的方式极大地提升了效率,而且可以灵活处理设备加入或者退出网络这样的情况。DHCP具备地址回收并重新分配的能力,可以改善IP地址的利用情况,防止IP地址资源被浪费掉,这对大型酒店来说非常重要,毕竟它们往往要让很多设备一同在线,依靠DHCP设置就能保障网络既稳定又高效。
图3 DHCP配置实现图
Fig.3 DHCP Implementation Diagram
图4 DHCP配置实现图
Fig.4 DHCP Implementation Diagram
MSTP对于大型酒店网络架构来说十分关键且不可或缺,酒店网络包含众多楼层,房间以及公共区域,所以往往要依靠大量交换机去满足各种网络需求。在此类复杂的拓扑结构当中,STP由于存在多余链路会引发带宽损耗及网络时延现象发生,MSTP则不然,它可把不同VLAN分配到大量生成树实例里面,达成各个VLAN之间的负载均摊,进而优化网络性能与效率。
MSTP使得网络运作人员能够改善众多生成树实例间的流量分配状况,免除单条链路出现瓶颈的麻烦,从而加强网络的稳定性,MSTP另外可缩减广播风暴带来的不良后果,保证酒店内部各种设备正常工作,MSTP既改良了网络带宽的利用率,又改进了酒店网络的多余性和出错容忍度,属于保障大型酒店网络高效稳定运行的重要技术手段之一。
图5 MSTP配置实现图
Fig.5 MSTP Implementation Diagram
OSPF属于内部网关协议,它可用于大型网络中的路由选择,在酒店网络当中,OSPF可实现众多路由器间的动态路由交换,从而保证各个部门或者楼层的网络得以高效又可靠地相互连通。
在酒店的网络环境当中,设置 OSPF 可以提升网络的可扩展性和灵活性,特别是酒店网络包含众多楼层或者不同区域的时候,经由 OSPF,酒店的路由器能够自动识别并更新网络拓扑的改变情况,动态选取理想的路径来传送数据,减轻人工设置和守护的复杂程度。设置 OSPF 的时候,酒店每台路由器都会被安排到 OSPF 区域里面,然后与其他路由器互相交流路由信息,OSPF 依照网络的拓扑架构去算出最短路径,以此改善网络流量,保障各个区域之间达成高效的数据传递,凭借 OSPF,酒店网络的运营者可以更为便捷地展开故障检测,网络改良以及扩充网络设备,促使各类服务得以正常运转。
图6 OSPF配置实现图
Fig.6 OSPF Implementation Diagram
要落实“最小权限”的安全原则,就要在核心或者汇聚交换机上设置扩展ACL(即高级ACL),以此来执行部门之间的访问控制。先定义一个名为ACL 3001的规则,该规则会阻止客房网(192.168.10.0/24)访问办公网(192.168.20.0/24)以及财务网(192.168.30.0/24),但是可以访问互联网和内部服务器,再经由创建流分类,流行为,并把它们关联成流策略,最后把此策略应用于VLAN 10的入方向,在交换机的三层转发层便做到了精确的流量过滤,有效地防范了未授权访问和内部破坏行为向横向扩散。
在华为USG防火墙上,首先根据接口功能划分安全域:内网核心交换机相关接口归入信任区(trust),通往互联网的接口归入非信任区(untrust),对外服务器所在的接口归入DMZ(Demilitarized Zone)区域,防火墙的安全策略十分关键,按照“缺省拒绝,按需准许”的准则来设置各种策略,其中涉及如下几条:准许信任区访问非信任区以供内网用户上网之用,也可访问DMZ区的官方网站;准许非信任区针对特定服务端口访问DMZ区;准许DMZ区中的服务器自发地向非信任区发起访问,用以执行系统更新等任务,各类策略都要详细到具体的源/目的 IP 地址,服务端口,而且要打开日志记录功能,方便后续审查。
要让内网众多私有IP地址可访问互联网,则要设置源NAT(Source NAT),一般会用“Easy IP”这种方式,也就是直接把内网源IP替换成防火墙出口处的公网IP地址。在防火墙上制定NAT策略,把从trust域到untrust域的出方向流量设置成执行源NAT操作,而且,要是DMZ区域的服务器想要对外供应服务,还得设置目的NAT(DNAT),把公网IP的某个端口绑定到内部服务器的私网IP以及端口之上。
为保障远程办公或未来与集团总部通信的安全,配置IPSec VPN隧道。配置包括以下几个部分:先定义 IKE 提议,该提议关乎协商加密及认证算法,之后形成 IKE 对等体,并指定对端地址与预共享密钥。再定义 IPSec 提议,此提议需设置 ESP 封装协议所用算法,最后创建 IPSec 策略,经由 ACL 来界定受 IPsec 保护的兴趣流,即总部与分部内部网段之间的访问流量,还要关联前面定义的 IKE 对等体与 IPSec 提议,完成设置之后,一旦出现符合 ACL 的流量,就会自动开启 VPN 隧道,从而达成数据加密传送。
无线网络的配置集中在无线控制器上,实现“集中管理,统一控制”。在AC上,首先创建无线业务所需的VLAN。然后,将AC与核心交换机互联的接口配置为Trunk模式,允许这些VLAN通过。核心配置在WLAN视图下完成:第一步,形成SSID设置文件,设置无线网络名称并决定是否广播,第二步,形成安全设置文件,设置认证方式和加密密码,第三步,形成VAP设置文件,这是非常关键的一步,它把SSID,安全策略,业务VLAN以及转发模式关联起来,第四步,形成AP组,把前面提到的VAP设置文件绑定到AP组的射频上,最后,把真实的AP设备加入到相应的AP组当中,AC(接入控制器)会自动把设置传达给AP,这样AP就开始供应指定SSID的无线服务。 在AC上面要设置DHCP服务或者中继,给无线终端分配地址,经由AC的图形界面或者命令行,可以很方便地监测到所有AP的状态,射频环境,用户在线情况,还可以执行信道和功率的改良调整,以保证无线网络实现高质量覆盖。
在华为eNSP仿真平台当中,按照第4章的设置情况搭建起完备的凯仕悦华酒店网络检测环境,其检测手段包含命令行查看状态,终端Ping/Traceroute连通性检测,Web访问检测以及抓包分析等等。
深入分析网络在各种工作场景中的运行情况,精确把握网络的各项性能指标,一方面要明确网络连通性,带宽利用率,时延和丢包率这些基本参数,另一方面也要探寻网络应对不同种类业务流量时的表现,比如即时性业务和数据输送业务。经由全方位的检测,预先找出潜在的网络问题,给后续的改良工作赋予细致而可靠的数据支撑,从而保证网络稳定又高效地支撑企业的各项业务运行。
测试工具
|
工具名称 |
功能简介 |
适用场景 |
|
Ping / Tracert |
基于ICMP协议,用于测试网络层连通性,测量数据包往返时间(RTT)和丢包率。是排查基础网络故障的首要工具。 |
1. 测试各VLAN间主机、主机与网关、主机与内部服务器的基本连通性。 |
|
eNSP设备命令行 |
华为仿真平台内置的设备命令行界面,是查看和验证设备配置状态的核心工具。 |
1. 使用 display vrrp brief 验证VRRP主备状态。 |
|
Wireshark |
功能强大的网络协议分析器,能够捕获并逐层解析网络数据包,是进行深度故障排查和安全分析的利器。 |
1. 在IPSec VPN测试中,在隧道两端抓包,验证数据是否被ESP协议加密,确认VPN隧道建立成功。 |
|
Iperf / 流量测试仪 |
专业的网络性能测试工具,可生成TCP/UDP数据流,用于精确测量网络带宽、吞吐量、抖动和丢包率。 |
1. 在核心交换机之间或汇聚-核心链路上进行吞吐量测试,验证链路聚合(Eth-Trunk)后的带宽叠加效果。 |
|
Web浏览器 / 应用客户端 |
最直观的业务层测试工具,模拟最终用户的实际操作。 |
1. 测试内网DNS解析是否正常,通过域名访问内部Web服务器(如酒店管理系统)。 |
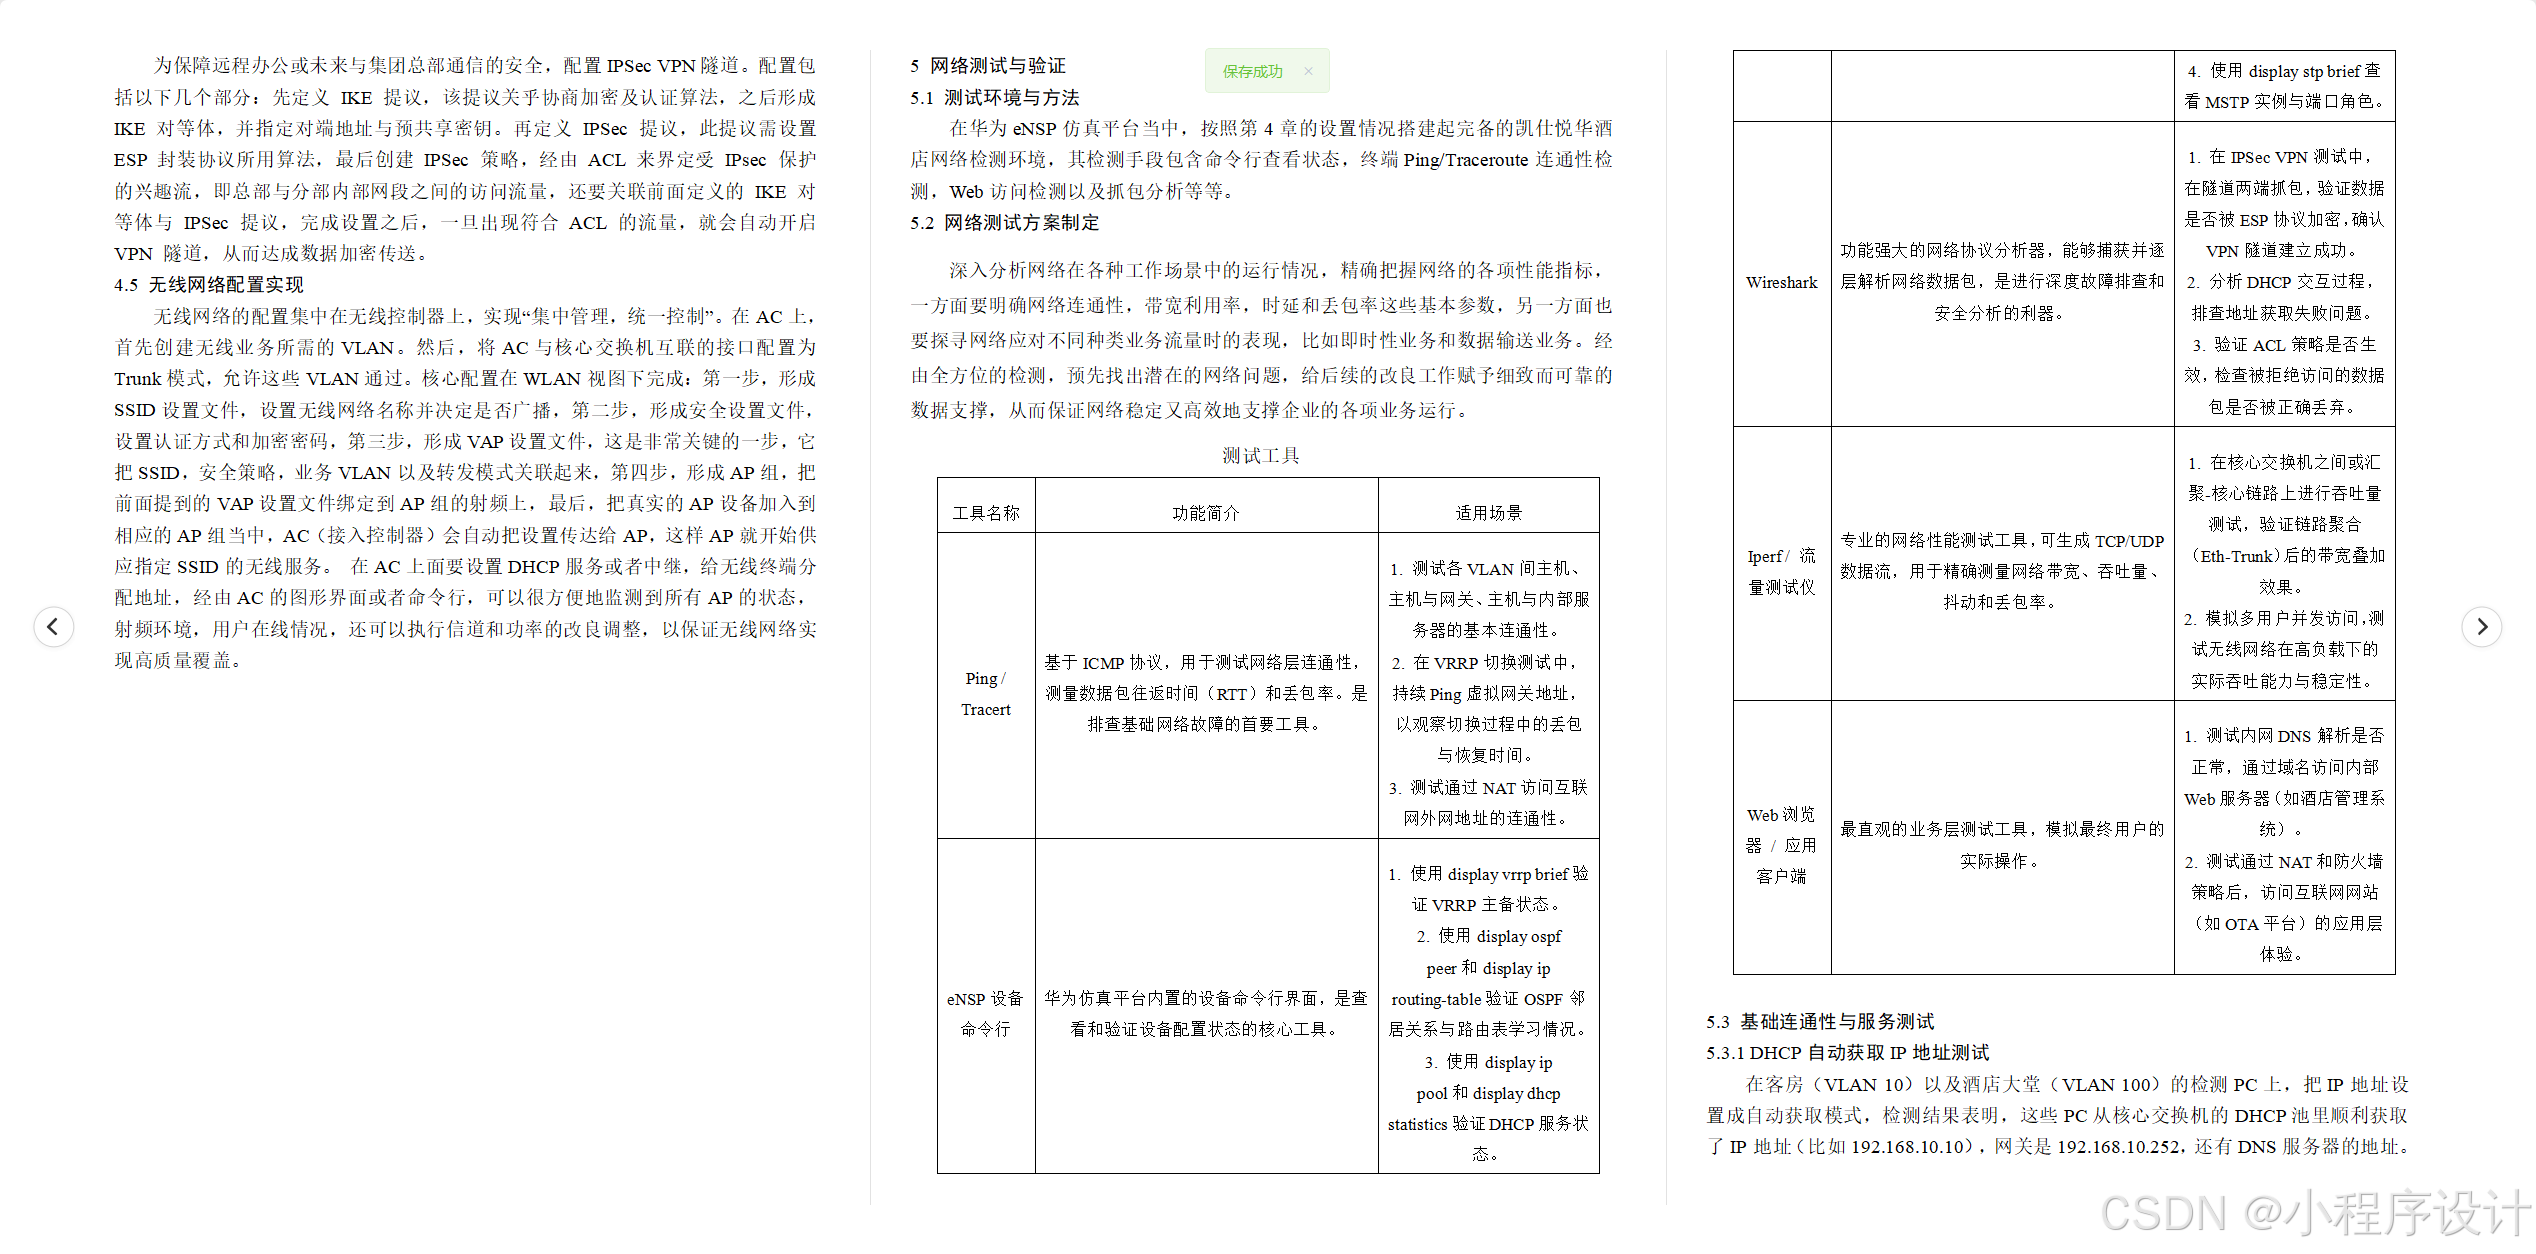
在客房(VLAN 10)以及酒店大堂(VLAN 100)的检测PC上,把IP地址设置成自动获取模式,检测结果表明,这些PC从核心交换机的DHCP池里顺利获取了IP地址(比如192.168.10.10),网关是192.168.10.252,还有DNS服务器的地址。
图7 开启DHCP服务
Fig.7 Enable DHCP service
图8 客房网络获取主机IP地址
Fig.8 Get the host IP address for the guest room network
图9 酒店大堂获取主机IP地址
Fig.9 Get the host IP address in the hotel lobby
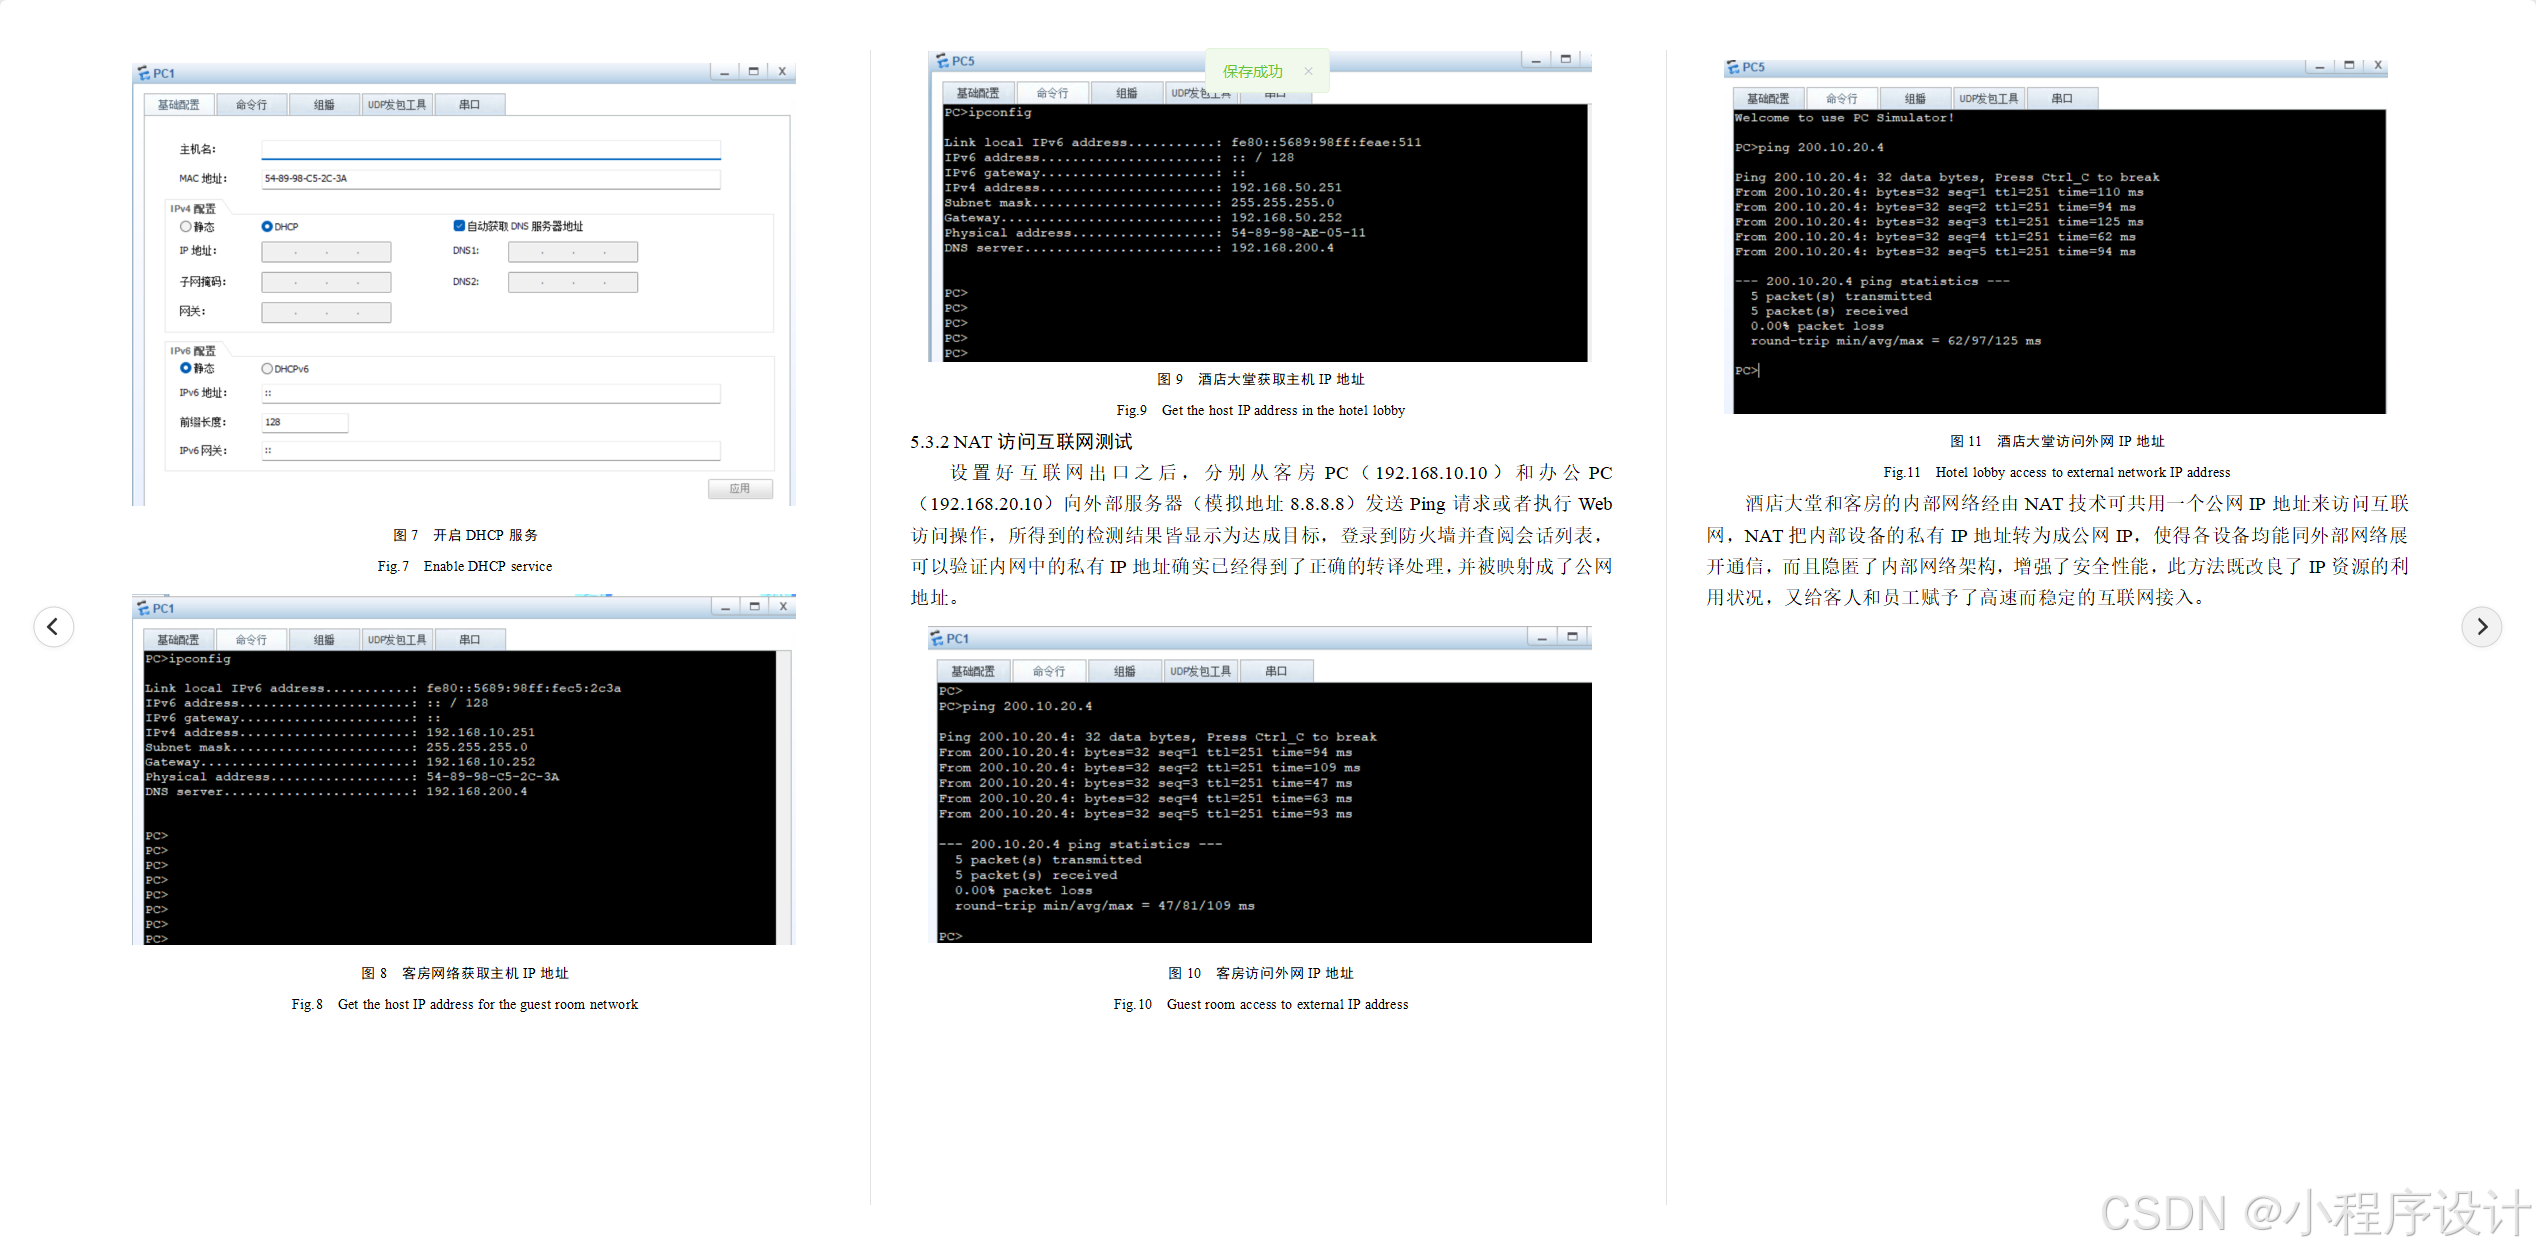
设置好互联网出口之后,分别从客房PC(192.168.10.10)和办公PC(192.168.20.10)向外部服务器(模拟地址8.8.8.8)发送Ping请求或者执行Web访问操作,所得到的检测结果皆显示为达成目标,登录到防火墙并查阅会话列表,可以验证内网中的私有IP地址确实已经得到了正确的转译处理,并被映射成了公网地址。
图10 客房访问外网IP地址
Fig.10 Guest room access to external IP address
图11 酒店大堂访问外网IP地址
Fig.11 Hotel lobby access to external network IP address
酒店大堂和客房的内部网络经由NAT技术可共用一个公网IP地址来访问互联网,NAT把内部设备的私有IP地址转为成公网IP,使得各设备均能同外部网络展开通信,而且隐匿了内部网络架构,增强了安全性能,此方法既改良了IP资源的利用状况,又给客人和员工赋予了高速而稳定的互联网接入。
本研究着眼于“给内蒙古凯仕悦华酒店管理有限公司规划,设计并达成一套高可靠,高安全的企业网络”这个核心目标,按照严谨的工程方法论,完成了从需求分析,逻辑设计,物理部署一直到仿真验证的整个过程,经由深入剖析酒店当前网络瓶颈以及未来业务需求,本项目顺利提出了并验证了一套以经典三层架构为根基,深入融合高可用和安全理念的综合网络解决方案。
形成一套体系化的酒店网络设计范式。 研究打破了技术堆砌的惯例,将VLAN逻辑隔离、VRRP网关冗余、MSTP环路防护与负载均衡、OSPF动态路由、防火墙纵深防御、ACL精细化控制以及AC+AP无线覆盖等成熟技术,以业务需求为导向进行了系统性的集成与设计。这不仅是技术的组合,更是在中小型企业成本约束下,对“适度收敛”架构与“纵深防御”安全理念的一次成功工程实践,为同类场景提供了清晰可循的设计蓝图。通过仿真实验全面验证了方案的可行性与有效性。 利用华为eNSP平台构建了与设计方案一致的仿真环境,并完成了所有核心功能的配置与测试。实验结果表明:DHCP服务可稳定分配地址,NAT转换能保障内网安全上网。VRRP协议在主设备故障时可做到毫秒级切换,业务影响很小,ACL策略精准达成了不同业务部门间的访问隔离,IPSec VPN隧道可创建,保障了远程通信安全,无线网络能顺利接入,并与有线网络一同实施管理,所有检测结果均达到或超出设计预期,这充分表明该方案的技术合理性和工程可行性。
本研究把网络工程理论用在具体的企业场景当中,解决了凯仕悦华酒店的实际问题,还找出一条适合资源较少的中小型企业创建现代信息基础设施的可行途径,该方案保证了性能,安全和可靠性,也顾及到经济性和可经营性,给企业的数字化运作以及未来智能化发展形成了牢靠的网络基础。
依托当下已有的设计与达成情况,本项目针对凯仕悦华酒店所创建起来的网络基础具有较好的稳定性和前瞻性,既可以很好地符合当前的业务需求,又给将来技术的发展以及业务的扩充留出了明确的升级途径。
当下依靠传统三层架构以及成熟协议栈来设计,既能保证稳定又高效,又能为向下一代网络架构平稳过渡形成基础,以后可以采用软件定义网络(SDN)理念,在现存网络上加上SDN控制器,达成对整个网络流量的集中化,可视化控制与动态调度。这样做会大幅优化网络运作的自动化水平,并加强策略部署的灵活性,按照业务优先级或者即时的流量情况,它可以自动调整带宽分配,给VIP顾客或者重要会议应用赋予质量保障,而且,伴随物联网技术不断推广,酒店内部诸如智能客控,能耗监测,智能安防之类的终端设备将会大幅增多,当下的网络架构扩展性挺好,如果在接入层划分专门的物联网VLAN,并执行严格的终端准入控制和安全策略,就能安全又高效地承载未来的物联网业务,助力打造智慧酒店。 当下所部署的防火墙,VLAN隔离以及 ACL 策略形成了纵深防御的坚实根基,往后看,网络安全正朝着“零信任”架构方向发展,酒店网络可以依托此逐步开展以身份为基础的终端准入控制,使得每台接入设备都要经过严格的认证和安全检测之后才能上网。可以设置更为先进的威胁检测与应对系统,经由 AI 对网络流量和行为日志展开分析,做到从被动防御迈向积极警报,自动应对,进而更好地解决愈发复杂且难以防范的高级持续性威胁以及内部数据泄漏风险,在网络守护方面,当前的方案已有经由 SNMP,Syslog 实施集中观测的能力,将来可朝着智能守护方向发展,利用大数据平台收集全网的性能,流量,日志数据,凭借机器学习算法创建基线,达成故障的智能预测,自动找到问题根源,并在一些情况下做到自动复原,这样就可以减轻网络守护人员日常繁重的观测和故障查找任务,让他们把更多精力放在更有价值的网络改良和业务更新工作上面。
本方案创建起来的并非只是符合当前需求的静态网络,而是一个面向未来,可同酒店业务一起成长并发展的动态数字化根基,给凯仕悦华酒店迈向智能化,做到服务个性化的趋势给予稳固,灵活又安全的网络支持。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 0
 0
- 0


 已为社区贡献22条内容

所有评论(0)