机器人开发第一步,用 Docker 在 Linux 上跑通 ROS 2 环境
为什么机器人开发要从 Docker 开始?
很多刚接触机器人开发的同学,第一步往往就卡在了环境配置上。在物理机上直接安装 ROS 2,不仅要处理复杂的系统依赖,还要面对不同版本库之间的冲突,甚至可能因为一次错误的 apt 操作导致整个 Ubuntu 系统崩溃。这种“配环境两小时,写代码五分钟”的困境,极大地消磨了学习热情。
相比之下,容器化部署提供了更优雅的解决方案。Docker 能够将操作系统、ROS 核心库、第三方依赖以及开发工具打包成一个独立的镜像。这意味着你的开发环境是可复现、可移植且隔离的。无论你在哪台机器上,只要拉取镜像,就能获得完全一致的开发体验。更重要的是,当实验搞砸了,只需删除容器重新启动,无需重装系统。对于初学者而言,用 Docker 构建一个干净的 ROS 2 基座,是迈向工程化的重要一步。
构建专属的 ROS 2 基础镜像
要跑通 ROS 2 环境,首先需要构建一个包含 Ubuntu 22.04 和 ROS 2 Humble 的基础镜像。虽然官方提供了预编译镜像,但自定义 Dockerfile 能让你更灵活地预装常用工具,如 vim、git、python3-pip 以及中文语言包,避免每次启动容器后重复配置。
创建一个名为 Dockerfile 的文件,写入以下内容:
FROM ubuntu:22.04

# 避免交互式安装提示
ENV DEBIAN_FRONTEND=noninteractive

# 更新源并安装基础工具
RUN apt-get update && apt-get install -y \
    curl \
    gnupg2 \
    lsb-release \
    software-properties-common \
    wget \
    vim \
    git \
    locales \
    && rm -rf /var/lib/apt/lists/*

# 设置语言环境(支持中文输出)
RUN locale-gen en_US en_US.UTF-8 && update-locale LC_ALL=en_US.UTF-8 LANG=en_US.UTF-8
ENV LANG=en_US.UTF-8

# 添加 ROS 2 软件源
RUN sh -c 'echo "deb http://packages.ros.org/ros2/ubuntu $(lsb_release -sc) main" > /etc/apt/sources.list.d/ros2-latest.list'
RUN curl -s https://raw.githubusercontent.com/ros/rosdistro/master/ros.asc | apt-key add -

# 安装 ROS 2 Humble 桌面版及开发工具
RUN apt-get update && apt-get install -y \
    ros-humble-desktop \
    python3-colcon-common-extensions \
    python3-rosdep2 \
    && rm -rf /var/lib/apt/lists/*

# 初始化 rosdep
RUN rosdep init && rosdep update

# 设置入口点,自动加载 ROS 环境变量
ENTRYPOINT ["/bin/bash"]
构建镜像的命令非常简单:
docker build -t ros2-humble-dev .
这个过程可能需要几分钟,取决于网络状况。构建完成后,你就拥有了一个纯净且功能完备的 ROS 2 开发环境。
使用 Docker Compose 编排仿真服务
在实际的机器人项目中,感知、导航、控制等模块通常由不同的节点组成。为了模拟这种分布式架构,我们可以利用 docker-compose 将各个模块拆分为独立的服务进行编排。这不仅符合微服务的设计思想,还能让多个节点在同一网络下通过 ROS 2 的 DDS 机制无缝通信。
创建一个 docker-compose.yml 文件,定义如下服务结构:
version: '3.8'

services:
  # 核心基础服务,提供共享环境
  ros-base:
    image: ros2-humble-dev
    network_mode: "host"
    privileged: true
    volumes:
      - ./workspace:/root/workspace
    environment:
      - DISPLAY=${DISPLAY}
      - QT_X11_NO_MITSHM=1
    command: >
      bash -c "source /opt/ros/humble/setup.bash &&
               cd /root/workspace &&
               colcon build --symlink-install &&
               source install/setup.bash &&
               exec bash"

  # 仿真器服务(Gazebo)
  gazebo-sim:
    extends: ros-base
    command: >
      bash -c "source /opt/ros/humble/setup.bash &&
               source /root/workspace/install/setup.bash &&
               gz sim -r empty.sdf"

  # 示例导航节点服务
  nav-node:
    extends: ros-base
    command: >
      bash -c "source /opt/ros/humble/setup.bash &&
               source /root/workspace/install/setup.bash &&
               ros2 run nav2_bringup navigation_launch.py"
在这个配置中,network_mode: "host" 是关键,它允许容器直接使用宿主机的网络栈,从而避免复杂的端口映射,确保 ROS 2 节点间能正常发现彼此。volumes 挂载则将本地代码目录同步到容器内,实现代码修改实时生效。
启动整个仿真环境只需一条命令:
docker compose up
你将看到 Gazebo 仿真窗口弹出,同时导航节点在后台运行。这种编排方式让多节点调试变得像运行单个脚本一样简单。
常见报错与排查思路
初次使用 Docker 运行图形化应用或硬件交互时,可能会遇到一些典型问题。
首先是图形界面无法显示。这通常是因为容器没有权限访问宿主机的 X Server。解决方法是在宿主机执行 xhost +local: 开放权限,并在 docker-compose 中传入 DISPLAY 环境变量。如果是在远程服务器开发,建议配合 VNC 或 NoMachine 使用。
其次是权限拒绝错误。当容器内尝试访问串口或 USB 设备时,可能会报 Permission denied。这是因为容器默认缺乏硬件访问权限。在 docker-compose.yml 中添加 privileged: true 可以提升容器权限,或者通过 devices 字段具体映射设备路径,如 /dev/ttyUSB0:/dev/ttyUSB0。
最后是网络通信故障。如果发现节点之间无法发现话题,检查是否所有服务都设置了 network_mode: "host"。ROS 2 依赖组播通信,默认的桥接网络模式往往会阻断这类流量。
通过上述步骤,你可以在一小时内搭建起一套稳定、可复用的机器人开发基座。这套环境不仅解决了依赖冲突的痛点,更为后续深入学习 SLAM、运动控制等复杂算法打下了坚实的工程基础。当你不再为环境配置发愁时,真正的创新才刚刚开始。
网络安全的知识多而杂,怎么科学合理安排?
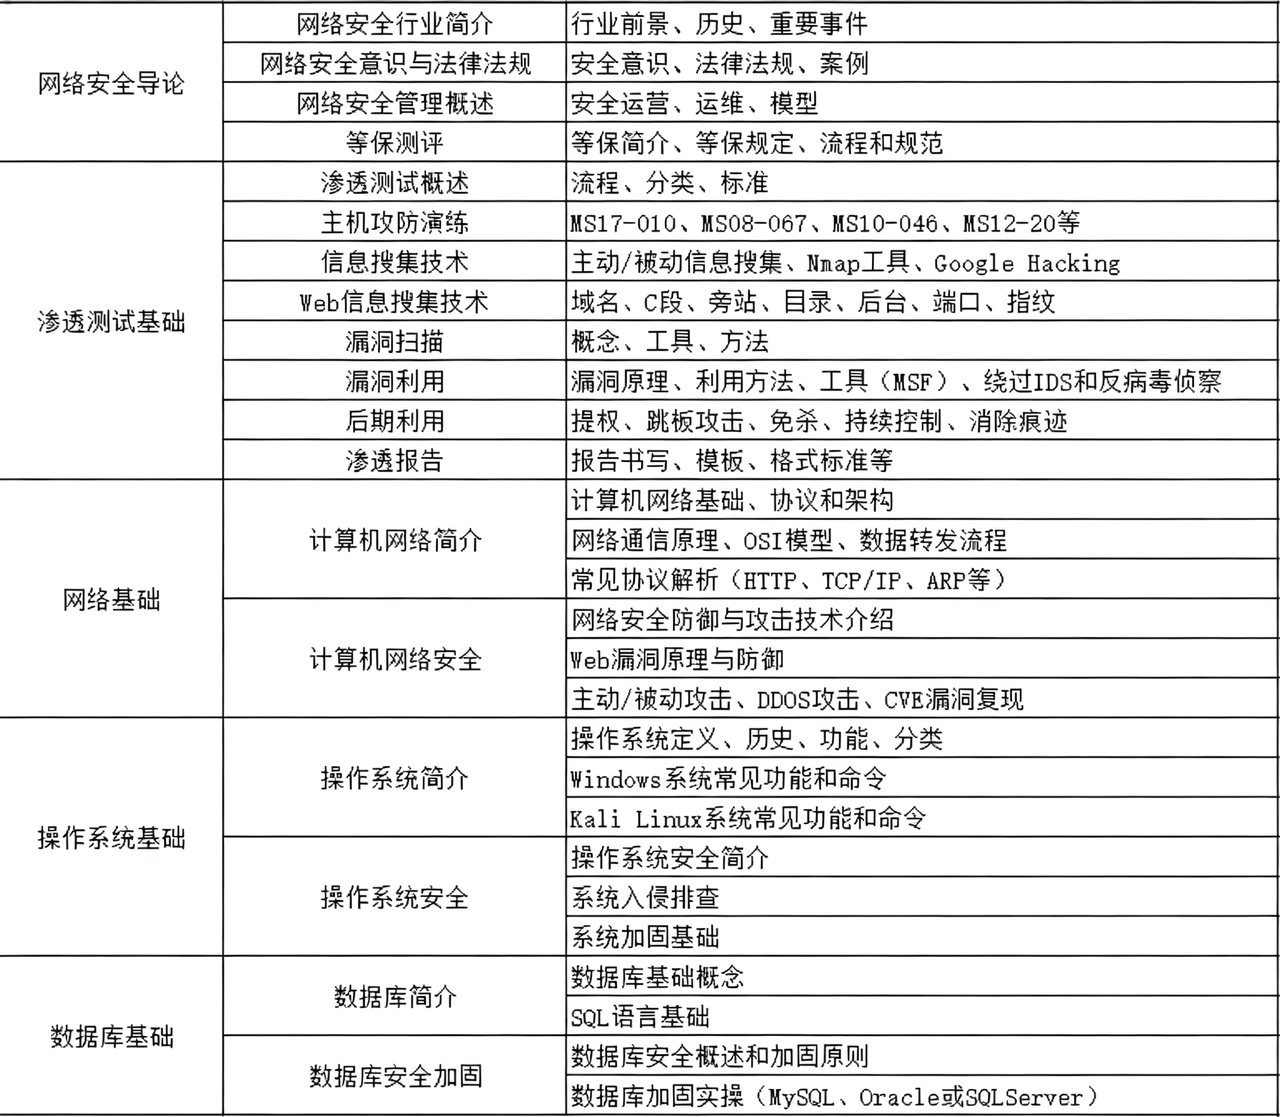
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试 的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
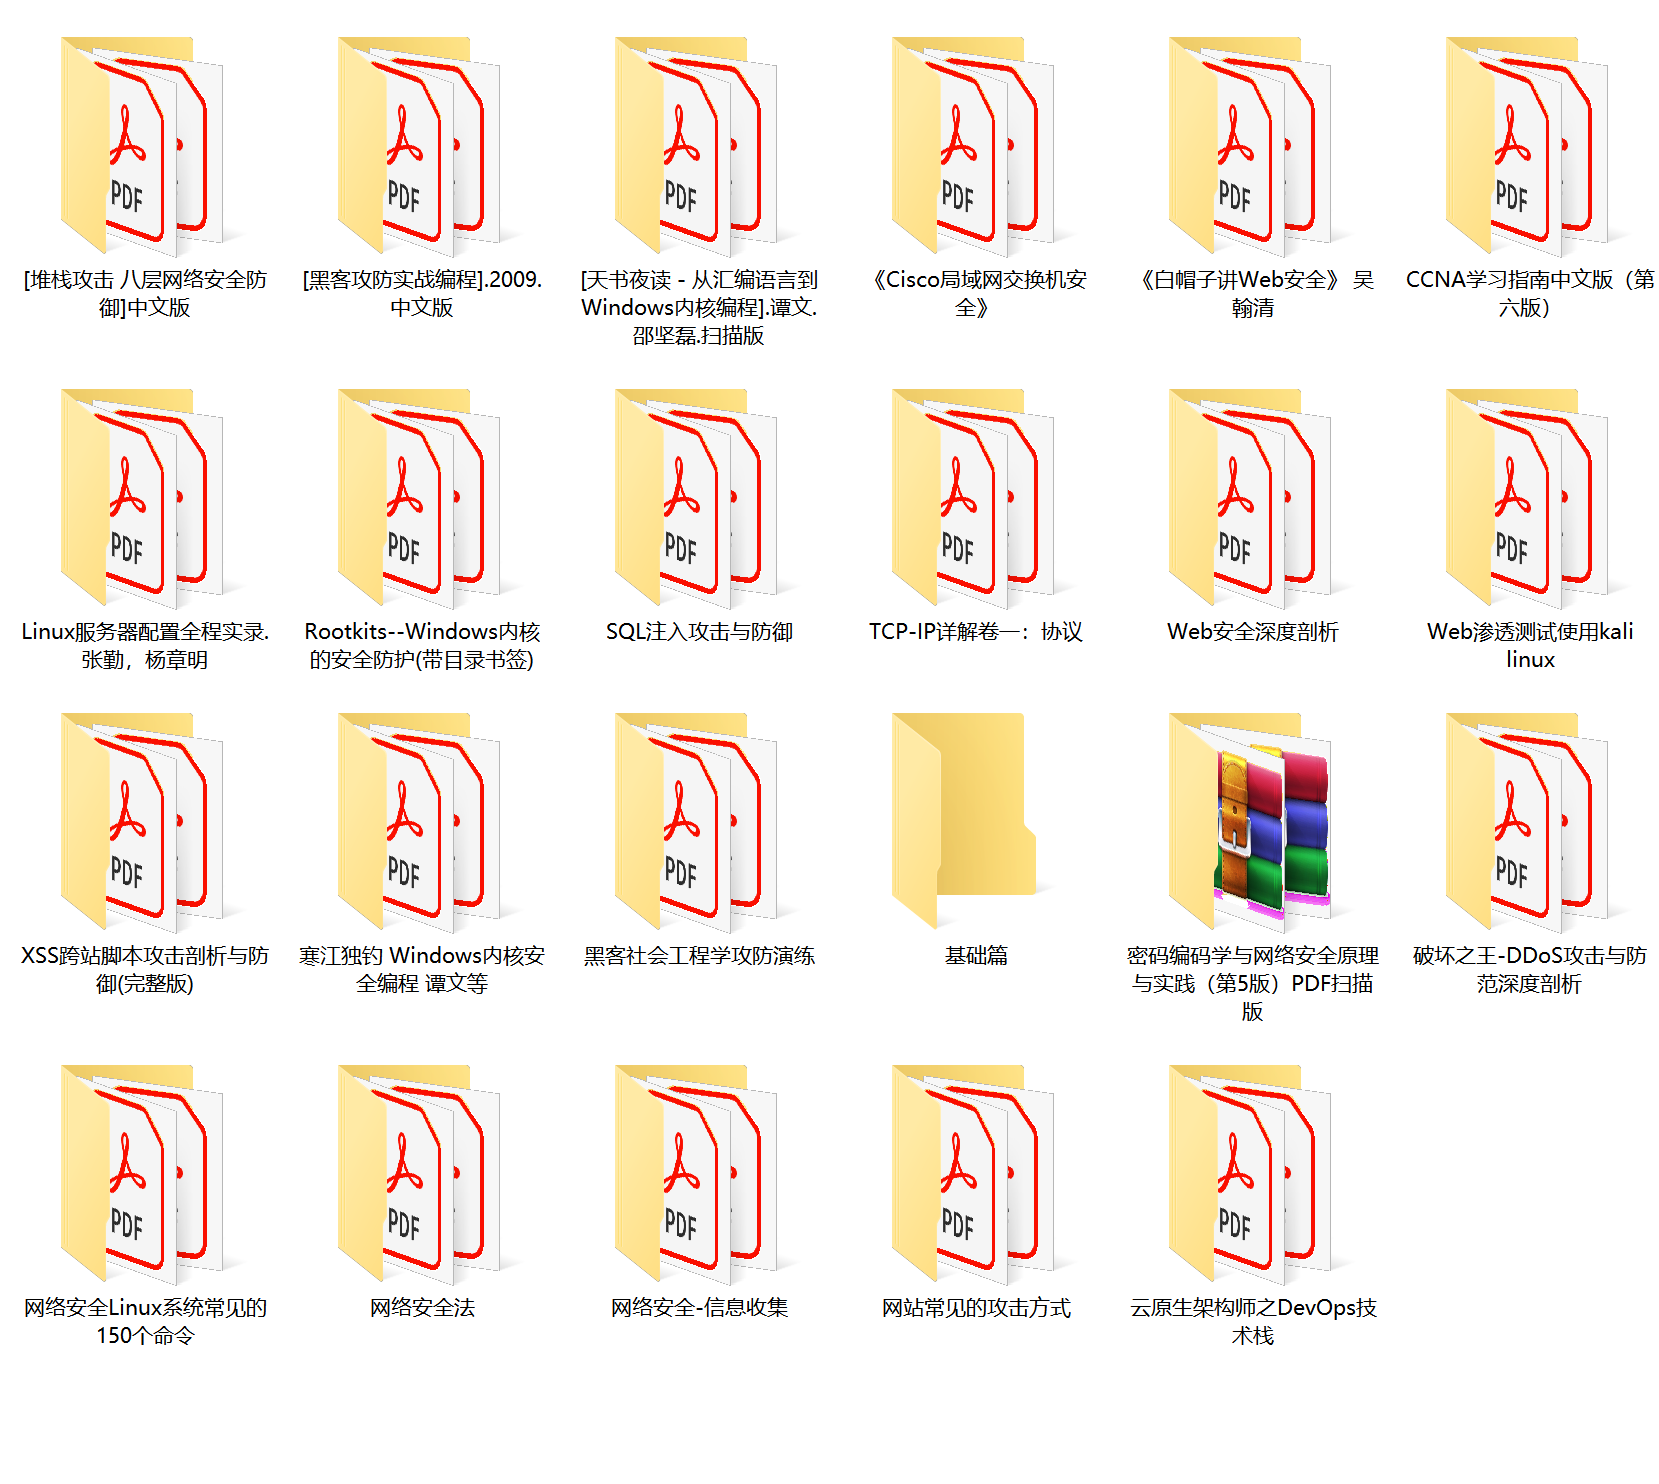
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
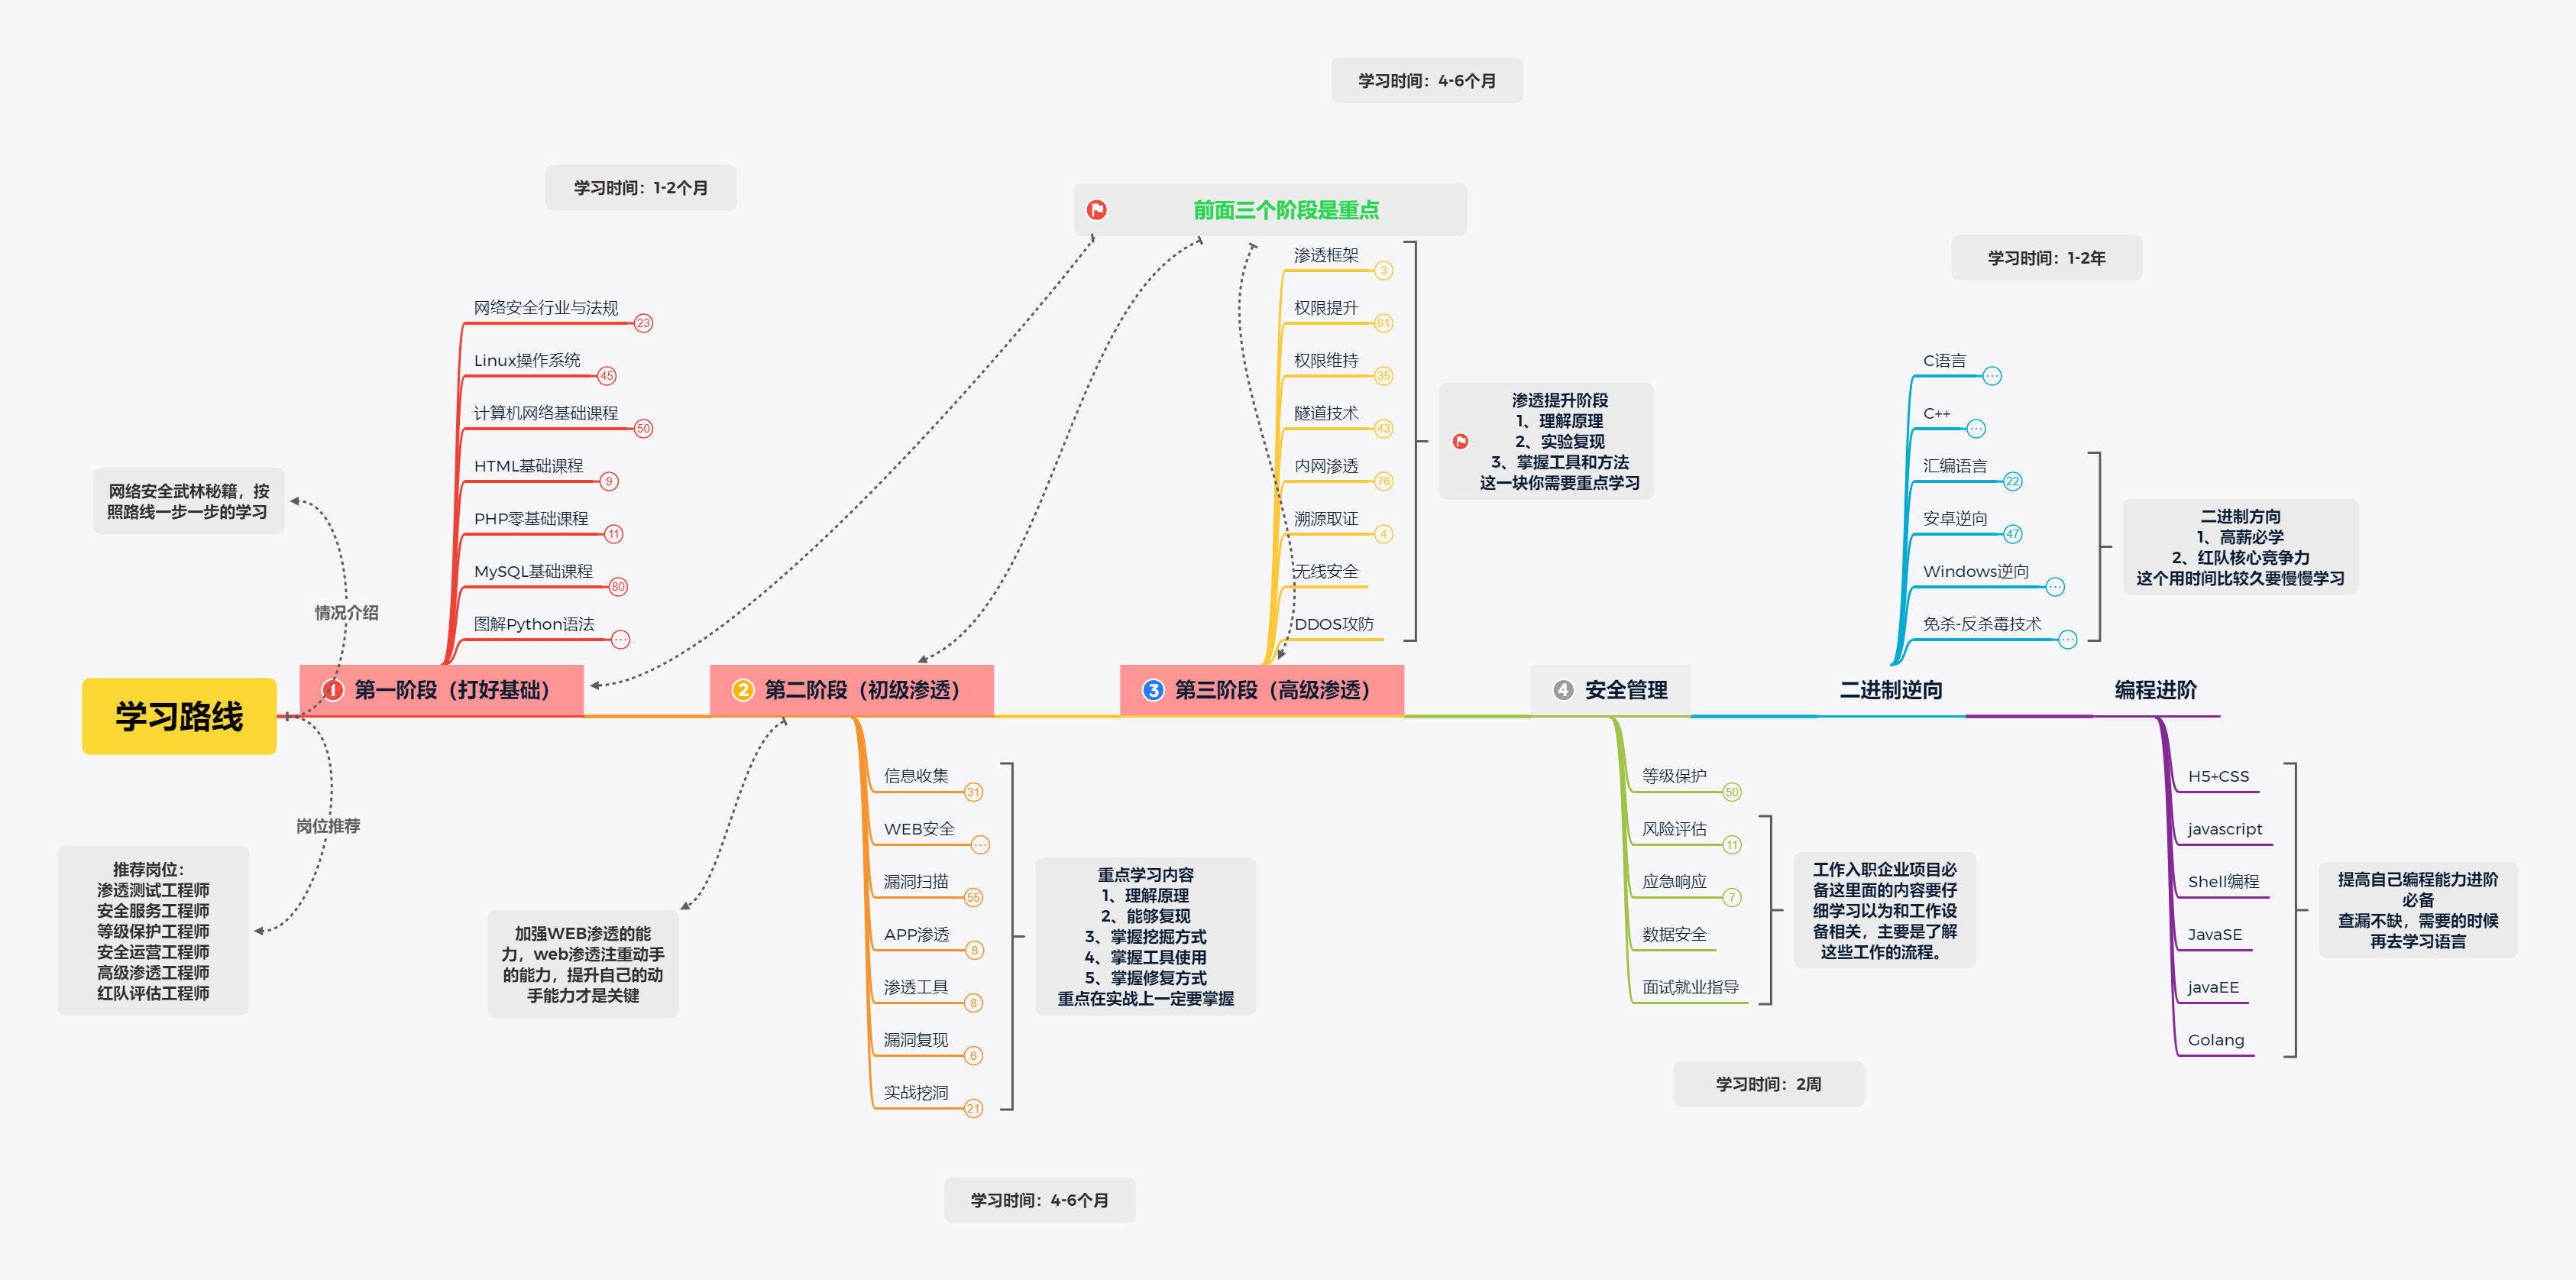
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的《平均薪资40w的网络安全工程师学习路线图》对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 1
 0
- 0


 已为社区贡献6条内容

所有评论(0)