8 路 IM 机器人通道从零到全通:钉钉 / 飞书 / 企业微信 / QQ / 微信 / Telegram / Slack / Discord 全平台接入 SOP(含全部踩坑实录)
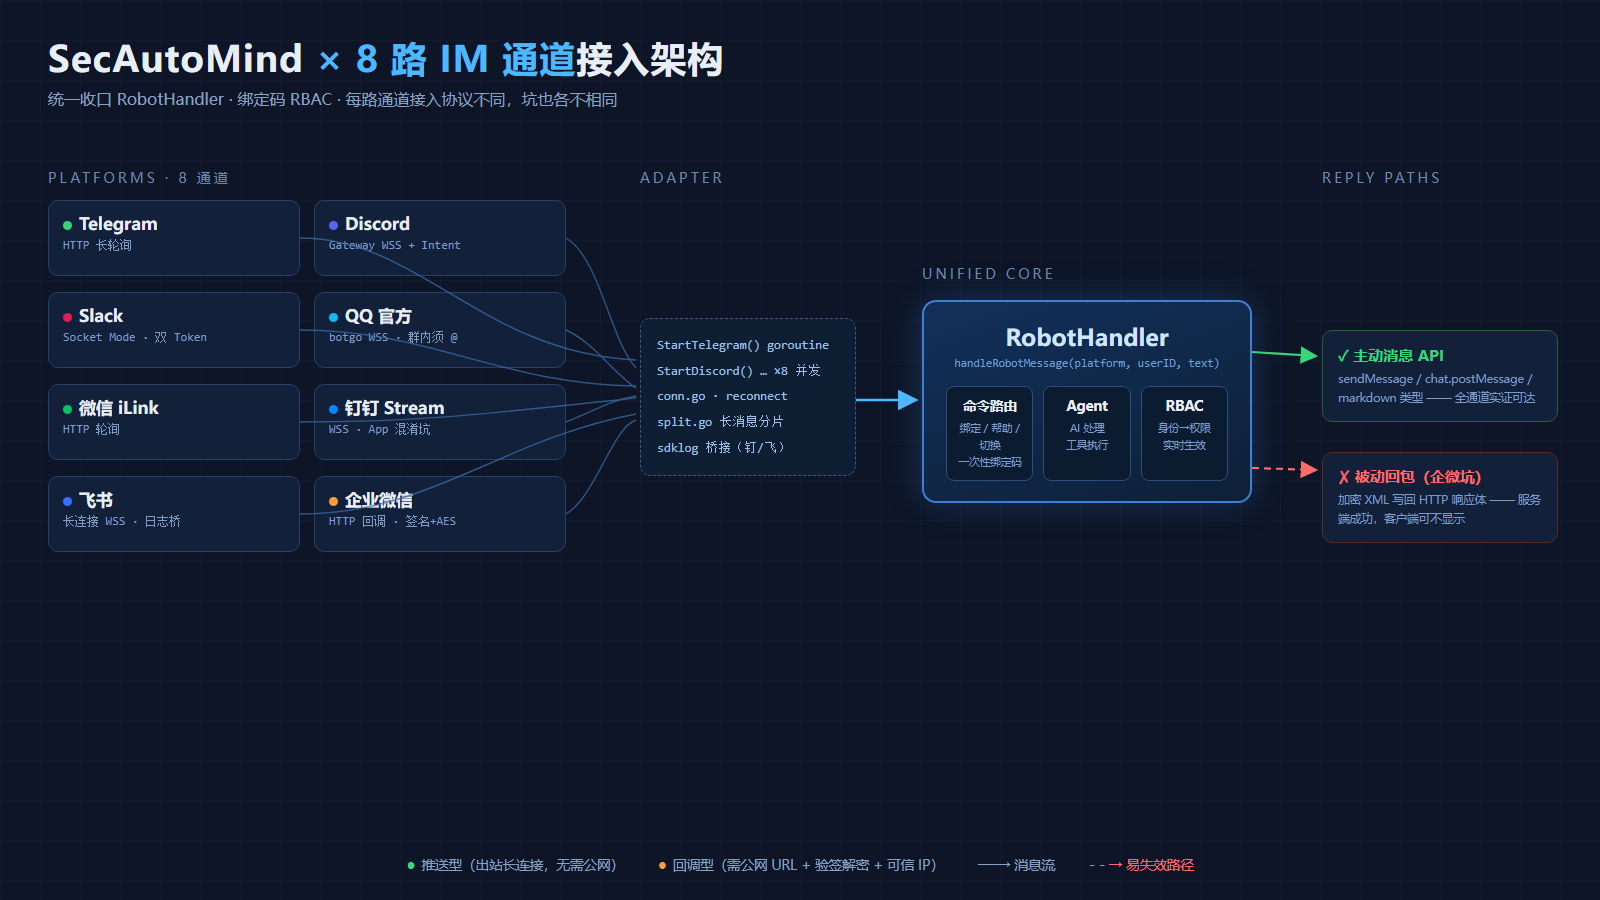
本文是一份实战向 SOP:记录一个 Go 语言 AI Agent 平台(安全渗透测试方向)把机器人同时接入 8 个 IM 平台的完整过程——每个平台的申请入口、接入模式、配置字段、最常见的死法、以及用日志一锤定音的诊断方法。
所有案例均来自真实排障过程(2026-09 ~ 2026-10),每条结论都有对应的日志/代码证据支撑。文中所有 Token、Secret、IP 一律用占位符表示。
目录
-
-
3.1 Telegram(最简单,10 分钟基准线)
-
3.2 Discord(Gateway + Intent)
-
3.3 Slack(Socket Mode 双 Token)
-
3.4 QQ 官方机器人(botgo SDK)
-
3.5 微信 iLink(轮询模式)
-
3.6 钉钉 Stream(坑王之一:App 混淆 + SDK 日志黑洞)
-
3.7 飞书(坑王之二:「静默失效」是假象)
-
3.8 企业微信(坑王之三:五连修全记录)
-
<a id="1-总体架构"></a>
1. 总体架构:8 路通道是怎么组织起来的
1.1 进程内并发,不做微服务
8 路通道全部在同一个 Go 进程里以 goroutine 方式并发运行,由统一的启动器管理:
// internal/app/app_robot.go(节选)
func (a *App) startRobotConnections(ctx context.Context) {
    if cfg.Robots.Lark.Enabled && cfg.Robots.Lark.AppID != "" && cfg.Robots.Lark.AppSecret != "" {
        ctx, cancel := context.WithCancel(ctx)
        a.larkCancel = cancel
        go robot.StartLark(ctx, cfg.Robots, a.robotHandler, a.logger.Logger)
    }
    if cfg.Robots.Dingtalk.Enabled && cfg.Robots.Dingtalk.ClientID != "" && cfg.Robots.Dingtalk.ClientSecret != "" {
        go robot.StartDingtalk(...)
    }
    // telegram / slack / discord / qq / wechat / wecom 同构……
}
设计要点:
-
每个平台一个
StartXxx(ctx, ...),拿到 context 取消信号就优雅退出(reconnect.go统一管重连)。 -
统一收口到
RobotHandler:无论消息从哪个平台来,最终都走同一个handleRobotMessage(platform, userID, text)。平台差异(鉴权、ID、回复方式)被压在各StartXxx的适配层里。 -
配置驱动:
config.yaml的robots.*段每个平台独立enabled+ 凭证字段,凭证为空 = 该通道不启动。天然支持"只开其中几路"。
1.2 目录结构
internal/
├── app/app_robot.go          # 启动器:读 config → 逐路 go StartXxx
├── robot/
│   ├── ding.go / ding_sdklog.go      # 钉钉 Stream + SDK 日志桥
│   ├── lark.go / lark_sdklog.go      # 飞书长连接 + SDK 日志桥
│   ├── wechat.go + ilink/            # 微信 iLink 轮询
│   ├── telegram.go slack.go discord.go qq.go
│   ├── conn.go reconnect.go          # 连接管理与重连
│   ├── split.go newline.go           # 长消息分片(各平台长度限制不同)
│   └── proactive.go                  # 主动发送(不走回调回包的回复路径)
└── handler/robot.go           # 消息处理、命令路由、企微回调入口 /api/robot/wecom
1.3 身份模型:绑定码 + RBAC
IM 消息里的 userID 是平台侧 ID(企微的 userid、QQ 的 openid……),和平台自身的账号体系是两回事。我们的做法:
-
用户在网页端生成一次性绑定码(形如
XXXX-XXXX,带过期时间),在 IM 里发绑定 XXXX-XXXX; -
服务端消费该码(用过即废),把「平台名 + 平台 userID」绑到 RBAC 账号上,此后该 IM 发言以对应 RBAC 身份的权限执行;
-
命令
身份 / whoami可随时核验当前实际 RBAC 身份。
踩坑提示:绑定码报「无效、已使用或已过期」时,三种原因概率差不多——一次性码被消费过(第一次其实成功了但回复没显示,你再发就会提示已使用)、过期、抄错。遇到"没回复"先别急着换码,先看服务端日志确认第一发有没有到。
1.4 8 路通道速览表
| 通道 | 接入模式 | 必要凭证 | 收消息限制 | 回复方式 |
|---|---|---|---|---|
| Telegram | 长轮询(getUpdates) | Bot Token | 无特殊 | Bot API sendMessage |
| Discord | WebSocket Gateway | Bot Token + Message Content Intent | 需 @ 或 DM(按 Intent) | REST API |
| Slack | Socket Mode(WSS) | Bot Token(xoxb) + App-Level Token(xoxa) | 按订阅事件 | chat.postMessage |
| QQ 官方 | WebSocket(botgo SDK) | AppID + AppSecret | 群内必须 @机器人 | 群消息 API |
| 微信 iLink | HTTP 轮询 | Bot Token | 无特殊 | sendMessage API |
| 钉钉 | Stream 模式(WSS) | AppKey + AppSecret | 群内默认只推被 @ 的 | 主动发消息 API |
| 飞书 | 长连接事件订阅(WSS) | App ID + App Secret | 按事件订阅 | 发消息 API |
| 企业微信 | HTTP 回调(GET 验证 + POST 收消息) | corpid + Token + EncodingAESKey | 按接收事件勾选 | 被动回包 或 主动 API(见 §3.8) |
<a id="2-通用铁律"></a>
2. 先立规矩:五条通用铁律(每一条都是踩坑换来的)
铁律一:建链成功 ≠ 能收消息 ≠ 能回复 —— 每一层都要单独实证
这是本次接入最大的方法论教训。钉钉 Stream 我们曾拿到 connect success, sessionId=[xxxx]、心跳正常,然后 62 分钟零消息——链路每一段"看起来"都是好的。
正确的验收标准是两级实证:
-
「平台侧确认收到消息」日志出现(如
钉钉收到消息); -
「回复成功」日志出现(或用户在客户端实际看到回复)。
两条都看见,才叫接通。 WebSocket 握手成功、token 获取成功、SDK 报 connected,全都只是第 0 层。
铁律二:SDK 默认日志会吞掉你最需要的证据 —— 必须桥接
这是本次接入最阴险的一类坑,钉钉和飞书各中一次,症状还不一样:
-
钉钉 SDK:默认 logger 是空的,所有日志直接丢弃。表现为「连上之后一片寂静」,你根本无法区分"没消息"和"有消息但被吞了"。
-
飞书 SDK:默认日志写 stdout / journald,而你的应用日志在文件里。表现为「应用日志里
正在连接之后就没有下文了」——你会得出"断连了"的结论,实际上 WS 一直连着,connected to wss://msg-frontier.feishu.cn/...和 ping/pong 都在 journald 里。
修复方式相同:给 SDK 注入桥接 logger,把它的日志导进你自己的日志体系(zap/其他):
// 钉钉:ding_sdklog.go —— 桥接 dingtalk Stream SDK 的 logger sdkClient.SetLogger(dingSDKLogWriter) // 实现 SDK 的 Logger 接口,转发到 zap // 飞书:lark_sdklog.go —— 桥接 larkcore.Logger client := lark.NewClient(appID, appSecret, lark.WithLogger(larkLogBridge), // SDK 内部日志 ) wsClient := larkws.NewClient(appID, appSecret, larkws.WithLogger(wsLogBridge), // WebSocket 层日志(connected/ping/pong 在这里) larkws.WithEventHandler(eventDispatcher), )
桥接器自身还有个二级坑,见铁律三。
铁律三:日志治理红线 —— 「过滤噪音」是诊断场景里最危险的动作
为了压日志量,我曾给钉钉桥接器加了个"噪音过滤器",把 local => remote、ping time out 之类的高频输出滤掉。结果:把唯一的收帧证据和连接生死证据全删了,之后基于日志做出的"62 分钟零帧"结论根本不可信——既可能真没消息,也可能是证据被吞。这个自己制造的诊断盲区,性质比原 bug 更糟。
正确姿势:
-
只截断,不丢弃。超长日志按 rune(不是 byte)截断,避免切坏多字节中文;
-
心跳、ack、收帧这类"看起来是噪音"的输出,恰恰是生死证据;
-
过滤规则如果必须存在,必须配变异测试锁死——把过滤逻辑改回来(加回过滤),测试必须 FAIL;否则后人一"优化"就复发。
铁律四:成功路径往往是 Debug 级 —— 学会临时开 debug 日志
我们的代码里,「POST 收到请求 → 解密 → 命令处理 → 回包」全流程是 Debug 级日志,生产 info 级别下成功的入站消息完全无痕。只看 warn/error 会得出"消息根本没到"的结论,而实际它在静默成功(详见企微篇的绑定悬案)。
排障期的标准动作:
# 1. 临时把 log level 调到 debug(注意服务器 config 若是 CRLF,sed 要吃掉 \r) sed -i 's/^ level: info\r*$/ level: debug/' /opt/app/config.yaml systemctl restart app # 2. 复现问题,拉全量日志取证 # 3. 结束后改回 info 并重启
铁律五:判「平台有没有发请求」,先找准日志在哪个模块、长什么样
企微回调的失败日志在 handler/robot 模块下,文案是「企业微信 URL 验证签名失败」——日志行里既没有 "wecom" 也没有 "api" 字样。按关键词 grep wecom 永远搜不到。
另外注意区分无参扫描器:公网上有大量盲扫流量,特征是 expected:"" 且 got 恒等于 SHA1(token)(没有真实参数时,四值签名退化成单 token 的 SHA1)。这不是企微发的,别误判成"企微请求异常"。
<a id="3-分平台接入"></a>
3. 分平台接入 SOP
按接入难度从低到高排。前五个平台顺利,后三个平台(钉钉/飞书/企微)占了 90% 的踩坑量。
3.1 Telegram —— 最简单的基准线(约 10 分钟)
申请:Telegram 里找 @BotFather → /newbot → 拿到 Bot Token(形如 123456:AAxxxx...)。
配置:
robots:
  telegram:
    enabled: true
    bot_token: "<BOT_TOKEN>"
实现要点:长轮询 getUpdates(offset 递增去重),无需公网地址、无需证书,服务器出网即可。回复走 Bot API sendMessage。
为什么先接 Telegram:它是 8 路里唯一零门槛的——没有回调地址、没有签名、没有 IP 白名单。建议第一个接它,先把"消息进来 → Agent 处理 → 回复出去"这条主干业务跑通,再逐个攻其余平台。主干通了之后,其余平台的问题全部被隔离在"适配层",定位快得多。
3.2 Discord —— Gateway + Intent
申请:Discord Developer Portal → New Application → Bot 页 → 拿 Bot Token。
必踩坑:Message Content Intent。Portal 的 Bot 页有个 Message Content Intent 开关,不开的话机器人能连上网关但收不到消息内容(content 为空)。这是 Discord 新人第一大坑,症状恰好符合铁律一("建链成功但不干活")。
robots:
  discord:
    enabled: true
    bot_token: "<BOT_TOKEN>"
实现要点:discordgo 起 Gateway;判断是否与机器人相关用三重判定——消息 Mentions 列表包含 bot、内容含 <@botid> 或 <@!botid>、DM 频道;同时做五类守卫(nil、bot 自己发言、webhook、系统消息、空文本)。回复走 REST ChannelMessageSend。
3.3 Slack —— Socket Mode 双 Token
申请:api.slack.com/apps → Create App → Socket Mode 开启 → 拿两个 Token:
-
Bot Token(
xoxb-,OAuth & Permissions 页, scopes 至少chat:write、channels:history) -
App-Level Token(
xoxa-,Basic Information 页,scopeconnections:write,专用于 Socket Mode 的 WSS 连接)
robots:
  slack:
    enabled: true
    bot_token: "xoxb-<...>"
    app_token: "xoxa-<...>"    # 缺一个通道就不启动
Event Subscriptions:订阅 message.channels(或你需要的频道事件)。
实现要点:Slack 事件里噪音极多,收消息函数做了五重守卫:事件为 nil、bot 自己的消息、subtype 非空(编辑/删除/join 等都是 subtype)、channelType 不在处理范围、文本为空——全部跳过。会话键用 t:<team>|u:<user> 区分团队和用户。
Slack 官方现推荐 Socket Mode 而不是 Request URL(省公网 HTTPS + 证书),如果服务器没有域名和 443,Socket Mode 是唯一顺路的选择。
3.4 QQ 官方机器人 —— botgo SDK
申请:q.qq.com(QQ 开放平台)→ 创建机器人 → 拿 AppID + AppSecret。个人开发者可以申请,但沙箱/私域限制:默认只有指定的私域群能用;资料页可申请「开启公共服务」,审核通过后任意群可添加(审核口径写合规些)。
robots:
  qq:
    enabled: true
    app_id: "<APPID>"
    client_secret: "<APP_SECRET>"
实现要点:
-
官方 botgo SDK,启动即拿 access_token(7200s 自动刷新)+ WebSocket 连
wss://api.sgroup.qq.com; -
Intent 必须含群聊 + C2C(我们用的值
33554432),否则收不到群消息; -
心跳正常(约 30~40s 一次);
-
群里必须 @机器人 才会触发 AT_MESSAGE 事件——和钉钉一样是"只推被 @"模式;
-
回复走群消息 API,注意平台对被动回复有时效窗口,超时就得走主动消息(有频控)。
端到端验收实录:用户群里 @机器人发「进行渗透测试」→ 收到 → 回复「尚未绑定,请先绑定」→ 发「绑定 XXXX-XXXX」→ 回「绑定成功,当前身份:管理员」——收、回、RBAC 三段闭环。
3.5 微信 iLink —— 轮询模式
微信个人号侧的机器人通道(iLink bot),模式是HTTP 轮询:
robots:
  wechat:
    enabled: true
    bot_token: "<BOT_TOKEN>"
-
拉消息:轮询
ilink/bot/getupdates; -
回复:
ilink/bot/sendmessage; -
防重:记录游标,跳过已处理消息。
这类自研/内部协议通道没有官方 SDK 可依赖,测试策略是用 httptest 起假端点,把「轮询 → handler → 回复 payload」全链路断言一遍,加上非文本、空文本、空 userID 的跳过分支——8 路里唯一把接消息路径做到测试全覆盖的通道,之后从没出过问题。教训反推:越没有官方 SDK 背书的通道,越要靠自己的测试兜底。
3.6 钉钉 Stream —— 坑王之一(App 混淆 + SDK 日志黑洞)
申请:open-dev.dingtalk.com → 应用 → 机器人能力。推荐 Stream 模式(WSS 出站长连接,不需要公网回调地址)。
robots:
  dingtalk:
    enabled: true
    client_id: "<AppKey>"        # 形如 dingxxxxxxxxxxxxxxxx
    client_secret: "<AppSecret>"
坑 1:群消息默认只推被 @ 的
钉钉群机器人默认只推送被 @ 的消息。用户在群里直接发"你好",机器人毫无反应——这不是 bug,是默认行为。要么让用户养成 @ 的习惯,要么在开放平台后台开"接收全部消息"。
坑 2:SDK 默认空 logger(铁律二的钉钉版)
接入后症状是"一片寂静":连接成功、心跳正常、群里 @ 了也没任何日志。根因是钉钉 Stream SDK 默认 logger 为空,所有内部日志被丢弃。必须先写桥接(见铁律二),否则你连"钉钉到底推没推帧"都无从判断。
桥接之后,判读日志有三个关键信号(三分判据):
| 观测 | 结论 |
|---|---|
有 local => remote ack 帧(code=200)但无「收到消息」 | topic 路由/handler 注册问题 |
| ack code=404 | topic 未注册(SDK 层 handler 没挂上) |
| 完全无 ack 帧 | 钉钉侧根本没推——见坑 3 |
连 ping time out / reconnect 都没有 | 连接其实活着(ping 成功不打日志) |
坑 3(最致命):App 混淆 —— 配的是 A 应用的凭证,消息推给 B 应用
我们的悬案:桥接修好之后,依然零帧。最后定位到——服务器 config 里配的 AppKey/AppSecret 是应用 A 的,但群里的机器人是挂在应用 B 下的。钉钉按"机器人所属 App"推送 Stream 消息,连的是 A 的 Stream,B 的机器人消息永远到不了。
如何一锤定音:用凭证配对验证接口实锤——
# 分别用 client_id + secret 换 token,错配会直接报错
curl -s "https://oapi.dingtalk.com/gettoken?appkey=<AppKey>&appsecret=<Secret>"
# errcode=0        → 凭证自身有效
# errcode=40096    → 不合法的 appKey 或 appSecret(这对凭证不是一家)
先用这个接口验证「手里的 secret 到底属于哪个 client_id」,再确认群里的机器人卡片是挂在哪个应用下创建的,两边对齐。我们换了正确 App 的凭证后,@ 一次立刻收到——换对 App 是决定性修复。
附带教训:记录"某 client_id 曾连成功"必须附证据行(哪条日志、什么时间)。凭印象记凭证,错误会沿会话传播成生产配置错误——我们就这么把两个 App 混了。
坑 4(附带收获):修复过程中揪出一个预解假阳性
钉钉通了之后用户反馈"回复的不全",实际是内容预解层的假阳性:用 strings.Contains(lower, "ttp") 匹配攻击链关键词,而 "http" 里就含 "ttp" → 任何带 URL 的消息都被误判成攻击链题,返回垃圾文本还短路了真 Agent。修复:词边界正则(\bttp\b)+ 命中门槛(likeness >= 3 才算真命中,诊断类文本不算)。IM 通道每天在收"任意人类文本",所有关键词匹配都必须用词边界,这是 IM 场景特有的坑——Web API 输入没这么野。
3.7 飞书 —— 坑王之二:「静默失效」是假象
申请:open.feishu.cn → 企业自建应用 → 事件与回调 → 选择"使用长连接接收事件"(同样不需要公网地址)→ 拿 App ID + App Secret → 订阅 im.message.receive_v1 → 发布应用版本。
robots:
  lark:
    enabled: true
    app_id: "<APP_ID>"       # 形如 cli_xxxxxxxx
    app_secret: "<APP_SECRET>"
坑:应用日志里「正在连接」之后永远没有下文 —— 但连接其实是好的
症状极具迷惑性:应用日志文件里飞书只有一行"正在连接",之后再无任何输出,ping/pong、连接成功统统看不到。任何正常人都会得出"飞书断连了"的结论。
真相:飞书(lark)SDK 的日志默认写 stdout / journald,不进你的应用日志文件。connected to wss://msg-frontier.feishu.cn/...、ping/pong、事件分发,全都好好地写在 journald 里——WS 一直连着,通道从来没断过。所谓"静默失效"是日志观测位置错误造成的假象。
修复:lark_sdklog.go 桥接 larkcore.Logger,lark.WithLogger + larkws.WithLogger 双注入(见铁律二代码)。桥接之后应用日志里能看到完整生命周期。
接通判据(加到自动化验收里):
日志出现 "connected to wss://"  ← 连接层
随后出现收消息事件 + 回复成功   ← 业务层(铁律一)
钉钉的坑是"日志全被丢弃",飞书的坑是"日志写在别处"。症状相反(无日志 vs 日志在别处),根因同族:SDK 日志未托管。任何第三方 SDK 接入第一步先查它的 logger 怎么配。
3.8 企业微信 —— 坑王之三(五连修全记录)
企微是 8 路里唯一走 HTTP 回调的大平台(微信生态对安全的要求最重:签名 + AES 加解密 + IP 白名单),链路最长,坑也最多。我们的完整旅程是五连修,每一环独立排查。
申请:work.weixin.qq.com → 创建自建应用 → 记下 AgentId;「接收消息」→ 设置 API 接收 → 自定义 Token + EncodingAESKey。
robots:
  wecom:
    enabled: true
    corp_id: "<CORP_ID>"
    agent_id: 1000002
    token: "<TOKEN_26位>"
    encoding_aes_key: "<AES_KEY_43位>"
修 1:回调 URL 必须带完整路径,且结尾不能多斜杠
后台保存 URL 时企微会立刻发一个 GET 验证请求(带 msg_signature/timestamp/nonce/echostr)。报「openapi回调地址请求不通过」时,先做三态判定(用 curl 模拟探测自己的回调路径):
| 你在后台填的 URL | 实际打到的位置 | 现象 |
|---|---|---|
http://IP:PORT(漏路径) | 网页首页路由 | 返回 200 + 整页 HTML —— 答非所问,企微判失败 |
http://IP:PORT/api/robot/wecom/(多尾斜杠) | gin RedirectTrailingSlash | 301 重定向,企微未必跟随 |
http://IP:PORT/api/robot/wecom(正确) | 回调处理器 | 400 invalid signature ← 这才是正常信号(请求已落到处理器,只是参数不对) |
核心心法:curl 自己的回调路径返回 400 签名错误,是"路由通了"的标志,不是故障。 我们最初就是填漏了路径,服务器日志里企微请求一条都没有(因为根本没打到回调处理器上)。
关于 IP 直填的合规口径(官方分两种,别混):
-
未认证企业:可以直接用服务器 IP 填回调 URL,不校验域名主体;
-
已认证企业:必须用域名,且该域名的 ICP 备案主体要与企微认证主体一致(否则报「域名主体校验未通过」,无捷径)。
非标端口有成功案例(8088/9898 等),不是必然门槛;但云服务器要先查安全组——本机 ufw/iptables 不拦 ≠ 公网可达,curl 探端口:rc=7 是放行但无服务,超时大概率是安全组拦。
修 2:Token 必须逐字符一致(expected / got 对照法)
URL 对了之后,日志里出现决定性证据:
企业微信 URL 验证签名失败
expected: f895ef13...   ← 企微用「后台里填的 Token」算的签名
got:      76722ee0...   ← 服务器用「config 里的 Token」算的签名
两个签名对不上 = 后台 Token 和服务器 config 的 Token 不是同一个。服务端按规范回 400,企微就报"请求不通过"。
处理:后台把 Token / EncodingAESKey 两个框整个清空,原样粘贴服务器 config 里的值(注意前后不能带空格),保存。如果后台强制「随机获取」,就把随机出来的值反向更新到服务器 config 并重启。
排障技巧:如果日志里从没出现过
expected:<非空值>这种行,基本可以排除"Token 抄错"——那是唯一会留下该日志的原因,剩下的嫌疑就集中在 URL 形态上。
GET 验证的核心算法(官方规范,自测时照此构造):
// 1. 签名:token、timestamp、nonce、encrypt 四值「字典序排序」后 SHA1
parts := []string{token, timestamp, nonce, encrypt}
sort.Strings(parts) // Go 的 sort.Strings 是字节序,注意对齐
sig := sha1hex(strings.Join(parts, ""))
// 2. 验证通过后:AES 解密 echostr(Key=Base64Decode(AESKey+"=") 共 32 字节,
// IV=Key 前 16 字节;明文 = random(16) + msg_len(4, 大端) + msg + corpID),
// 把明文原样返回即完成验证
修 3:errcode=60020 —— 企业可信 IP 白名单
验签解密全通过、Agent 处理正常,但机器人回复时调企微 API 被拒:
企业微信主动发送消息失败
errcode=60020  "not allow to access from your ip, from ip: <SERVER_IP>"
这个报错的语义非常精确:收消息链路全通(能收到你的消息本身就是证明),卡在出方向——服务器的出口 IP 不在应用的「企业可信IP」白名单里。
处理路径:企微管理后台 → 应用管理 → 点进那个自建应用的详情页 → 往下拉到「开发者接口」区域 → 企业可信IP → 配置 → 填服务器公网 IP → 保存。
常见无效操作:加到了「我的企业 → 企业信息」等全局位置、加成「可信域名」、加到了另一个应用、没点确认。判定标准只有一个:应用详情页的列表里能看到这个 IP。
修 4:被动回包不显示 —— 全部改走主动 API
白名单配好后,AI 消息(异步走主动发送 API)稳定可达;但命令类回复(绑定/帮助/状态)毫无显示。开 debug 日志后抓到完整现场:
收到 POST → 解密成功 → 识别为命令 → 「绑定成功,当前身份:管理员」
→ AES 加密、生成 MsgSignature → 写入 HTTP 响应体 → 200
绑定其实早就成功了,回包也是按官方规范加密签名的——但企微客户端就是不显示被动回包。 对照实验干净利落:主动 API = 稳定显示;被动回包 = 稳定不显示。
裁决:命令回复一律改走主动消息 API,与 AI 消息同一条已被实证的路。被动回包代码保留作兜底,但顺手修掉了一个客观 bug:
// ❌ 错误:Header 在 WriteHeader 之后设置等于没设(Go 会在 Write 时 sniff 出 text/html)
c.Writer.WriteHeader(http.StatusOK)
c.Writer.Header().Set("Content-Type", "text/xml; charset=utf-8")
// ✅ 正确:先设 Header,再一次 Write
c.Writer.Header().Set("Content-Type", "text/xml; charset=utf-8")
c.Writer.WriteHeader(http.StatusOK)
_, _ = c.Writer.Write([]byte(xmlResp))
教训:用户报"没回复"≠ 消息没到。被动回包型架构里,"服务端成功 + 客户端不显示"是真实存在的故障态,日志看不到任何失败。debug 日志是唯一的破案工具。
修 5:markdown 渲染 —— 智能选择 msgtype
命令回复能显示了,但全是原始 markdown 源码(**、·、分隔线原样输出)。原因:企微 text 类型不渲染任何 markdown;而企微应用消息支持 markdown 类型(加粗/标题/引用/行内代码/链接)。
修复:发送时检测内容,含 **、代码块围栏、行首 #、> 引用、markdown 链接等特征 → 发 markdown 类型;纯短文本(如"绑定成功")仍走 text:
func wecomLooksLikeMarkdown(s string) bool {
if strings.Contains(s, "**") || strings.Contains(s, "```") { return true }
for _, line := range strings.Split(s, "\n") {
t := strings.TrimSpace(line)
if strings.HasPrefix(t, "#") || strings.HasPrefix(t, ">") { return true }
}
return false
}
msgType := "text"
payload := map[string]interface{}{"content": content}
if wecomLooksLikeMarkdown(content) {
msgType = "markdown"
payload = map[string]interface{}{"content": content}
}
msgReq := map[string]interface{}{
"touser": toUser, "msgtype": msgType, "agentid": agentID, msgType: payload,
}
至此企微五连修全部完成:URL 路径 → Token 一致 → 可信 IP → 主动发送 → markdown,端到端全通。
<a id="4-部署铁律"></a>
4. 部署与运维铁律(Linux 服务器侧)
IM 通道的很多"灵异故障"其实是部署问题。以下每条都有真实事故背书:
4.1 先确认 systemd 到底在跑哪个文件
我们曾替换了 /opt/app/secautomind,重启后"部署成功"——但服务照常跑旧代码。排查半天发现 systemd 的 ExecStart 指向的是 /opt/app/secautomind-ai,替换的文件根本没被使用。
systemctl cat <service> | grep -E 'ExecStart|WorkingDirectory'
部署第 0 步:先看 unit 文件,再动手。「替换成功 + 服务重启成功」不等于「新代码在跑」。
4.2 Windows 交叉编译必须显式 GOOS
在 Windows 开发机上 go build 产出的是 PE 格式,直接传上 Linux 会得到 systemd 203/EXEC 崩溃循环(服务起不来)。正确姿势:
GOOS=linux GOARCH=amd64 CGO_ENABLED=0 go build -trimpath -o app-linux ./cmd/server
# 部署前验 ELF 头(4 字节应为 0x7f 45 4c 46 = \x7fELF)
python -c "print(open('app-linux','rb').read(4))"
事故现场:203/EXEC → 立即回滚旧二进制恢复服务 → 交叉编译重来。回滚能力是部署的保险丝,先备份再替换。
4.3 运行中二进制不能 cp 覆盖(Text file busy)
# ❌ cp new ./app        → Text file busy
# ✅ 先 mv 再 cp(mv 是改名,不影响已打开的 inode)
mv ./app ./app.bak-$(date +%Y%m%d-%H%M)
cp /tmp/app-new ./app && chmod +x ./app && systemctl restart <service>
4.4 大文件传输:gzip 管道过 ssh + SHA256 双端比对
87MB 二进制走 scp 容易卡死,管道方式快且稳:
gzip -9 -c app-linux | ssh root@<SERVER_IP> 'gunzip > /tmp/app-new && chmod +x /tmp/app-new && sha256sum /tmp/app-new'
sha256sum app-linux   # 本地比对,两边一致才部署
4.5 服务器 config 的 CRLF 陷阱
Windows 编辑过再传上去的 config 是 CRLF 行尾,sed 's/^level: info$/level: debug/' 匹配不到(行尾藏着 \r),而且静默失败——命令不报错,配置就是没改。sed 要显式吃掉 \r:
sed -i 's/^  level: info\r*$/  level: debug/' config.yaml
grep -n 'level:' config.yaml   # 改完必须回读确认
另外:精简服务器上可能没有 python3,批量改配置写 sed 而不是 python 脚本;任何配置修改前先 cp config.yaml config.yaml.bak-<日期-用途>。
<a id="5-诊断工具箱"></a>
5. 诊断工具箱:一套通用的日志取证方法
八路的排障反复用到同一套动作,固化如下:
5.1 探针三态法(HTTP 回调类通道通用)
# 从服务器本机打自己的回调路径,预期 400 invalid signature(= 路由通、参数不合规)
curl -s -o /dev/null -w 'GET  %{http_code}\n' 'http://127.0.0.1:PORT/api/robot/wecom'
curl -s -o /dev/null -w 'POST %{http_code}\n' -X POST 'http://127.0.0.1:PORT/api/robot/wecom' -d 'x'
-
200 + 大段 HTML → 打到了别的路由(URL 漏路径)
-
301 → 尾斜杠重定向
-
400 签名错误 → 路由正常(健康信号)
-
连接拒绝 → 服务/端口问题
5.2 凭证配对验证(钉钉式)
怀疑"secret 和 appkey 不是一对"时,直接调换 token 接口:errcode=0 有效、errcode=40096 错配。用平台自己的接口验证凭证配对,比翻后台快且准。
5.3 debug 日志时间线法(企微悬案的关键)
开 debug → 用户复现 → 拉时间窗口内全量日志(不是 grep 关键词)→ 按「收到 → 解密 → 处理 → 回包」四段逐层看在哪层断。四段式链路表适合所有回调型通道:
| 层 | 正常表现 | 断在这里的含义 |
|---|---|---|
| 收到请求 | POST 记录 | 平台没发过来 / 网络不通 |
| 解密/验签 | 成功 | Token/AESKey 不一致 |
| 业务处理 | 命令/AI 逻辑执行 | 应用自身 bug |
| 回复 | 回包体/发送成功 | 回复通道问题(被动回包显示问题/白名单/频控) |
5.4 恒值识别法
验签失败日志里 expected:"" 且 got == SHA1(token) 恒定不变 → 是无参扫描器,不是平台请求。异常流量先做特征识别,别把盲扫当业务故障排查。
<a id="6-检查清单"></a>
6. 上线前检查清单
每路通道上线前过一遍:
-
业务层实证:真实客户端发消息 → 服务端出现「收到消息」日志 + 客户端收到回复(两级证据齐)
-
@ 限制确认:钉钉/QQ 群内默认只推被 @ 消息,使用方式与用户对齐
-
Intent/事件订阅确认:Discord Message Content Intent、QQ 群聊+C2C Intent、飞书 im.message.receive_v1
-
SDK 日志已桥接到应用日志体系(钉钉/飞书必查)
-
出方向白名单确认(企微企业可信 IP)
-
回复路径确认走的是"已被实证显示"的通道(企微:主动 API)
-
消息长度分片:各平台单条上限不同(Discord 2000、Telegram 4096、markdown 类型 4096 字节等),长回复要分片
-
绑定码流程走通:生成 → 绑定 → whoami 显示 RBAC 身份
-
日志级别已改回 info,排障期临时改动已回收
-
凭证不入库:config 里的 Token/Secret 不会出现在任何要提交的文件里(见 §7)
<a id="7-安全"></a>
7. 安全注意事项
-
凭证隔离:所有 Token/Secret 只存在于服务器 config 和密钥管理处,代码、文档、博客、issue 一律占位符。尤其注意生成的 HTML 指南/截图/表格这类"看起来不是代码"的文件——它们最容易带真实凭证进 git。
-
公开仓库双重扫描:
git status的未跟踪文件和git diff --cached(暂存区)都要扫,git diff只看已跟踪改动会漏掉新文件里的凭证。提交前grep一遍所有已知凭证串。 -
回调安全:验签不过一律 4xx 拒绝(fail-closed),解密失败不回显细节;公网暴露的回调路径必然被盲扫,日志里区分业务请求和扫描噪音。
-
最小权限:IM 绑定的 RBAC 身份按需分配;高风险操作(删除对话、执行高危命令)保留确认环节(
确认 / 取消命令对)。 -
IP 白名单双向理解:企微的「企业可信IP」是你调平台 API 时平台校验你的出口 IP——它是出方向限制,不影响收消息。理解错了会把 60020 误判成"收不到消息"的问题。
结语:三条最有复用价值的经验
-
每层实证,不接受"看起来连上了"。建链成功、token 有效、心跳正常,全都是第 0 层。只有「服务端收到消息的日志」+「客户端实际显示回复」两级证据齐了,才算接通。
-
第三方 SDK 的日志体系,接入第一步就托管。钉钉(默认丢弃)和飞书(写去别处)用两种相反的症状教会了同一件事:不桥接日志,故障时就等于蒙眼排障。
-
日志只截断不丢弃,排障期开 debug。过滤"噪音"毁掉的是证据本身;而"成功路径静默"会让"服务端成功 + 客户端无显示"这类故障变成悬案——debug 日志是破案的唯一钥匙。
8 路通道,从 Telegram 的 10 分钟到企微的五连修,各自难度天差地别,但排障方法论是同一套。希望这篇 SOP 能让你绕过我们踩过的每一个坑。
技术栈:Go + gin + zap;钉钉 Stream SDK / 飞书 lark SDK / QQ botgo / discordgo / slack-go / telegram-bot-api。文中配置字段名以自己的项目为准,思路通用。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 1
 0
- 0


 已为社区贡献1条内容

所有评论(0)