HCIA实验-外网客户端访问内网Http服务器...
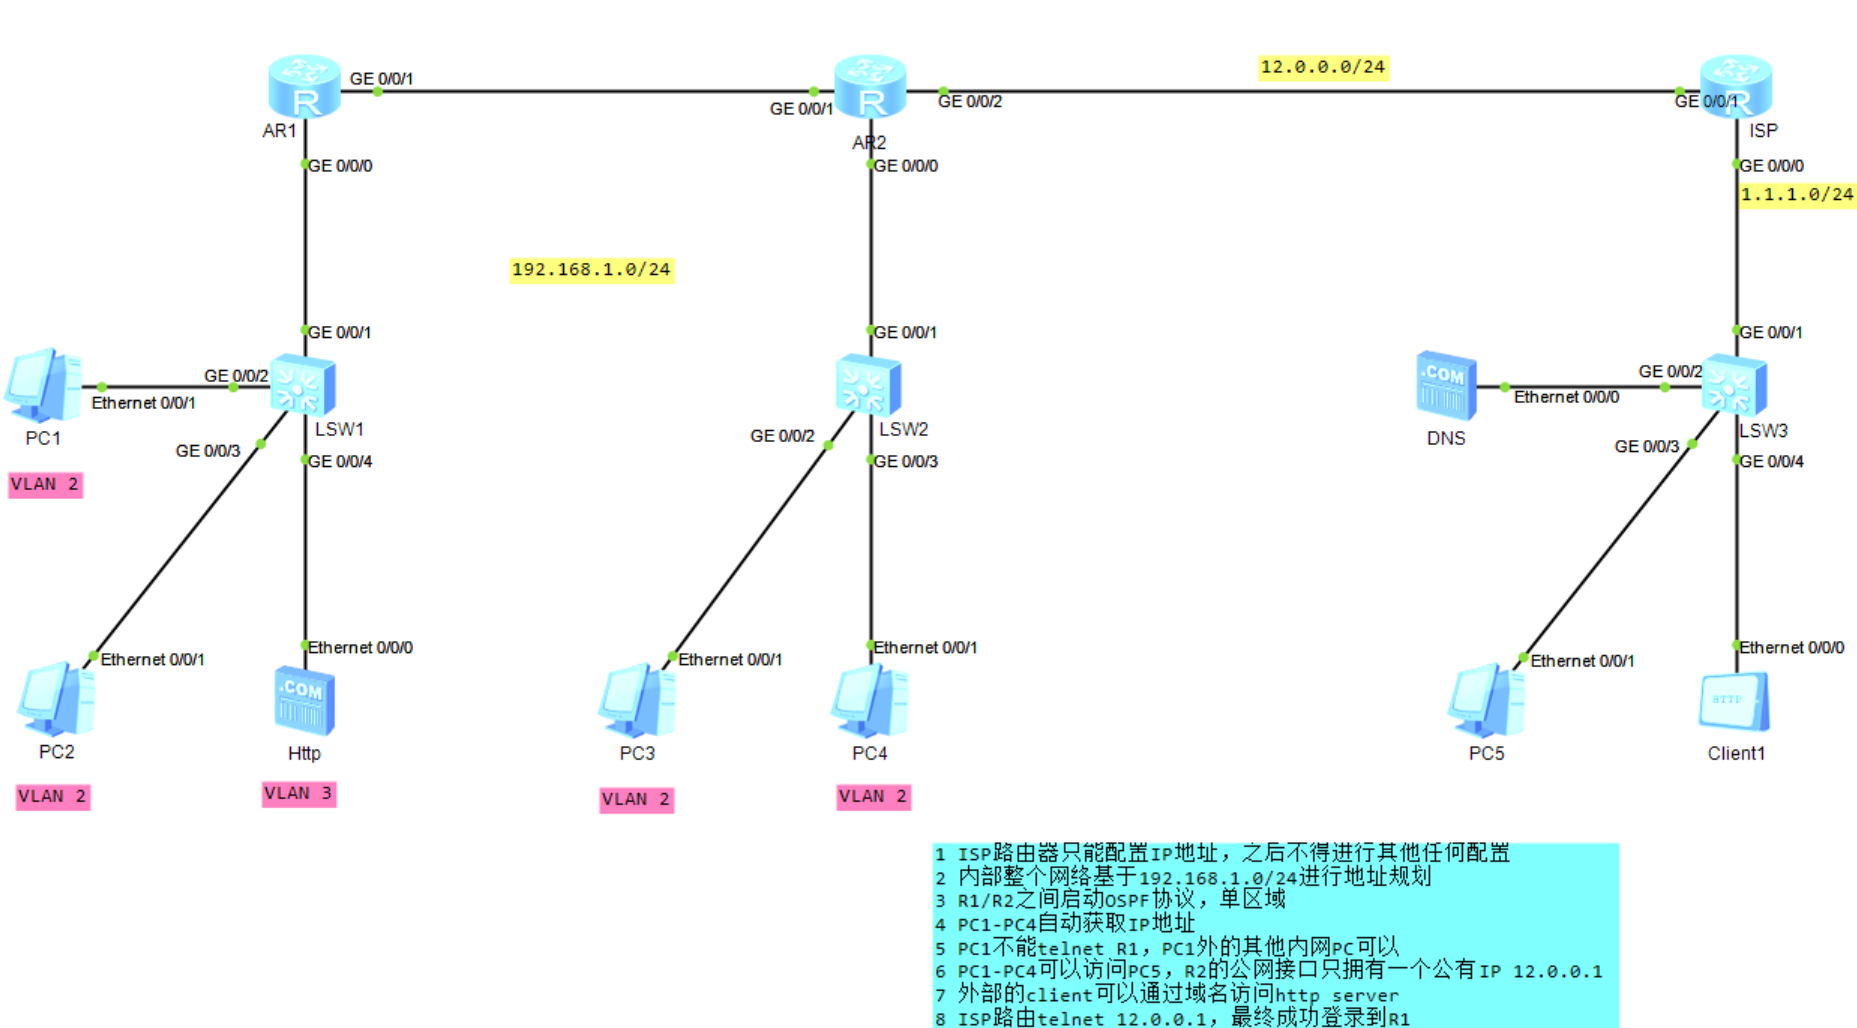
划分内网IP
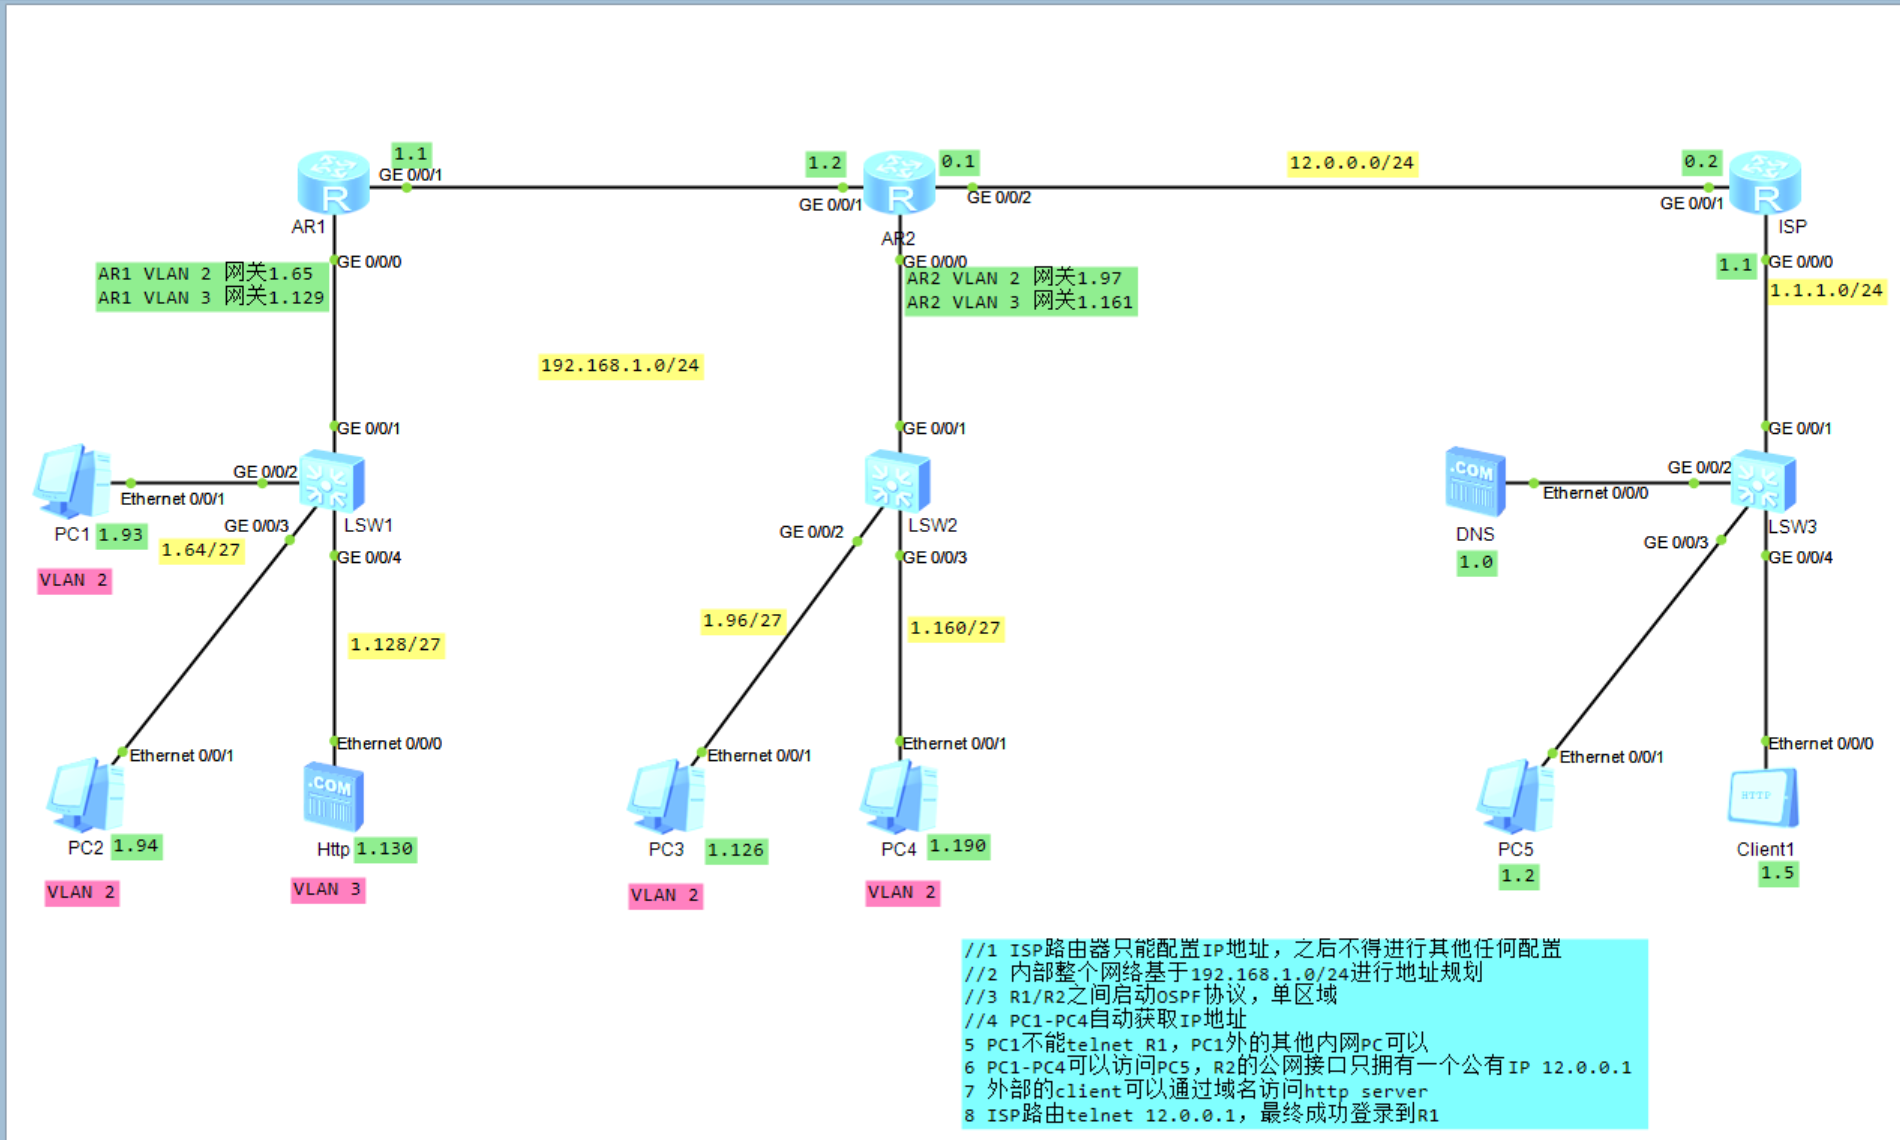
先看内网结构,两台路由器下划分有VLAN2、VLAN3,所有一共有四个广播域,一条干路,可以将192.168.1.0/24划分为八段,
干路--192.168.1.000 00000--192.168.1.0/27
留--192.168.1.001 00000
AR1 VLAN 2--192.168.1.010 00000--192.168.1.64/27
AR2 VLAN 2--192.168.1.011 00000--192.168.1.96/27
AR1 VLAN 3--192.168.1.100 00000--192.168.1.128/27
AR2 VLAN 3--192.168.1.101 00000--192.168.1.160/27
留--192.168.1.110 00000
留--192.168.1.111 00000
一般都这么划分的吧,干路再可以分出多个/30网段使用。不过我倒是觉得还可以这样分成4段再将第一段分成两段一段给干路一段给服务器所在的网段
干路--192.168.1.00 0 00000--192.168.1.0/27
AR1 VLAN 3--192.168.1.00 1 00000--192.168.1.32/27
AR1 VLAN 2--192.168.1.01 000000--192.168.1.64/26
AR2 VLAN 2--192.168.1.10 000000--192.168.1.128/26
AR2 VLAN3--192.168.1.11 000000--192.168.1.192/26
这样看着会节约地址,不过其实这样也是有致命的缺陷。想知道的答案在文末所以要好好看下去哦!
这里就按照划分为8段的IP地址来分配(要求2完成)
内网配置
先做内网
养成改名的好习惯改设备名
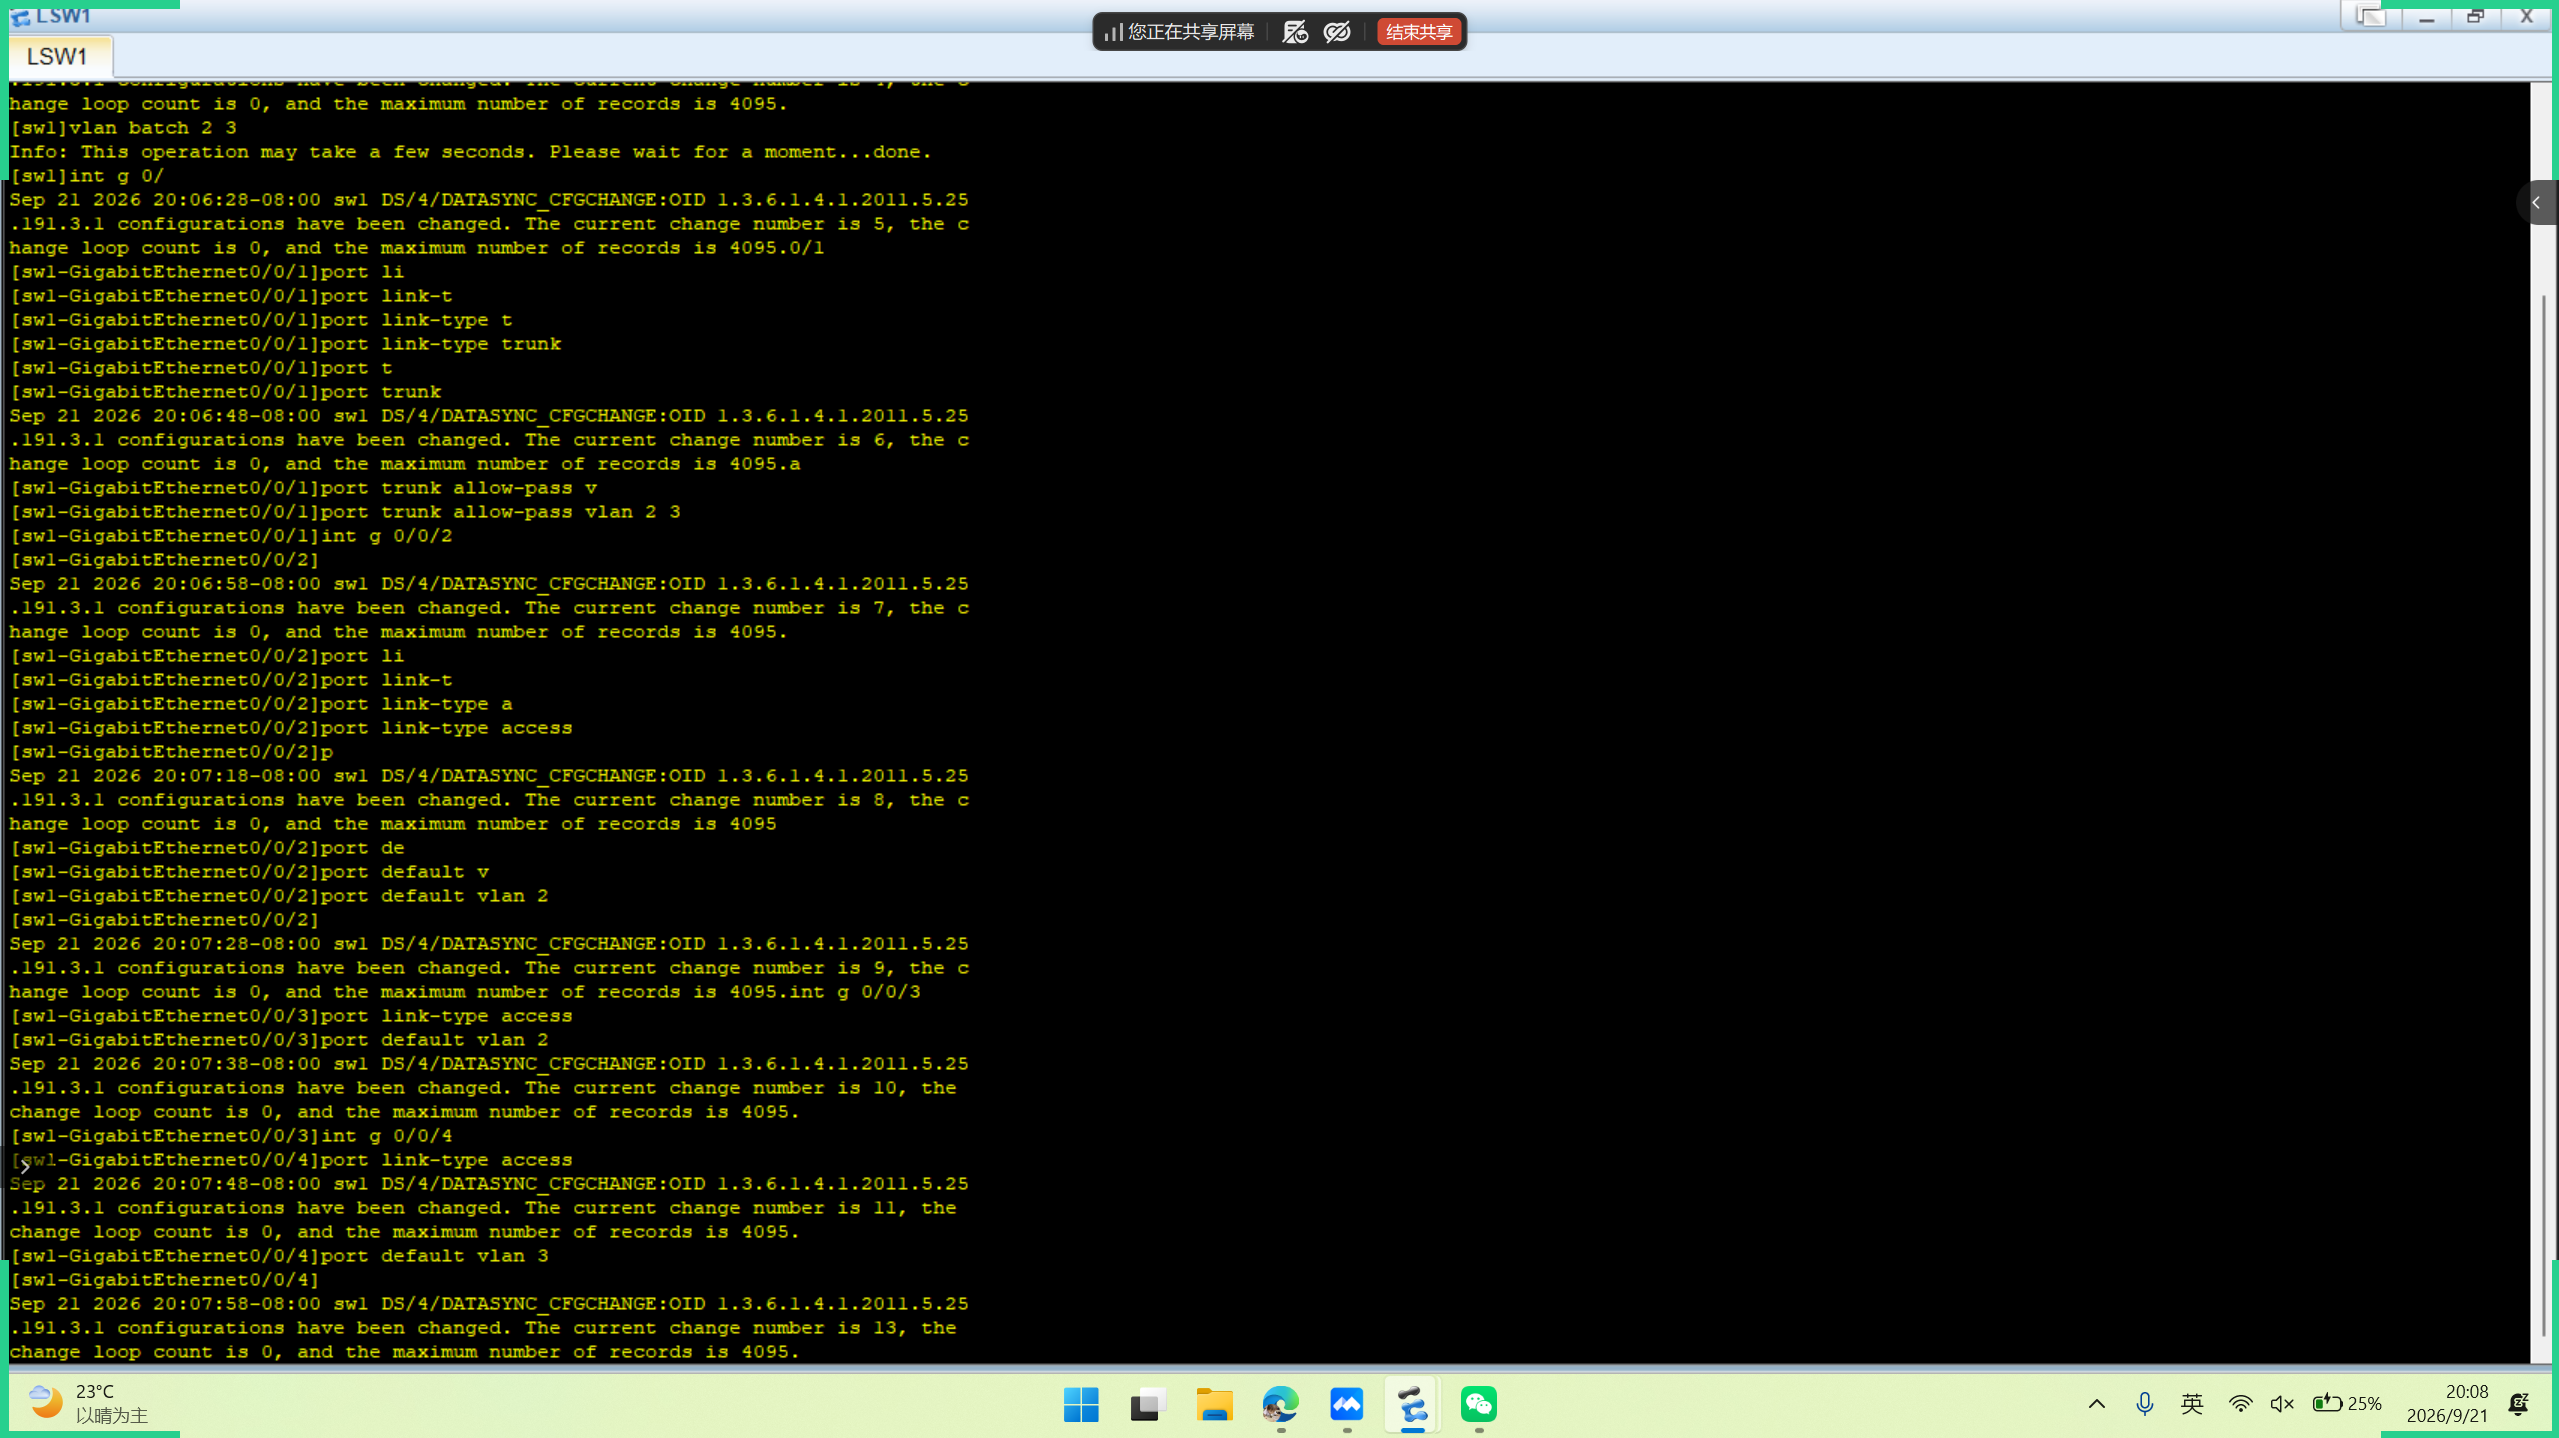
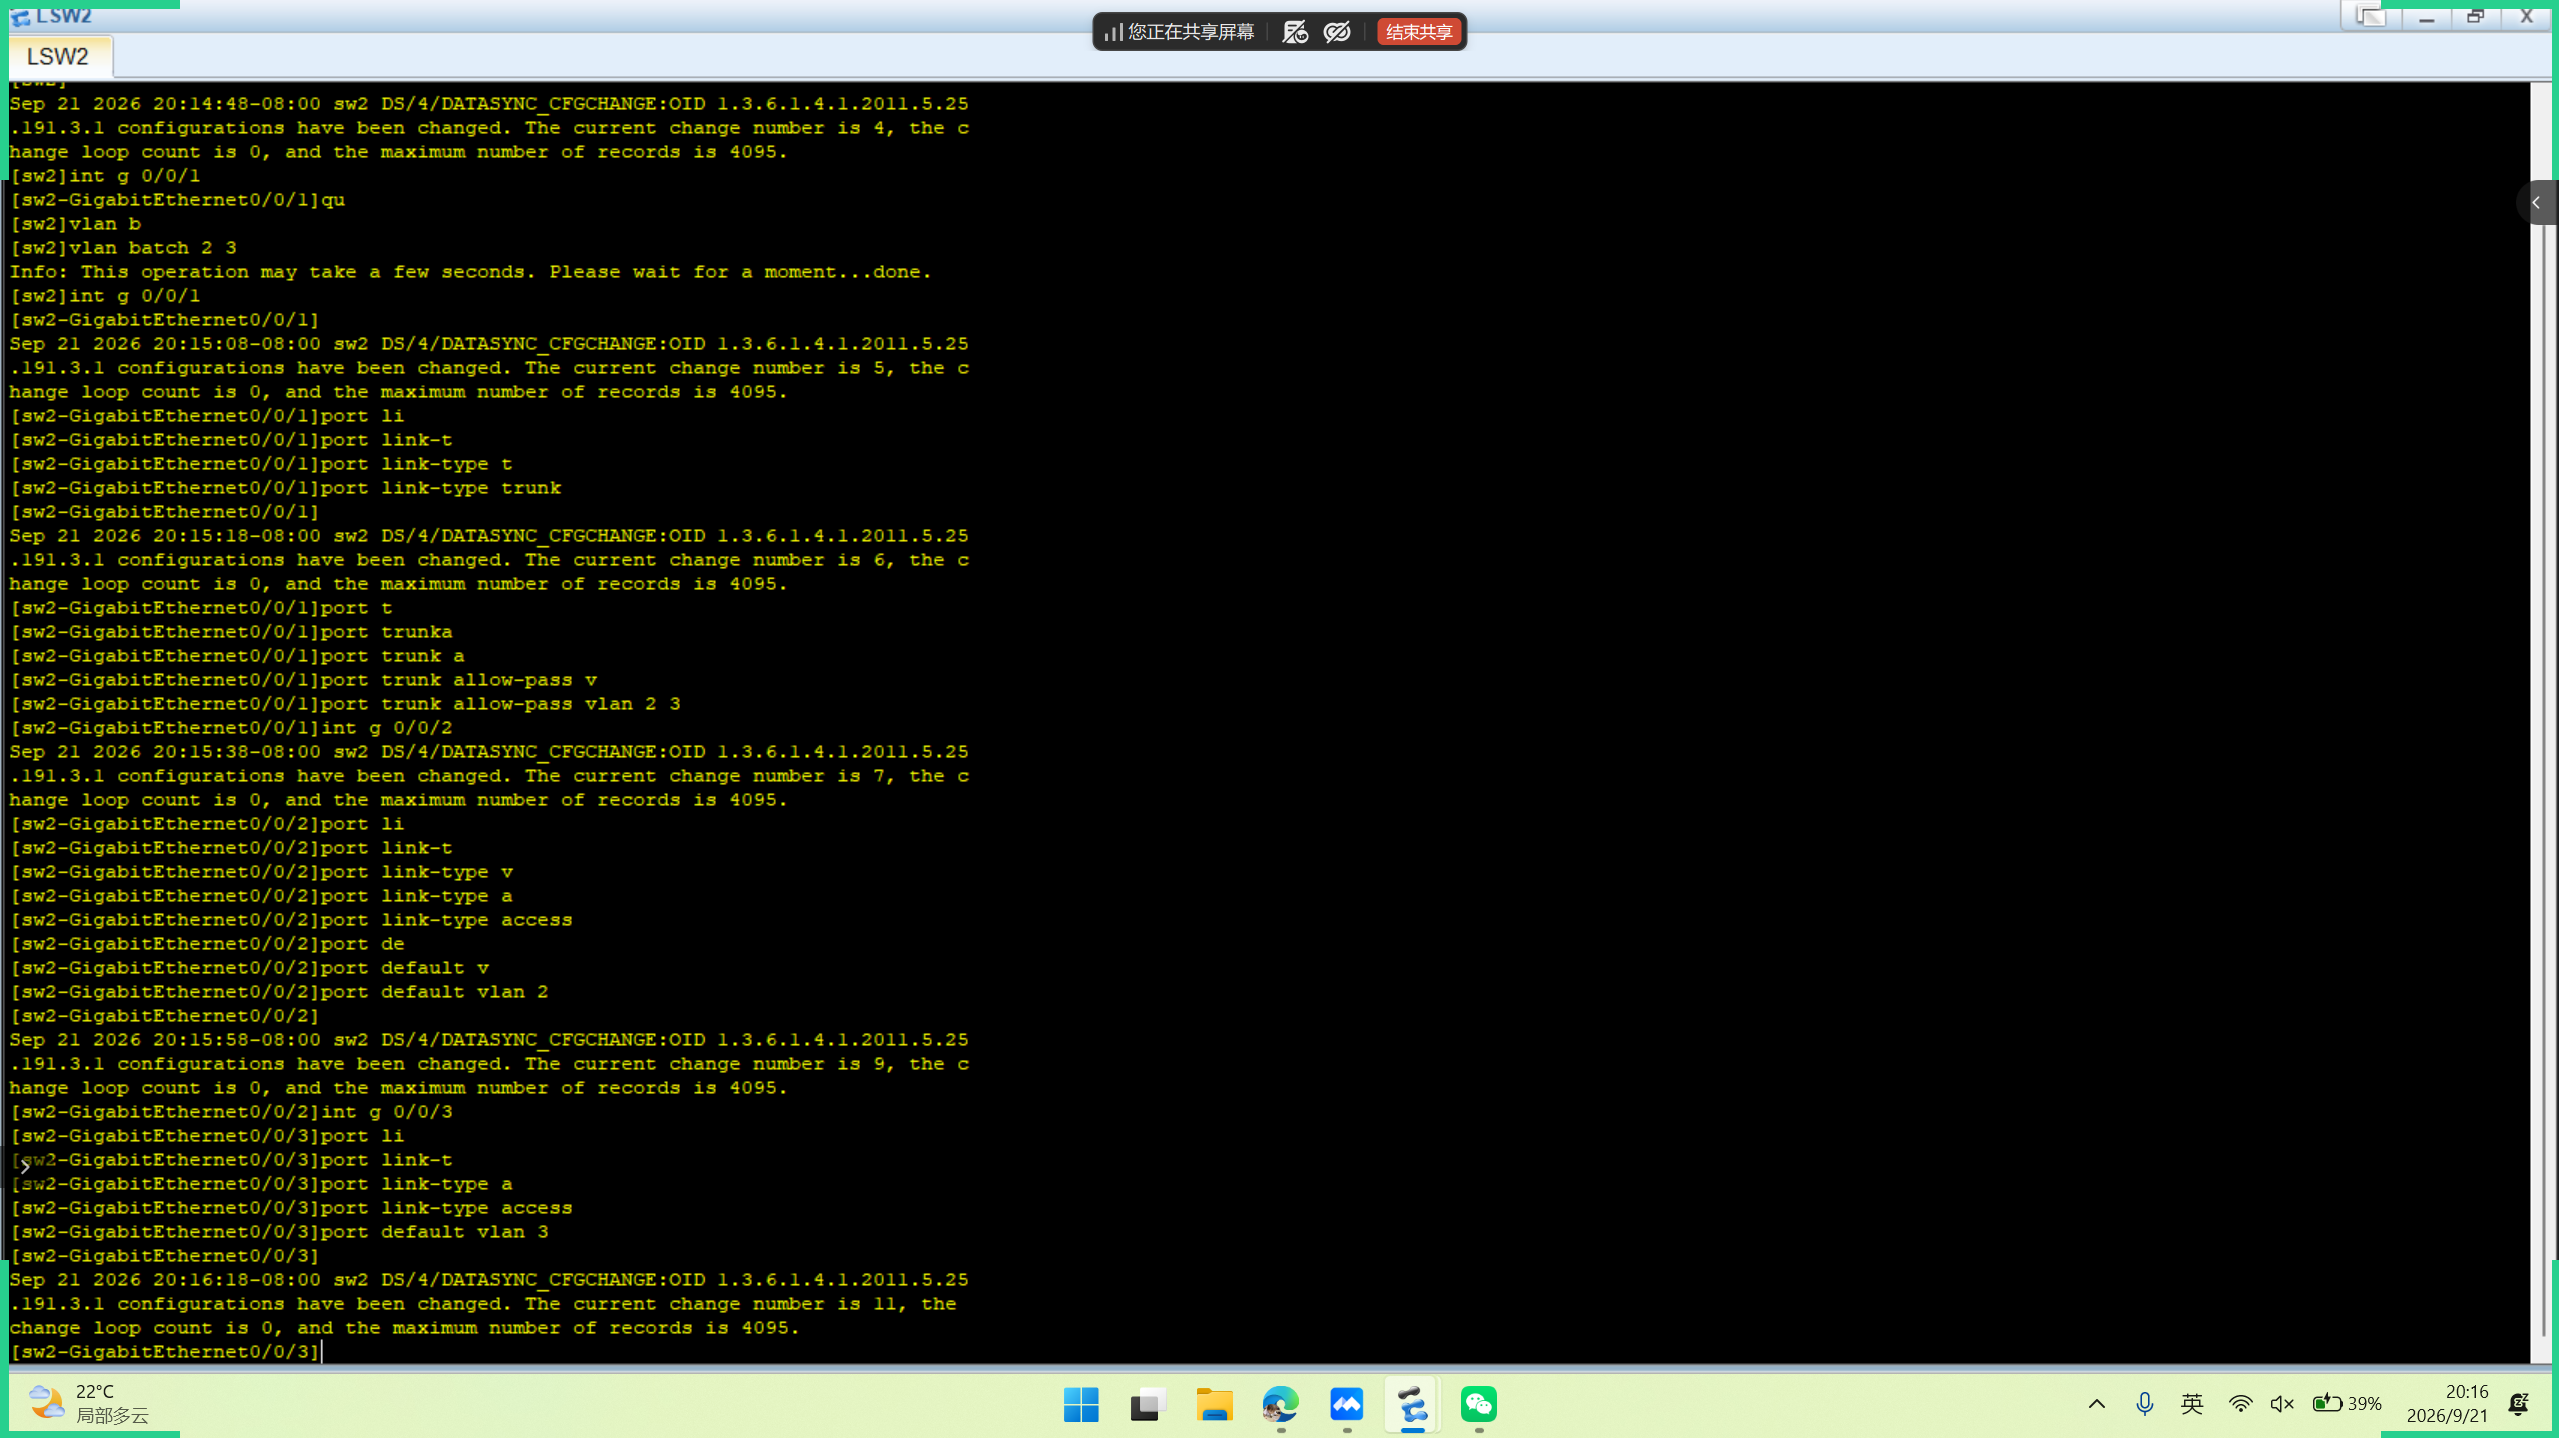
二层配置
优先配置2层,创建VLAN后将接口划入VLAN(设置链路状态放行对应VLAN)
三层配置
配置三层路由器实现VLAN间路由,创建虚拟子接口配置IP地址,让其识别对应VLAN的806.1q帧,开启ARP应答。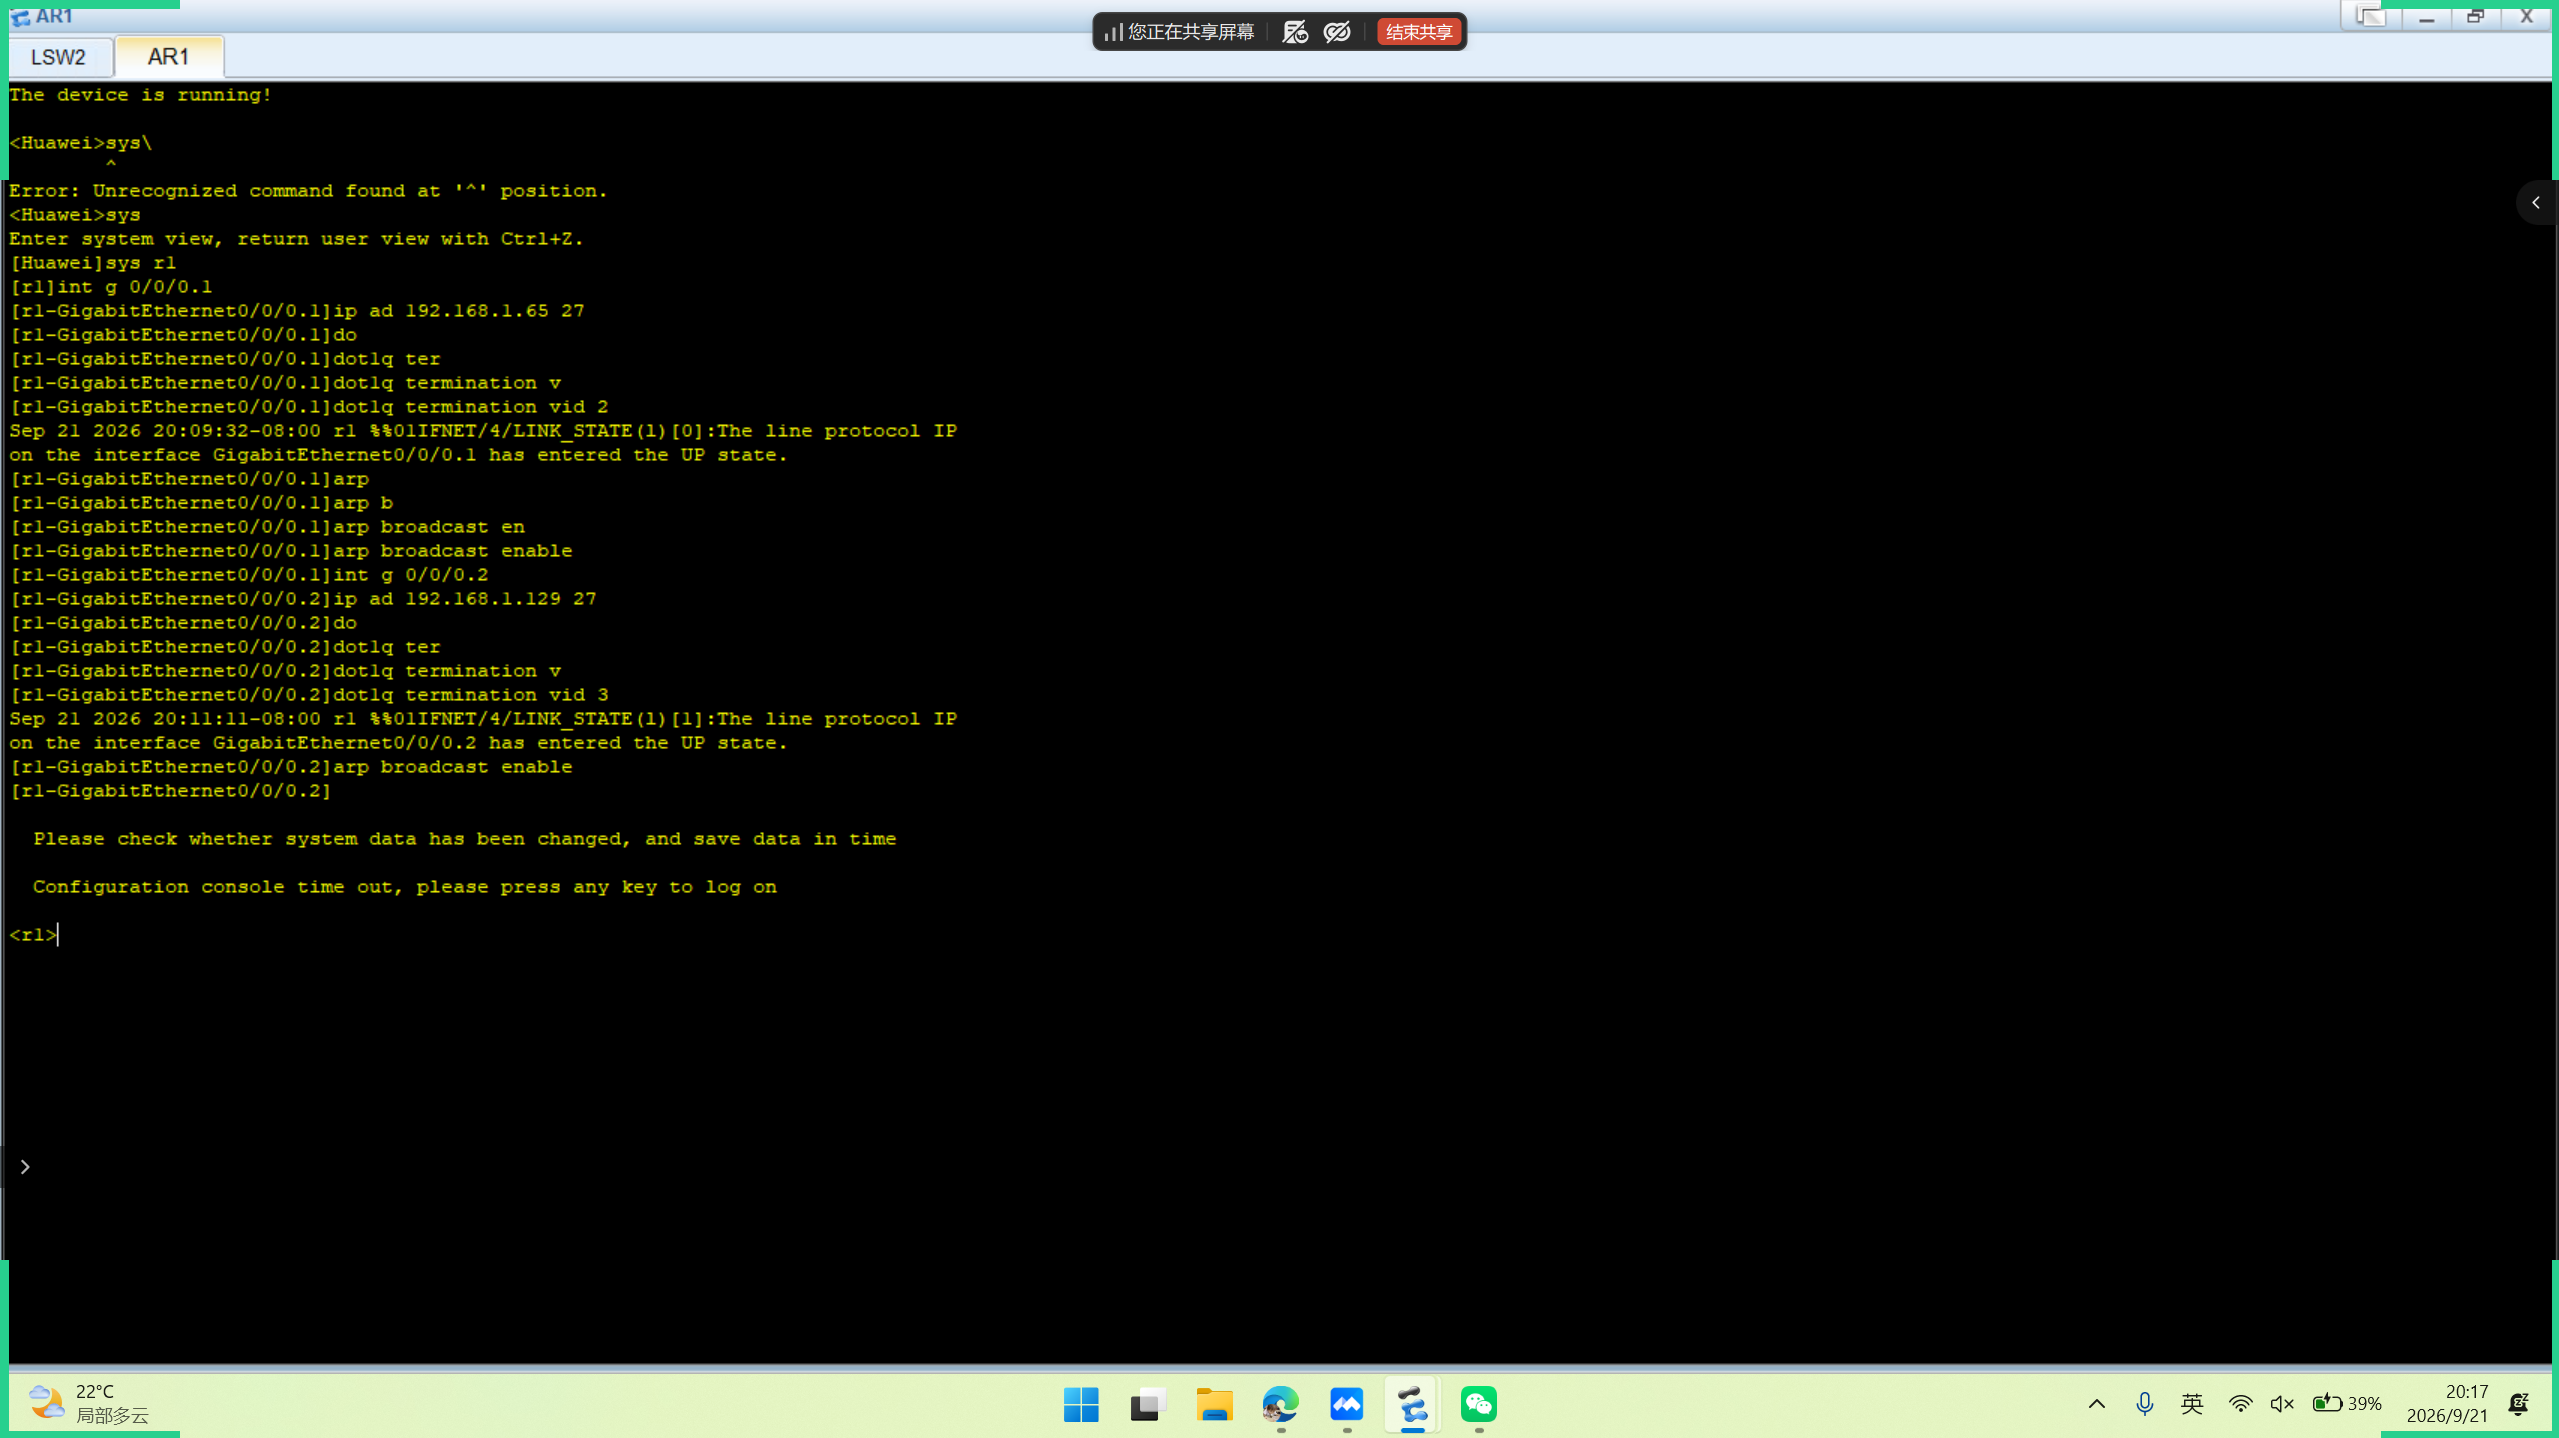
再配置干路的IP地址内网IP地址就都对号入座了
内网DHCP配置
开启DHCP服务,创建地址池放入网段输入网关(DNS就不做了),进入子接口DHCP选择全局。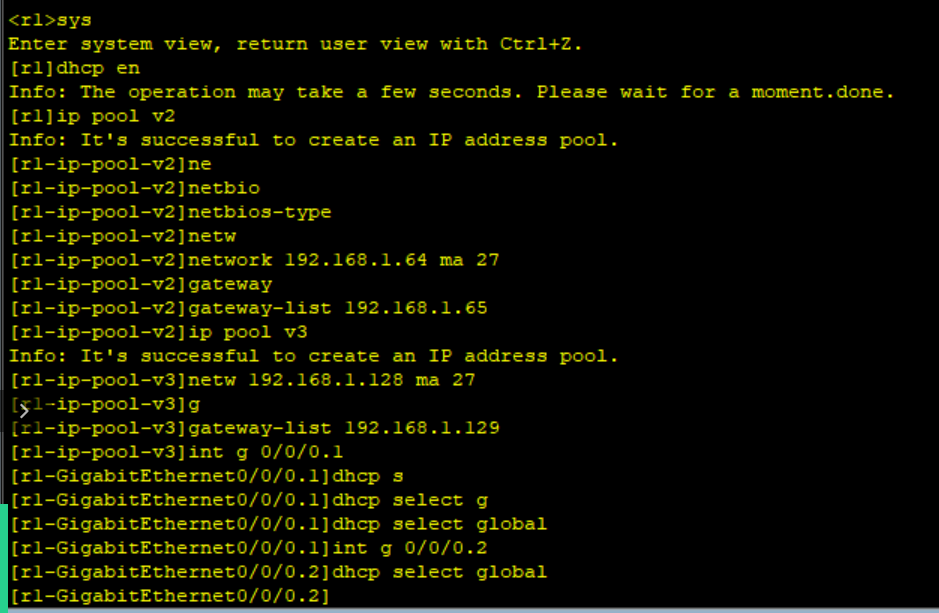
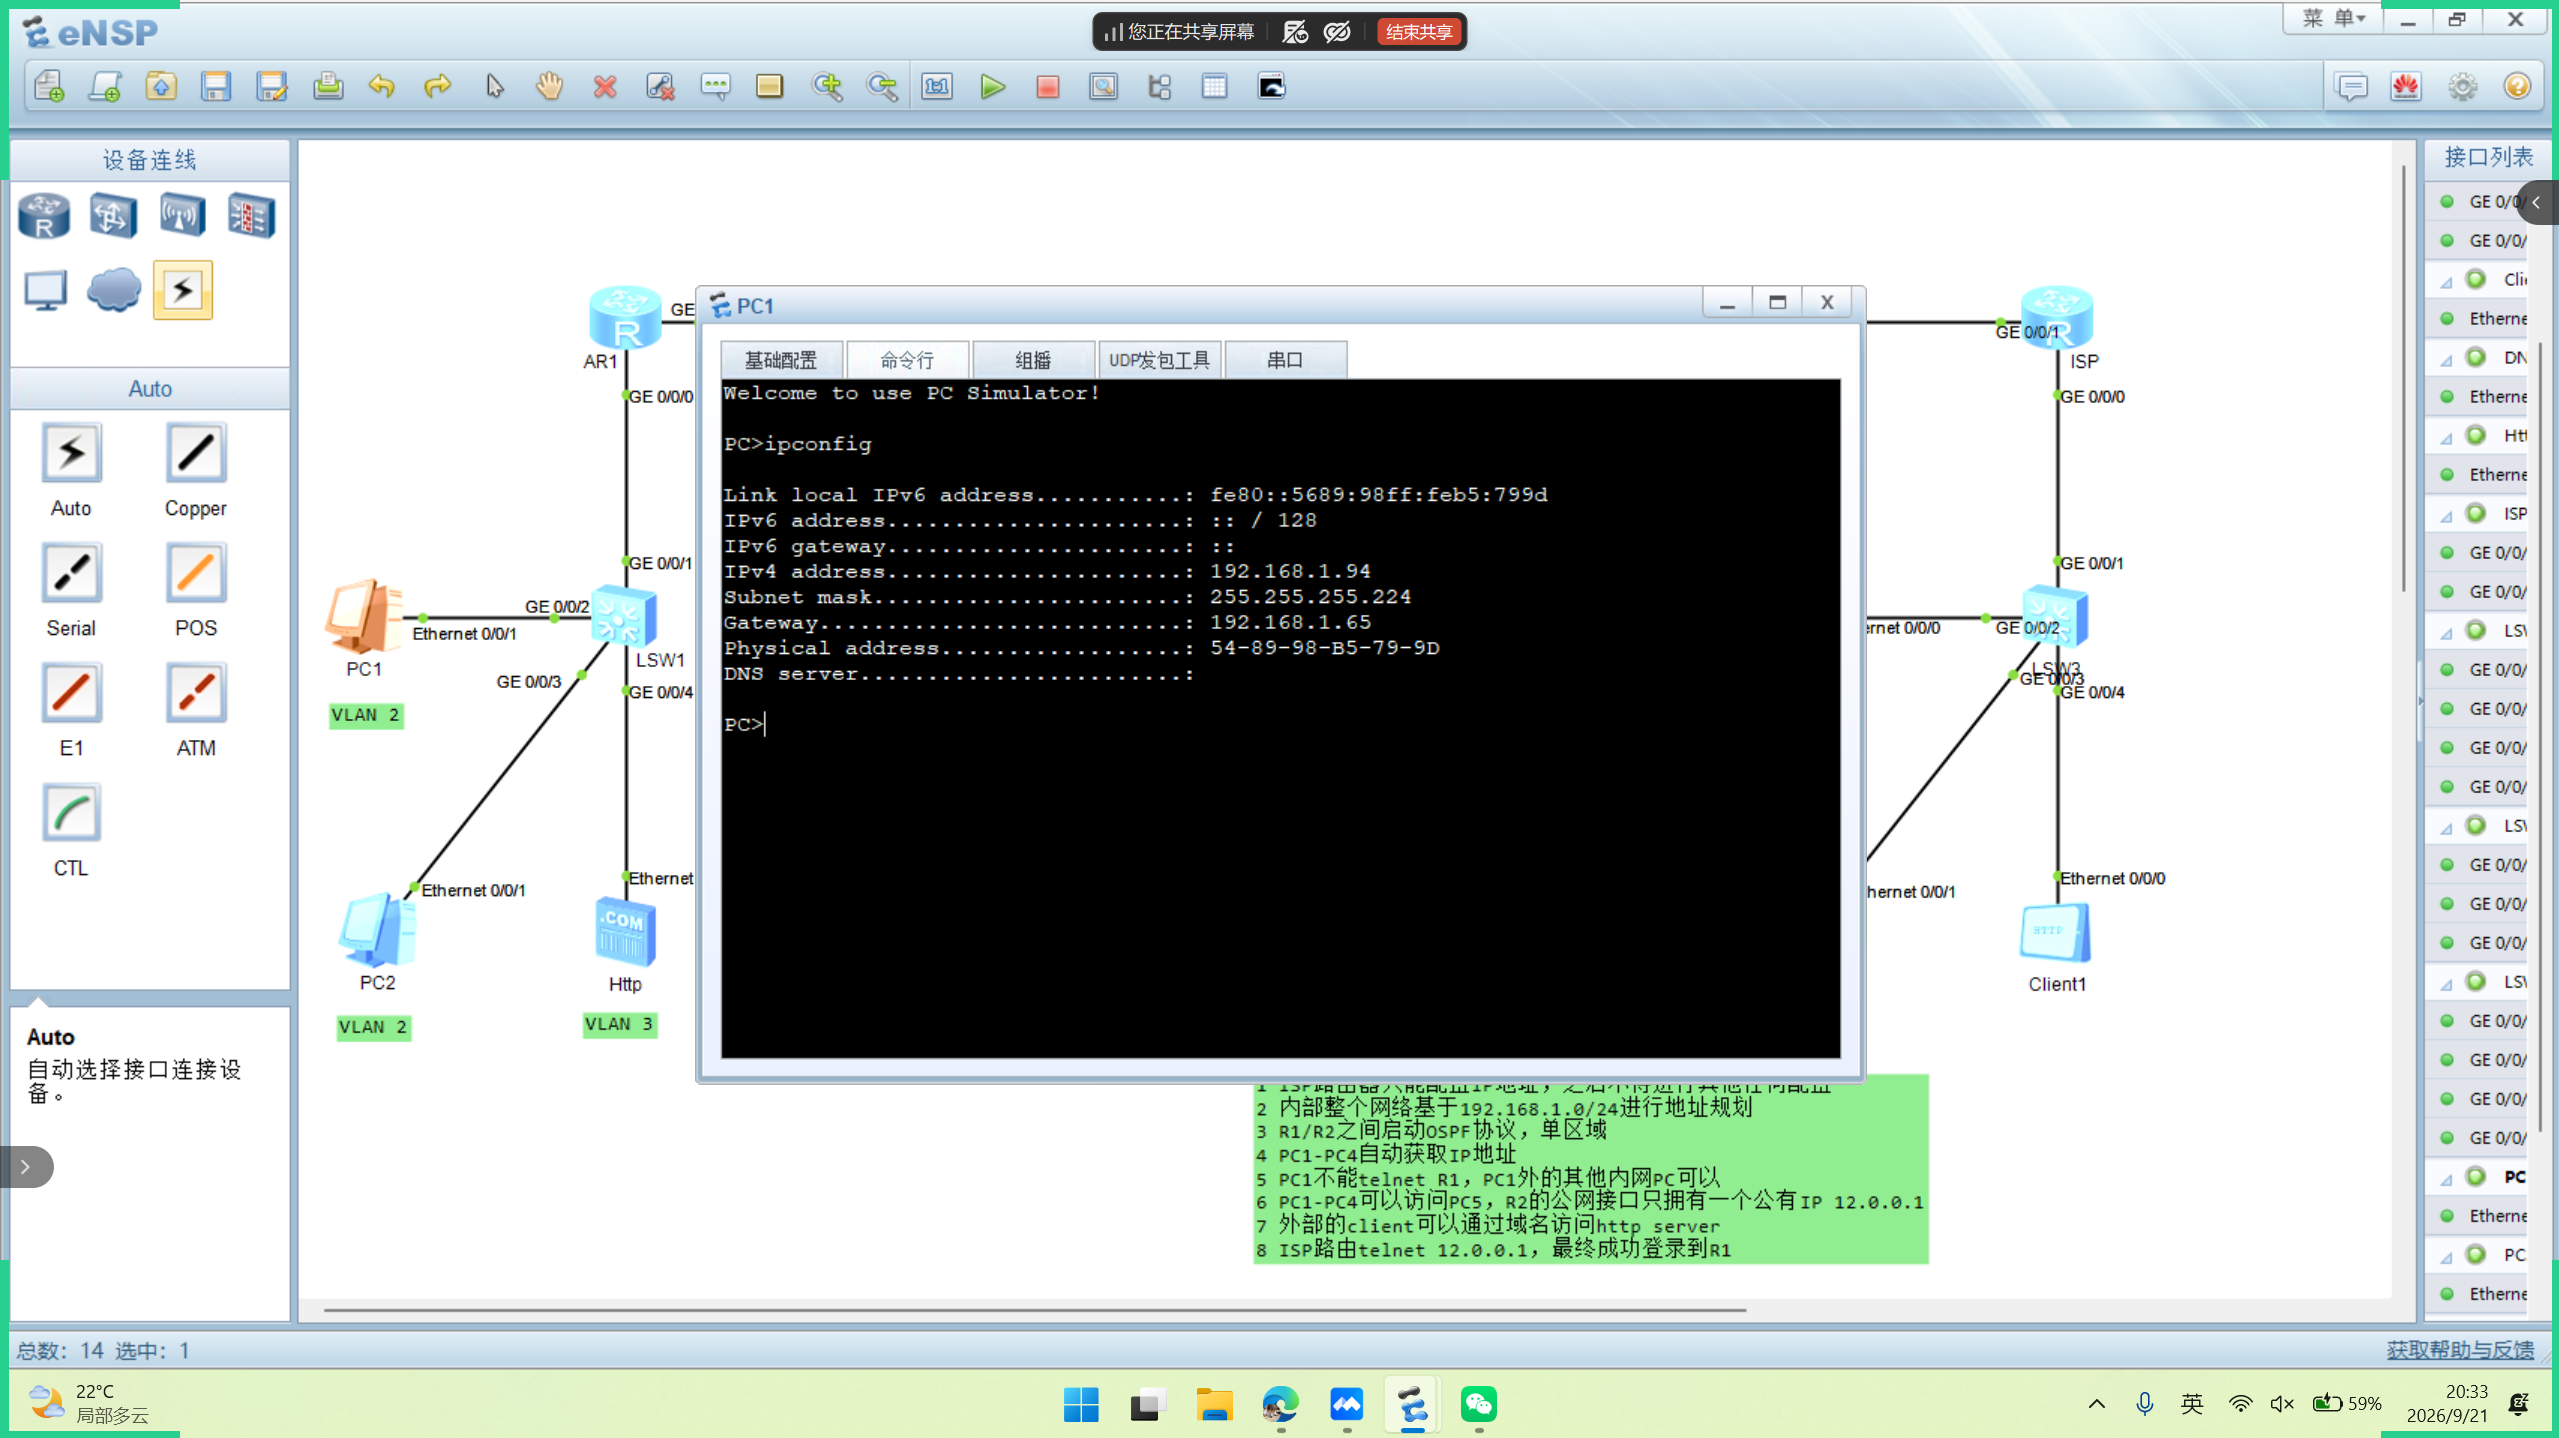
可以看到也是非常的成功!AR2那边也是一样的,就不展示了。(要求4完成)
内网OSPF补全路由
OSPF基础配置
接下来开始补路由,要求是内网要启动单区域OSPF,启动进程创建区域反掩码宣告接口。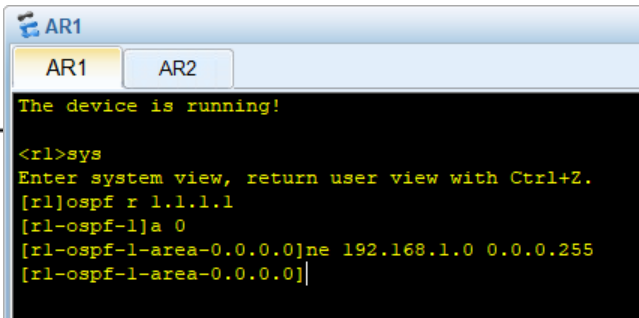
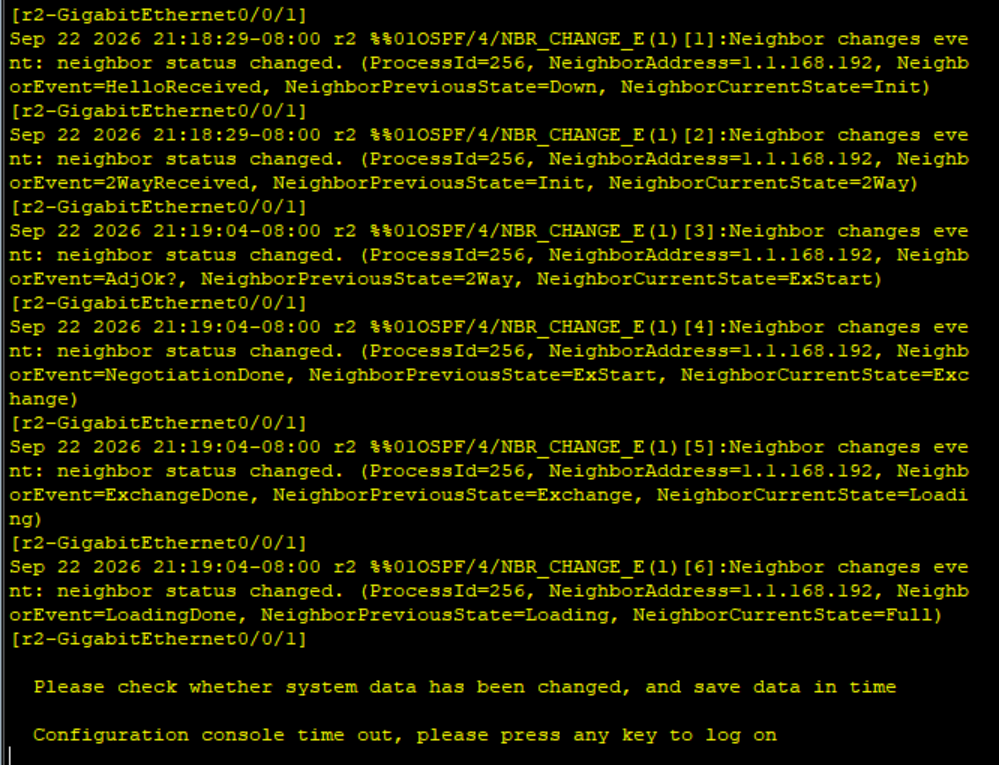
OSPF的状态机起来了也说明我们的配置没有毛病。
这是OSPF的基础配置,可以再搞点手工认证、手工汇总、沉默接口、缺省路由这些拓展配置玩玩。
OSPF拓展配置
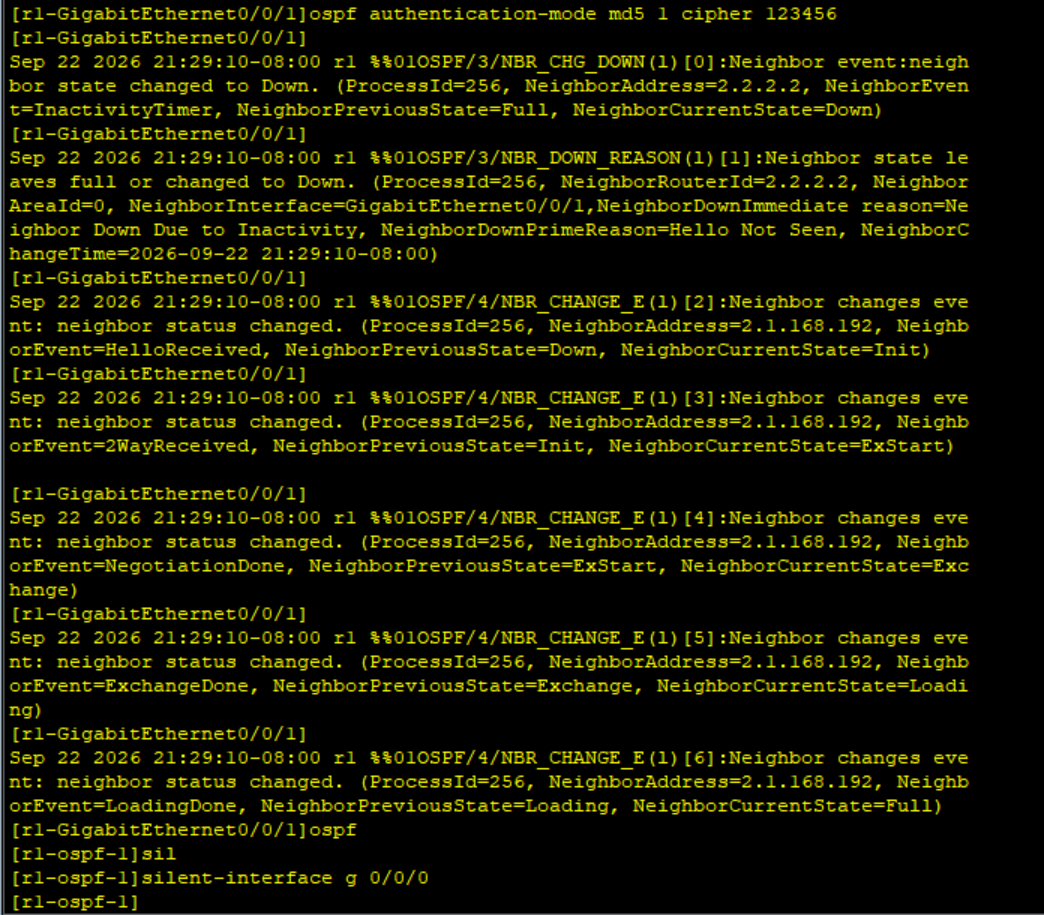
AR1不是ABR设备配置手工认证、沉默接口就行。在AR2上进行手工汇总、强制下发缺省路由。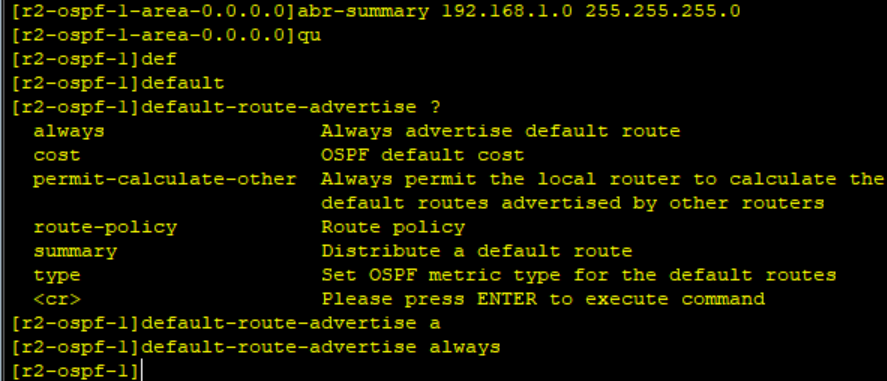
(要求3完成)
到这里内网的基本配置就完了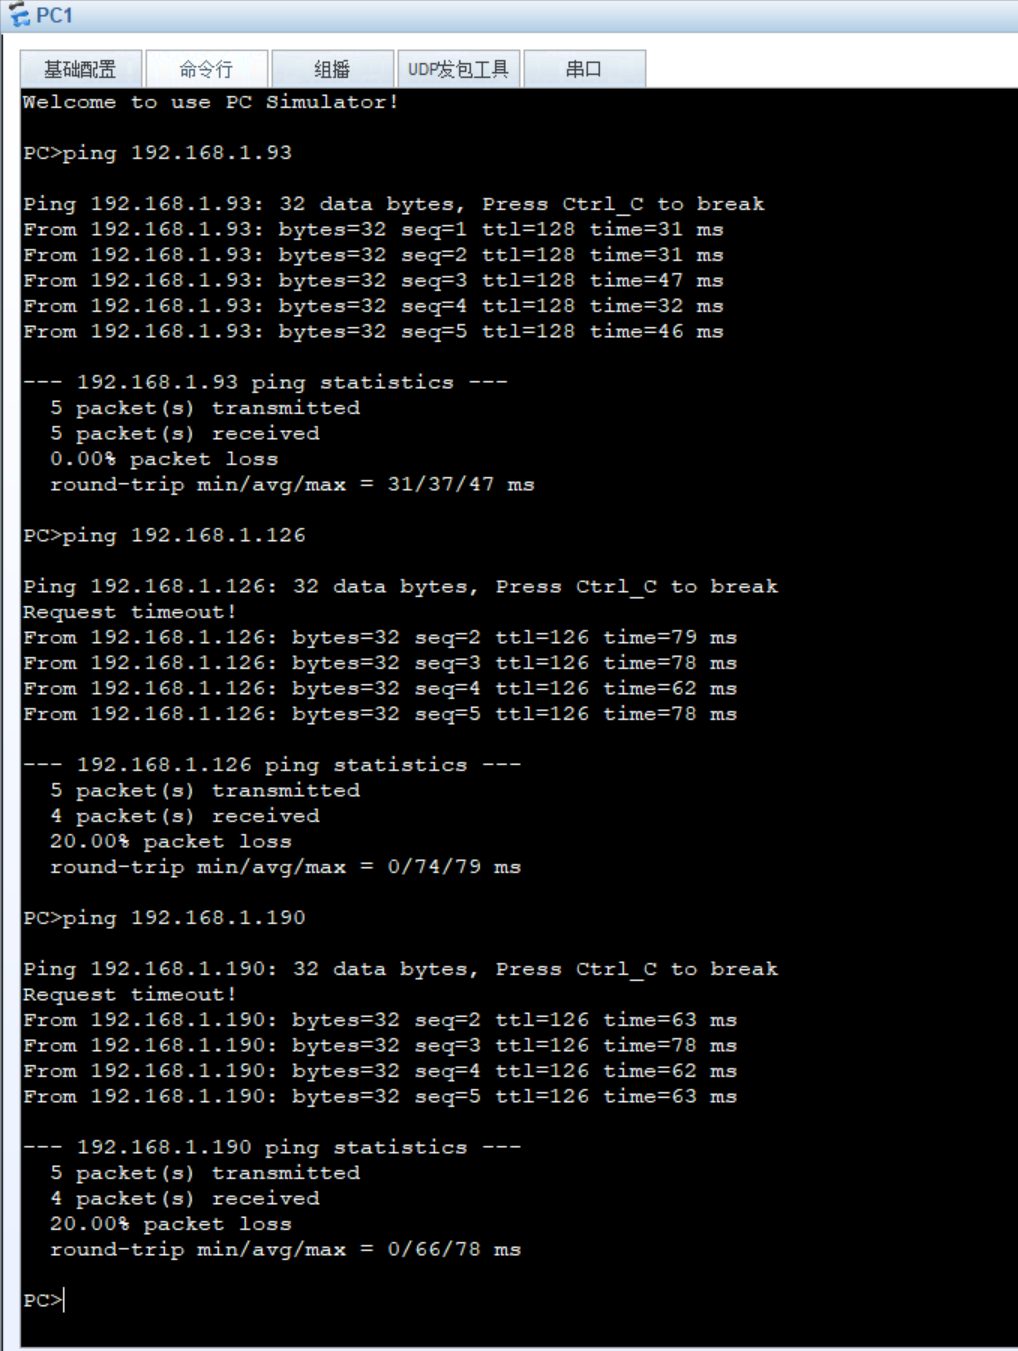
内网全网可达嘛。
外网IP配置
配置外网,ISP配置IP地址,下面的设备手动配置IP地址即可,(要求1完成)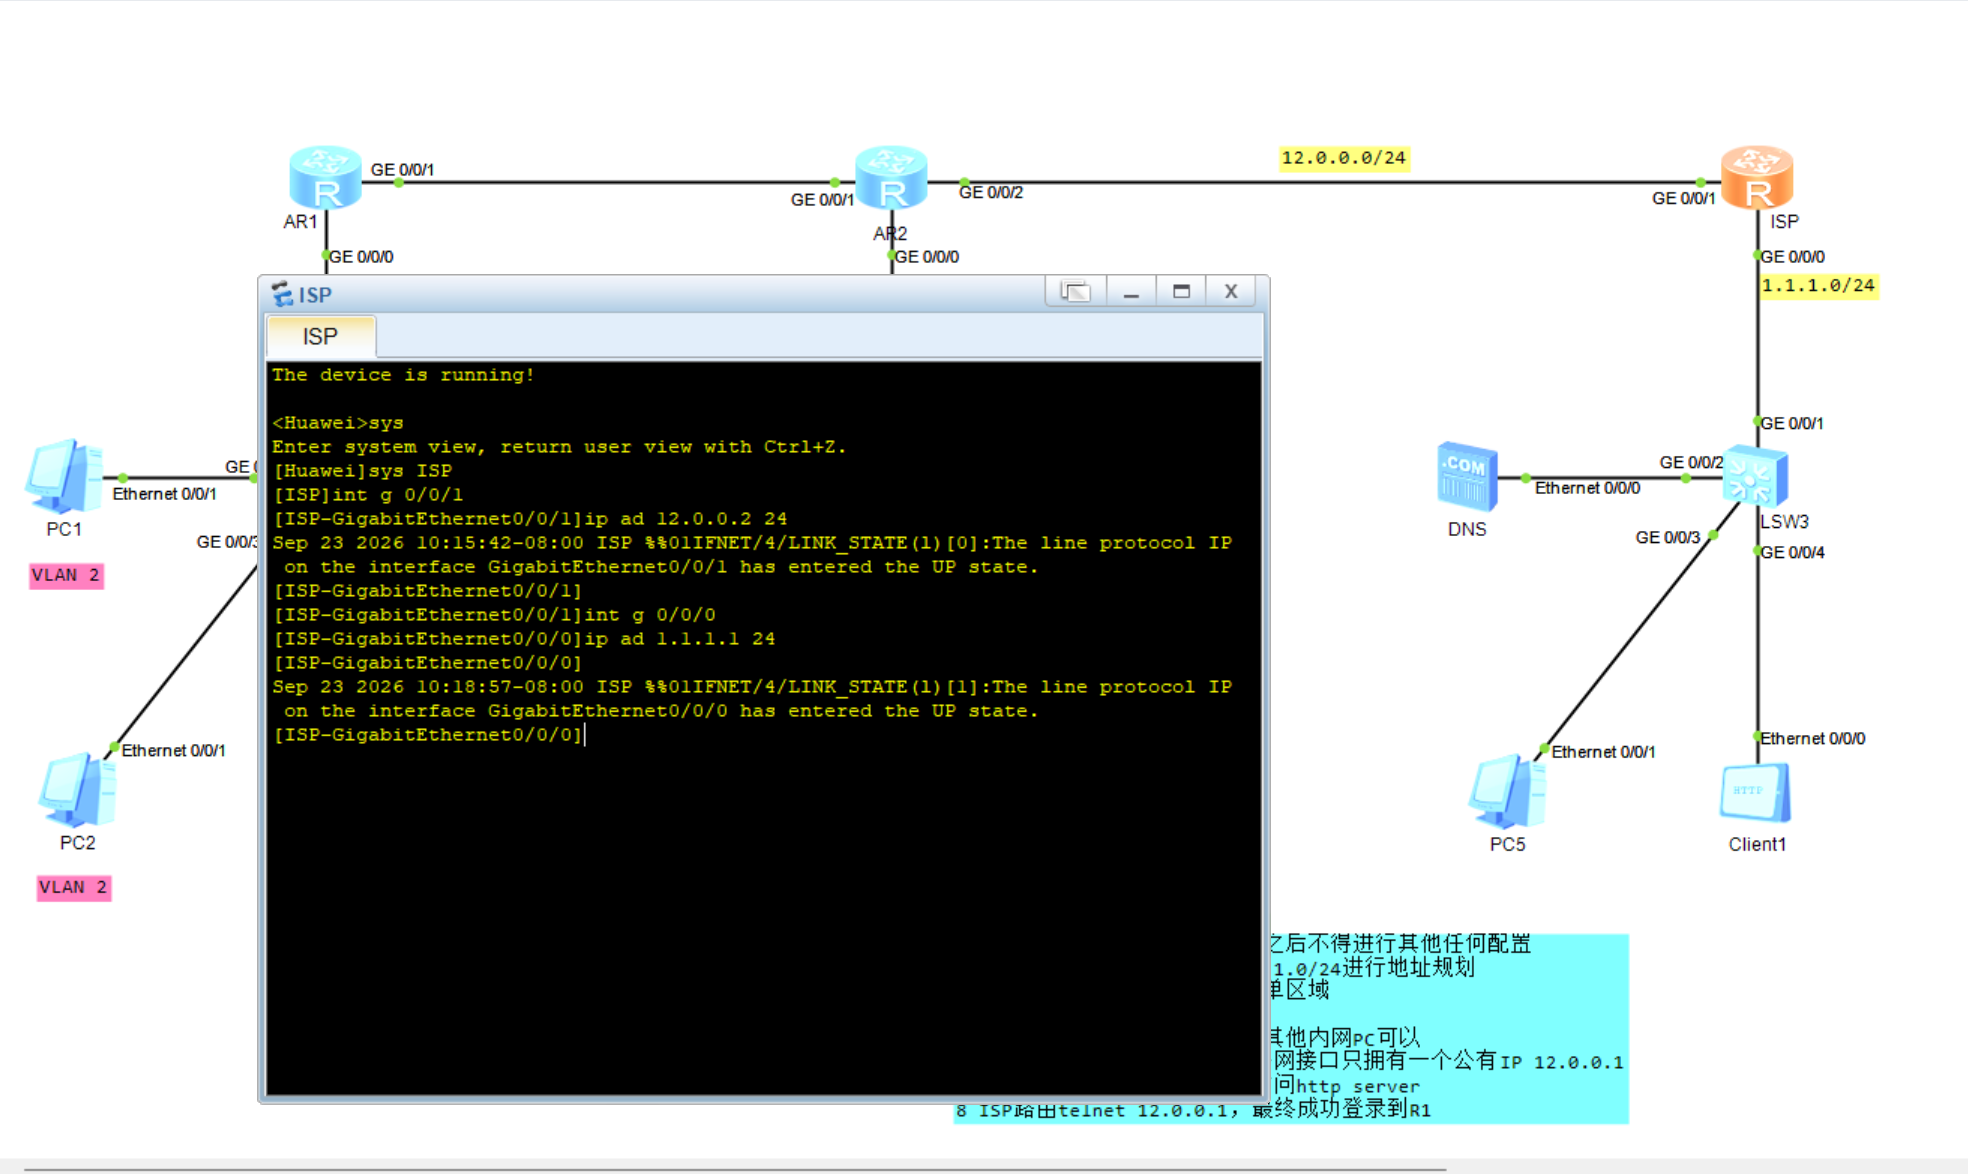
再补充一下AR2连接外网接口的IP地址,还要加一条静态缺省路由指向ISP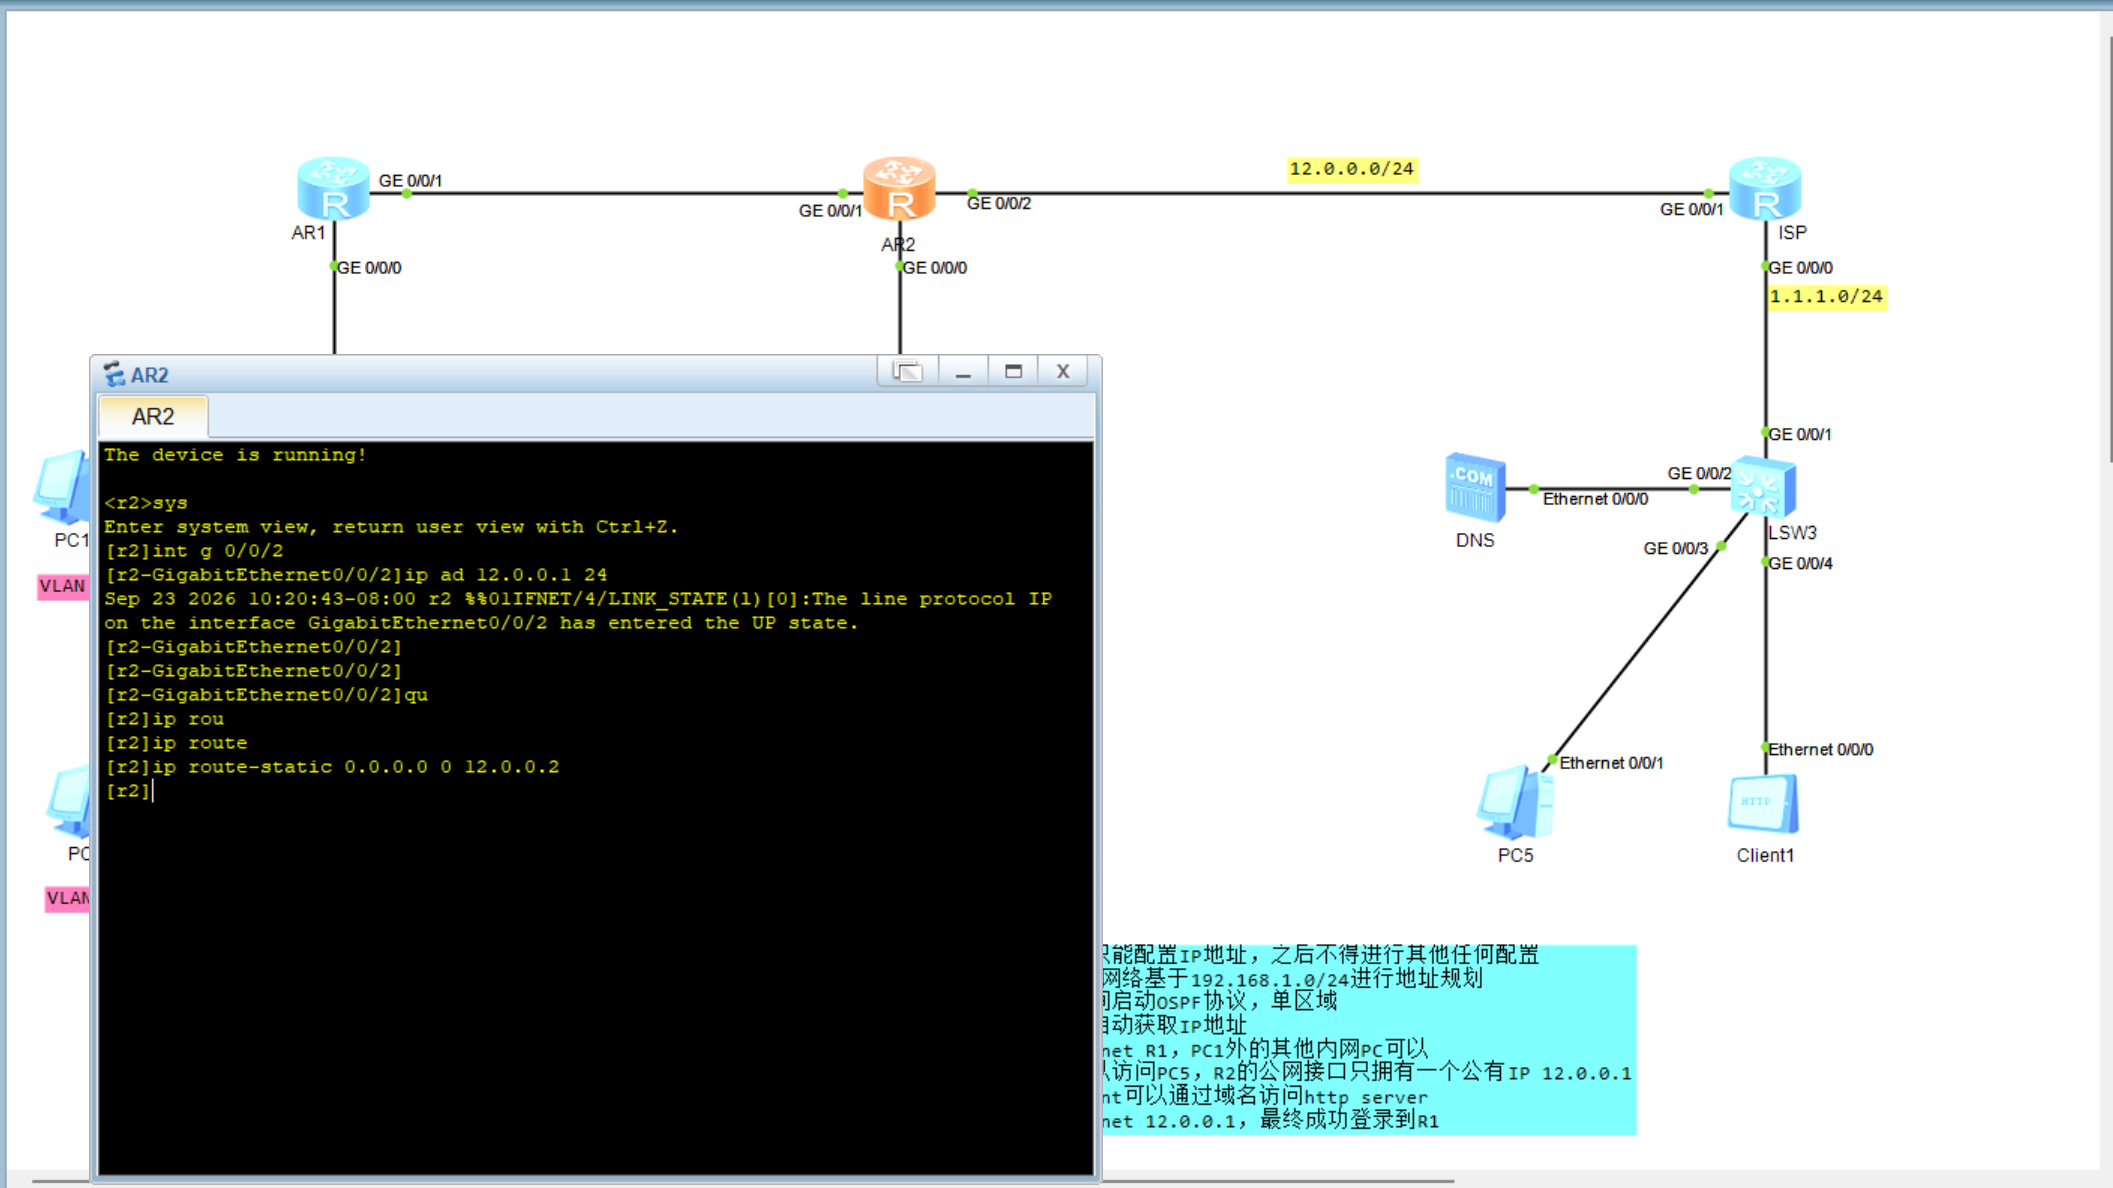
NAT配置
还是一样先把网做通,想让内网能够正常访问外网就需要在路由器连接外网的接口上做NAT,看‘要求6:R2的公网接口只拥有一个公有IP 12.0.0.1’就能知道这是要求我们做一对多的NAPT又称Easy-ip。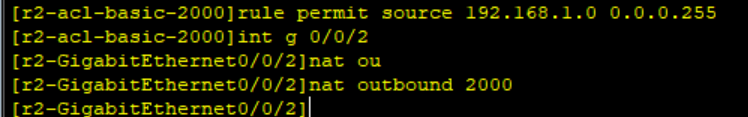
这里我把各处IP地址在图中标出来方便彦祖们观看
下面看到PC1也是能够ping通外网的设备,说明配置的NAPT没有问题。(要求6完成)
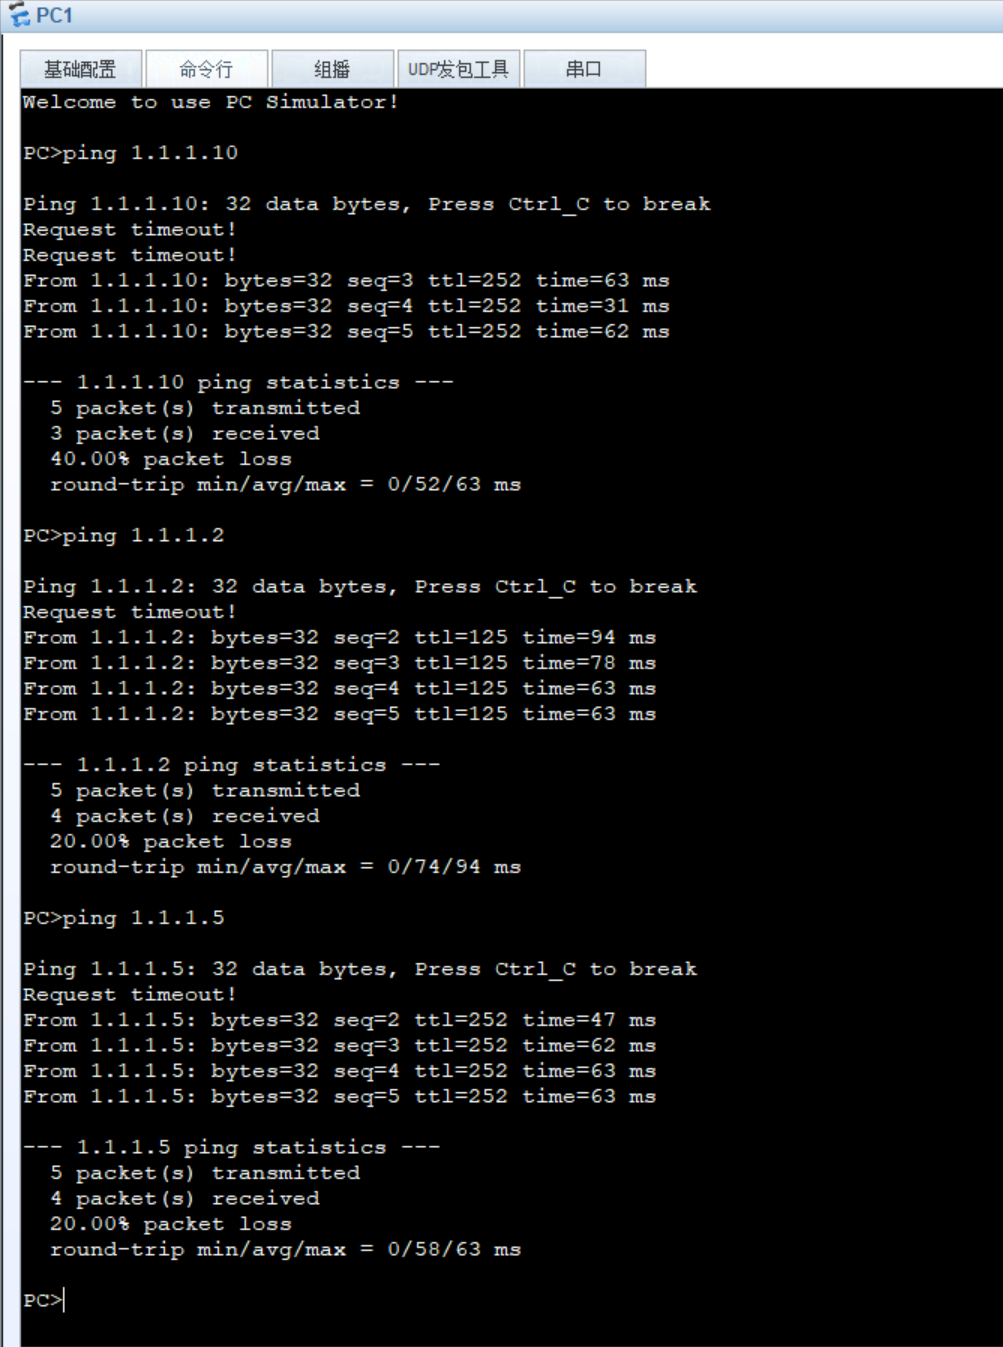
现在内外网都通了,可以开始配置其他项目。
启动AR1的Telnet服务
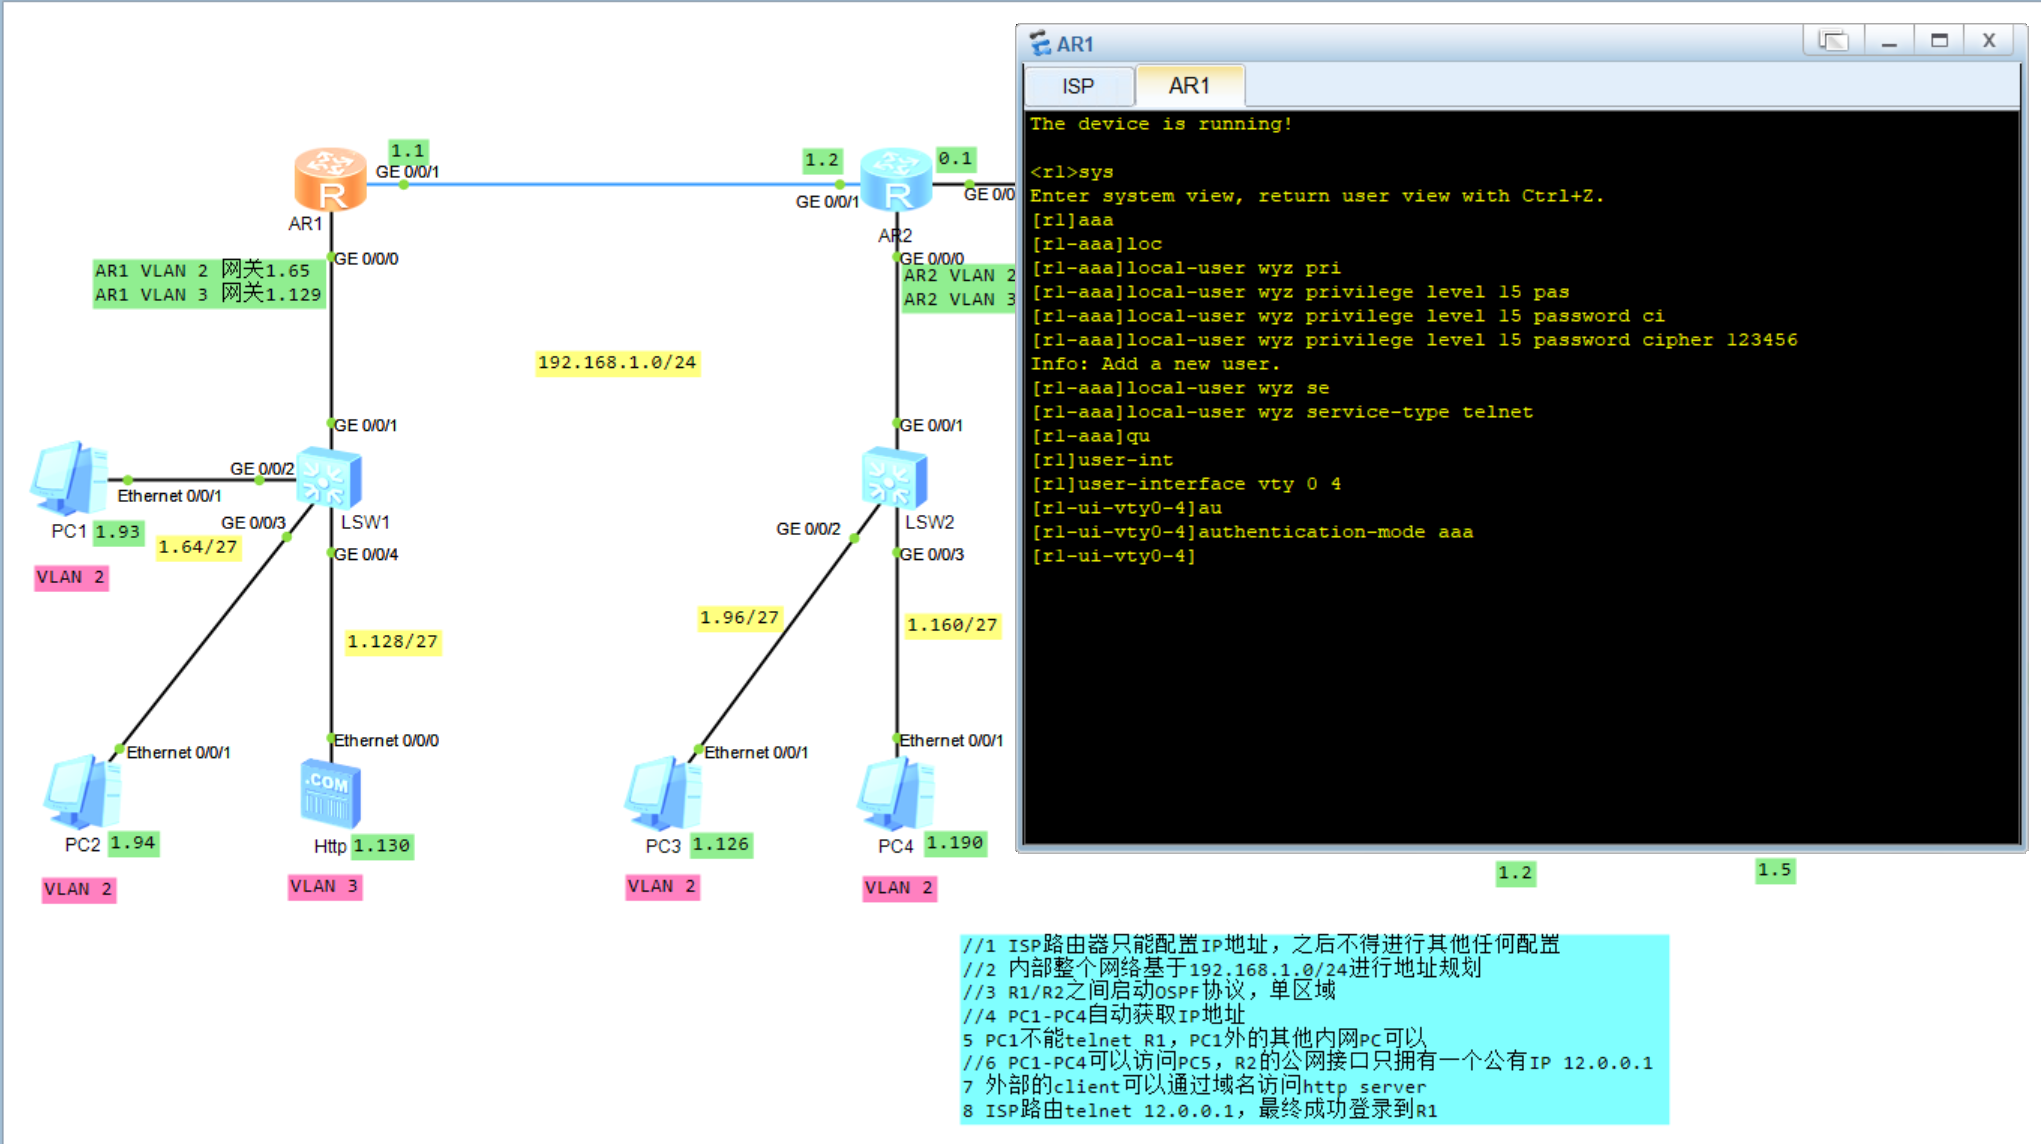
配置完Telnet可以先看与其相关的‘要求5:PC1不能telnet R1,PC1外的其他内网PC可以’、‘要求8:ISP路由telnet 12.0.0.1,最终成功登录到R1’。
要求5是要我们做ACL访问控制,而且还是高级的,要求8是要我们做端口映射。
ACL访问控制
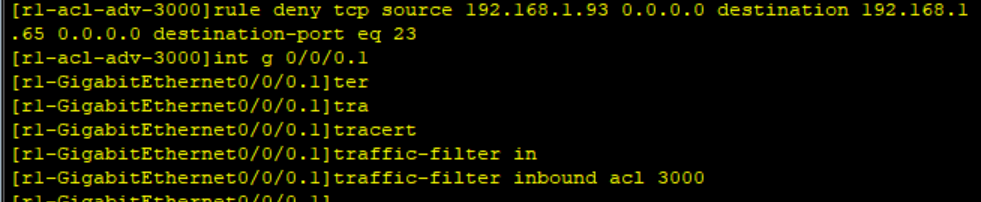
这里面PC是没有Telnet功能的,不过要求是这样那做就完了,创建高级ACL列表,写下规则拒绝TCP协议原IP为PC1目标IP为AR1目标端口等于23的数据,再将列表调用到靠近原IP的路由器的接口。(要求5完成)
端口映射
Telnet服务的端口映射
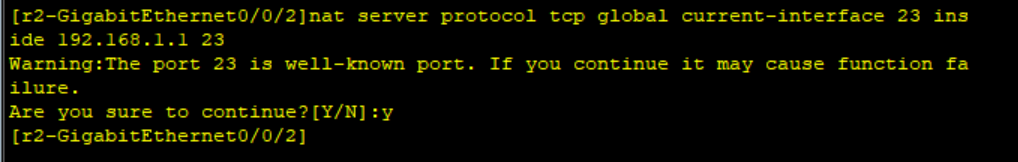
NAT、端口映射都是在连接外网的路由器的接口去做,NAT服务协议为TCP当外网地址为当前接口地址目标端口为23则对应内网AR1一接口地址目标端口为23。这里要知道Telnet服务的端口号是23。(要求8完成)
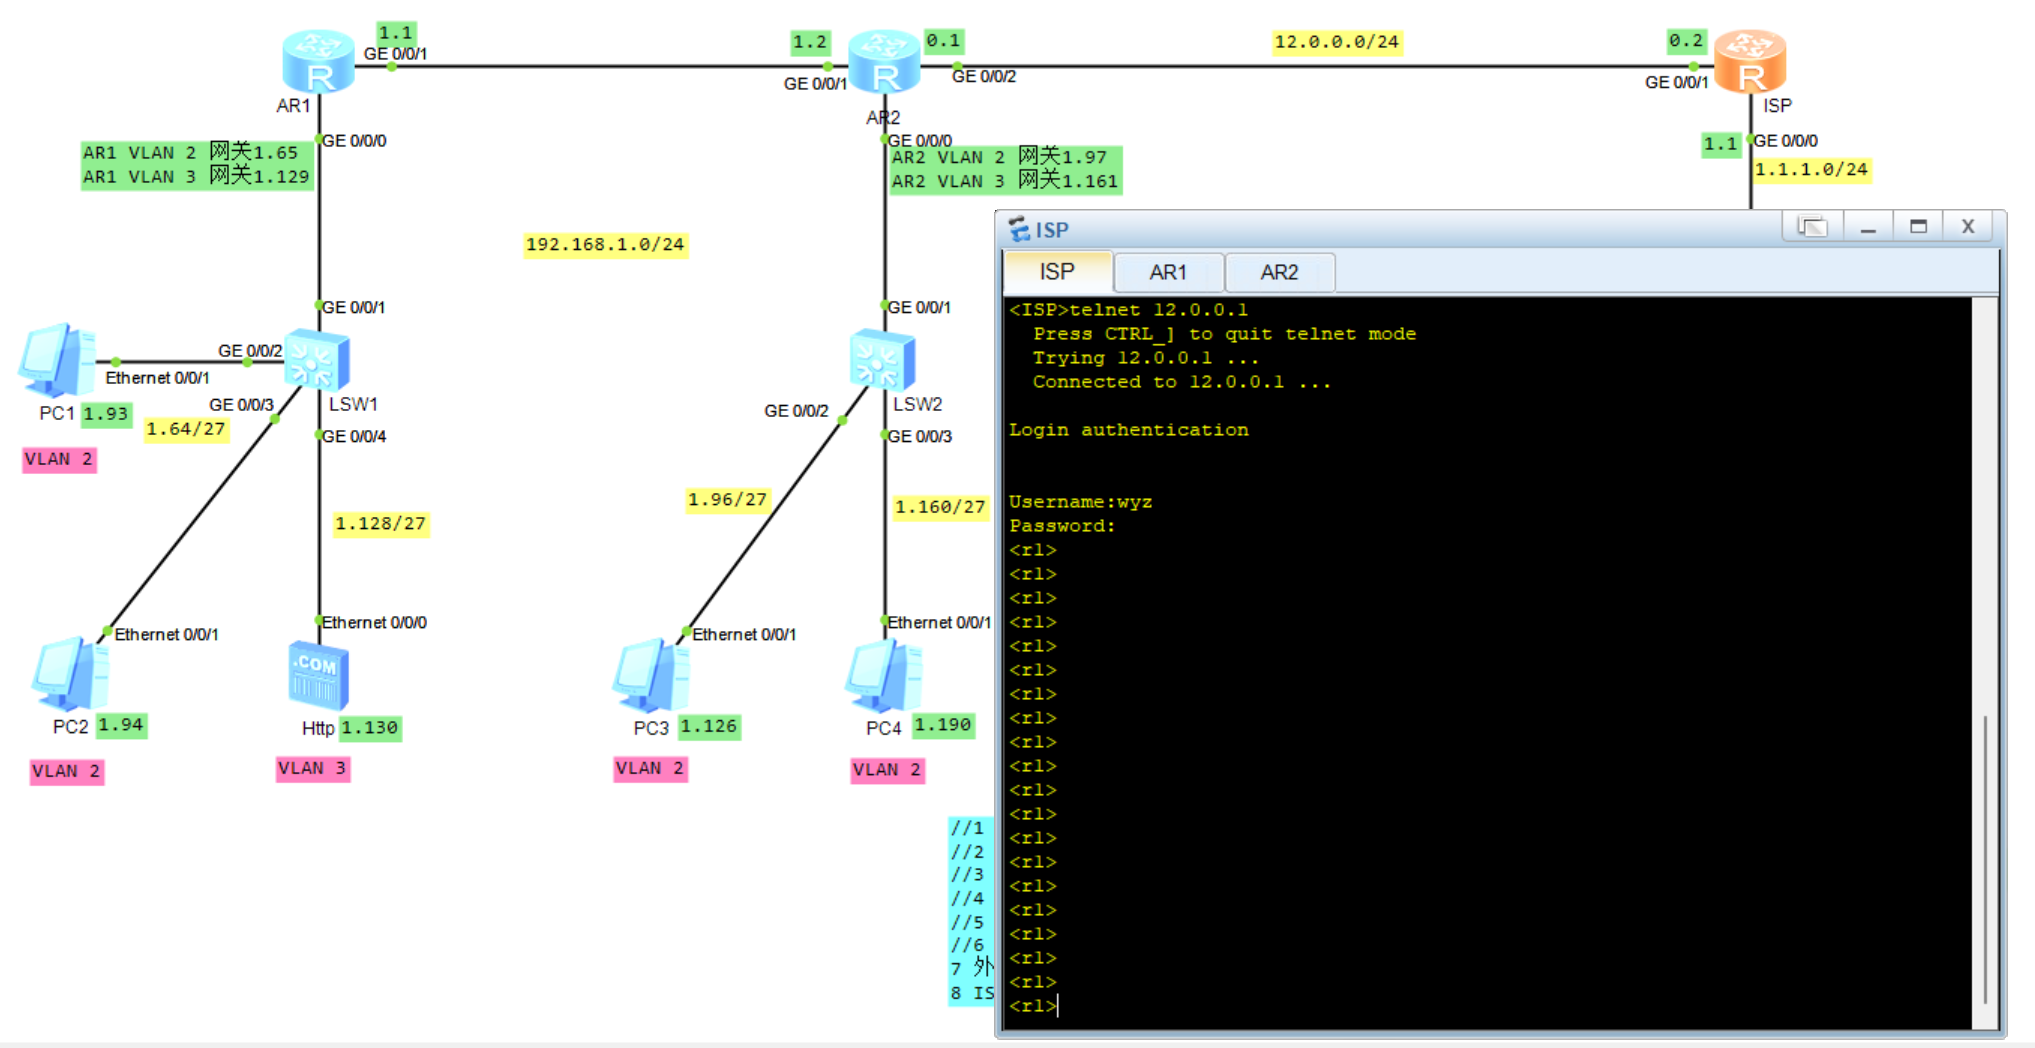
非常成功!
Http服务的端口映射
最后一个‘要求7:外部的client可以通过域名访问http server’显而易见也是做端口映射,Http服务端口号是80。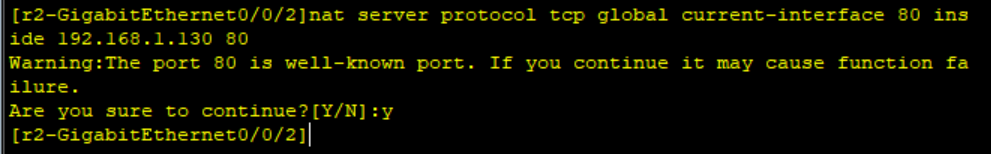
最后补充一下简单的启动步骤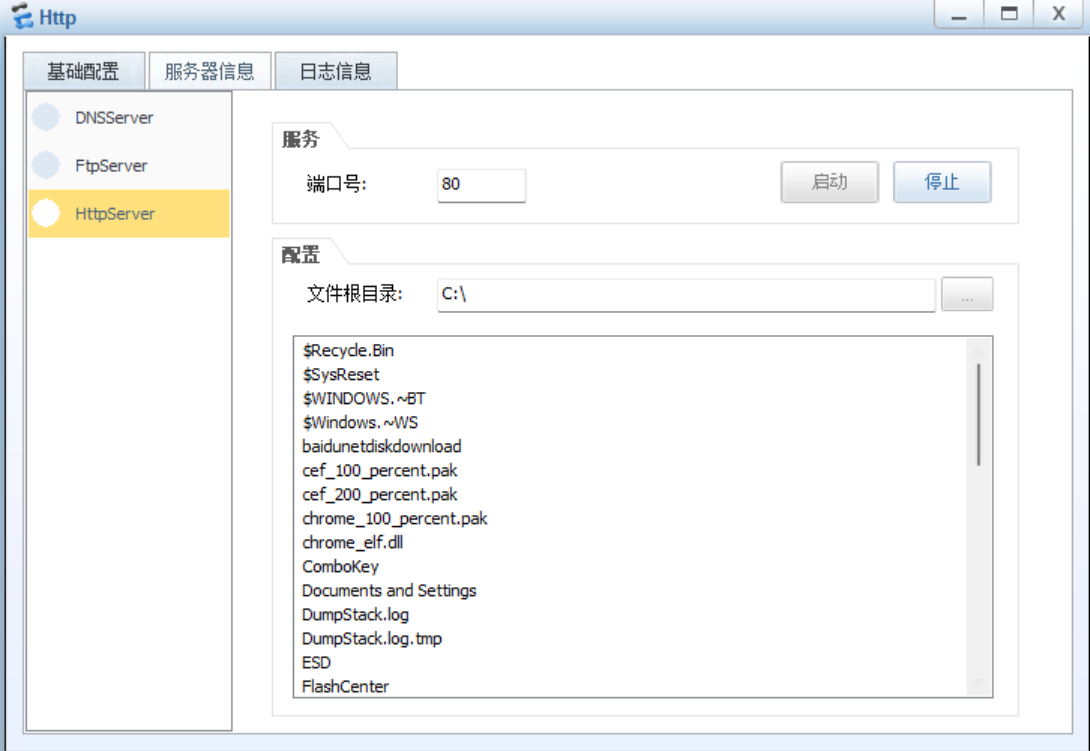
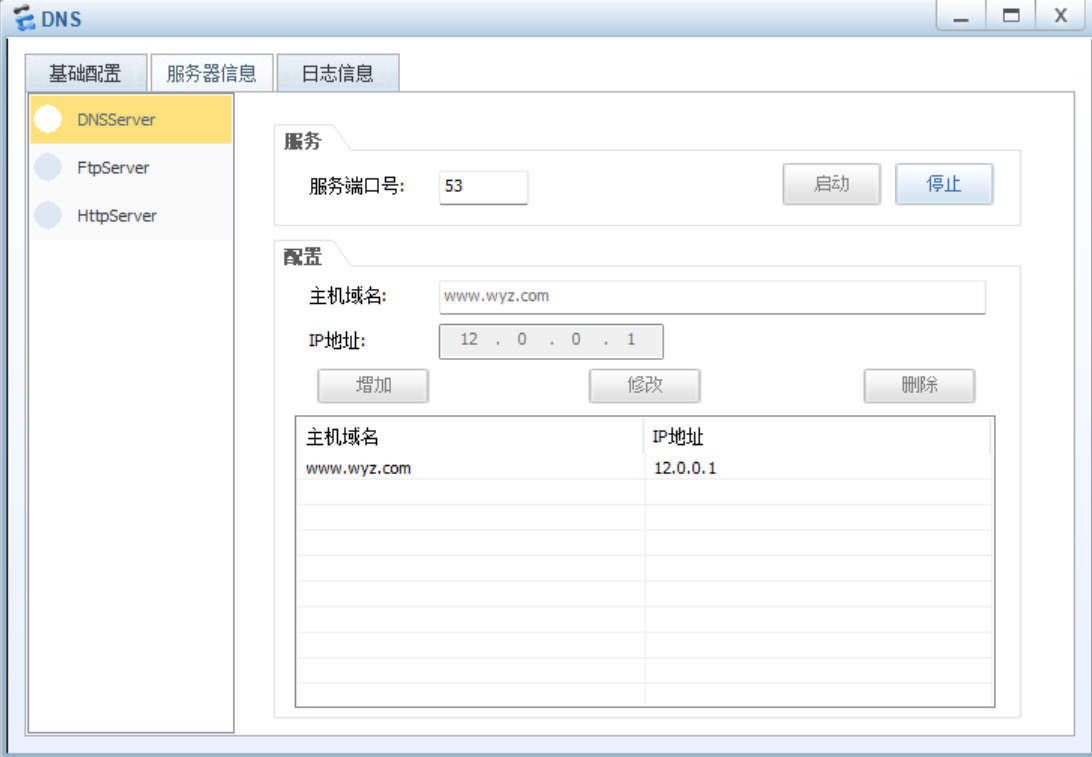
这里配置域名的IP地址可不敢马虎写成Http设备的IP地址
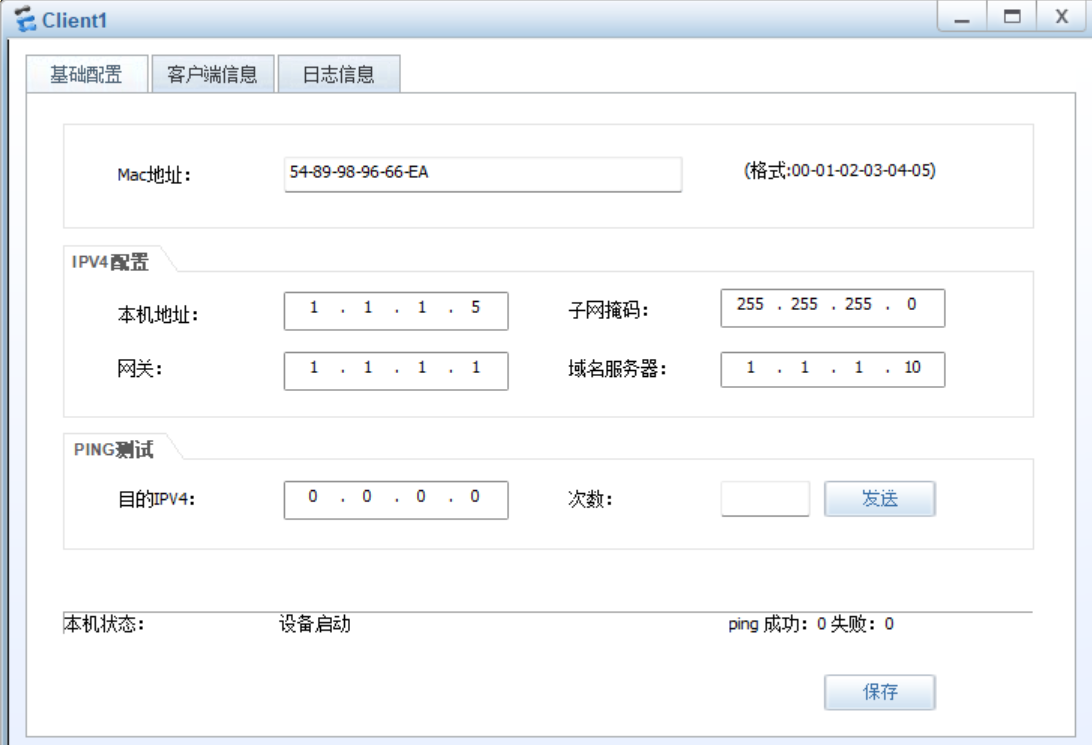
客户端的域名服务器地址也不要忘了填。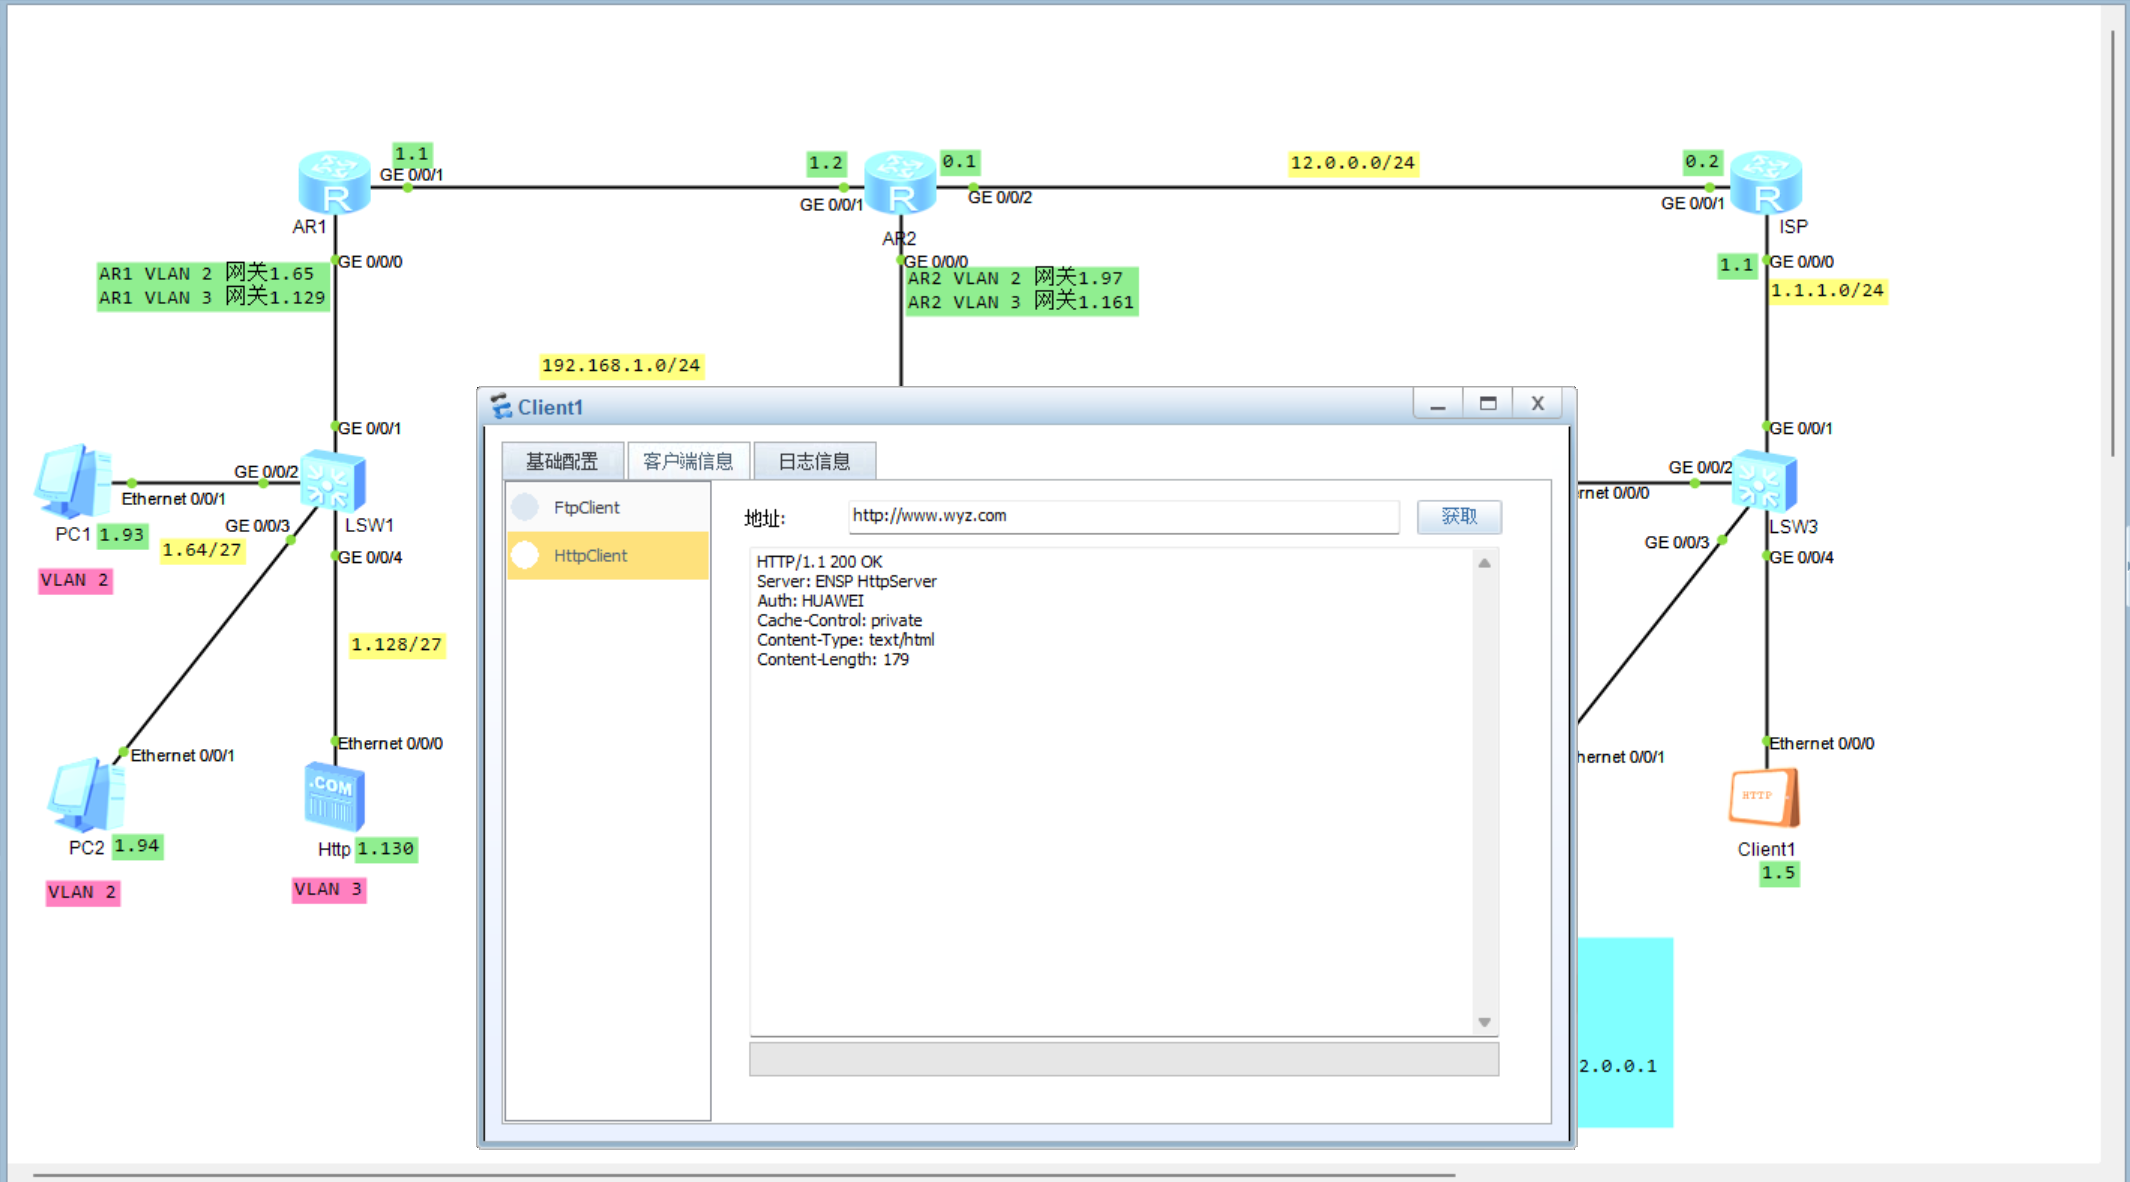
轻轻松松没毛病。(要求7完成)
结语
非常抱歉本来想把上面涉及到的一些知识点在最后面简单说明罗列的,不过近来太忙了......
能看到这的彦祖们肯定也是非常热爱学习热爱HCIA实验的,可以在评论区说说上面涉及到的知识点,也就算是帮我完成遗愿了吧。
就说一下上面IP划分第二个方案的问题,首先就是容易让人将其与干路混淆,不过这不是很大的问题,IP划分本来就是灵活多变的。这个方案看起来确实能节约了地址不像方案一留有那么多地址,不过这恰恰是它最致命的地方。假设现在内网要新增一个广播域,内网地址也就192.168.1.0/24,方案二就没招了它没有网可分了,方案一就可以这样因为方案一可是还有几个网段留着呢。也不要想着实验里也没有这样的需求做完上面的要求就完了就不管了,不过这只是实验,我们要想到现实的情况需求。我觉得实验应该要考虑到实际,带着这样的思想去做实验时就会有跟好的收获。
还有就是有时候IP地址划分后有那么几段用不完留着,这并不是一种浪费。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 1
 0
- 0


 已为社区贡献1条内容

所有评论(0)