攻击者开始用AI Agent干活了:6小时收割数千凭据
9月8日,Google威胁情报团队(GTIG)发布报告《从提示词到自主:对抗AI的演进》。报告披露, financially motivated 组织 UNC6780 在攻陷云环境后,使用AI编程聊天机器人加预置Agent指令,在不到6小时内完成了大规模凭据收割。多Agent自动执行漏洞扫描、实时排障和IP轮换,全程无需人工逐步干预。GTIG首席分析师John Hultquist的判断很直接:攻击者会自然选择比防守方响应更快的攻击方式。
一、6小时发生了什么
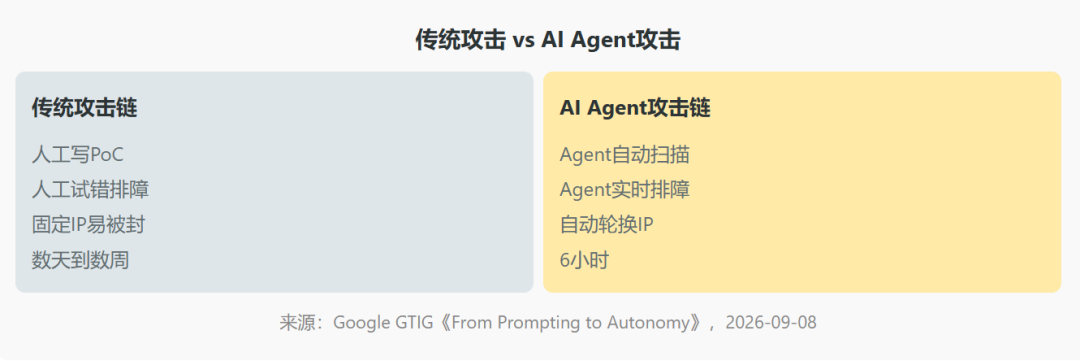
这是GTIG报告中最有画面感的一段:攻击者拿到云环境立足点后,没有像过去那样手工写脚本、逐个尝试、人肉排查报错。他们启动了一个多Agent工作流——一个Agent负责漏洞扫描,另一个处理实时排障,第三个自动轮换IP地址。流量从受害者自己的云地址发出,看起来和正常业务流量没区别。
从攻陷到建立大规模凭据收割能力,耗时不到6小时。Google威胁情报团队事后调查确认,数千个第三方凭据被获取。
二、UNC6780是谁
UNC6780(跟踪编号TeamPCP)是一个 financially motivated 的攻击组织。从2026年3月起,该组织在PyPI、npm和Docker Hub上大规模投放投毒包。他们发布经过木马化的Model Context Protocol(MCP)服务器分叉版本,向AI编程助手可能克隆的GitHub仓库注入恶意代码。
他们的凭据窃取器 DUSTMAKER 有一个关键设计:把恶意文件投放或修改在AI编程工具和IDE的隐藏项目目录里,路径包括 .claude、.vscode、.cursor。这些目录本来就是开发者日常工作的一部分,恶意文件混在其中,极难引起警觉。
三、攻击者怎么绕过AI安全扫描
DUSTMAKER的部分加载器在JavaScript代码顶部以注释形式嵌入提示注入文本,内容涉及极端生物和核武器话题。GTIG评估,攻击者的意图是让基于大模型的安全扫描器拒绝或跳过对下方恶意代码的分析。
这是一个双向博弈:防守方用AI扫描恶意代码,攻击方用提示注入让AI扫描器失明。Google表示Gemini的安全响应机制在相关活动中触发,后续导致了更广泛的 disruption。
该组织还会劫持工作区配置实现持久化,推送提示注入指令让AI助手运行攻击者脚本,创建以AI命名的CI/CD任务,同时删除工作流日志。
四、AI本身成了战利品
GTIG报告还记录了一个趋势变化:攻击者开始把企业的专有AI资产本身作为高价值目标。Google威胁情报团队调查了Q2多起数据窃取勒索案,攻击者从北美和欧洲的科技、医疗、媒体公司窃取模型、Skills、提示词、源代码和研究成果。一起医疗行业入侵中,药物研究数据和专有模型被拿走后用作勒索筹码。
地下市场同步跟进。GTIG数据显示,2026年全年,Claude和Gemini账号以及Cursor Pro、Devin等编程IDE的需求持续上升,均价翻了一倍以上。信息窃取器现在也在专门针对AI助手的配置存储目录——那里往往存着明文API密钥。
五、企业怎么应对
GTIG给防守方的实际建议可以总结为四条:
1. 假设AI Agent已经在攻击者工具包里:不要再问"会不会有人用AI攻击我"。UNC6780已经在真实攻击中用了,防御检测规则要按机器速度设计,不能再靠人工节奏的playbook。
2. 把AI编程供应链当高风险面:.claude、.cursor、.vscode等AI工具配置目录需要纳入监控范围。CI/CD流水线中的AI生成任务要审计,日志不能被自动删除。
3. API密钥和凭据管理:AI助手配置存储中的明文API密钥是新的攻击目标。使用密钥管理服务,定期轮换,监控异常的AI API调用量。
4. GPU资源用量监控:如果云环境中出现未授权的高性能GPU实例或AI工作负载,这是AI资产被盗用的信号。建立GPU资源的异常检测基线。
六、塞讯的对抗AI攻击能力
当攻击者开始用AI Agent加速攻击,防守方也需要用AI来匹配对手的速度。塞讯科技的安全运营闭环覆盖了从发现到验证到响应的全链路。
CyriIntel 塞讯高级持续威胁情报智能平台 整合30+全球情报来源,持续追踪900余个APT组织与勒索团伙。在AI攻击层面,平台已追踪到350,725个恶意AI Skills(截至2026年8月,恶意率约20%),覆盖npm、PyPI、Maven、Go等15种制品类型。UNC6780这类组织使用的MCP服务器投毒、AI工具目录持久化等手法,都在情报监控范围内。
CyriGate 塞讯软件供应链防投毒智能网关 覆盖623,400+威胁记录,实时监控2,032,940+ AI Skills,在开发者工位、CI/CD流水线和AI编程工具三道防线建立实时拦截。本地查询<5ms,云端补位<2s,T+6小时情报收录。当DUSTMAKER这类投毒包试图进入开发环境时,在落地前即被阻断。
CyriBAS 智能安全验证平台 CyriAI 将真实威胁情报转化为实战环境下的无害化攻击剧本。当攻击者用AI Agent发起多步骤攻击时,安全团队可以用自动化验证来测试自己的检测和响应能力是否跟得上机器速度。
上周我们写了AI Agent被外部内容投毒(llms.txt攻击)。这周Google GTIG的报告补上了另一面:攻击者不只是在利用AI Agent,他们开始自己操控AI Agent来加速攻击。攻防两端都在AI化,时间差从"天"压缩到了"小时"。防守方的检测和响应节奏,需要匹配这个新的速度基准。
参考来源
[1] Google Threat Intelligence Group《From Prompting to Autonomy: The Evolution of Adversarial AI》,2026-09-08
[2] Google Threat Intelligence Group — UNC6780/TeamPCP Campaign Analysis, Q2 2026
[3] GTIG Chief Analyst John Hultquist 公开评论,2026-09塞讯科技 Cyritex · 情报驱动运营,AI构建闭环

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 1
 0
- 0


 已为社区贡献1条内容

所有评论(0)