医院网络的规划与设计(MSTP、VLAN划分、VRRP热备份、访问控制、NAT、高质量)
基于WLAN融合一体化的普康惠仁医院网络的规划与设计
摘 要
随着无线网络技术的飞速发展,WLAN凭借灵活部署、高速传输、低成本等优势,广泛应用于医疗、教育、办公等多个领域,为各行业数字化转型提供重要支撑。普康惠仁医院现有网络存在很多问题,包括架构分散、有线部署受限、WLAN覆盖不均、运维管理复杂等问题,很难满足智慧医疗场景下移动查房、远程会诊、电子病历实时调取等业务需求。为此,该文通过需求分析、架构设计、设备选型等方法,运用WLAN融合一体化技术、MSTP、VLAN划分、VRRP热备份、访问控制、NAT等技术,完成医院网络的整体规划与设计。通过eNSP仿真测试验证,该方案实现了全院无线信号无缝覆盖、有线与WLAN网络高效融合,且具备较强的安全防护能力和便捷的运维管理特性。有效保障了医疗业务的稳定高效运行,可为同类医院的WLAN融合一体化网络构建提供切实可行的参考方案。
关键词:网络规划;网络设计;WLAN融合
Planning and design of Pukang Huiren Hospital Network based on WLAN integration
ABSTRACT
With the rapid development of wireless network technology, WLAN is widely used in medical, education, office and other fields with the advantages of flexible deployment, high-speed transmission and low cost, providing important support for the digital transformation of various industries. There are many problems in the existing network of Pukang Huiren Hospital: scattered architecture, limited wired deployment, uneven WLAN coverage, complex operation and maintenance management and other problems. It is difficult to meet the business needs of mobile room inspection, remote consultation, real-time retrieving of electronic medical records under smart medical scenarios. For this reason, this article completes the overall planning and design of the hospital network through demand analysis, architecture design, equipment selection and other methods, and using WLAN integration technology, MSTP, VLAN division and other technologies. Through the eNSP simulation test and verification, the scheme has realised the seamless coverage of wireless signals in the whole hospital, the efficient integration of wired and WLAN networks, and has strong security protection capabilities and convenient operation and maintenance management characteristics. It effectively guarantees the stable and efficient operation of medical business, and can provide a practical reference plan for the construction of WLAN integration networks of similar hospitals.
KEY WORDS: Hospital Network; Network design; WLAN integration technology
目 录
1.1.1 研究背景.................. 1
1.2 国内外研究现状................. 2
1.3.2 研究方法.................. 4
2.1 医院概述....................... 5
2.2 点位分析....................... 6
2.3 网络应用分析................... 8
2.4 流量分析...................... 10
2.5 网络可靠性需求................ 13
2.6 网络安全需求.................. 14
2.7 本章小结...................... 15
3.3 有线IP及VLAN规划.............. 17
3.4 网络可靠性规划................ 18
3.5 WLAN 数据规划................. 19
3.6 网络安全规划.................. 19
3.8 本章小结...................... 21
4.1 整体技术架构.................. 22
4.2 交换网设计.................... 23
4.2.1 VLAN 设计................ 23
4.2.2 MSTP 防环设计............ 23
4.3 路由域设计.................... 24
4.3.2 PQ+WFQ调度设计........... 24
4.3.3 Internet接入设计......... 25
4.4 网络可靠性设计................ 26
4.4.1 VRRP 设计................ 26
4.4.2 Eth-Trunk 设计........... 27
4.5 无线网络设计.................. 27
4.6 网络安全设计.................. 28
4.6.4 NAT 设计................. 29
4.7 本章小结...................... 29
5.1 交换机选型.................... 30
5.2 防火墙设备选型................ 33
5.3 路由器选型.................... 35
5.4 服务器选型.................... 36
5.5 无线设备选型.................. 37
5.5.1 AC 设备选型.............. 37
5.5.2 无线AP 选型.............. 38
5.6 本章小结...................... 39
6.2 连通性测试.................... 41
6.3 网络可靠性测试................ 46
6.4 安全技术测试.................. 47
6.4.3 IPSec VPN测试............ 49
6.5 其他技术测试.................. 50
6.6 本章小结...................... 51
第1章 绪论
1.1 研究背景与研究意义
1.1.1 研究背景
该校的信息点位数量及类型需求总计如表 2-1所示。
表2-1 信息点位分布表
| 建筑名称 | 楼层 | 信息点数 | 信息点位类型 |
| 门诊楼 | 一层 | 60 个 | 办公 PC、叫号终端、网络监控、IP 电话、诊疗设备联网终端 |
| 二层 | 55 个 | 办公 PC、叫号终端、网络监控、IP 电话、诊疗设备联网终端 | |
| 三层 | 58 个 | 办公 PC、叫号终端、网络监控、IP 电话、诊疗设备联网终端 | |
| 四层 | 52 个 | 办公 PC、叫号终端、网络监控、IP 电话、诊疗设备联网终端 | |
| 五层 | 50 个 | 办公 PC、叫号终端、网络监控、IP 电话、诊疗设备联网终端 | |
| 住院楼 | 一层 | 42 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 |
| 二层 | 40 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 三层 | 39 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 四层 | 38 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 五层 | 41 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 六层 | 37 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 七层 | 40 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 八层 | 39 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 九层 | 38 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 十层 | 36 个 | 护士站 PC、病床呼叫终端、网络监控、IP 电话、输液监控终端 | |
| 医技楼 | 一层 | 60 个 | 检验设备联网终端、影像设备终端、办公 PC、网络监控 |
| 二层 | 55 个 | 检验设备联网终端、药房管理系统终端、办公 PC、网络监控 | |
| 三层 | 50 个 | 影像设备终端、药房管理系统终端、办公 PC、网络监控 | |
| 行政楼 | 一层 | 30 个 | 办公 PC、打印机、网络监控、IP 电话、财务系统终端 |
| 二层 | 25 个 | 办公 PC、打印机、网络监控、IP 电话、会议多媒体设备 | |
| 食堂 | 一层 | 15 个 | 办公 PC、网络监控、IP 电话、食堂管理系统终端 |
| 设备间 | 一层 | 20 个 | 服务器、网络交换机、运维终端、监控中心设备 |
医院整体信息点位数量为920个,涵盖医疗设备终端、办公终端、呼叫终端等类型,主要服务临床诊疗、行政办公、后勤管理等场景需求;其中医疗设备终端集中分布于门诊楼、住院楼及医技楼,保障诊疗流程的信息化衔接。
2.3 网络应用分析
2.3.1 应用类型分析
该医院的主要应用以内网医疗类管理系统居多,业务涵盖医疗诊断、开方抓药、付款收费、日常信息管理等。
表2-2 应用类型分析表
| 应用类型 | 业务场景 | 核心功能 |
| 临床诊疗类 | 门诊/住院病区 | 挂号系统、病床呼叫、电子病历 |
| 医技支撑类 | 影像科/检验科/药房 | 影像传输、检验数据交互、药品管理 |
| 行政办公类 | 行政楼/各科室办公室 | OA系统、财务核算、人事管理 |
| 后勤管理类 | 设备间/食堂 | 医疗设备监控、食堂消费系统 |
2.3.2 应用特征分析
医院内不同类型的应用对于网络要求不同,影响应用传输的主要因素包括带宽、抖动、丢包率和延迟。明确不同类型的应用对于网络因素的需求,便于后续规划网络带宽,确保业务应用的服务质量。
医疗支撑类应用是医院的核心应用,其带宽需要高、延迟敏感且丢包率要求很低;临床医疗类业务带宽要求适中延迟要求适中。经多次走访调研,采用AirCheck Wi-Fi Tester 无线分析仪与 G 测速仪组合工具对该医院应用进行了多次测试,测得医院应用对于网络影响因素的需求如表2-3所示。
表2-3 应用特征分析表
| 应用类型 | 带宽需求 | 延迟要求 | 丢包容忍度 | 抖动 |
| 医技支撑类 | ≥50Mbps | ≤50ms | <0.01% | 10ms-15ms |
| 临床诊疗类 | 10-50Mbps | ≤100ms | <0.05% | 20ms-35ms |
| 行政办公类 | ≤10Mbps | ≤500ms | <0.1% | 45ms-60ms |
| 后勤管理类 | ≤5Mbps | ≤1000ms | <0.1% | 60ms-75ms |
2.3.3 应用增长率分析
通过工具监测与数据核验,2021-2025 年各类应用核心流量数据(以 Mbps 为单位)及增长率推导结果如下表2-4:
表2-4 应用增长率分析表
| 应用类型 | 2021 年基础流量 | 2022 年实测流量 | 2025 年实测流量 | 增长动因 |
| 医技支撑类 | 100.0 | 118.0 | 193.9 | 大型影像设备新增 |
| 临床诊疗类 | 66.7 | 74.7 | 96.0 | 电子病历功能扩容 |
| 行政办公类 | 44.4 | 46.6 | 54.1 | 仅常规功能迭代 |
| 后勤管理类 | 11.1 | 12.0 | 14.9 | 设备监控点位新增 |
基于上述经实测验证的年增长率,结合医疗设备升级规划(2026-2028 年计划新增 3 台高端影像设备)及电子病历 5.0 版本上线计划,预测未来三年各类应用业务流量如下表2-5,趋势折线图如图2-3所示:
表2-5 未来应用增长率分析表
| 应用类型 | 2026 年预测流量 | 2027 年预测流量 | 2028 年预测流量 |
| 医技支撑类 | 230.8 | 272.4 | 321.4 |
| 临床诊疗类 | 107.5 | 120.4 | 134.8 |
| 行政办公类 | 56.8 | 59.6 | 62.6 |
| 后勤管理类 | 16.1 | 17.4 | 18.8 |
| 合计 | 411.2 | 469.8 | 537.6 |
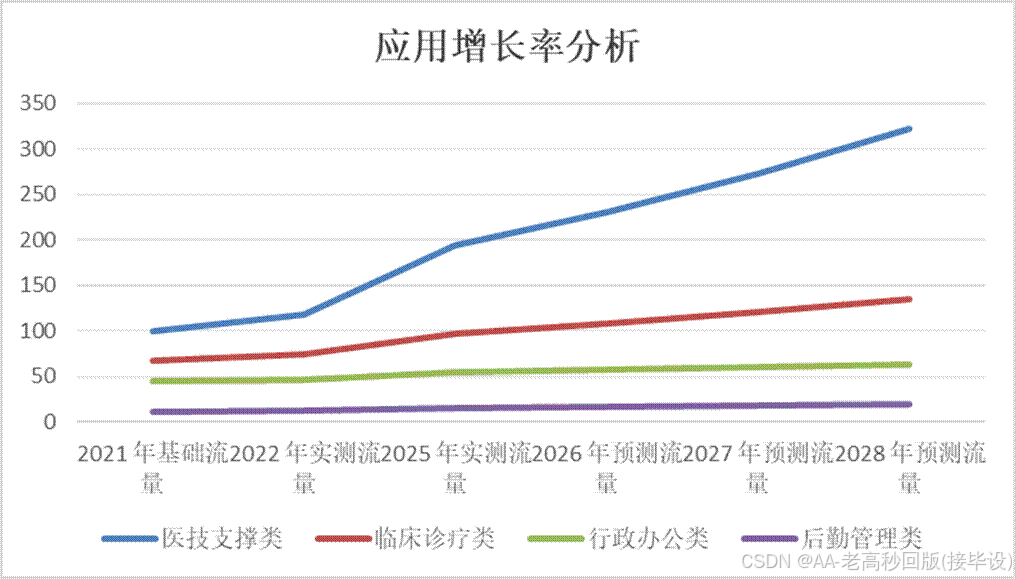
图2-3 应用增长率分析折线图
2.4 流量分析
2.4.1 流量类型分析
经走访调研,通过NetFlow Analyzer 流量分析工具进行为期一周的分析测试,获得该医院各类流量类型的占比情况,各类型流量占比情况如表2-6所示。
表2-6 流量类型分析表
| 流量类型 | 单播 | 组播 | 广播 |
| 医技数据流量 | 55% | 25% | 20% |
| 临床交互流量 | 65% | 30% | 5% |
| 行政办公流量 | 60% | 25% | 15% |
| 后勤管理流量 | 60% | 20% | 20% |
2.4.2 流量路径分析
要求如下表2-7所示:
表2-7 流量路径分析表
| 流量类型 | 具体传输路径 | 数据特征 | 日均数据量 | 关键保障要求 |
| 横向流量 | 住院病床呼叫终端→病区护士站 PC(同一病区接入层交互) | 以控制指令、状态反馈为主,数据包小、实时性要求极高 | ≈50GB | 低延迟传输(≤10ms),部署本地链路冗余,避免呼叫指令中断 |
| 纵向流量 | 门诊诊疗终端→医技楼核心服务器(接入层→核心层,影像 / 检验数据交互) | 大文件传输为主(含 DICOM 影像、检验报告),数据完整性要求高 | >2TB | 采用双链路冗余设计,支持链路无缝切换;启用传输加密,保障医疗数据安全 |
| 纵向流量 | 各科室办公 PC→行政楼核心服务器(接入层→核心层,OA / 财务 / 人事数据交互) | 中等数据包大小,传输频次稳定,含敏感办公数据 | ≈300GB | 部署访问权限管控,限制非授权终端接入;链路带宽预留 20% 冗余 |
| 纵向流量 | 医疗设备监控终端→设备间运维服务器(接入层→汇聚层,设备状态数据上传) | 小数据包周期性传输,对带宽需求低,需持续稳定连接 | ≈80GB | 采用专用 VLAN 隔离,避免与核心业务抢占资源;支持断网缓存功能 |
| 纵向流量 | 核心业务服务器→外部医保 / 远程诊疗系统(核心层→外部网络,跨域数据交互) | 结构化数据为主,需符合行业数据传输规范 | ≈150GB | 部署网闸物理隔离,采用 TLS1.3 加密传输;启用流量审计日志,满足合规要求 |
2.4.3 流量并发分析
经调研分析,医院内大多科室流量的并发时长在2~4小时不等,经过采用 NetFlow Analyzer 工具,对医院内各个科室持续1周的监测,获得该医院流量并发情况数据,该医院的流量并发情况如表2-8所示。
表2-6 流量并发分析表
| 建筑名称 | 楼层 | 流量时段 | 高峰时段 | 并发时长 | 并发度 |
| 门诊楼 | 一层 | 8:30~17:30 | 9:30~14:00 | 4.5 | 56.25% |
| 二层 | 8:30~18:00 | 9:00~11:00 | 2.0 | 22.22% | |
| 三层 | 8:30~17:00 | 9:30~13:30 | 4.0 | 47.06% | |
| 四层 | 8:30~17:00 | 10:00~14:00 | 4.0 | 47.06% | |
| 五层 | 8:30~17:00 | 14:00~16:00 | 2.0 | 23.53% | |
| 住院楼 | 一层 | 8:30~18:00 | 13:00~16:00 | 3.0 | 33.33% |
| 二层 | 8:30~18:00 | 14:00~17:00 | 3.0 | 33.33% | |
| 三层 | 8:30~18:00 | 13:30~15:30 | 2.0 | 22.22% | |
| 四层 | 8:30~18:00 | 13:30~16:30 | 3.0 | 33.33% | |
| 五层 | 8:30~18:00 | 14:00~16:00 | 2.0 | 22.22% | |
| 六层 | 8:30~18:00 | 10:00~14:00 | 4.0 | 44.44% | |
| 七层 | 8:30~17:00 | 10:30~14:00 | 4.0 | 47.06% | |
| 八层 | 8:30~17:00 | 9:30~15:30 | 6.0 | 70.59% | |
| 九层 | 8:30~17:00 | 10:30~15:30 | 5.0 | 58.82% | |
| 十层 | 8:30~17:00 | 9:00~15:00 | 6.0 | 70.59% | |
| 医技楼 | 一层 | 8:30~17:30 | 8:30~11:30 | 3.0 | 37.50% |
| 二层 | 8:30~17:30 | 9:00~14:00 | 5.0 | 62.50% | |
| 三层 | 8:30~17:30 | 10:30~14:30 | 4.0 | 50.00% | |
| 行政楼 | 一层 | 8:30~17:30 | 9:00~11:30 | 2.5 | 31.25% |
| 二层 | 8:30~17:30 | 9:00~13:00 | 4.0 | 50.00% | |
| 食堂 | 一层 | 7:00~17:30 | 7:30~9:00 | 1.5 | 14.29% |
普康惠仁医院规划的物理网络拓扑结构如图3-1所示。
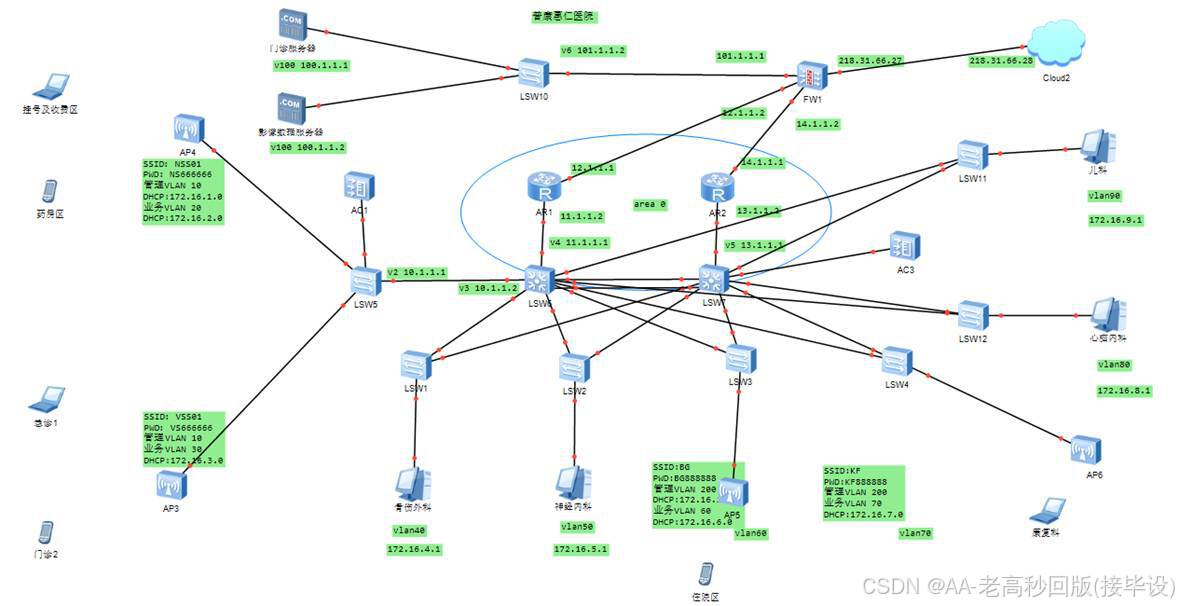
图3-1 医院网物理拓扑图
普康惠仁医院有线 IP 及 VLAN 划分详情如表3-1所示。
表3-1 IP 地址及 VLAN 划分表
| 部门 / 楼层 | IP 地址范围 / 子网掩码 | VLAN ID |
| 挂号及收费区 | 172.16.1.0/24 | 10 |
| 药房区 | 172.16.2.0/24 | 20 |
| 总诊 1 | 172.16.3.0/24 | 30 |
| 骨外科 | 172.16.4.0/24 | 40 |
| 神经内科 | 172.16.5.0/24 | 50 |
| 神经外科 | 172.16.6.0/24 | 60 |
| 康复科 | 172.16.7.0/24 | 70 |
| 心内科 | 172.16.8.0/24 | 80 |
| 儿科 | 172.16.9.0/24 | 90 |
| 住院区 | 172.16.200.0/24 | 200 |
| 门诊服务区域 | 100.1.1.0/24 | 100 |
| 设备互联区域 1 | 10.1.1.0/24 | 2 |
| 设备互联区域 2 | 11.1.1.0/24 | 4 |
| 设备互联区域 3 | 12.1.1.0/24 | - |
| 设备互联区域 4 | 13.1.1.0/24 | 5 |
| 设备互联区域 5 | 14.1.1.0/24 | - |
| 外网访问区域 | 218.31.66.0/24 | - |
| 服务器区域 | 101.1.1.0/24 | 6 |
具体数据如表3-2所示。
表3-2 WLAN 数据规划表
| 楼号/楼层 | IP 地址/子网掩码 | VLAN ID | 场强 | SSID | PWD |
| 门诊1楼 | 管理:DHCP 172.16.2.0/24 | 管理:20 | >-65dBi | NSS01 | NS666666 |
| 业务:DHCP 172.16.3.0/24 | 业务:30 | ||||
| 门诊2楼 | 管理:DHCP 172.16.6.0/24 | 管理:60 | >-65dBi | BG | BG888888 |
| 业务:DHCP 172.16.7.0/24 | 业务:70 | ||||
| 住院区 | 管理:DHCP 172.16.4.0/24 | 管理:40 | >-65dBi | VSS01 | VS666666 |
| 业务:DHCP 172.16.5.0/24 | 业务:50 |
本项目的整体技术架构如图对应所示。
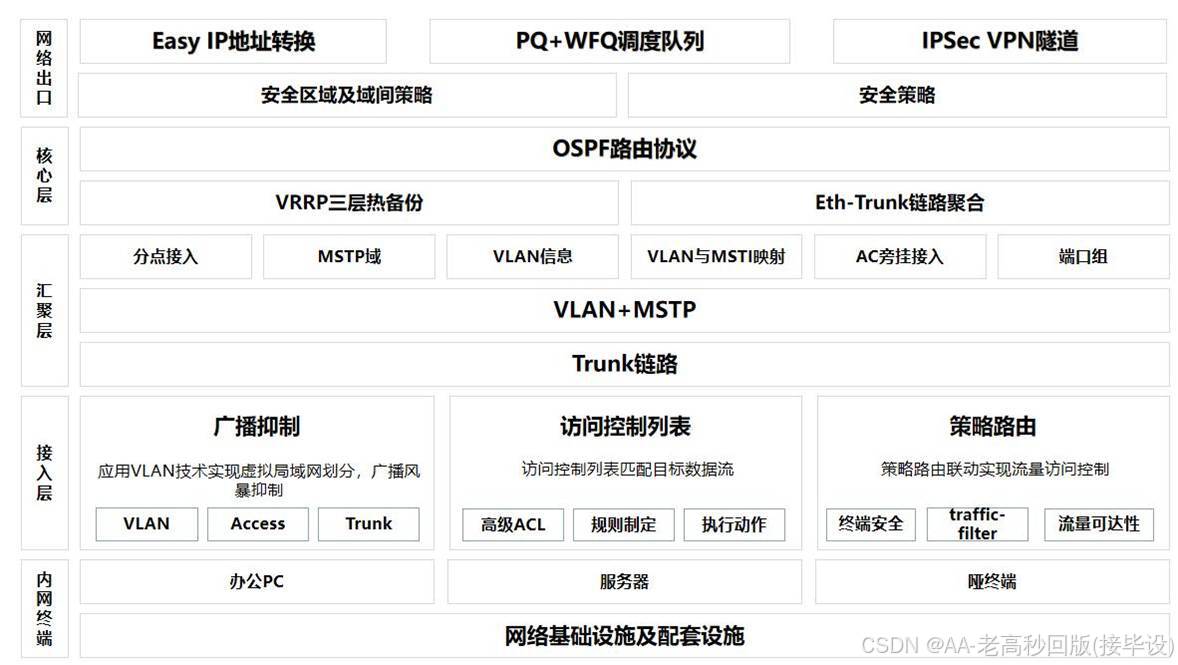
图4-1 医院网物理拓扑图
4.2 交换网设计
4.2.1 VLAN 设计
医院核心层与汇聚层采用冗余链路提升可靠性,却易因广播流量泛滥引发广播风暴,影响诊疗业务连续性。为保障医疗数据安全与网络稳定,按业务类型实施VLAN划分,实现逻辑隔离。
接入层交换机下行接口设为Access模式,绑定对应诊疗终端、医技设备的VLAN。上行接口配置为Trunk模式,仅允许所属业务VLAN流量通过。
通过VLAN划分将门诊、住院、医技、行政等业务隔离,限定广播域范围,既抑制广播风暴,又防范医疗敏感数据跨域泄露。
4.2.2 MSTP 防环设计
本项目采用MSTP协议消除环路,通过阻塞冗余端口切断环路,同时实现链路备份。按医疗业务优先级,将汇聚层接入的不同业务区域设备分组映射至MSTI。
核心层与汇聚层交换机创建MSTI域,域名为pkhryy,将门诊类VLAN10~30映射至MSTI1、住院类VLAN31~50映射至MSTI2、医技类VLAN51~70映射至MSTI3、行政类VLAN71~90映射至MSTI4。MSTP域及VLAN映射如图4-2所示。
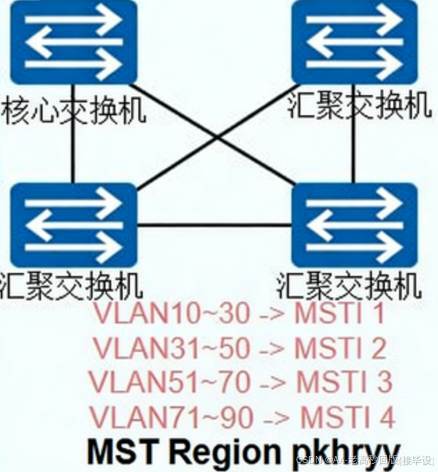
图4-2 MSTP 域及 MSTI 与 VLAN 映射
交换机上通过根桥的竞选、根端口的竞选及指定端口的竞选,进而确定阻塞的端口,进而消除物理环路。当链路故障时,阻塞端口自动切换为转发状态,起到了一定的链路备份作用。
4.3 路由域设计
4.3.1 路由协议设计
医院内网三层路由域的划分在核心交换机的上行接口上,防火墙采用三层模式转发数据。核心交换机与出口设备之间采用冗余的链路,使得核心交换机的上行数据存在多条可达链路,增强三层数据转发的可靠性。
在核心交换机、防火墙及出口路由器上采用OSPF协议,整体内网采用以交换机为主的交换型网络构建,三层路由域区域有限,因此采用一个骨干区域应用于路由域。
核心交换机上行接口采用VLANIF接口模式,添加IP地址,防火墙、出口路由器、核心交换机上行VLANIF接口IP地址段均在OSPF骨干区做发布。出口路由与医保系统的对接采用静态路由方式,为了避免内网终端对外部网络的滥访问,内网中只允许医技、行政部门能够与医保系统进行数据交互。路由域分割如图4-3所示。
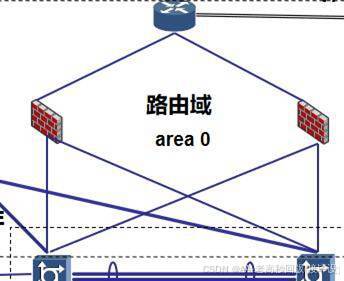
图4-3 三层路由域分割
4.3.2 PQ+WFQ调度设计
为了保证医院核心业务的服务质量,本项目中在网络出口路由上实现PQ+WFQ的调度机制。通过双重队列,将诊疗业务、医技数据及行政办公三个类别的流量差分转发。
PQ队列调度诊疗、医技类优先级最高的报文,其具备最优先的转发权,确保核心业务数据优先转发。当PQ队列中报文转发完成,通过WFQ轮询调度其他报文,确保每类流量基于权重公平调度,避免了单PQ队列的“饿死”现象。
在网络出口路由器上,设定PQ队列为第4队列,WFQ队列为1-3队列。在网络出口路由器的外网接口出方向应用PQ与WFQ调度机制,保证内网核心业务的数据在网络发生拥塞时优先转发,提升其服务质量。
4.3.3 Internet接入设计
本项目中内网通过出口路由对接Internet,外网采用203.112.85.0/24地址段,内网采用172.16.x.x/24的地址段,内网地址在访问外网时,需要进行地址转换,实现公网业务正常运行。
地址转换的方式目前有很多种,包括静态NAT、动态NAT、NAPT及Easy IP等。考虑到内网网络地址段较多,静态NAT为每个地址段分配一个公有IP的成本过高,动态NAT建立了NAT地址池,但只能允许部分主机同时访问外网。NAPT的方式将内网地址映射到公网地址的不同端口号上,实现了地址转换的同时节约了成本,但同样需要一个额外的公网IP。Easy IP的方式是本项目的理想解决方案,直接将内网的IP地址段映射到出口路由器的外网IP不同端口号上,不需要额外的公网IP,极大限度的节约了投资。Easy IP地址转换如图4-4所示。
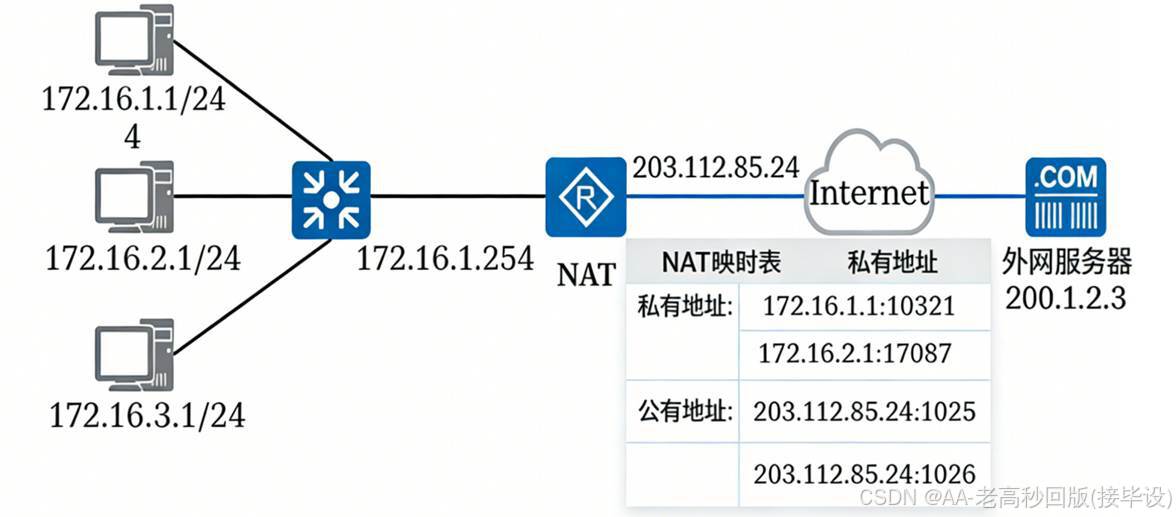
图4-4 Easy IP 地址转换示意图
4.4 网络可靠性设计
4.4.1 VRRP 设计
核心层交换机作为医院诊疗业务、医技设备的网关,采用冗余部署规避单点故障,保障业务连续性。为实现设备或链路故障时网关自动切换,部署 VRRP 三层热备份技术。
本项目采用 VRRP 负载分担模式,核心交换机 1、2 分别作为不同业务部门的主网关与备份网关。门诊、住院、医技核心业务以核心交换机 1 为主网关,行政、后勤业务以核心交换机 2 为主网关。
按业务部门建立 VRRP 备份组,共 6 个备份组,主设备优先级设为 120,备份设备为 90。VRRP 备份组详细信息如表 4-1 所示。
表 4-1 VRRP 备份组信息
| 部门/业务 | VRID | 虚拟网关 | 主设备优先级 | 备份设备优先级 |
| 门诊业务 | 1 | 172.16.4.254 | 120 | 90 |
| 住院业务 | 2 | 172.16.5.254 | 120 | 90 |
| 医技业务 | 3 | 172.16.6.254 | 120 | 90 |
| 行政办公 | 4 | 172.16.7.254 | 90 | 120 |
| 后勤管理 | 5 | 172.16.8.254 | 90 | 120 |
| 访客网络 | 6 | 172.16.9.254 | 90 | 120 |
核心层交换机是医院数据交换中枢,需承载大量诊疗数据与医技设备流量,对稳定性和带宽要求极高。采用 Eth-Trunk 技术增强核心层链路可靠性,提升传输带宽。
在核心交换机 1 和 2 上创建 Eth-Trunk 组(组号 1),将核心交换机 1 的 GE0/0/8、GE0/0/9 接口,核心交换机 2 的 GE0/0/8、GE0/0/9 接口加入聚合组,形成高带宽逻辑链路。
采用手工聚合模式,成员接口均参与数据转发,实现基于权重的负载分担,Eth-Trunk 示意图如图 4-5 所示。
图4-5 Eth-Trunk 示意图
4.5 无线网络设计
为满足移动查房、远程会诊、移动办公等需求,对门诊楼、住院楼、医技楼、行政楼实现 WLAN 全覆盖,保障医护人员移动终端灵活接入。
无线覆盖需满足诊疗区域信号强度>-65dBi,走廊、电梯等公共区域信号连续,卫生间、设备间不做强制要求。以住院楼为典型场景进行信号仿真,确定 AP 点位与数量。
AC 控制器采用旁挂核心交换机组网,业务数据流为直接转发模式,管理数据流为隧道转发。按业务划分 SSID:诊疗区域 SSID 为 BG(密钥 BG888888),办公区域 SSID 为 KF(密钥 KF888888)。AP 支持 2.4GHz 与 5GHz 双频段,终端按需接入,均采用 WPA2-PSK 认证加密。
4.6 网络安全设计
4.6.1 访问控制设计
医院核心服务器(HIS、LIS、电子病历系统)具有私有性,仅允许指定诊疗科室、行政部门访问。为保障医疗数据安全,采用 ACL 与 traffic-filter 结合控制流量可达性。
通过 ACL 3001、3002 匹配授权部门流量,在服务器接入交换机的出方向接口,阻断非授权部门(如访客、后勤非相关终端)访问核心服务器的流量,防范数据泄露。
4.6.2 无线安全设计
无线网络接入终端类型复杂,需强化接入安全。AP 采用 MAC 地址认证模式,仅登记备案的医护终端、办公设备可接入。
无线信号采用 WPA2-PSK 加密,不同业务区域设置独立密钥,定期更新。通过 VAP 配置隔离不同 SSID 流量,诊疗业务无线流量绑定专用 VLAN,与办公、访客流量逻辑隔离。
4.6.3 防火墙安全策略设计
物理防火墙划分 trust(内网)、dmz(服务器区)、untrust(外网)三个安全区域,部署双向安全策略,过滤危险流量。
对正常业务所需的 ICMP、TCP、UDP、HTTP、DNS 等协议流量放行,对 FTP、Telnet、SSH 等易被攻击的协议流量阻断,防火墙安全策略如表 4-2 所示。
表 4-2 防火墙安全策略
| 安全区域 | 流量流向 | 策略名称 | 协议 | 执行动作 |
| Trust→Untrust | Outbound | Policy1 | ICMP、TCP、UDP、HTTP、DNS | Permit |
| Trust→Untrust | Outbound | Policy2 | FTP、Telnet、SSH | Deny |
| Untrust→Trust | Inbound | Policy1 | ICMP、TCP、UDP、HTTP、DNS | Permit |
| Untrust→Trust | Inbound | Policy2 | FTP、Telnet、SSH | Deny |
4.6.4 NAT 设计
医院内网终端需访问外网(如医保系统、学术资源),内网采用私网地址段172.16.0.0/16,通过 NAT 实现公网访问。
采用 Easy IP 方式,在防火墙外网接口(GigabitEthernet0/0/2、0/0/3)配置 NAT 转换,将内网私网地址动态转换为公网地址,无需额外配置公网地址池,节约成本。同时限制非授权终端的外网访问权限,仅开放诊疗、行政必要的外网业务。
4.7 本章小结
本章围绕普康惠仁医院网络需求,完成了网络可靠性、无线网络及网络安全的详细设计。具体包括 VRRP 热备份、Eth-Trunk 链路聚合、WLAN 全覆盖、ACL 访问控制、防火墙策略、NAT 地址转换等核心内容,形成了“高可靠、强安全、全覆盖”的网络设计方案,满足医疗业务稳定运行与数据安全防护需求。
第5章 网络设备选型
5.1 交换机选型
5.1.1 接入层交换机选型
虚拟仿真拓扑图如图 6-1 所示。
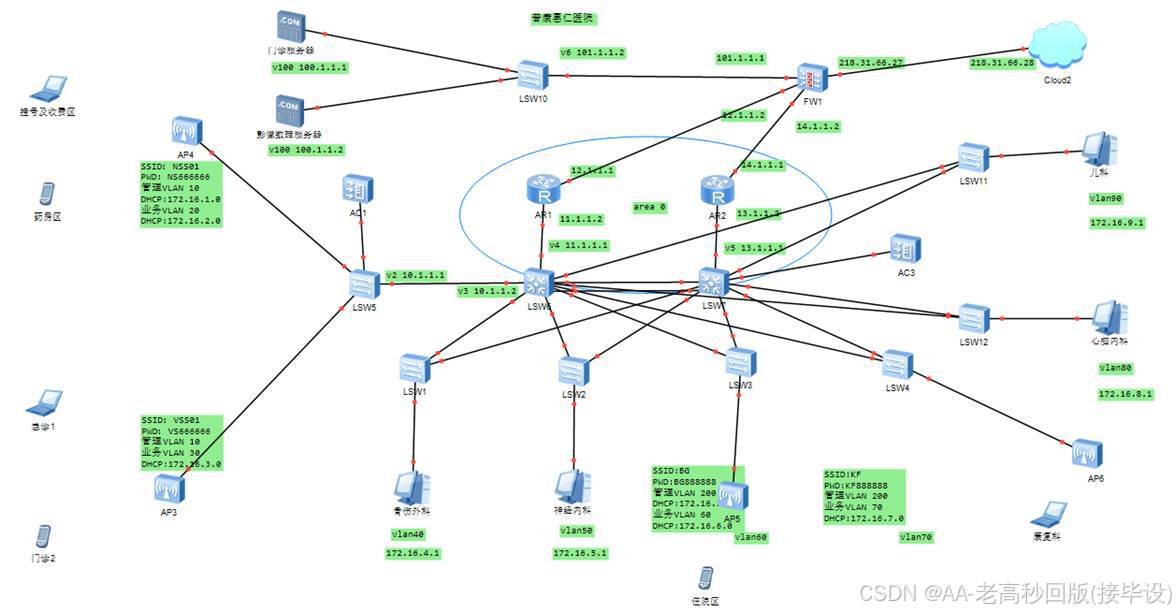
图6-1 虚拟仿真拓扑结构图
6.2 连通性测试
6.2.1 内网连通性测试
校园内网终端需实现跨部门业务交互,因此需验证VLAN间路由及三层互通能力。以接入交换机为例,其配置中创建了VLAN 10~200等多个业务VLAN及管理VLAN,通过仿真测试查看VLAN创建状态,结果如图6-2所示。
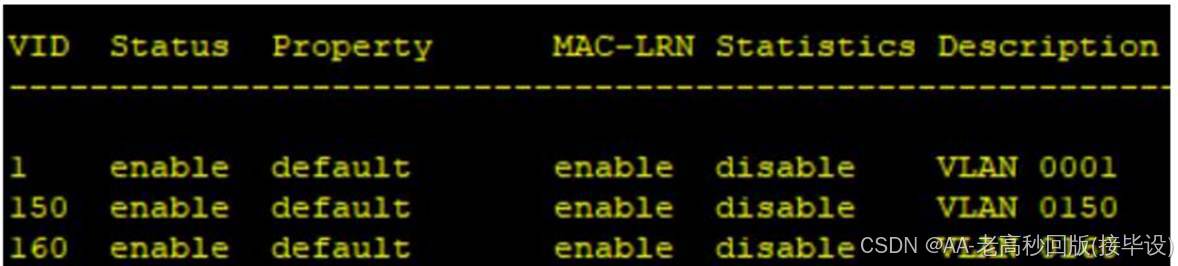
图6-2 接入交换机上的 VLAN 信息图
测试结果显示,接入交换机成功创建配置文件中指定的VLAN,包括业务VLAN及默认VLAN 1,VLAN状态均为启用,表明VLAN划分配置生效。
核心交换机作为VLAN间路由的关键设备,需创建对应VLANIF接口作为终端网关。以核心交换机为例,其VLANIF接口配置及状态测试结果如图6-3所示。
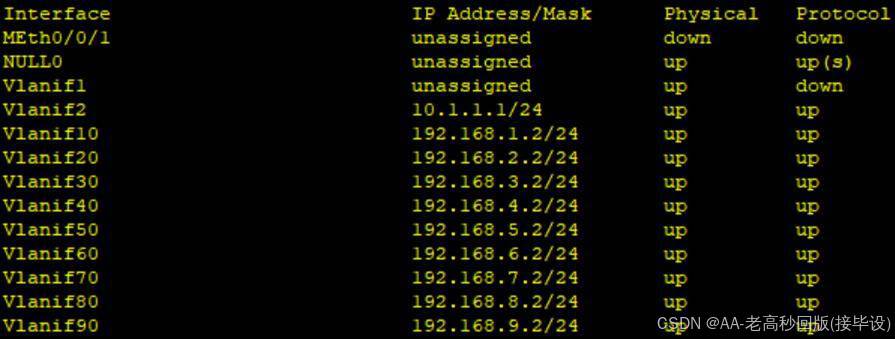
图6-3 核心交换机VLANIF接口信息图
测试结果显示,核心交换机上已成功创建各业务VLAN对应的VLANIF接口,接口物理状态及协议状态均为UP,且配置的IP地址与配置文件中一致(如Vlanif10对应172.16.1.254/24、Vlanif20对应172.16.2.2/24等),表明VLAN间路由的网关配置有效。
内网三层设备均启用OSPF协议实现路由信息交互,以核心交换机为例,其OSPF邻居关系及路由表信息测试结果如图6-4所示。
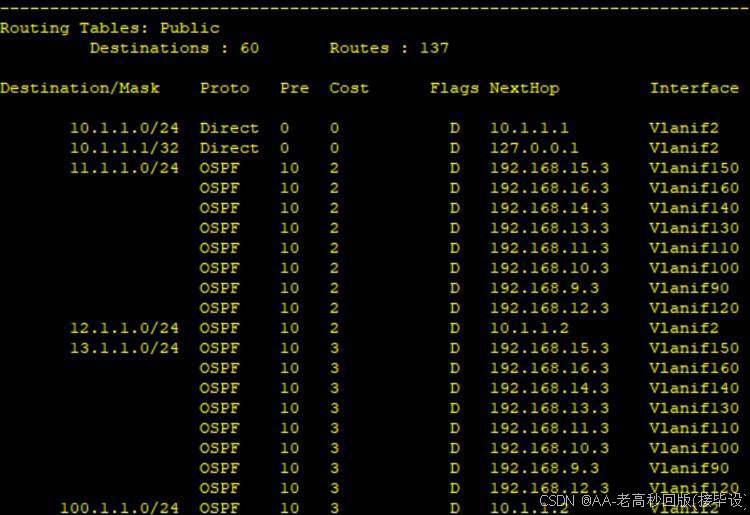
图6-4 核心交换机OSPF路由表信息图
测试结果显示,核心交换机通过OSPF协议成功建立邻居关系,路由表中包含各VLAN网段及互联网段的路由条目,能够为内网终端数据转发提供路由指引。
选取骨伤外科终端(172.16.4.1)与神经内科终端(172.16.5.1)进行ICMP协议连通性测试,结果如图6-5所示。
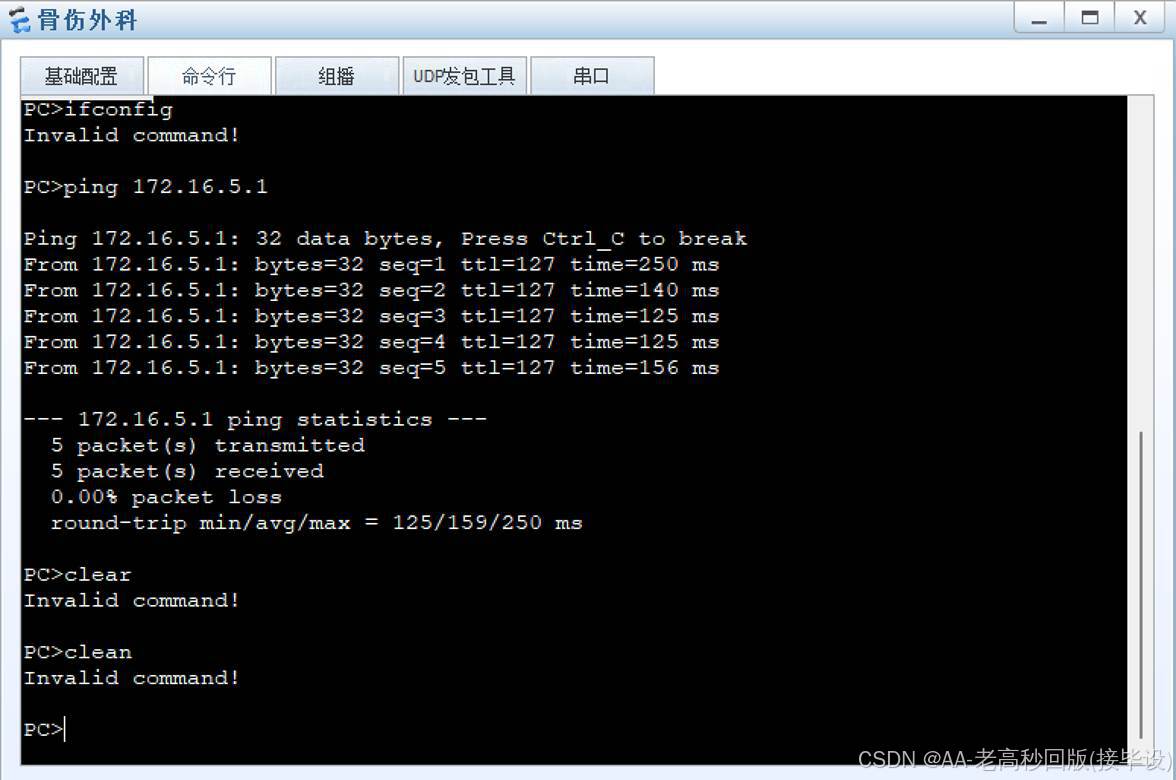
图6-5 跨VLAN终端ICMP通信测试结果图
测试结果显示,跨VLAN终端之间的ping请求能够正常收到应答,时延控制在合理范围,表明VLAN间路由功能正常,内网终端可实现跨部门业务通信。
6.2.2 外网连通性测试
内网终端需通过出口设备访问外网,需验证OSPF路由传递、NAT地址转换等功能。首先查看出口路由器的OSPF邻居状态,结果如图6-6所示。
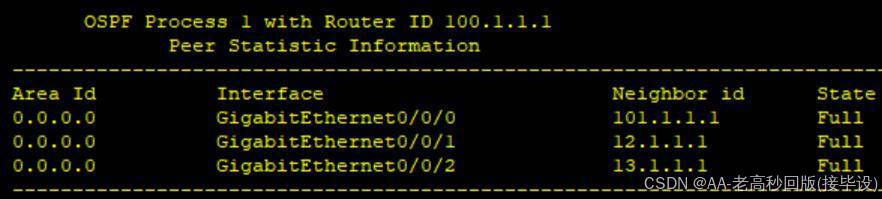
图6-6 出口路由器OSPF邻居关系图
测试结果显示,出口路由器与核心交换机、防火墙之间的OSPF邻居状态均为FULL,表明三层设备间路由协议交互正常,能够实现路由信息同步。
出口路由器配置了Easy IP地址转换,将内网私网地址映射至公网接口地址。通过在路由器出接口抓取数据包,验证NAT转换效果,结果如图6-7所示。
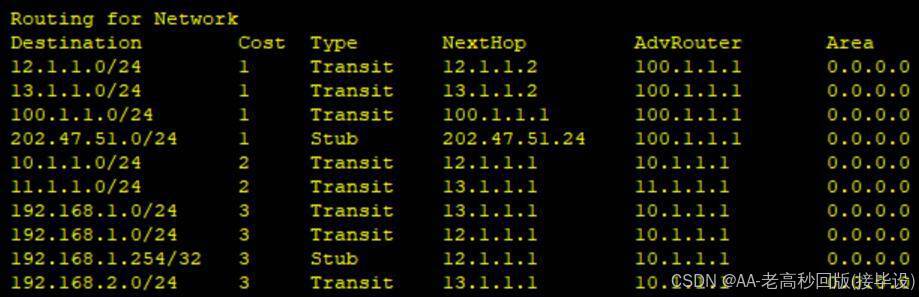
图6-7 NAT地址转换数据包分析图
测试结果显示,内网终端(172.16.1.10)访问外网时,源IP地址已成功转换为出口路由器公网接口地址(202.47.51.24),表明NAT地址转换配置生效。
选取内网终端(172.16.3.10)访问外网测试地址(8.8.8.8)进行ICMP连通性测试,结果如图6-8所示。
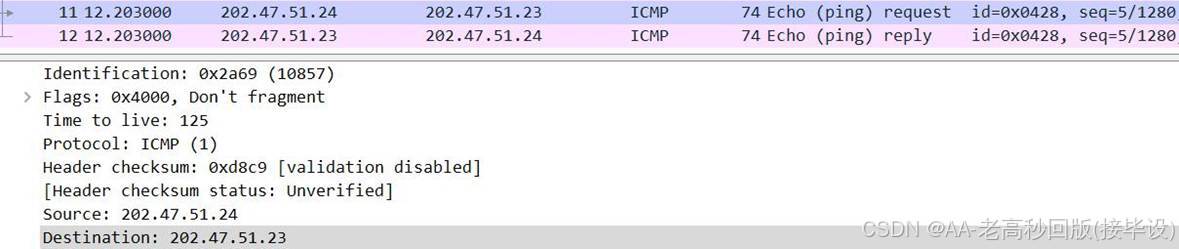
图6-8 内网终端访问外网ICMP测试结果图
测试结果显示,内网终端向外网发起的ping请求能够正常收到应答,表明OSPF路由传递、NAT地址转换等功能协同工作正常,内网终端可实现外网访问。
6.2.3 WLAN连通性测试
综合楼部署WLAN覆盖,需验证AP接入、SSID广播、终端接入及数据转发能力。AC设备配置中创建了SSID profile(b1、b2)、security profile(a1、a2)及vap profile(c1、c2),并将AP分组绑定。通过仿真测试查看AC上AP注册状态,结果如图6-9所示。
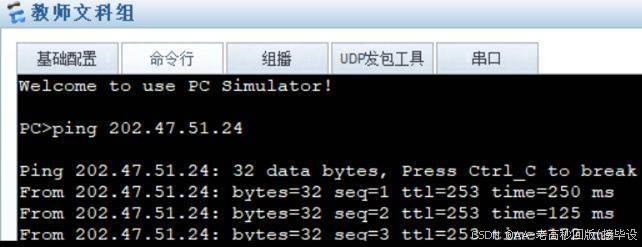
图6-9 AC设备AP注册状态图
测试结果显示,AP设备(MAC地址00e0-fc4f-2730、00e0-fcc1-10c0等)已成功注册到AC,状态正常,表明AC与AP之间的管理隧道建立成功。
选取综合楼移动终端(通过DHCP获取地址172.16.2.50)访问内网服务器(172.16.3.200)进行ICMP测试,结果如图6-10所示。
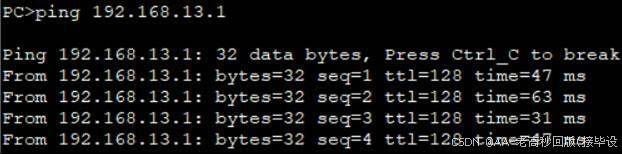
图6-10 WLAN终端访问内网服务器ICMP测试结果图
测试结果显示,WLAN终端与内网服务器之间通信正常。进一步测试WLAN终端访问外网(8.8.8.8),结果如图6-11所示。
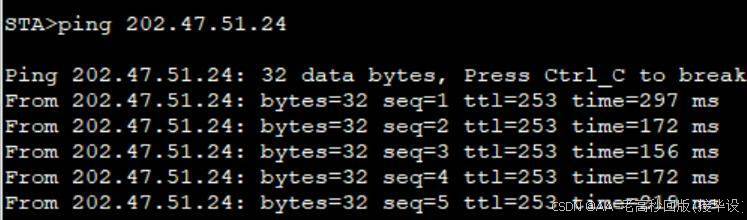
图6-11 WLAN终端访问外网ICMP测试结果图
测试结果显示,WLAN终端能够正常访问外网,表明WLAN业务配置(SSID、密码、VLAN绑定、DHCP地址分配)均生效,移动终端可通过AP实现内网及外网访问。
6.3 网络可靠性测试
6.3.1 链路聚合状态测试
核心交换机与汇聚交换机之间、核心交换机之间配置了Eth-Trunk链路聚合,以提升链路带宽及可靠性。以核心交换机的Eth-Trunk配置为例,其聚合组状态测试结果如图6-12所示。
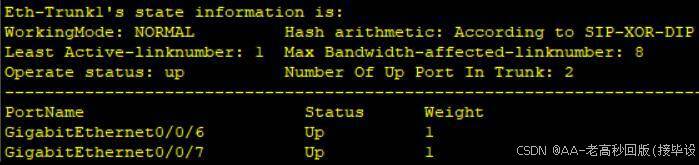
图6-12 核心交换机Eth-Trunk状态图
测试结果显示,Eth-Trunk聚合组包含2个成员接口(GigabitEthernet0/0/1、GigabitEthernet0/0/2),接口状态均为UP,聚合组整体状态为UP,表明链路聚合配置生效。当模拟其中一个成员接口故障时,聚合组自动剔除故障接口,业务流量通过剩余接口转发,未出现业务中断,验证了链路聚合的冗余备份能力。
6.3.2 VRRP热备份测试
核心交换机配置了VRRP协议实现网关热备份,采用负载分担模式。以Vlanif10、Vlanif20对应的VRRP备份组为例,其状态测试结果如图6-13所示。
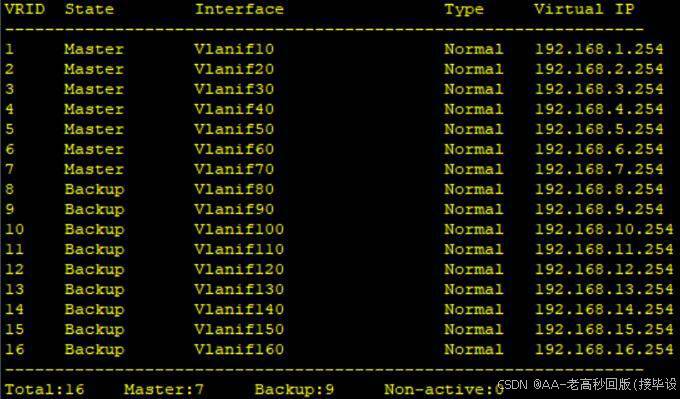
图6-13 核心交换机VRRP备份组状态图
测试结果显示,核心交换机1为Vlanif10备份组(VRID 1)的Master设备,核心交换机2为备份设备;核心交换机2为Vlanif20备份组(VRID 2)的Master设备,核心交换机1为备份设备,与配置文件中的优先级设置一致(主设备优先级120,备份设备优先级90)。
模拟核心交换机1故障,查看VRRP主备切换情况,结果如图6-14所示。
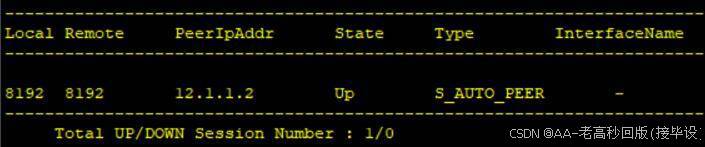
图6-14 VRRP主备切换测试结果图
测试结果显示,核心交换机1故障后,Vlanif10备份组自动切换至核心交换机2作为Master设备,终端网关地址保持不变,业务流量无中断,表明VRRP热备份功能有效,提升了网关的可靠性。
6.4 安全技术测试
6.4.1 安全策略测试
防火墙设备配置了安全域划分及域间安全策略,限制危险协议流量。以防火墙Trust-Untrust域间策略为例,其配置及生效状态测试结果如图6-15所示。
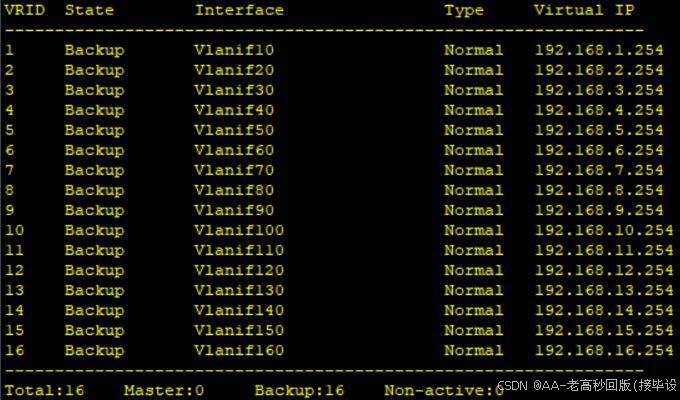
图6-15 防火墙安全策略配置图
测试结果显示,防火墙允许TCP、UDP、HTTP、DNS、ICMP等常用协议流量通过,阻断FTP、Telnet、SSH等存在安全风险的协议流量,与配置文件中的策略设置一致。通过模拟Telnet协议访问内网终端,测试结果显示连接被拒绝,表明安全策略生效。
6.4.2 访问控制测试
接入交换机及核心交换机配置了ACL规则,实现内网终端访问控制。以限制非授权部门访问服务器为例,ACL规则及应用状态测试结果如图6-16所示。
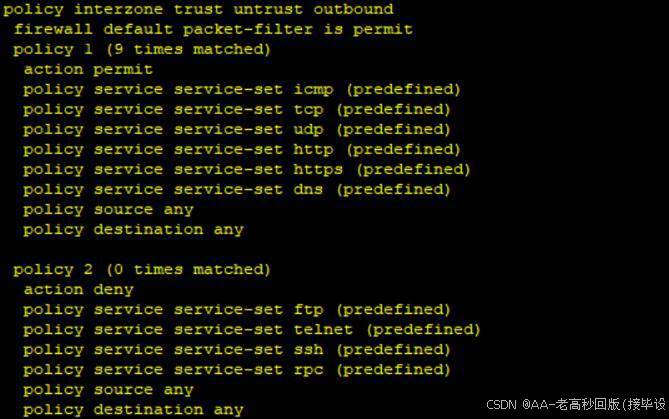
图6-16 ACL访问控制规则配置图
测试结果显示,ACL规则仅允许指定网段(如172.16.2.0/24)访问服务器网段(172.16.3.0/24),拒绝其他网段访问。选取非授权网段终端(172.16.4.10)访问服务器(172.16.3.200),ICMP测试结果如图6-17所示。
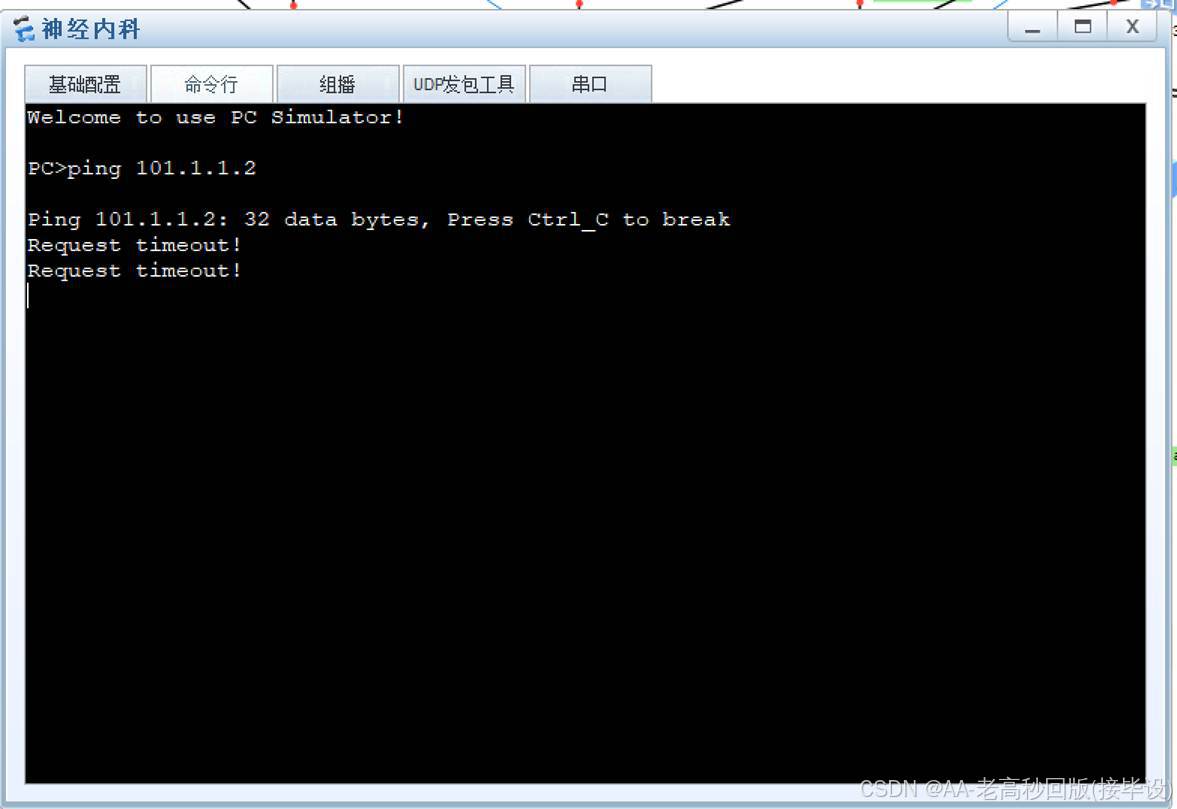
图6-17 非授权终端访问服务器ICMP测试结果图
测试结果显示,非授权终端的ping请求超时,表明ACL访问控制规则生效,有效保护了服务器的访问安全。
校园网与教育局之间配置了IPSec VPN隧道,保障教务数据传输安全。查看出口路由器的IPSec VPN配置及隧道状态,结果如图6-18所示。
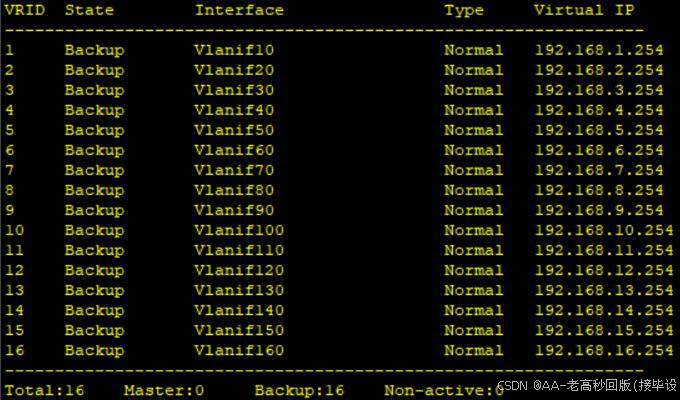
图6-18 IPSec VPN隧道状态图
测试结果显示,IPSec VPN隧道已成功建立,采用ESP协议及SHA1加密算法,SPI值与配置文件一致(出站12345,入站54321)。选取教务部门终端(172.16.2.30)访问教育局终端(100.101.1.5)进行ICMP测试,结果如图6-19所示。
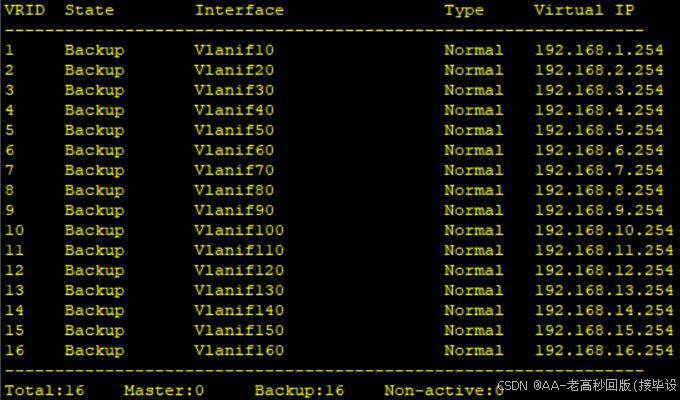
图6-19 跨VPN隧道ICMP测试结果图
6.5 其他技术测试
内网存在物理冗余链路,通过MSTP协议消除环路。查看汇聚交换机的MSTP配置及端口状态,结果如图6-20所示。
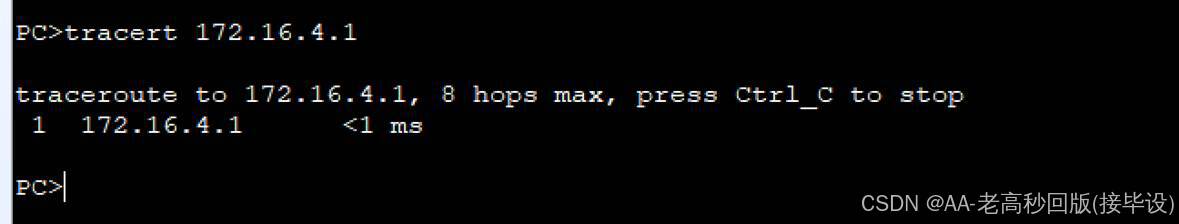
图6-20 汇聚交换机MSTP端口状态图
测试结果显示,MSTP域已成功创建,VLAN与MSTI映射关系与配置一致(如VLAN 10~30映射至MSTI 1),部分端口被阻塞(状态为Discarding),有效消除了物理环路,同时实现了链路冗余备份。当主链路故障时,阻塞端口自动切换为转发状态,业务无中断。
6.6 本章小结
本章通过eNSP虚拟仿真平台,对校园网的连通性、可靠性、安全性及其他关键技术进行了全面测试。测试结果表明,内网VLAN间路由、外网访问、WLAN接入等连通性功能正常;链路聚合、VRRP热备份等可靠性技术有效提升了网络稳定性;安全策略、ACL访问控制、IPSec VPN等安全技术保障了网络及数据安全;MSTP环路消除、PQ+WFQ队列调度等技术优化了网络性能。各项测试结果均达到设计目标,验证了网络规划与配置的可行性和有效性,为后续实际部署提供了充分的技术支撑。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 0
 0
- 0


 已为社区贡献23条内容

所有评论(0)