筑牢数据防线:KingbaseES数据库安全威胁全景解析与实战对策
一、背景
等保2.0、关基条例、数据出境评估,随便拎一条都能让领导半夜惊醒。数据库这口锅,已经从“业务后台”挪到“合规前线”。
KingbaseES(下文就叫KES)拿了四级安全证,又混进了信创圈子,政府、券商、运营商都敢把它放核心。可好日子没过几天,勒索病毒、APT、内部越权、API爬虫轮番打卡,光靠证书挡不住啊。 KingbaseES针对不同的安全威胁使用了不同解决方案,如下表所示:
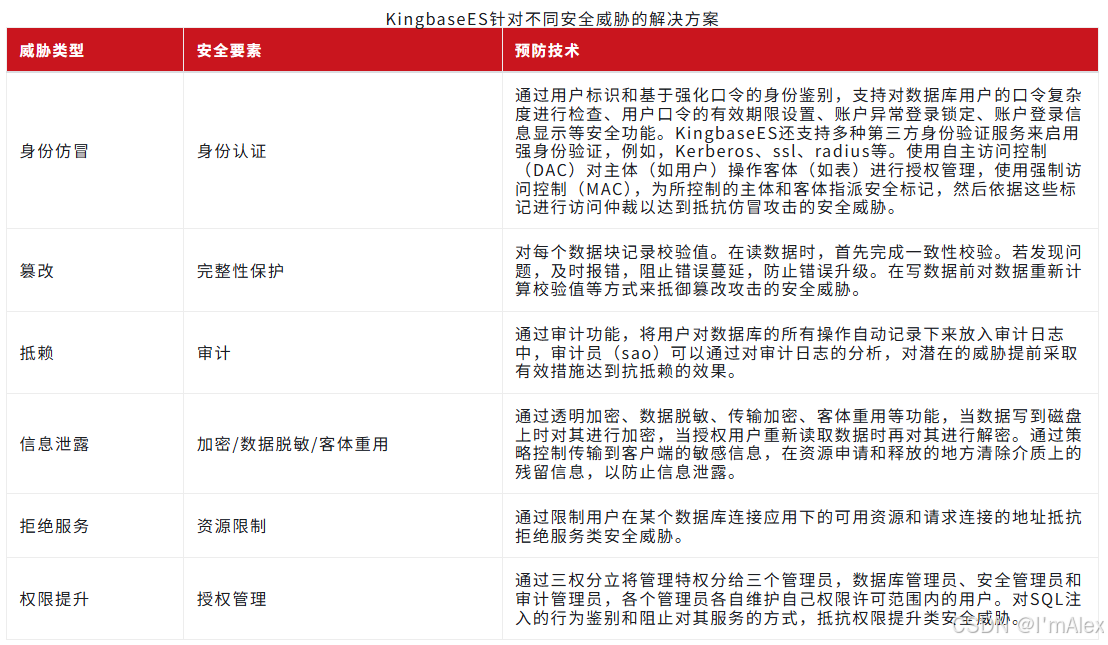
这篇就结合我们这两年在攻防演练、等保测评里踩过的坑,把最头疼的5种场景、4套打法、1张A4速查表打包给你。能直接复制的SQL都放里头,回公司贴终端就能跑。
二、KES最容易被锤的5个地方
(数据来自墨天轮、FreeBuf 2024~2025曝光的40+真事,血泪史)
| 场景 | 攻击面 | 常见姿势 | 破坏力 |
|---|---|---|---|
| 1. 勒索横向 | 网络 | 扫5432默认端口,爆破弱口令,提权后加密数据文件 | 高 |
| 2. SQL注入 | 应用 | 老系统没参数化,一个' OR 1=1--直接拖走sys_user | 高 |
| 3. 运维越权 | 身份 | 共用DBA账号,superuser导出客户身份证表 | 中 |
| 4. 备份外泄 | 数据 | dump文件顺手扔GitHub,明文身份证躺仓库 | 中 |
| 5. 日志被删 | 审计 | attacker直接sysaudit.disable(),脚印全抹 | 高 |
三、四维保命口诀:网络-身份-数据-审计
3.1 网络层:先让敌人找不到门
-
改端口+限IP
在kingbase.conf里把5432藏起来:listen_addresses = '10.10.0.12' # 只回内网管理段 port = 15432 # 换个狗洞 max_connections = 300 # 防连接打满外网防火墙顺手把5432黑洞掉,谁扫谁超时。
-
强扭SSL
国密双证书(SM2+SM4)走起,客户端不拿证书直接拒连:ssl = on ssl_cert_file = 'server-sm2.crt' ssl_key_file = 'server-sm2.key' ssl_ciphers = 'SM4-SM3:ECDHE-RSA-AES256-GCM-SHA384'中间人想劫持?先算对国密再说。
3.2 身份层:三权分立+OTP,别让一个人说了算
KES自带“三员”模型,装完库第一件事就把它拉起来:
CREATE EXTENSION sepapower;
- sa(系统管理员)只负责启停、备份
- sso(安全保密员)管账号、密码策略
- sao(审计管理员)独占审计开关,别人关不掉
密码策略一句话:
ALTER SYSTEM SET password_policy = 'high';
ALTER SYSTEM SET failed_login_attempts = 5;
ALTER SYSTEM SET password_lock_time = '30 min';
再挂个FreeRADIUS+钉钉OTP,手机没动态码谁都别想登,共用账号的毛病一次治好。
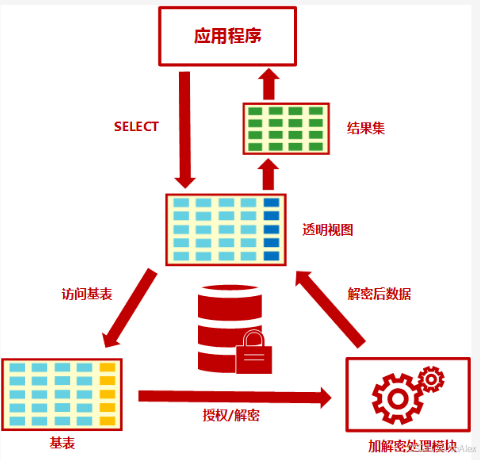
3.3 数据层:TDE+列加密+脱敏,三层保险
-
TDE(透明加密)
三级密钥:主密钥→表空间密钥→块密钥,钱包扔USBKey或HSM,磁盘被抱走也白搭:-- 建钱包 CREATE WALLET '/data/wallet' IDENTIFIED BY 'Wallet#2025'; ALTER SYSTEM SET encryption_wallet_location = '/data/wallet'; -- 给核心表上锁 ALTER TABLE policy_holder ENCRYPT USING 'SM4'; -
动态脱敏
客服小姐姐要看身份证号?只给前4后4:CREATE MASKING POLICY id_mask ON holder(id_number) USING 'SUBSTR(id_number,1,4)||'****'||SUBSTR(id_number,-4)';应用零改动,直接“可用不可见”。
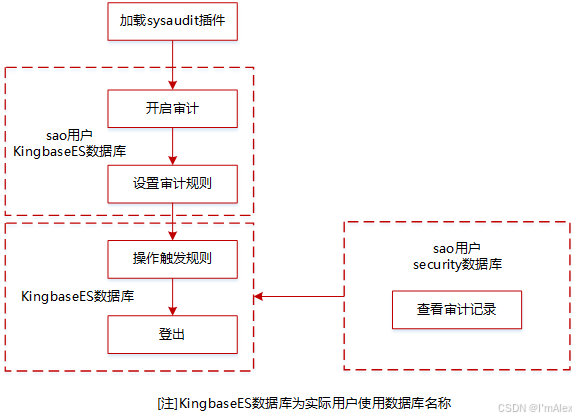
3.4 审计层:日志只许增,不许删
-
开关焊死
kingbase.conf里把审计钉死:sysaudit.enable = on sysaudit.audit_file_rotate_size = 100MB sysaudit.audit_file_rotate_time = 1d重载后,普通DBA执行
ALTER SYSTEM RESET sysaudit.enable直接报权限不足,等保老师当场点赞。 -
外发+防篡改
审计日志实时丢ELK/ClickHouse,每条带LSM树哈希,后台脚本每天对链,哈希一变就短信炸你:ALTER SYSTEM SET log_destination = 'syslog'; ALTER SYSTEM SET syslog_facility = 'local0'; ALTER SYSTEM SET syslog_ident = 'kes_audit';
四、案例:从SQL注入到全程溯源
背景:某省防汛系统,KES V9,老模块没参数化。
- 红队丢payload:
/api/flood?station=' OR 1=1 UNION SELECT usename,passwd FROM sys_user-- - 应用500报错,列名全暴露。
- 红队用破解的只读账号想
COPY ... TO '/tmp/a.txt'写WebShell,被SSL VPN策略拦了。 - 审计日志抓到异常
UNION,AI模型标红。 - 蓝队按图索骥,10分钟定位Tomcat节点,下线+参数化改造一条龙。
结论:网络层先挡一刀,审计留痕再补一刀,攻击止步于“看了眼表结构”,数据没丢,领导没秃。
五、一张A4纸Checklist:贴机柜门,打完勾再下班
- 端口15432,5432防火墙黑洞
ssl=on,国密套件在列- 三权分立已开,超级用户只剩
system - 密码策略high,5次失败锁30min,OTP已绑
- TDE钱包在线,业务表全部
ENCRYPT USING 'SM4' - 审计开关焊死,非sao关不掉
- 日志每日哈希校验,异地备份
- 逻辑备份+物理Basebackup双轨,GPG加密
- 每月首周跑
kes_security_patch.sh,CVE同步 - 每季度红蓝演练,应急手册常更常新
六、总结
KES的四级安全、三权分立、TDE、国密算法,就像给数据库穿了防弹衣,但穿完不代表你能硬扛火箭筒。
只有把网络边界、身份鉴别、数据加密、审计防篡改这四根桩子第一天就砸进水泥,再叠AI异常检测+定期演练,才能让国产数据库在关键行业“越用越稳、越用越省心”。
文里的SQL和配置段都亲测可拷,回公司贴终端就能跑。愿各位DBA、安全佬从此少背锅,少通宵,头发常葆青春。

DAMO开发者矩阵,由阿里巴巴达摩院和中国互联网协会联合发起,致力于探讨最前沿的技术趋势与应用成果,搭建高质量的交流与分享平台,推动技术创新与产业应用链接,围绕“人工智能与新型计算”构建开放共享的开发者生态。
更多推荐
 127
 0
- 0


 已为社区贡献12条内容

所有评论(0)